#1
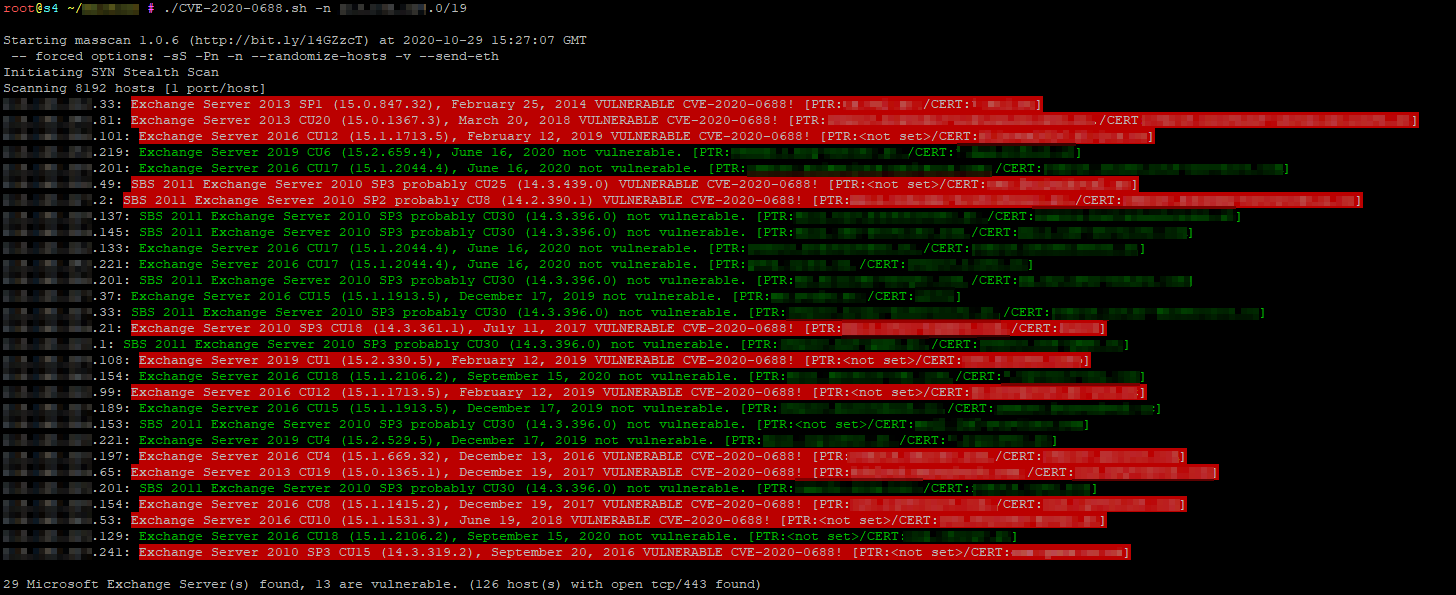
 slsteff/cve-2020-0688-scanner
masscanを使用してMicrosoft Exchangeのバージョンをスキャンします
 achux21/checker-cve-2024-6387
ホストがOpenSSH regreSSHion脆弱性(CVE-2024-6387)に影響を受けているかチェックするPythonスキャナー
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
CYBERDUDEBIVASH ECOSYSTEM 製の認可済み高影響ツールで、CVE-2025-64155 (FortiSIEM phMonitor コマンドインジェクション) を検出します。オープンポートや脆弱な挙動を倫理的にスキャンします。
 xdavidhu/portspider
🕷 超高速マルチスレッド・ネットワークスキャナーフレームワーク(モジュール付き)
 isgroup/openmagic
OpenSSL TLSハートビート読み取りオーバーラン (CVE-2014-0160)
 anilkashyap01/binary-exploitation-and-kernel-escalation
設定ミスや古いソフトウェアを特定して悪用することで、ルートレベルのアクセスを獲得しました。古いバージョンのmod_sslにおけるバッファオーバーフローの脆弱性(CVE-2002-0082)。その後、Linuxカーネルの"ptrace"ユーティリティにおける競合状態を悪用して権限昇格を達成しました(C…
 lazorfuzz/python-hacklib
hacklib - Pythonを使ったペンテスト、ポートスキャン、そしてどこにでもログイン
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe)のWrite-up。列挙、Webエクスプロイト、ステガノグラフィー、SSH、およびCVE-2019-14287を悪用した権限昇格を扱う。