#1

 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。
 michaelweber/macrome
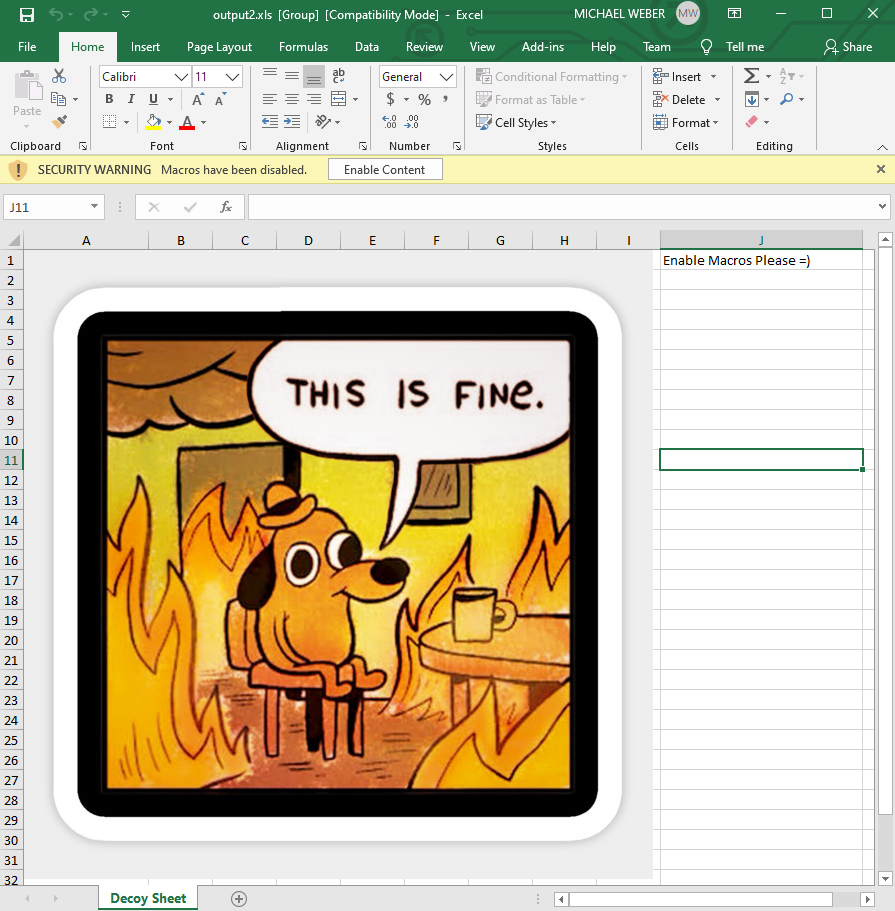
レッドチームとアナリストのためのExcelマクロ文書リーダー/ライター
 rderaison/bromure
エージェント型コーディングおよびウェブブラウジングのための適切なサンドボックス化
 thomastjdev/wmd
ITセキュリティツールのためのPythonフレームワーク
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - あなたのfake-APのニーズすべてに応えます!
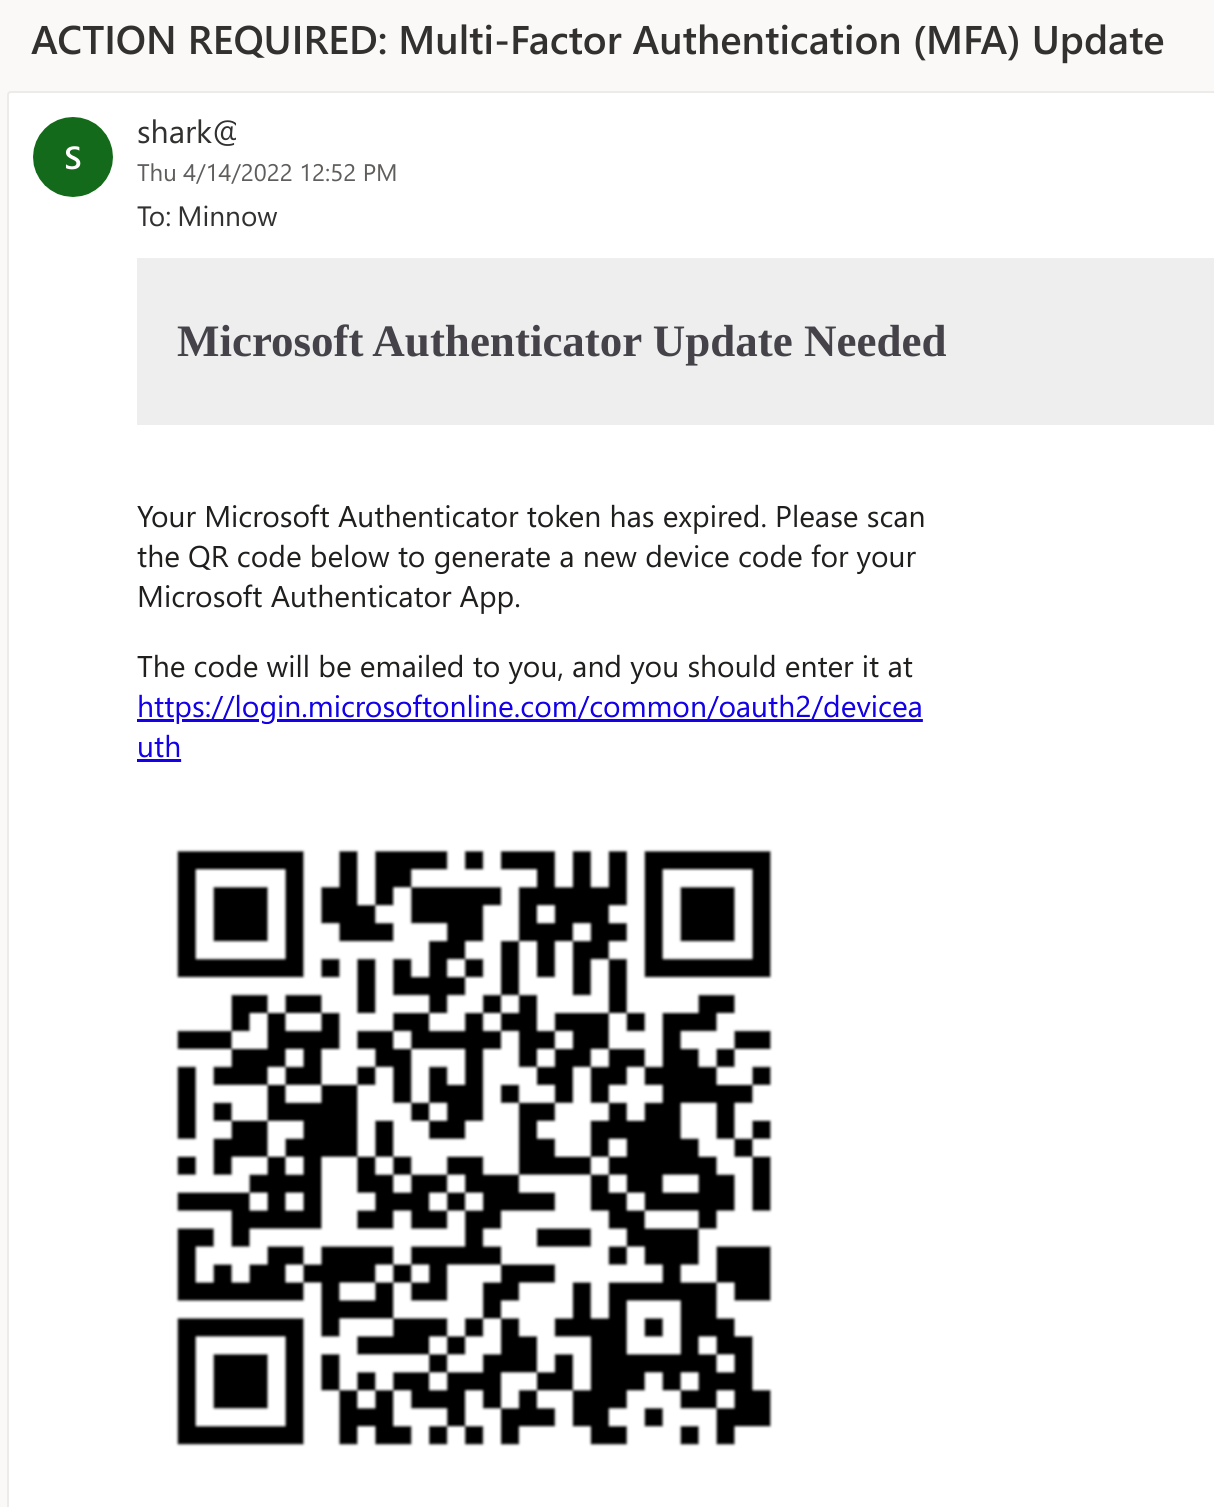 secureworks/squarephish
MFA更新の口実を利用し、OAuthデバイスコード認証フローとQRコードを組み合わせてMicrosoft認証トークンを収集する高度なフィッシングツール。
 rxwx/chlonium
オフラインDPAPI状態キー復号化を用いてブラウザ間でChromiumのクッキーとパスワードをクローン・インポートし、AES-256 GCM暗号化データベースをサポートするレッドチーム運用向けツールです。
 prodaft/malware-ioc
このリポジトリには、私たちのさまざまな調査で得られた侵害指標(IOC)が含まれています。
 initstring/evil-ssdp
SSDP応答をスプーフィングし、偽のUPnPデバイスを作成して、認証情報やNetNTLMチャレンジ/レスポンスをフィッシングします。
 samyk/quickjack
Quickjackは、高度なクリックジャッキングおよびフレームスライシング攻撃を直感的に生成するためのポイントアンドクリックツールです。
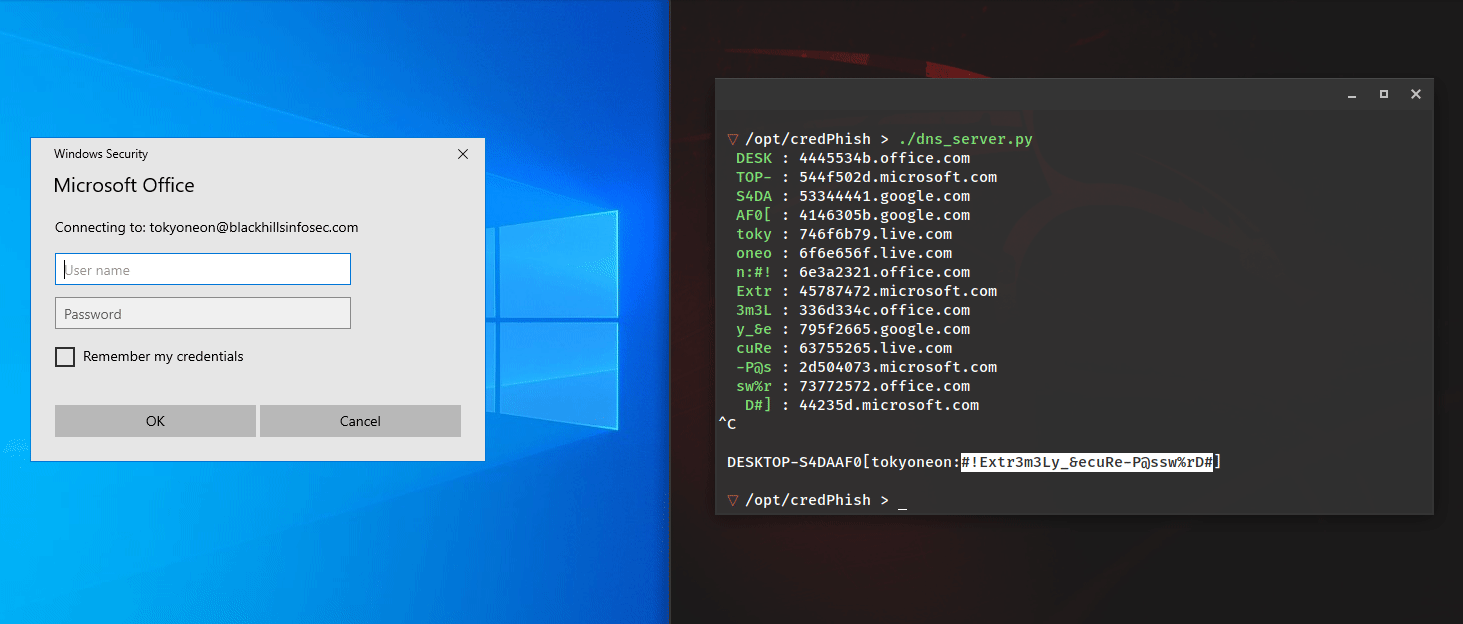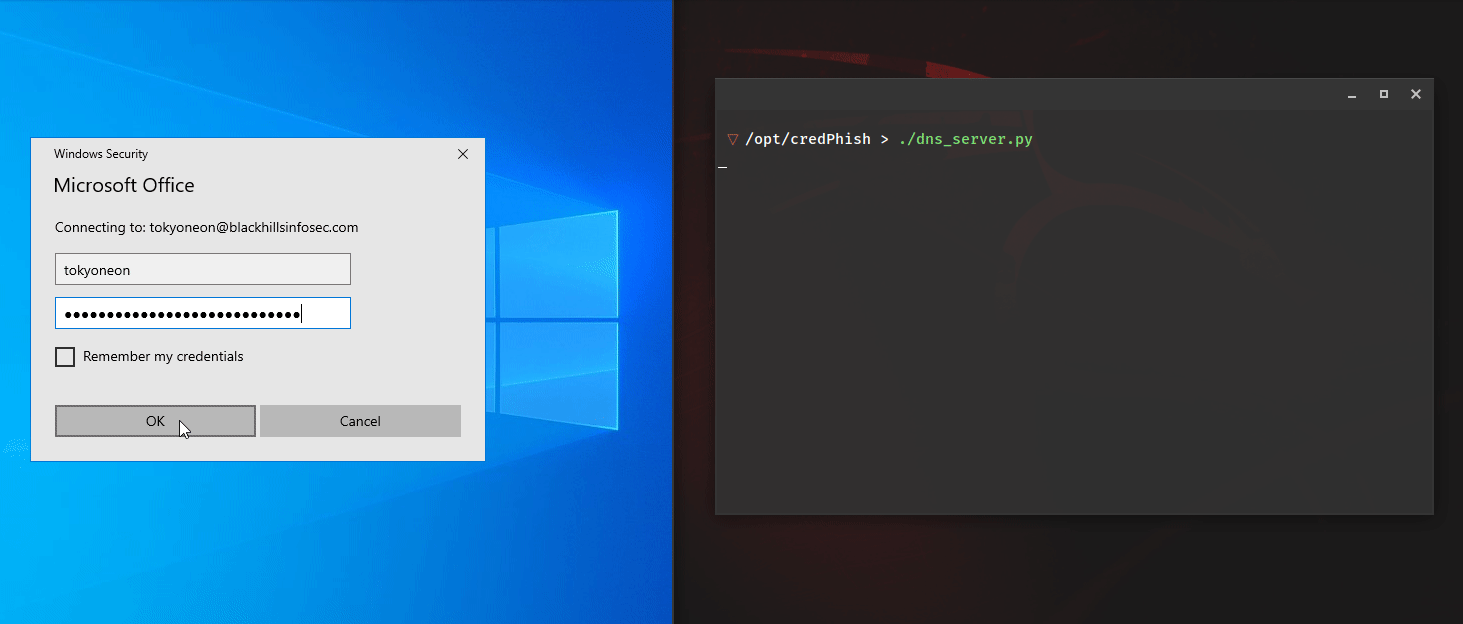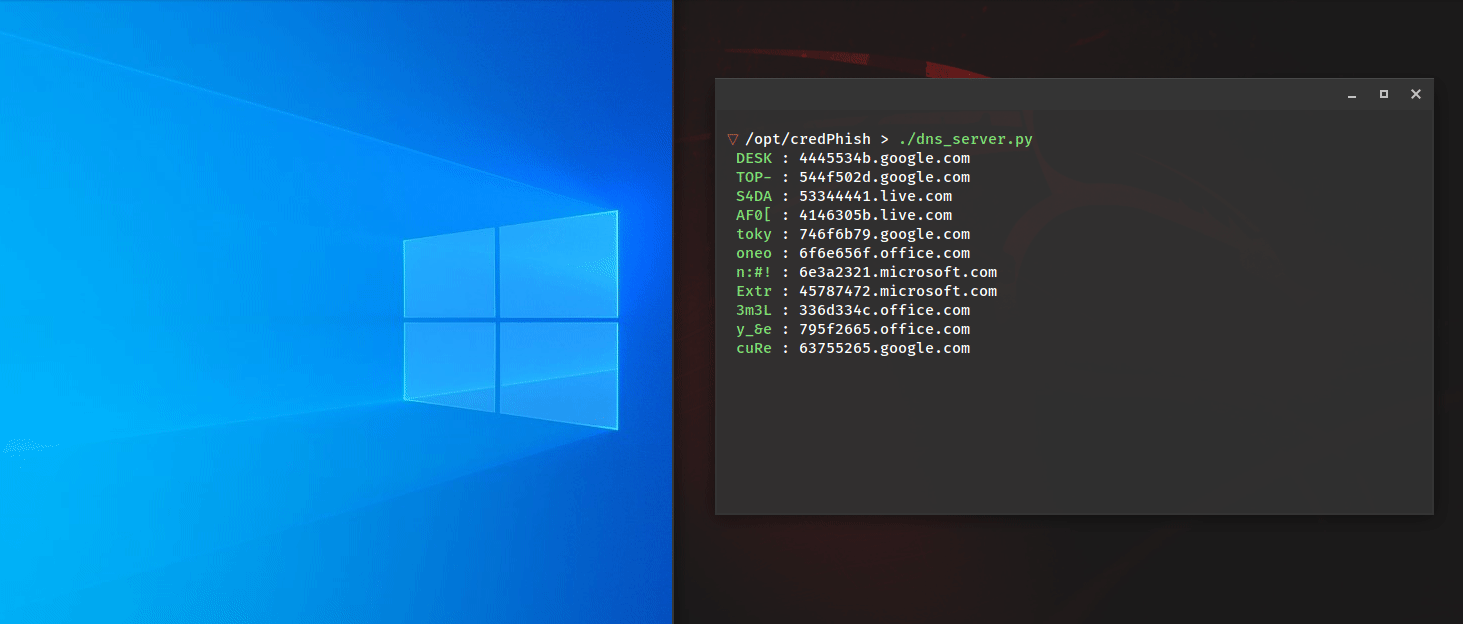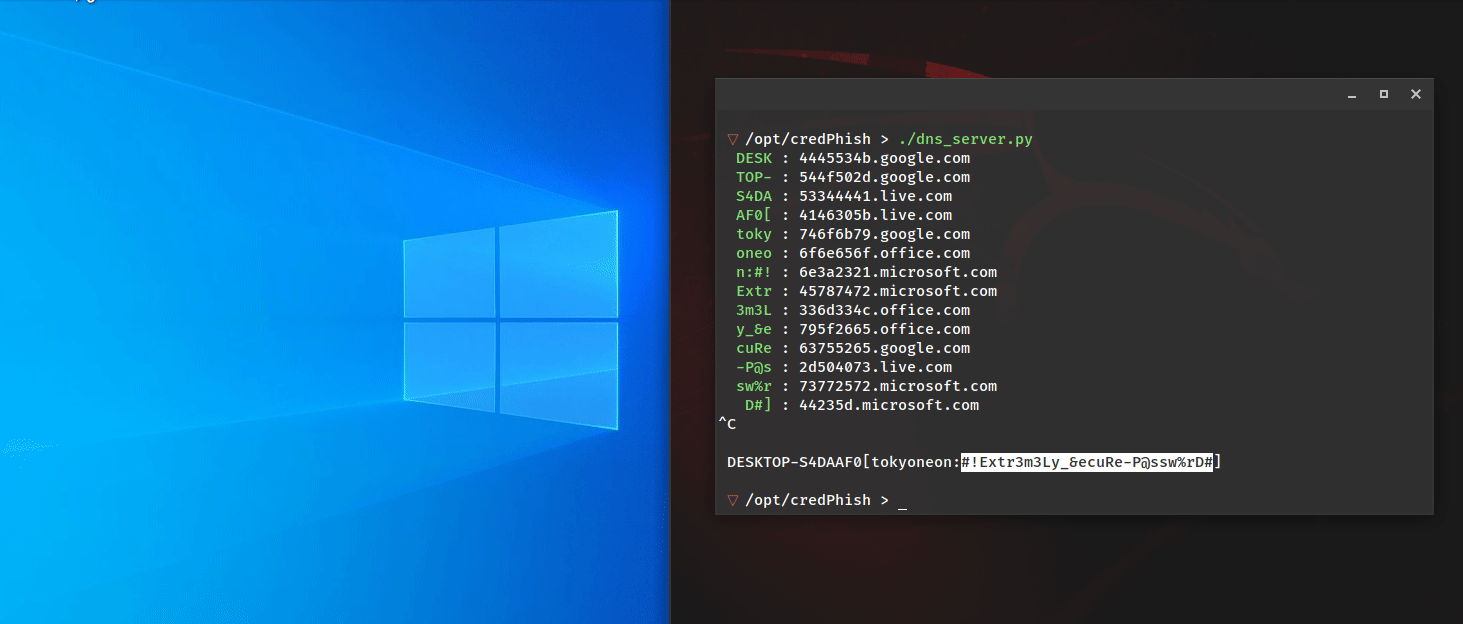 tokyoneon/credphish
正当な資格情報プロンプトを呼び出し、CredentialPicker と Resolve-DnsName を使用して DNS 経由でキャプチャしたパスワードを流出させる PowerShell スクリプト。
 ghost-otpbot/smsotpbot
OTP BOT Paypal、Instagram、Snapchat、Google、3D Secure、その他多くのSMS認証をバイパスします...
 t4d/phishingkithunter
あなたのブランドや組織のファイルや画像を使用するフィッシングキットを検出します。
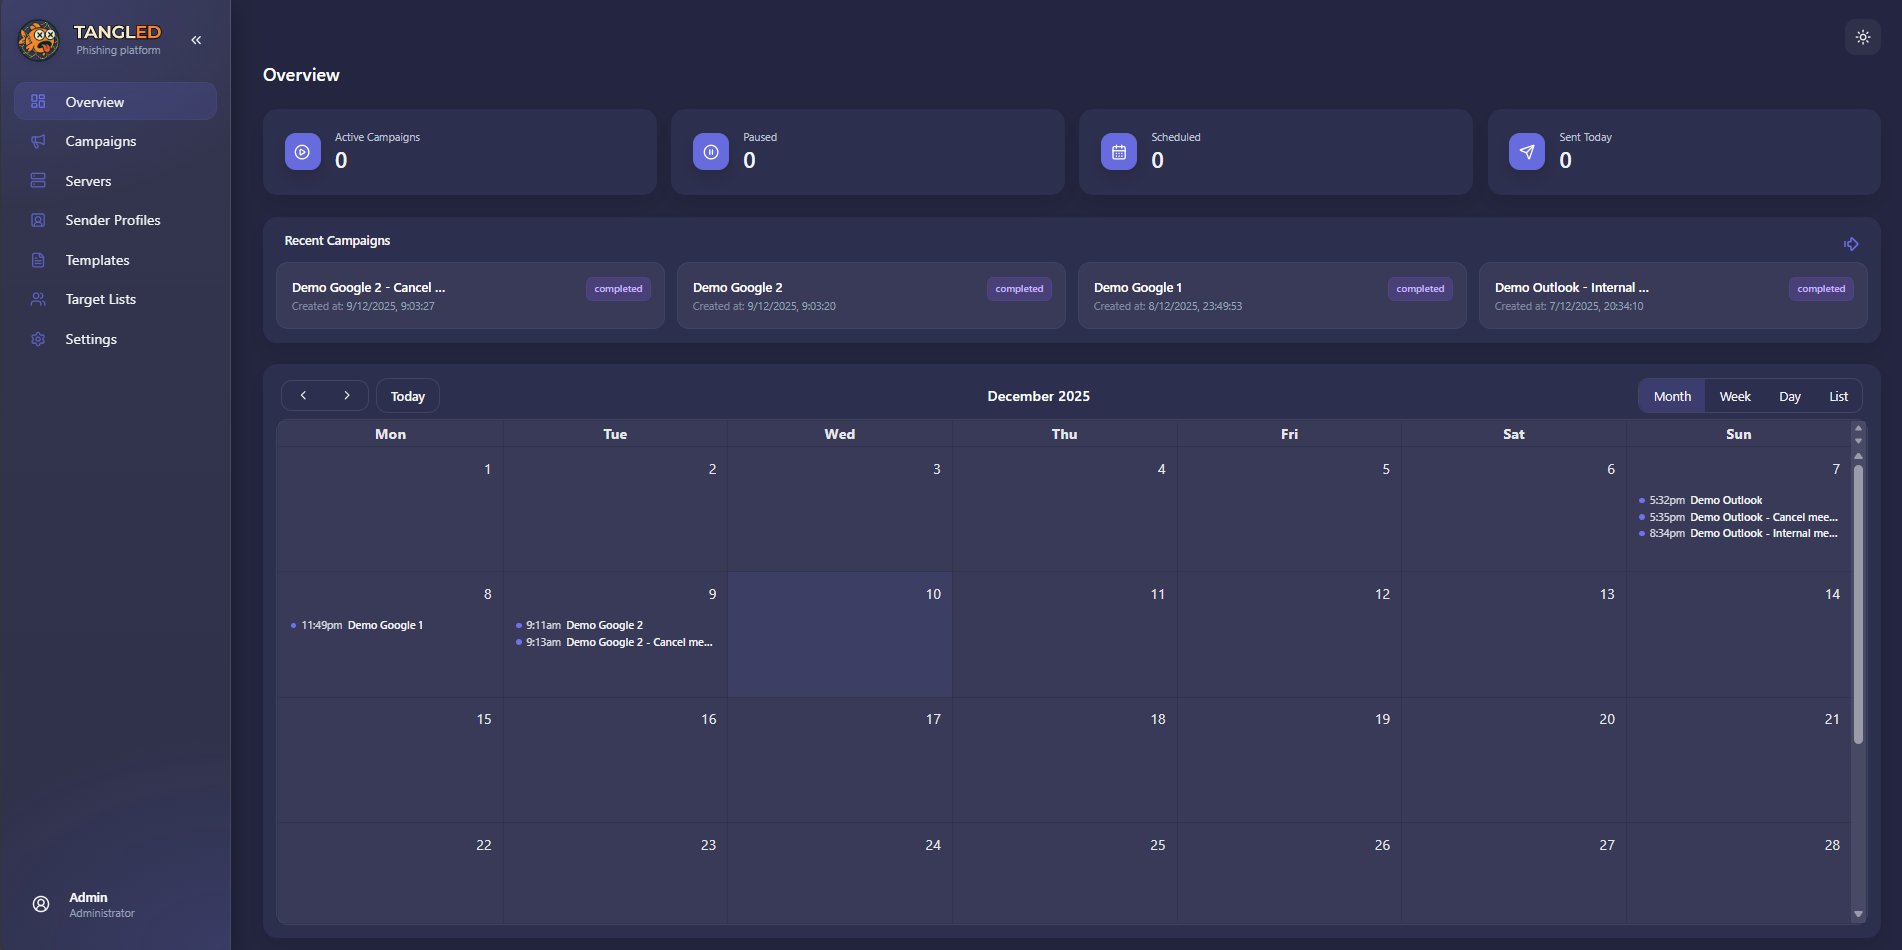 ineesdv/tangled
オープンソースの攻撃的セキュリティプラットフォームで、フィッシングキャンペーンを実施するためにiCalendarの自動イベント処理を武器化します。