
 #1
 d0rb/cve-2024-21378
このリポジトリには、Exchange Online を介して Microsoft Outlook を標的とするエクスプロイトが含まれており、COM DLL を介して任意のコードを実行する脆弱性を悪用します。このエクスプロイトは、改変版の Ruler…
 narimangharib/irgc-whatsapp-phishkit
国家支援型WhatsAppフィッシングインフラの分析:リアルタイムQRハイジャックとデバイス監視機能
 tw-d/wifi-pineapple-mk7_evil-portal
WiFiペネトレーションテストのための不正アクセスポイントツールキット。悪意のあるポータルフィッシングペイロードを展開し、資格情報を取得してワイヤレスネットワークに対してソーシャルエンジニアリング攻撃を実行します。
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 649/cve-2017-5415
blob URLを使ったアドレスバーのなりすまし(Firefoxブラウザ)。攻撃者はblob URLとスクリプトを使用して、プロトコルとしてblob:が先頭に付いた任意のアドレスバーURLを偽装することができ、ユーザーの混乱やさらなるなりすまし攻撃を引き起こす可能性があります。
 nehkark/cve-2025-40778
BIND 9 の追加レコード注入による DNS キャッシュポイズニングを実証する Proof-of-Concept で、認可されたセキュリティテストのために CVE-2025-40778 を検証・悪用するツールを備えています。
 eddyflores100-lang/taikotalent-phishing-iocs
taikotalent.xyzによる偽のTaikoリクルーターキャンペーンに関するIoC、攻撃チェーン、検出方法。このキャンペーンは、ターミナルへの貼り付けを利用した「anti-bot」トリックによって自己削除型のBashトロイの木馬を配布します。ペイロードは2026-10-09時点で依然として稼働…
 vighnesh91/severitas
分離されたループバックラボ、合成オーディエンス生成、事前承認チェック、オフラインのHTML/Markdown/JSON/CSVレポートを備えた、承認済みソーシャルエンジニアリングシミュレーションフレームワーク。
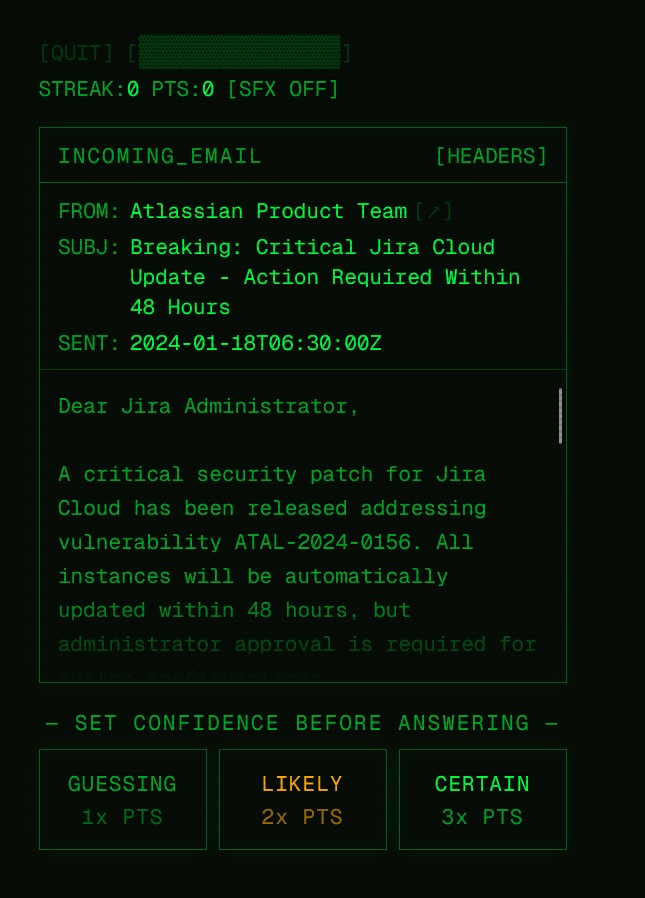 scottalt/ai-email-threat-research
人間がAI生成のフィッシングメールをどのように検出するかを測定するサイバーセキュリティ研究ゲーム。レトロなターミナル体験として構築されています。
 gh-ost00/cve-2024-24809-proof-of-concept
Traccar GPSシステムの重大な欠陥がユーザーをリモート攻撃に晒す
 dshabani96/cve-2024-21413
Microsoft Outlook RCE(CVE-2024-21413)の概念実証エクスプロイト。SMTPメール配信、悪意のあるRTF添付ファイル生成、NTLMハッシュキャプチャ用のオプションのImpacket SMBサーバーを含む。
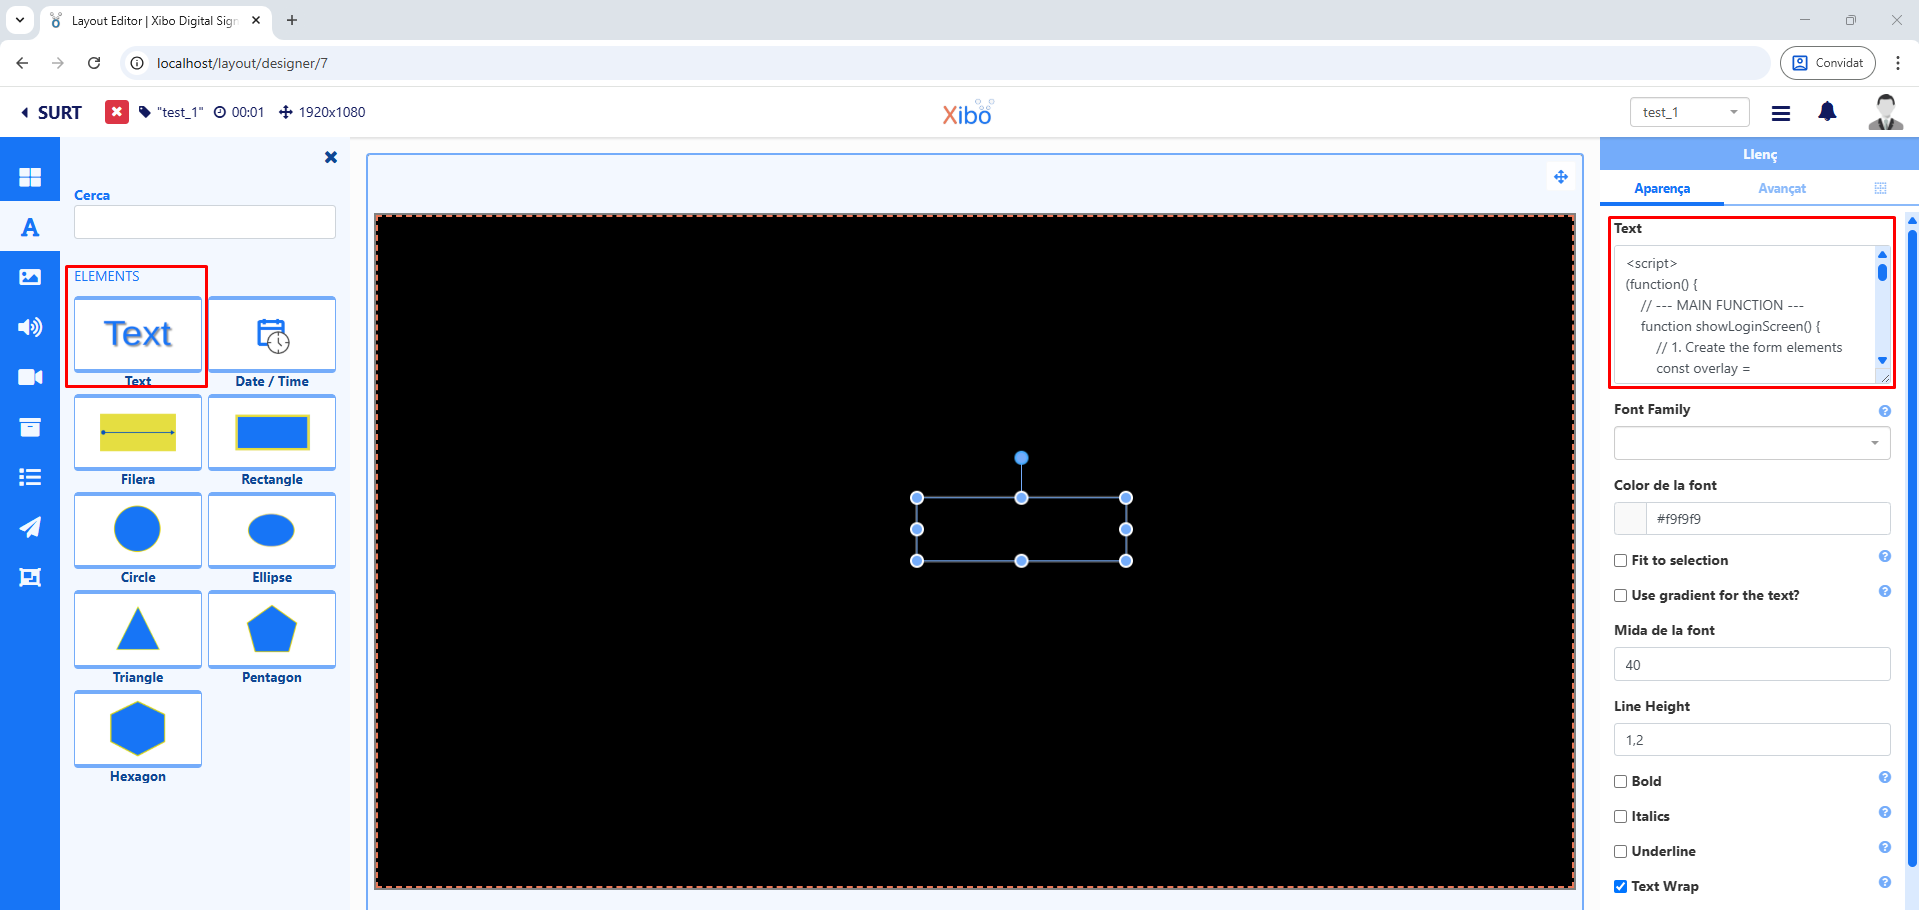 marinafabregat/cve-2025-41088
Stored Cross-Site Scripting (XSS) in Xibo Signage's Xibo CMS v4.1.2, due to a lack of proper validation of user input.
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 anupam2808/spy-masker
フィッシングURLを正常なURL(google.comやfacebook.comなど)の下に隠すためのシンプルなPythonスクリプトです。フィッシングツールに統合して、URLを正当に見せかけることができます。
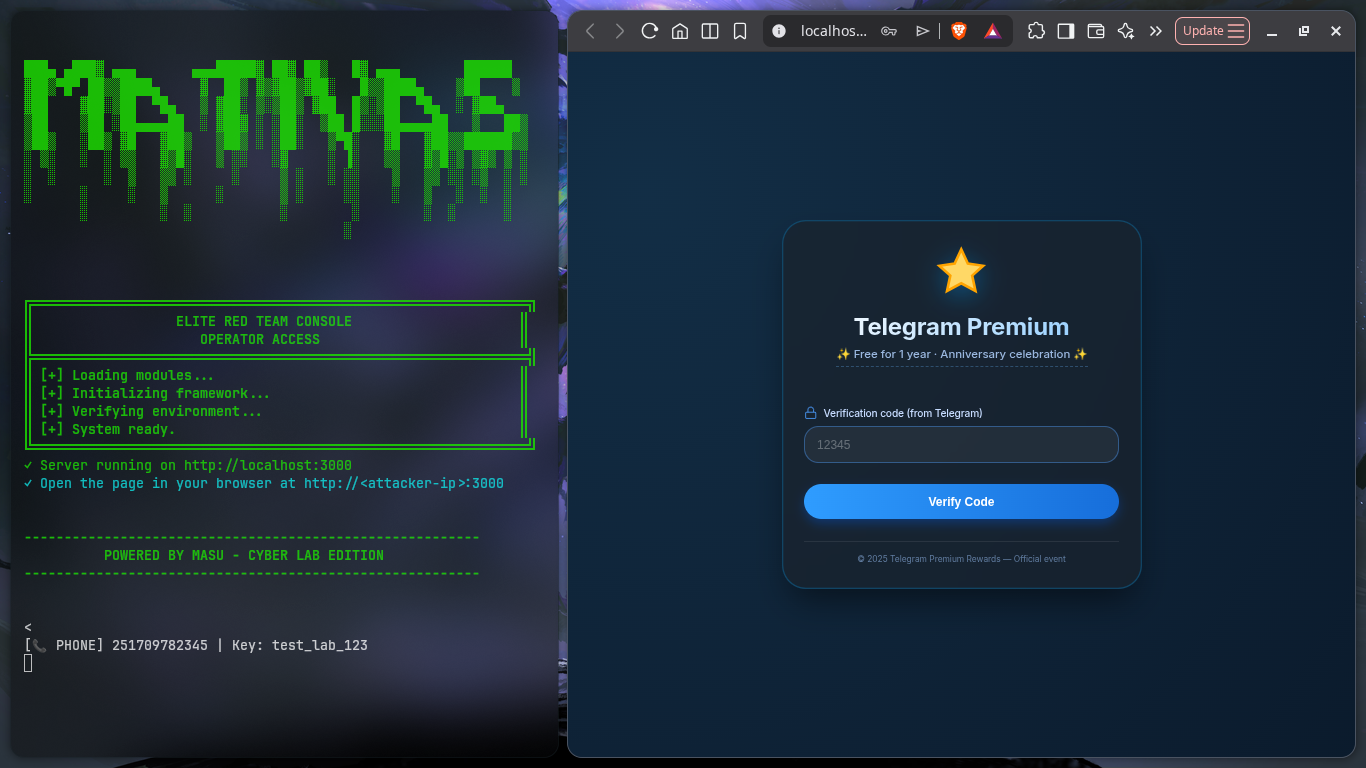 maty156/telegram-phish-simulator
サイバーセキュリティトレーニングと啓発のための教育用 Telegram フィッシングシミュレーションです。隔離されたラボ環境で、偽のログインページを用いた認証情報収集を実演します。
 george0papasotiriou/cve-2026-22005-oauth-2.0-device-code-phishing-short-interval-
CVE-2026-22005 の概念実証 (PoC)。短すぎるポーリング間隔を悪用した OAuth 2.0 デバイスコードフィッシングを示すもので、脆弱な Flask サーバーとトークン窃取のためのエクスプロイトフローを含む。









