#1
 duy-31/cve-2023-51764
Postfix SMTP Smuggling - Expect Script POC
 arjunindia/fb-phisher-python
FlaskベースのPythonサーバーツールで、Facebookの認証情報をフィッシングすることができます。
 hydradragonantivirus/hydradragonav-mobile
root、adb、CAのインストール、クラウドを必要とせず、多くの機能と、より多くのゼロデイマルウェアを検出する方法を備えたAndroidアンチウイルス
 lxance-hacker/lxancephisher
30以上のログインページテンプレート、URLマスキング、複数のトンネリングオプション(Ngrok, Cloudflared, Serveo)を備えた自動フィッシングシミュレーションツールで、教育用セキュリティテスト向け。
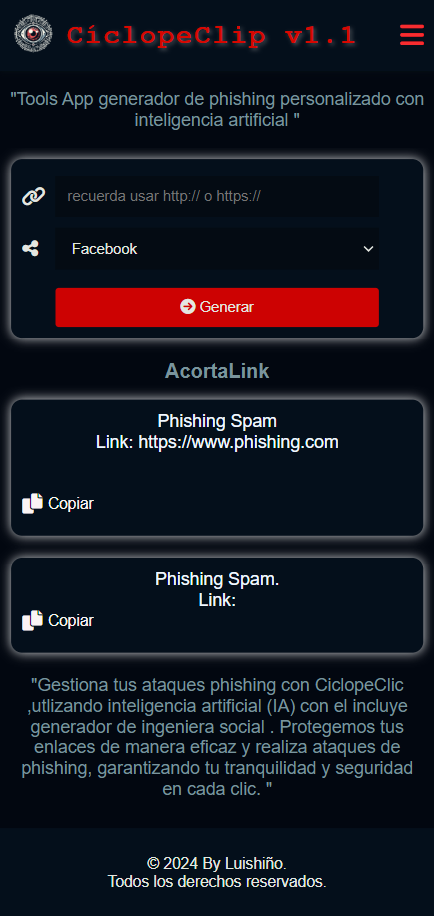 pericena/ciclopeclic
認可されたフィッシングシミュレーションおよび内部IT監査向けのセキュリティ意識向上トレーニングツール
 princessauroraj/chinese-cybercrime-research
中国語を使用するサイバー犯罪者についてさらに学ぶためのリソース。
 sublime-security/ics-phishing-toolkit
ICSフィッシング(悪意のあるカレンダー招待)を阻止するためのオープンソースツール
 kimstars/ashwesker-cve-2026-21509
Microsoft Officeのセキュリティ機能バイパス(CVE-2026-21509)の概念実証エクスプロイト。埋め込みOLEオブジェクトを含む悪意のあるDOCXファイルを生成し、セキュリティ制御をテストしてパッチを検証します。

 ilianazz/young-domain-guard
最近登録されたドメインについてユーザーに警告し、フィッシング攻撃を防止するブラウザ拡張機能。RDAPに問い合わせてドメインの経過期間を確認し、不審なサイトに視覚的なアラートを表示します。
 muhammad-ali007/outlookntlm_cve-2023-23397
CVE-2023-23397 Outlook NTLMハッシュ漏洩のエクスプロイト。悪意のあるカレンダー招待を介して発生します。PowerShellによる武器化、Responder統合、インシデント対応の検出ルールを含みます。
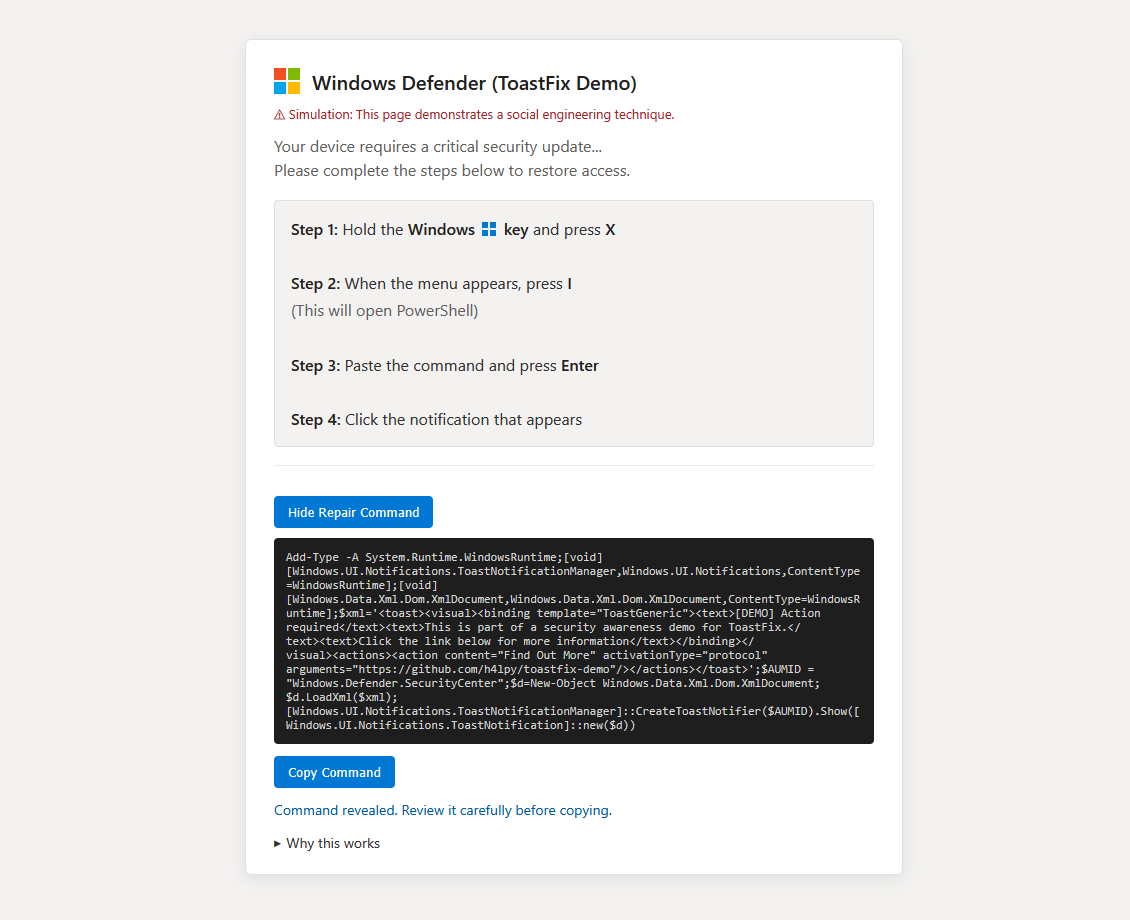 h4lpy/toastfix-demo
概念実証セキュリティデモは、PowerShellが信頼できるように見えるWindowsトースト通知を作成し、ClickFixスタイルのルアーと連鎖させる方法を示す。
 humansecurity/cve-2019-18426
CVE-2019-18426の開示リポジトリ。WhatsAppにおけるオープンリダイレクト、CSPバイパス、永続的XSS、およびファイルシステム読み取り権限について詳述し、技術記事とデモビデオを提供します。
 boredchilada/clickfix-simulator-2025
ClickFix(ClearFake)ソーシャルエンジニアリング訓練のための軽量なセルフホスト型シミュレーションツール。現実的なルアーと無害なペイロードでクリップボードインジェクション攻撃を安全にシミュレートします。
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 ronf98/cve-2024-43451-poc
CVE-2024-43451 は Windows NTLM の脆弱性であり、攻撃者が悪意のあるショートカットを使用して認証を強制し、NTLM ハッシュを取得することを可能にします。