#1
 v35hr4j/cve-2021-24563
このプラグインは、フォーム経由でのHTMLファイルのアップロードを防止しないため、認証されていないユーザーがJavaScriptを含む悪意のあるHTMLファイルをアップロードでき、誰かがそのファイルに直接アクセスするとトリガーされます。
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Roundcube Webmail における悪意のある HTML 添付ファイルによるクロスサイトスクリプティング
 security-avs/cve-2020-16270
CVE-2020-16270の概念実証。これはOLIMPOKS 3.3.39未満におけるXSS脆弱性であり、悪意のあるJavaScriptをリモートで注入して管理者のCookieを窃取し、フィッシング攻撃を実行することを実証します。
 brmkit/toastnotify-bof
Windowsのトースト通知を悪用した楽しみとユーザー操作
 chrismaddalena/cooper
HTMLを取り込み、フィッシングキャンペーンに適したHTMLソースを生成するPythonツール。
 jh00nbr/phishruffus
インテリジェントな脅威ハンターとフィッシングサーバー
 sanupl/cve-2024-34568
LetterPressプラグイン1.2.1以下にはクッキー窃取の脆弱性があります。攻撃者はJavaScriptコードを注入することでクッキーを盗むことができます。
 v35hr4j/cve-2021-24545
このプラグインはユーザーのプロフィール(Bio)で許可されたHTMLをサニタイズしないため、悪意のあるJavaScriptコードを使用することが可能です。そのコードは、該当ユーザーが作成した投稿をフロントエンドで誰かが閲覧すると実行されます。その結果、著者(author)のように低い権限のユーザーで…
 charlesgargasson/cve-2023-41425
Wonder CMS 3.2.0~3.4.2向けのXSS-to-RCEエクスプロイト。自動化されたペイロード配信、リバースシェル、悪意のあるテーマインストールによるCookie窃取を備えています。
 echo-devim/cve-2022-48429_poc
CVE-2022-48429の概念実証エクスプロイト。JetBrains YouTrackのダッシュボードにおける保存型クロスサイトスクリプティングの脆弱性で、悪意のあるウィジェット注入により低権限ユーザーが管理者権限を乗っ取ることが可能になります。
 yoguicr/cve-2024-21413-outlook-assessment
Detailed vulnerability assessment and exploitation report for CVE-2024-21413 (Moniker Link) in Microsoft Outlook, including attack path, NetNTLMv2…
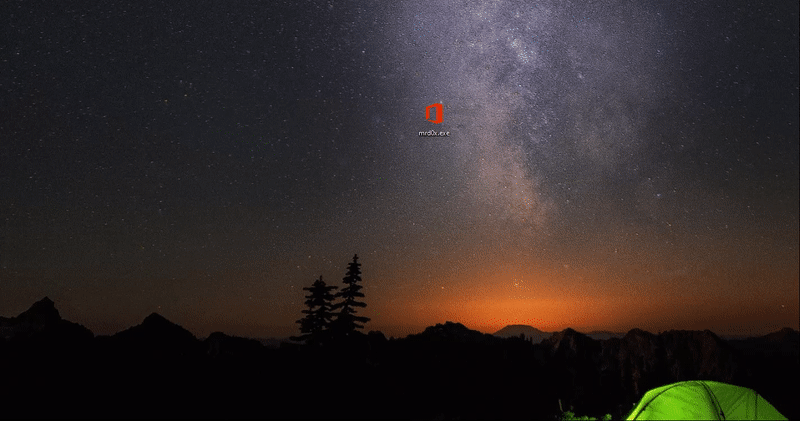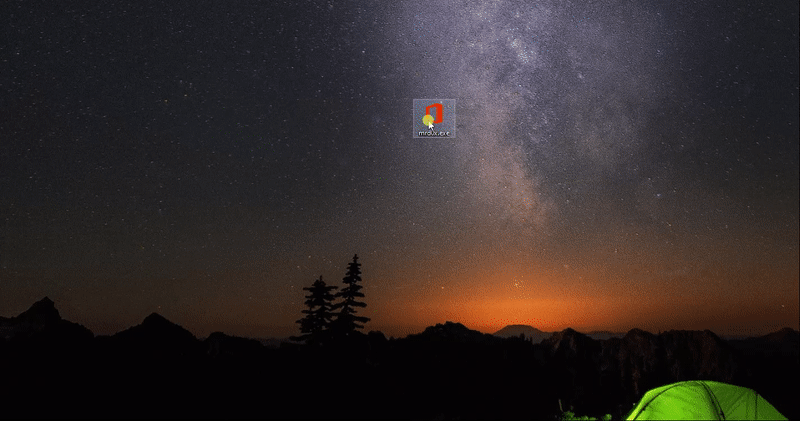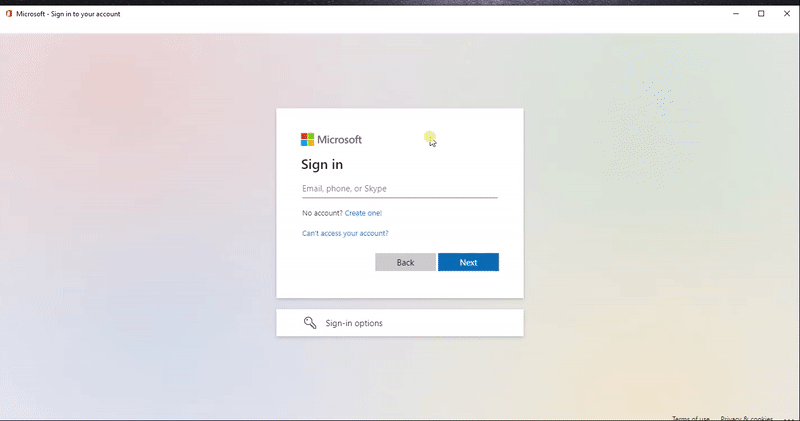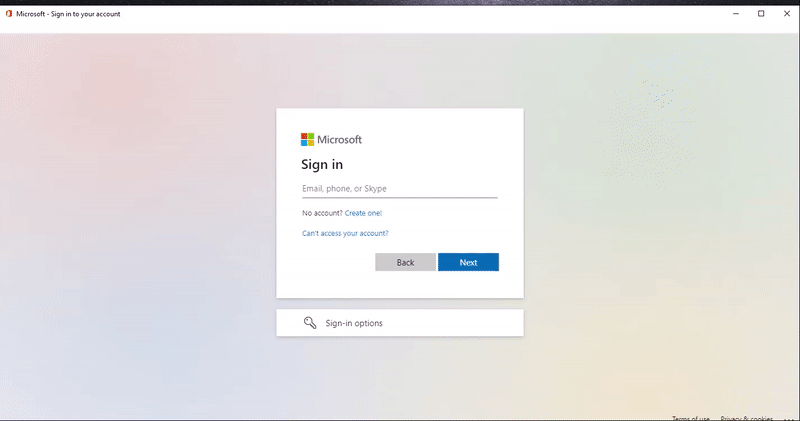 mrd0x/webview2-cookie-stealer
JavaScriptキーロガーをWebView2ページに注入し、キーストロークをキャプチャして、HTTP GETリクエストを介してMicrosoft認証セッションからクッキーを窃取します。
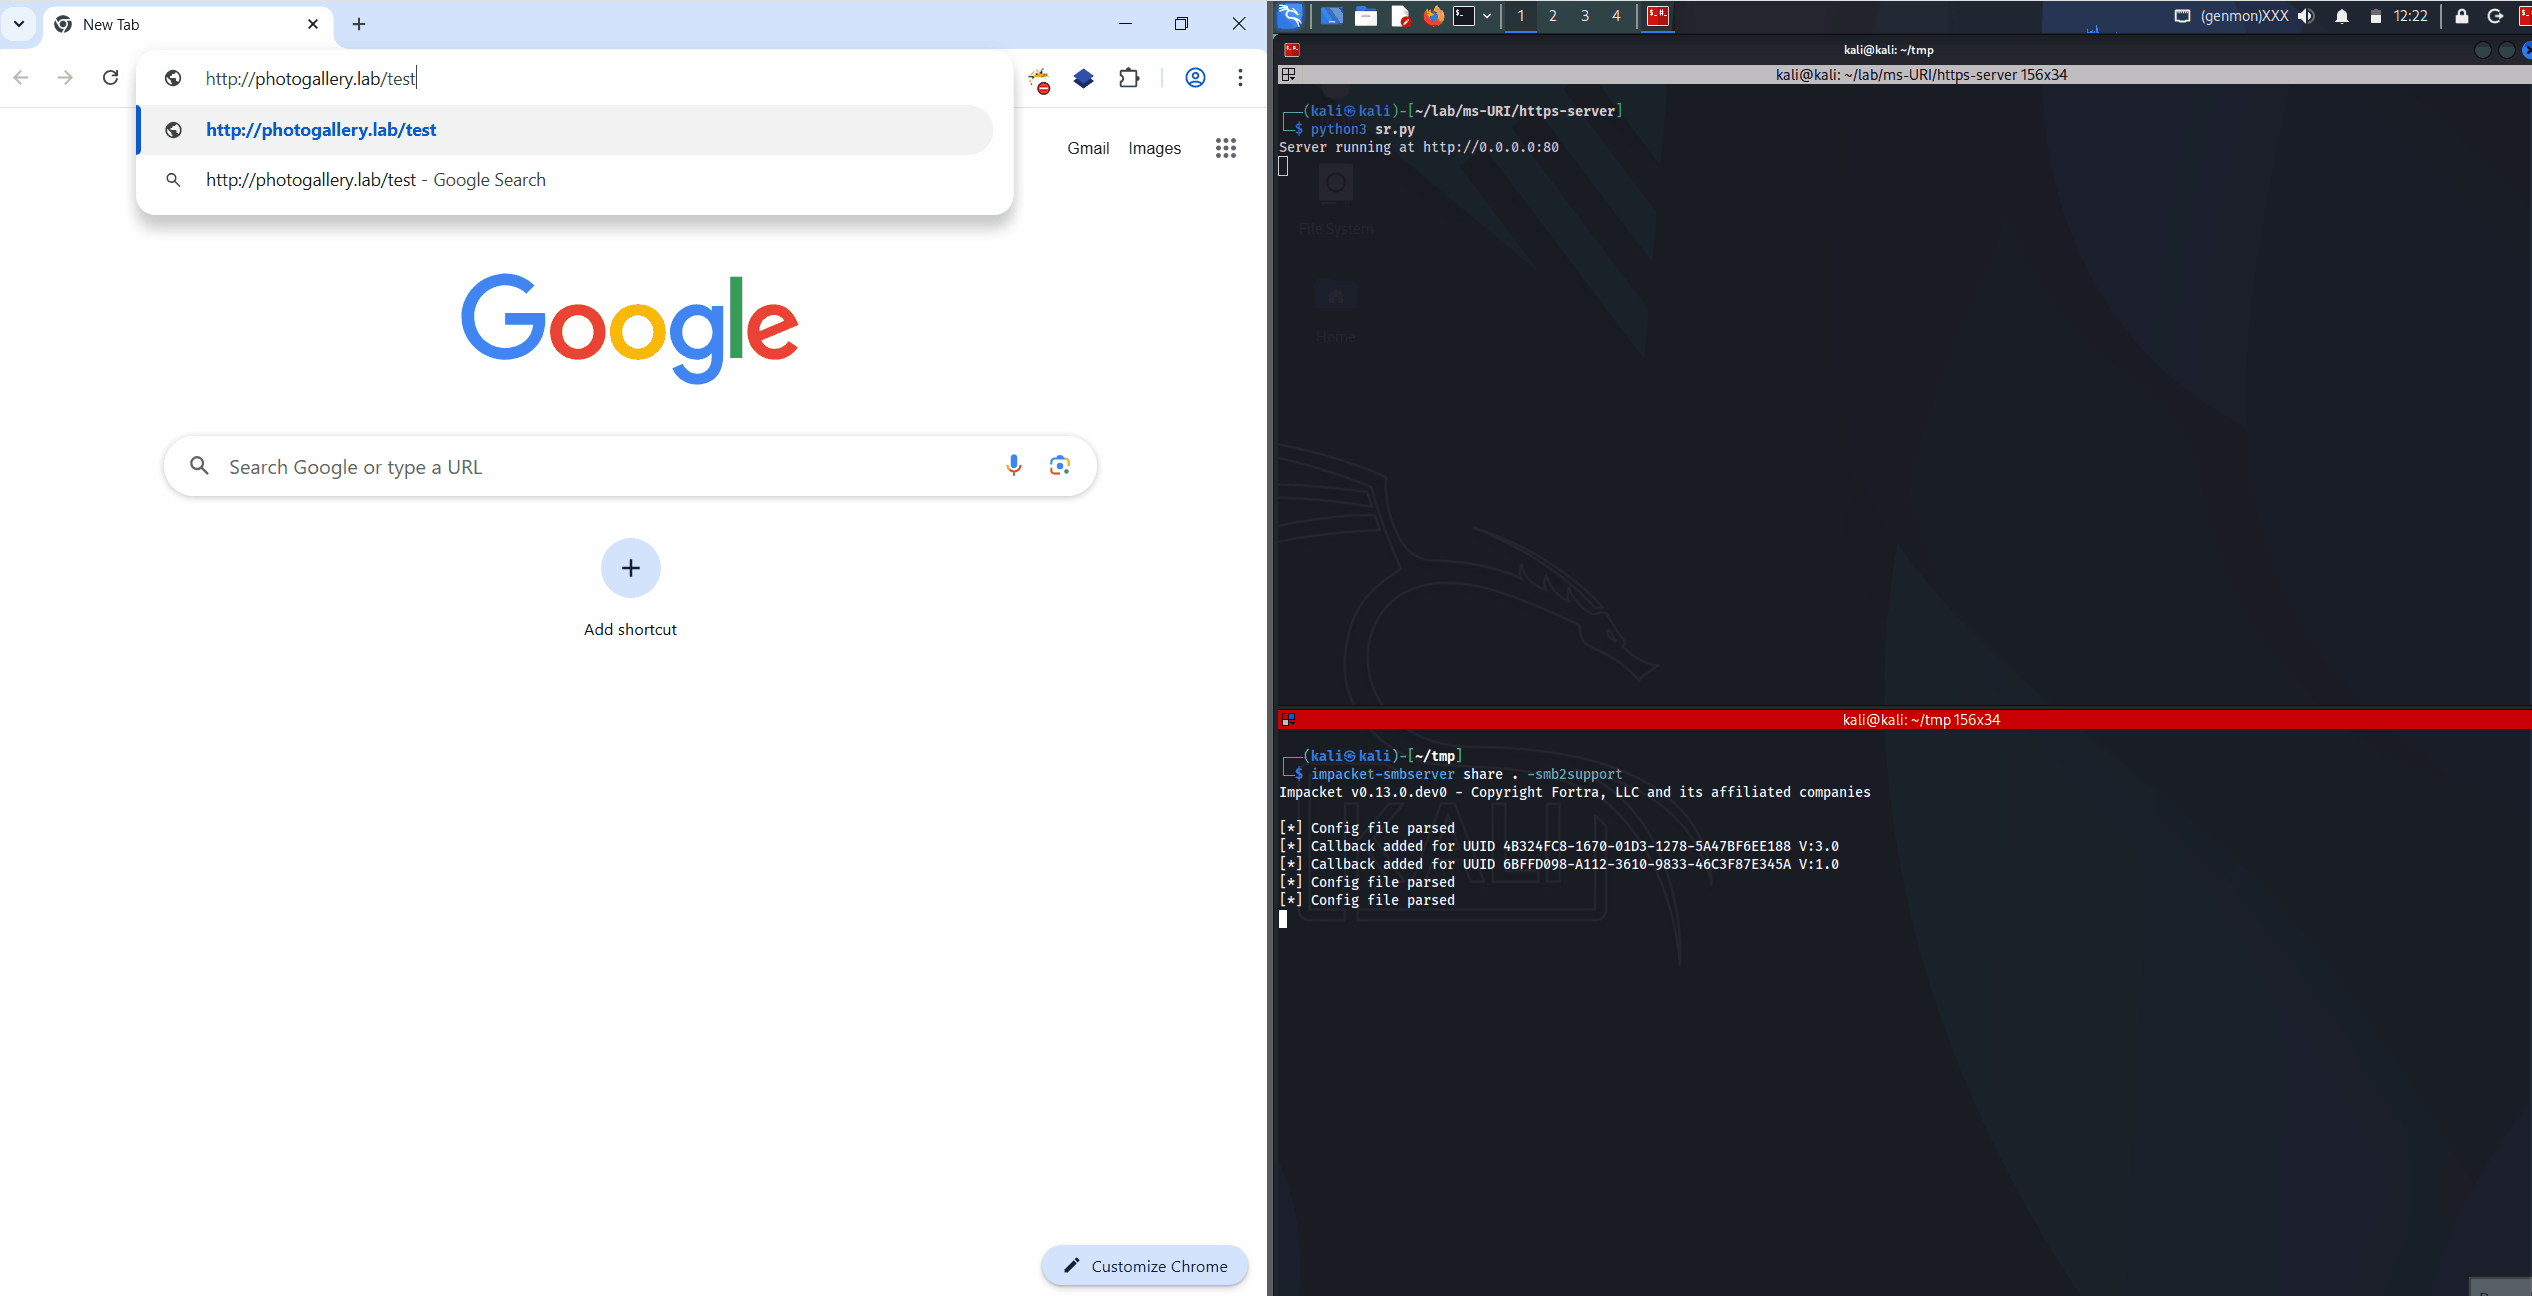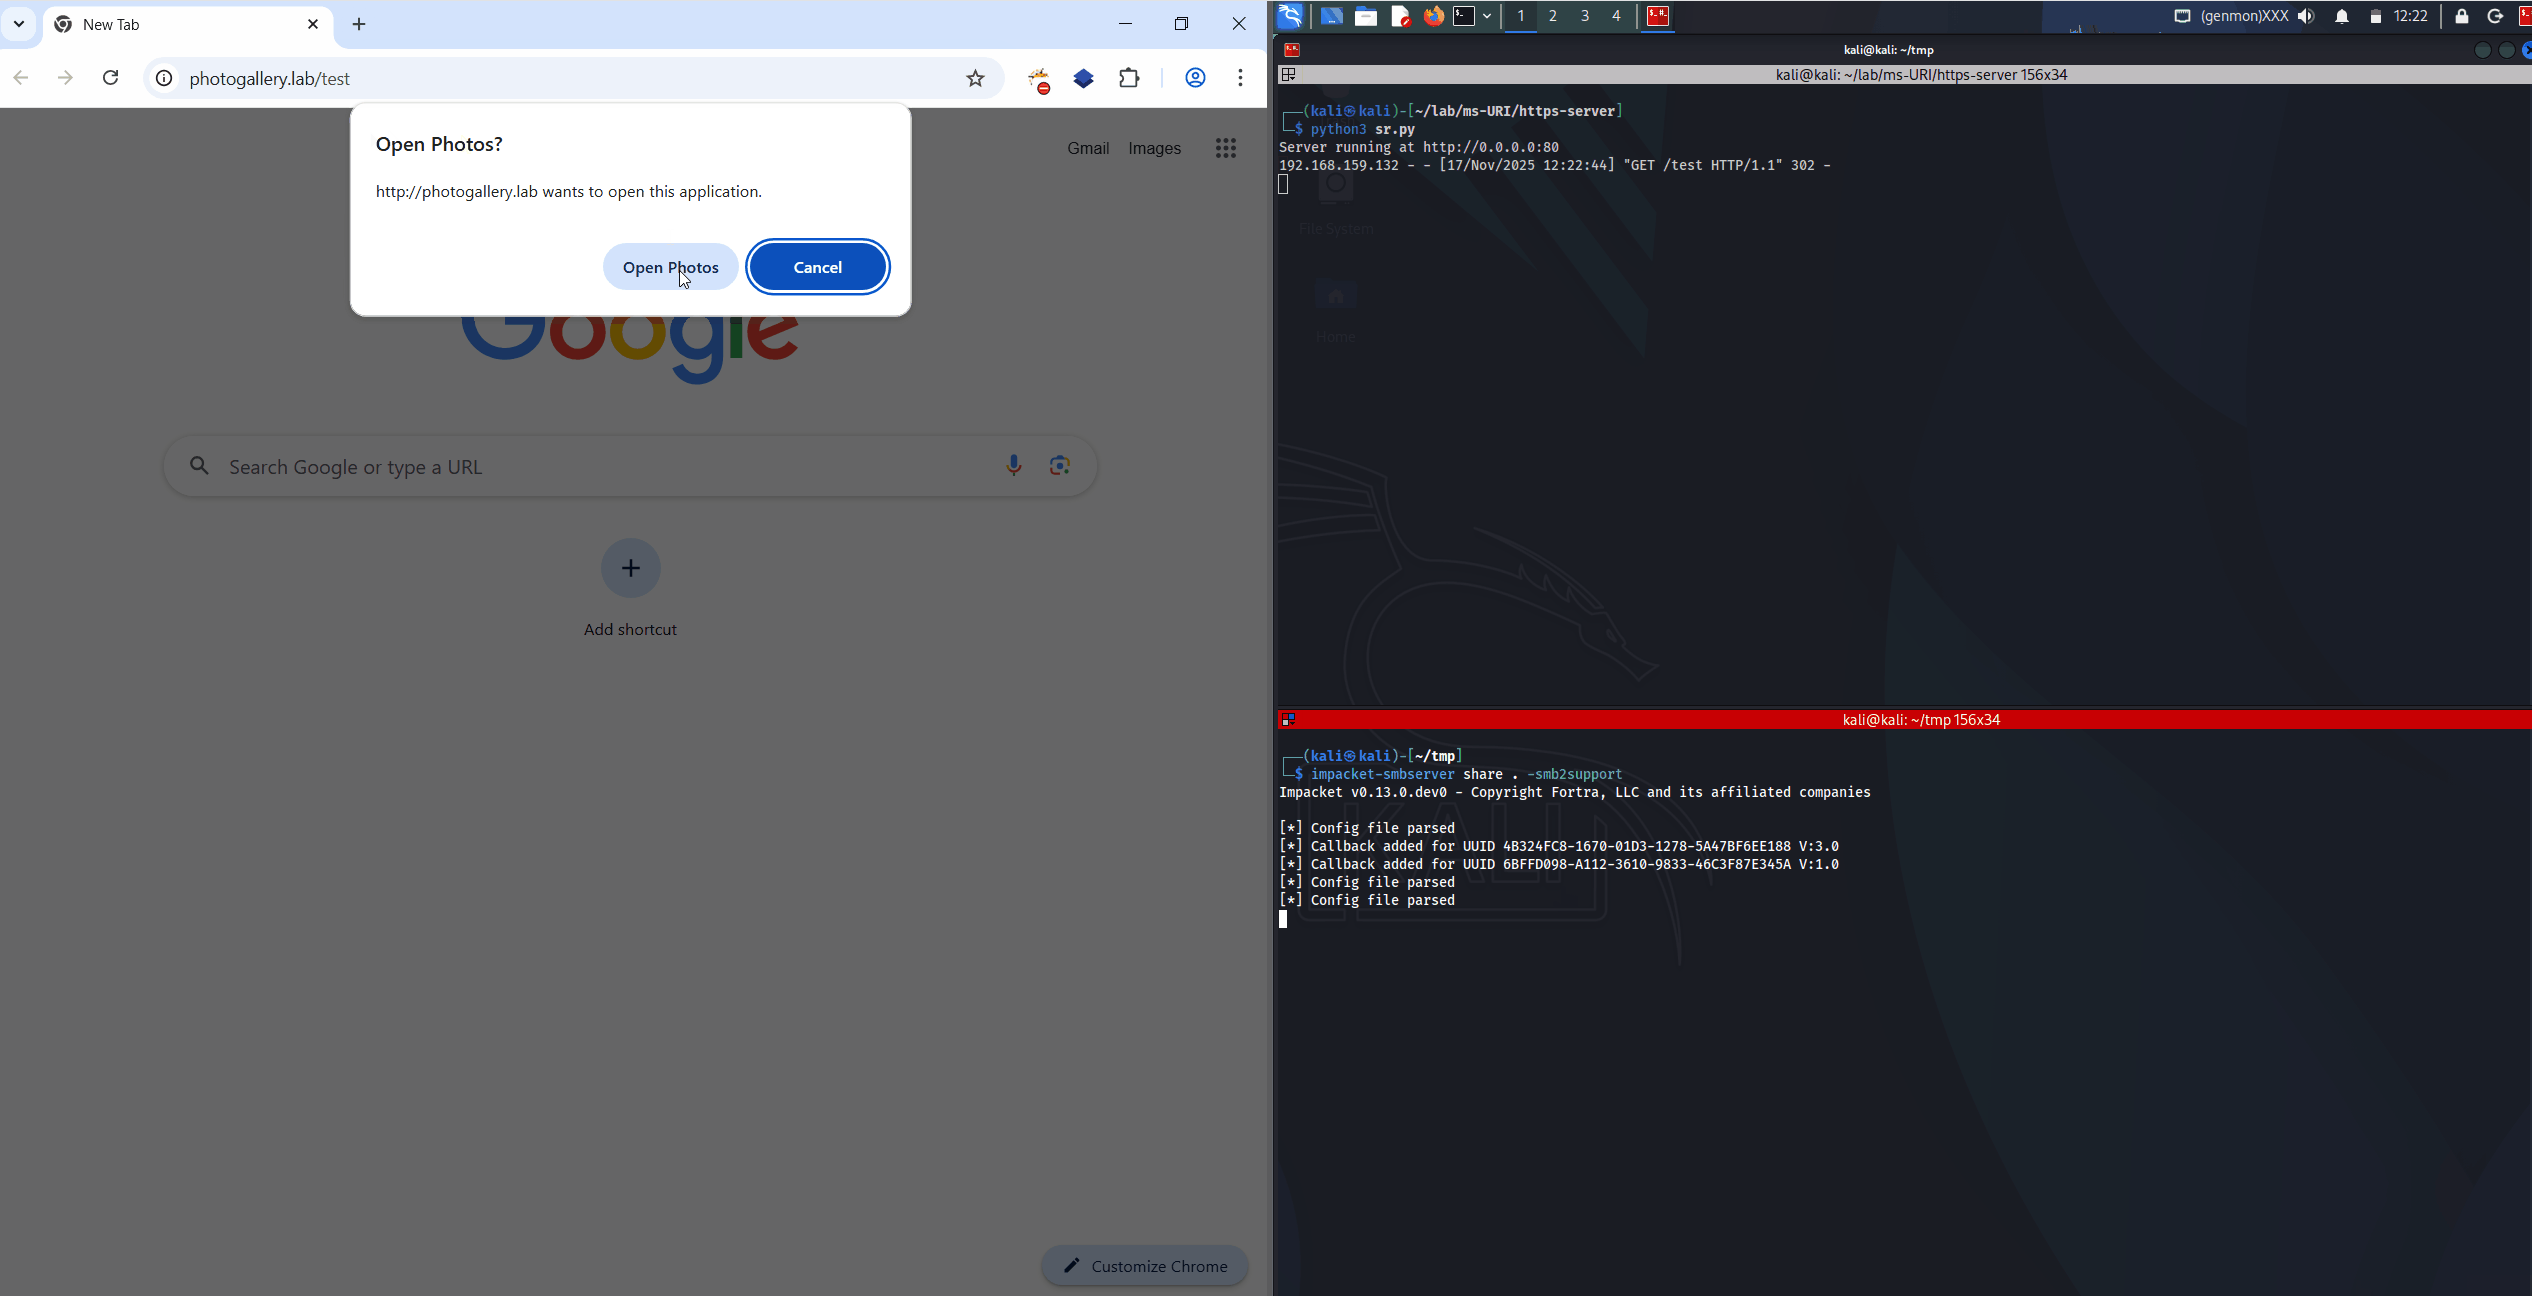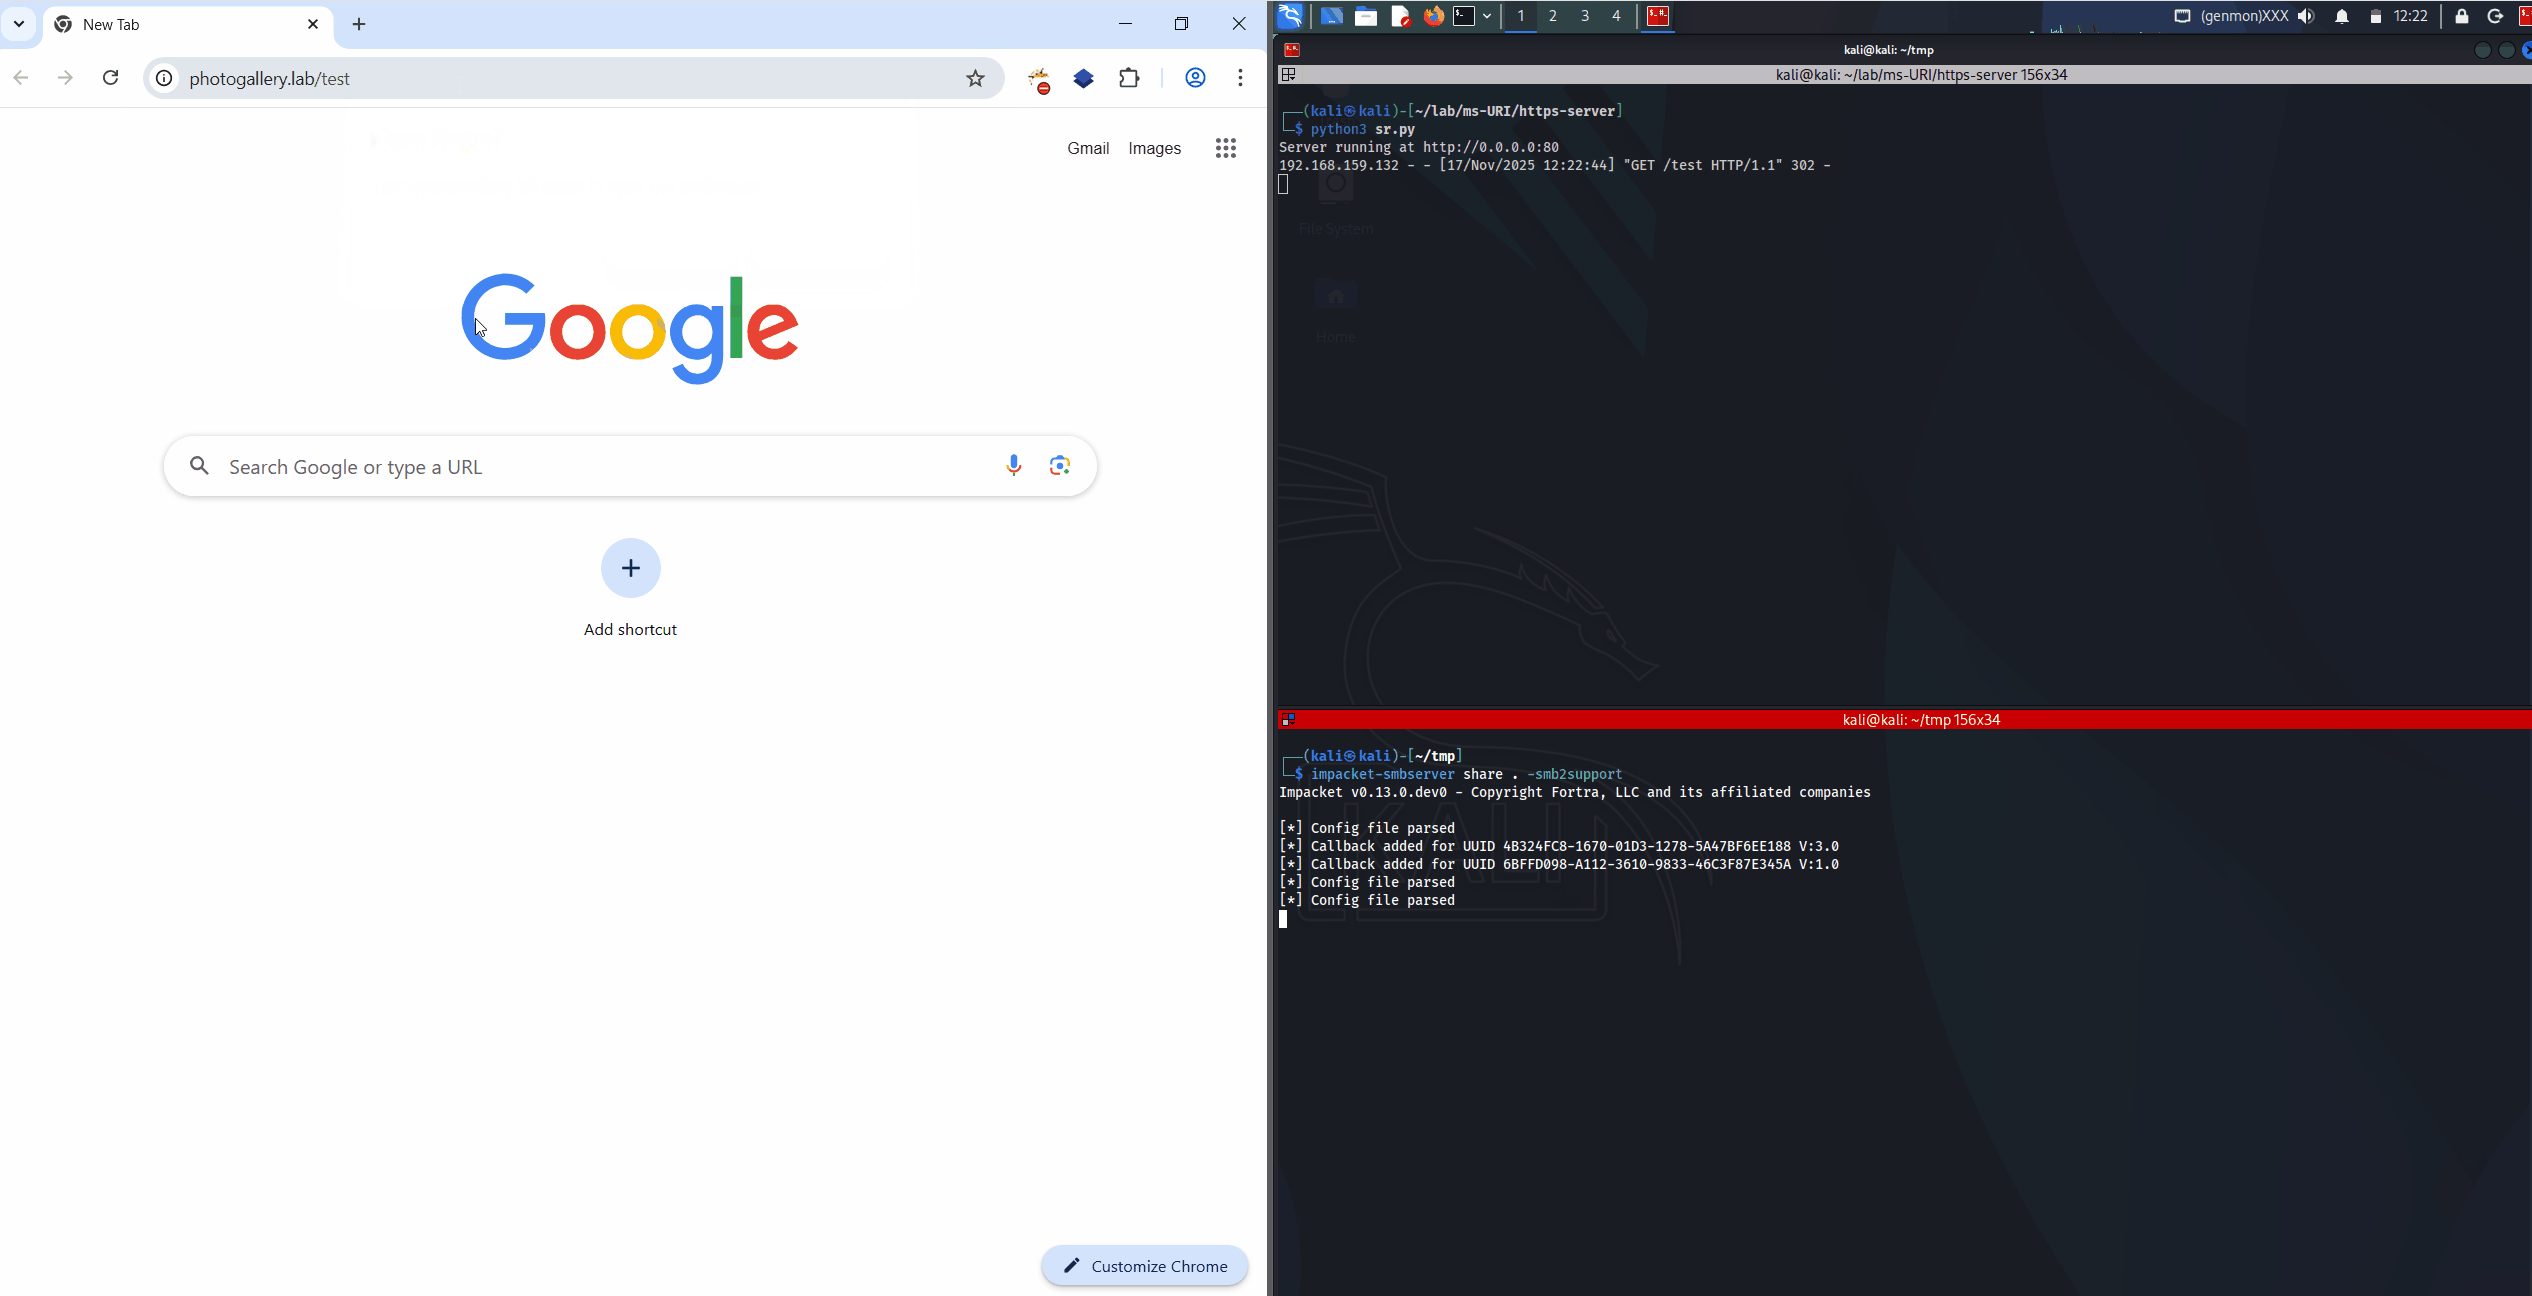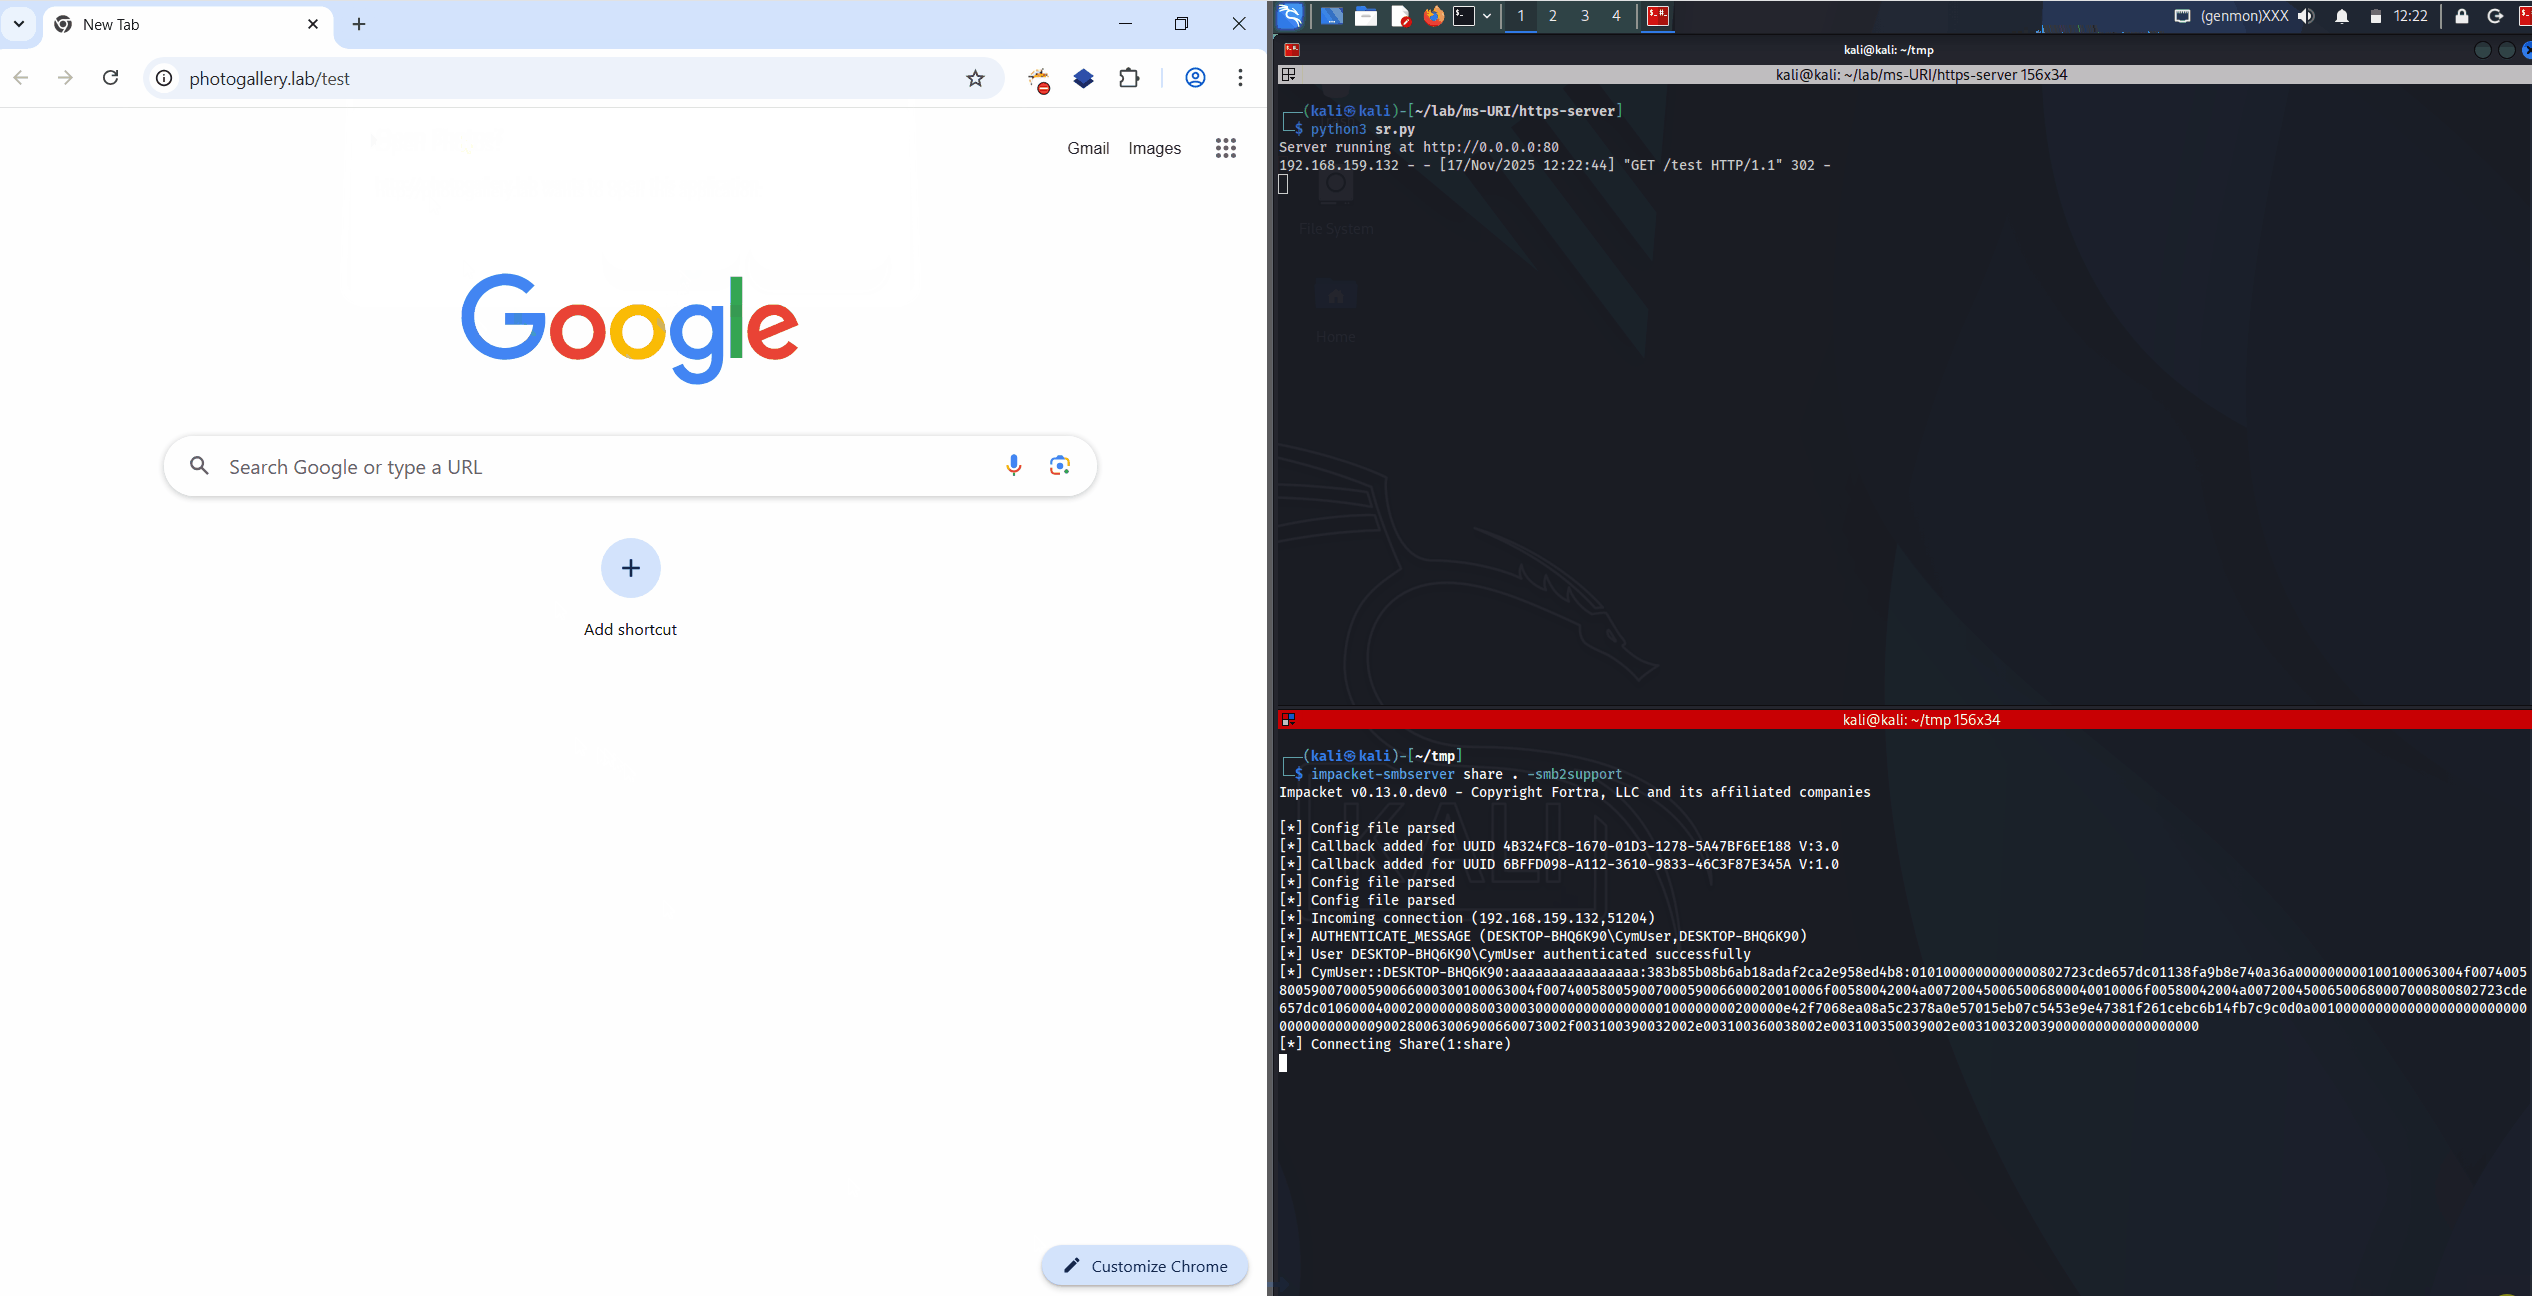 rubenformation/ms-photos_ntlm_leak
ブラウザからNTLMハッシュをワンクリックで漏洩させる新たな0 day脆弱性
 bokanrb/cve-2021-27404
HostHeaderInjection-Askey
 sudosammy/cve-2017-15394
Chromium拡張機能におけるIDNホモグラフ攻撃を実演し、URLを偽装して被害者を騙し、予期しないドメインへの権限付与を強制することで、欺瞞攻撃を支援します。
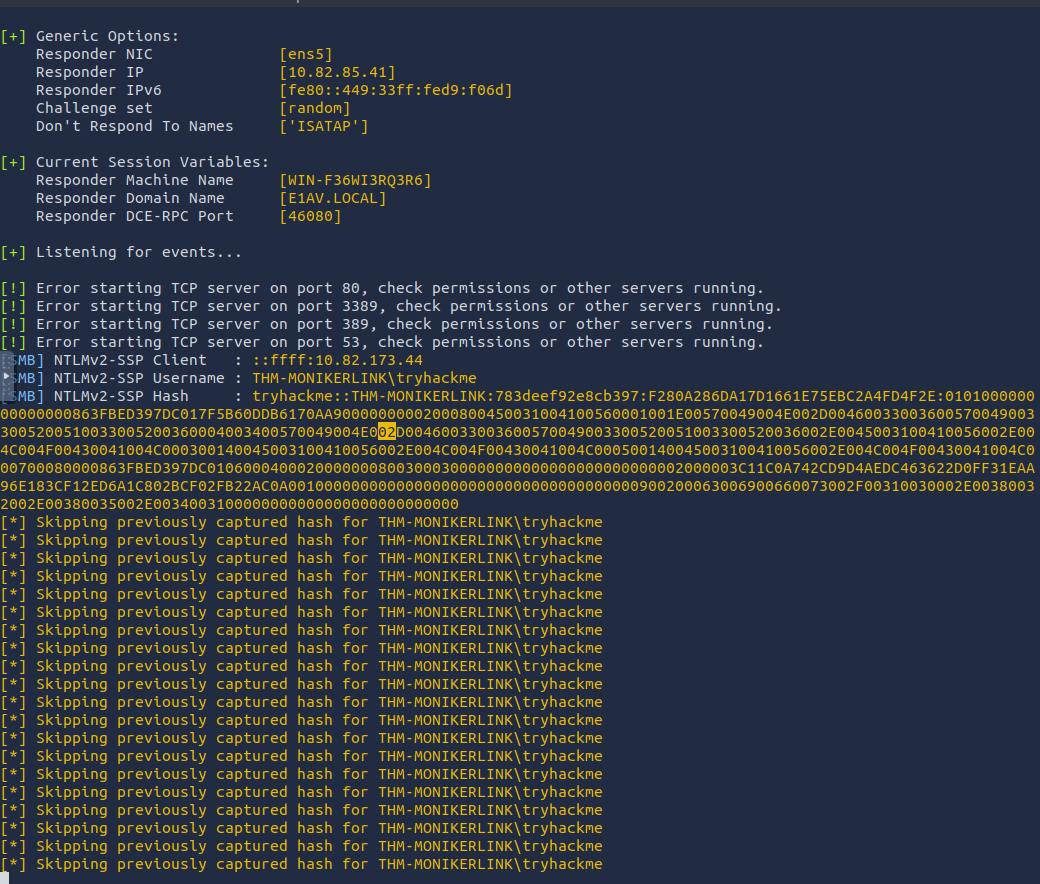 securenetexpert/cve-2024-21413-moniker-link-writeup
CVE-2024-21413(Moniker Link の脆弱性)に関する技術解説
 gmh5225/fullscreenbrowserphishing
ブラウザを全画面モードに設定することによるフィッシングのPoC