
 #1
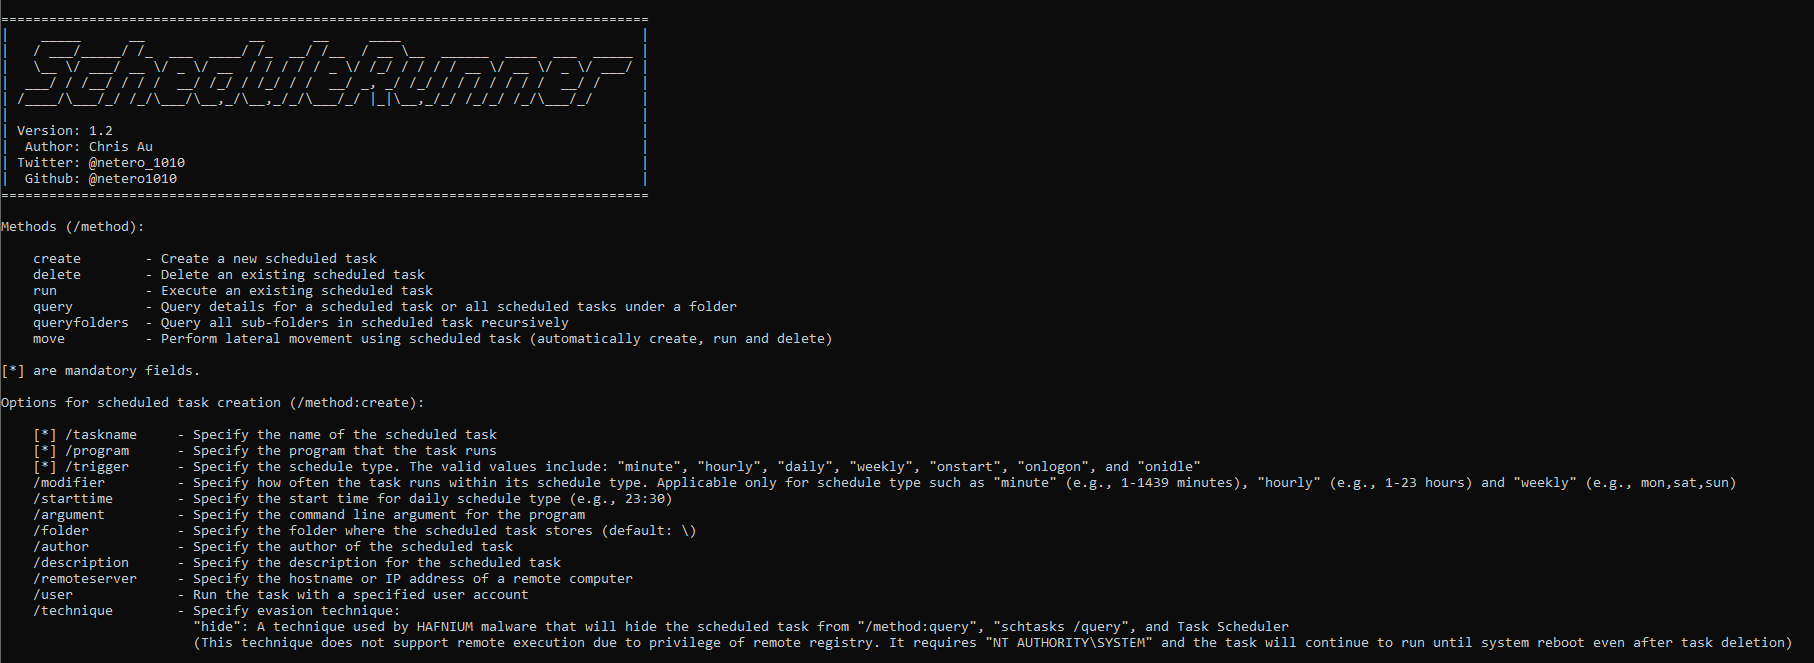
 netero1010/schedulerunner
レッドチーム運用において、永続性とラテラルムーブメントの両方のためにスケジュールタスクをカスタマイズする際の柔軟性を高めたC#ツール
 m4sc3r4n0/spyrat
Python Remote Access Trojan
 trustedsec/specula
Microsoft Outlookのホームページ機能を悪用し、ステルス性の高い永続化、リモートアクセス、およびポストエクスプロイテーションを実現するモジュール式コマンド&コントロールフレームワーク。
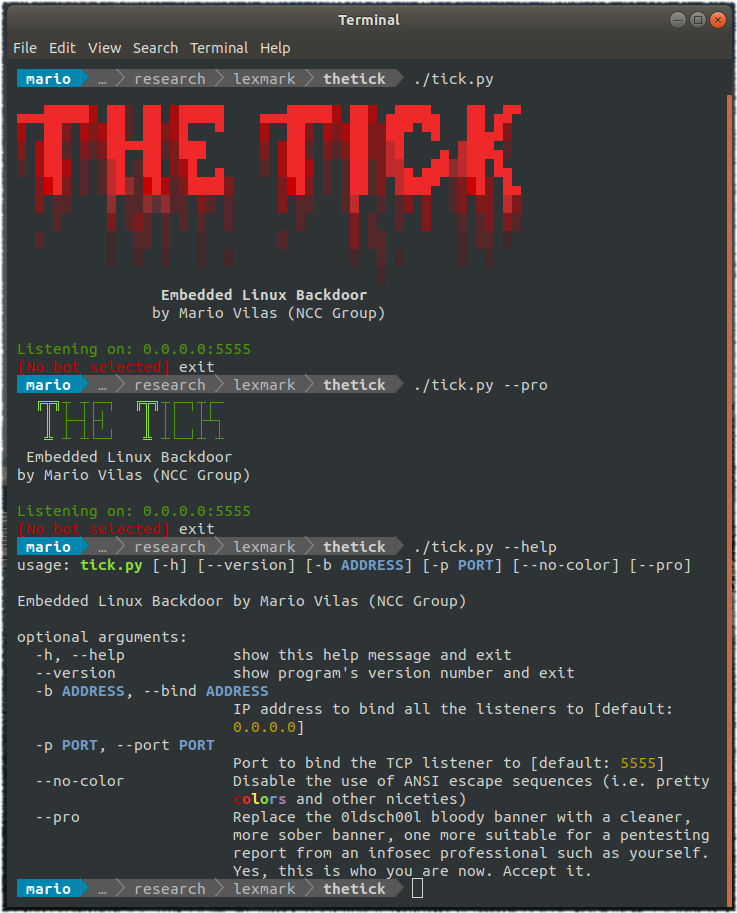 nccgroup/thetick
一个简单的嵌入式Linux后门。
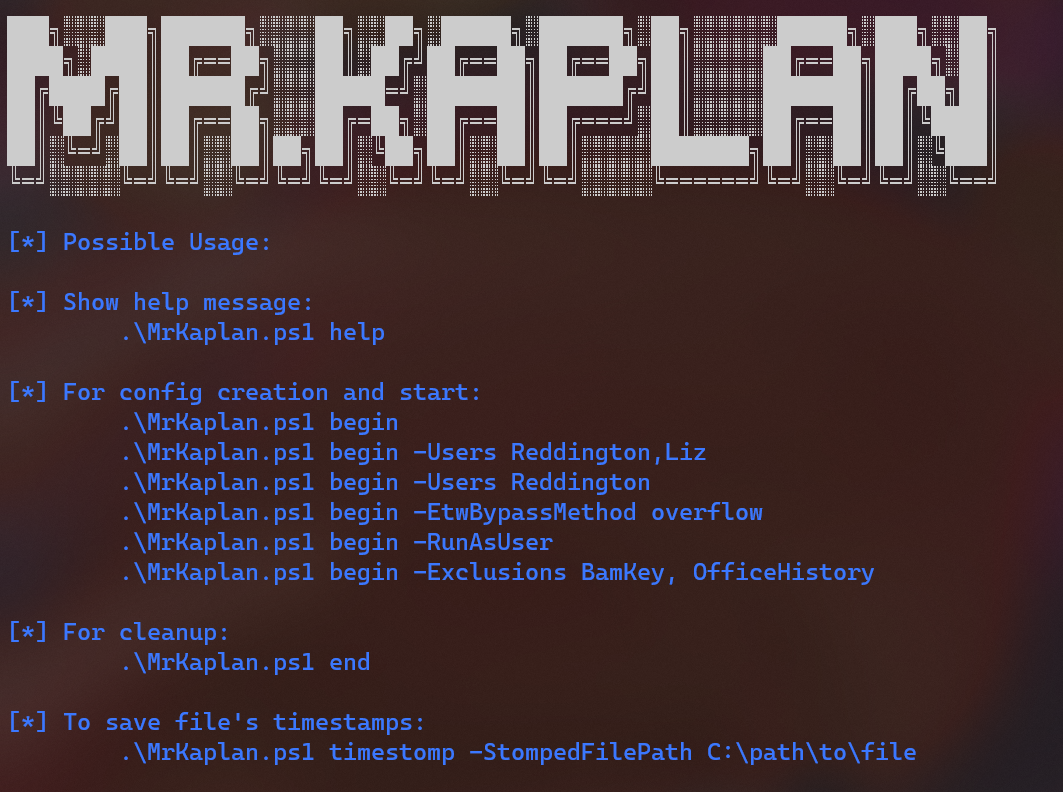 idov31/mrkaplan
レッドチーム向けのPowerShellツールで、イベントログを停止し、ファイルやレジストリのアーティファクトを削除し、Windowsシステム上の複数ユーザーにわたってタイムスタンプを保存することで、実行痕跡を消去します。
 malwaretech/fakembr
TDL4 スタイルのルートキットで、マスターブートレコードへの読み取り/書き込みリクエストを偽装する
 alessandroz/pupy
Pupyは、主にPythonで書かれた、オープンソースでマルチプラットフォーム(Windows、Linux、OSX、Android)の多機能RAT(リモート管理ツール)です。オールインメモリ実行ガイドラインを特徴とし、非常に低いフットプリントを残します。Pupyは、さまざまなトランスポートを使用して…
 twosevenonet/edr-redir
Bind Filter(bindflt.sys)を使用してEDRの作業フォルダをリダイレクトし、エンドポイント検出を回避、EDRサービスを破壊、または攻撃者が制御するディレクトリに置き換えることで、レッドチーム運用を支援します。
 ekomssavior/airborne-poc
CVE-2025-24252 および CVE-2025-24132 の PoC
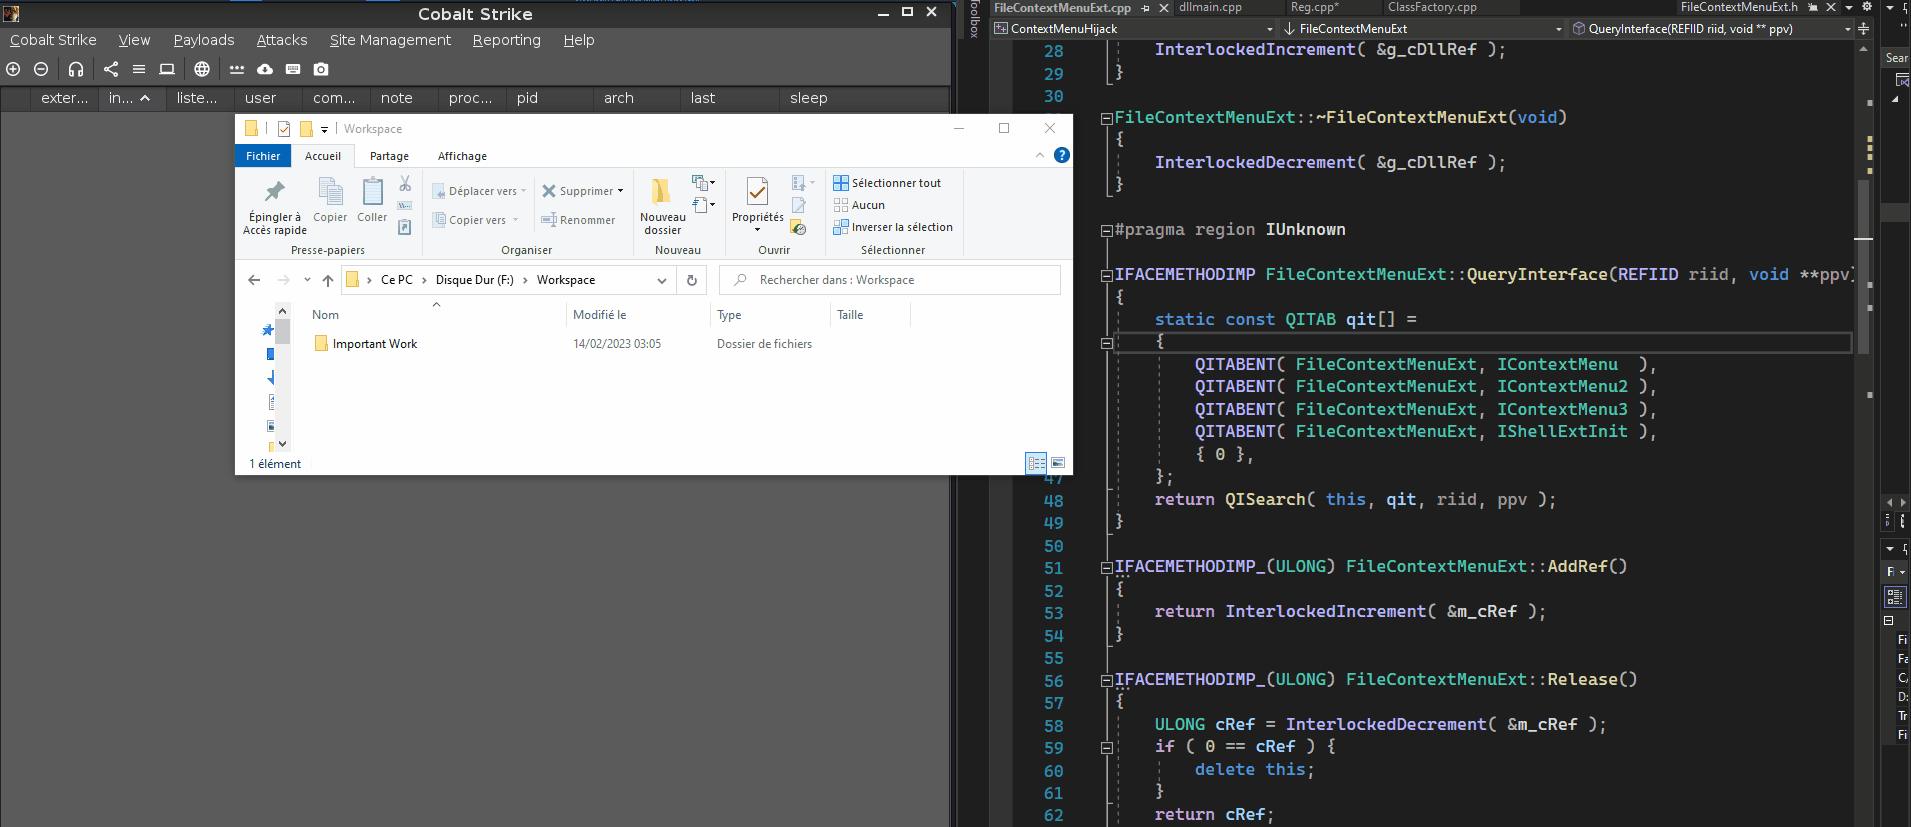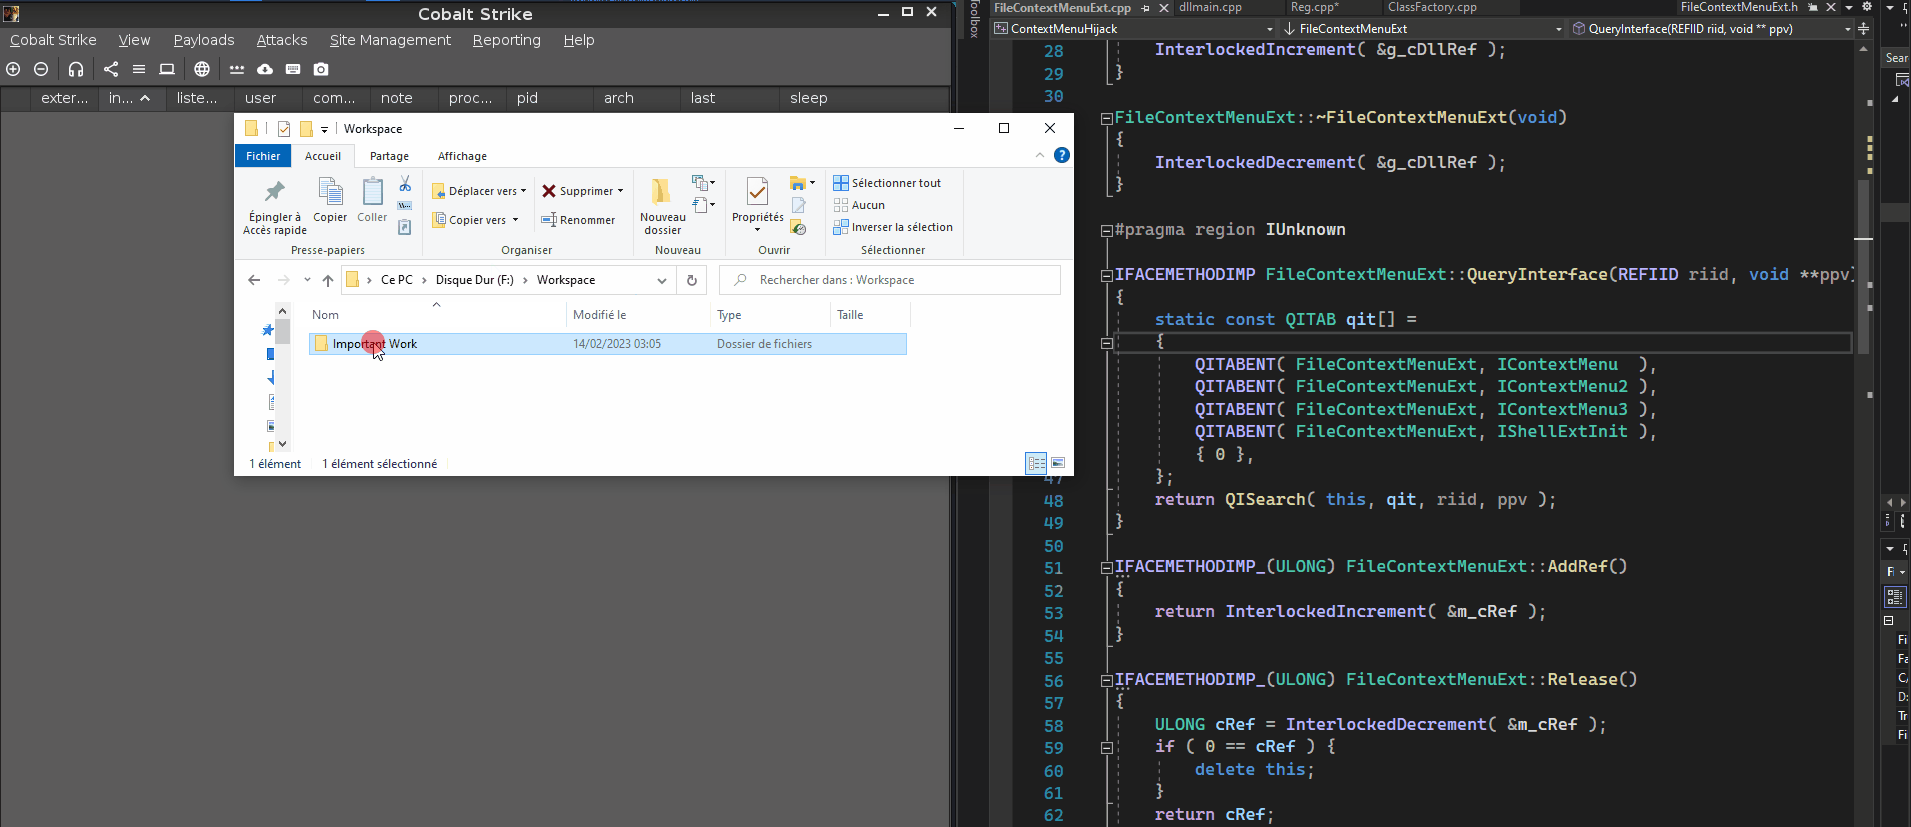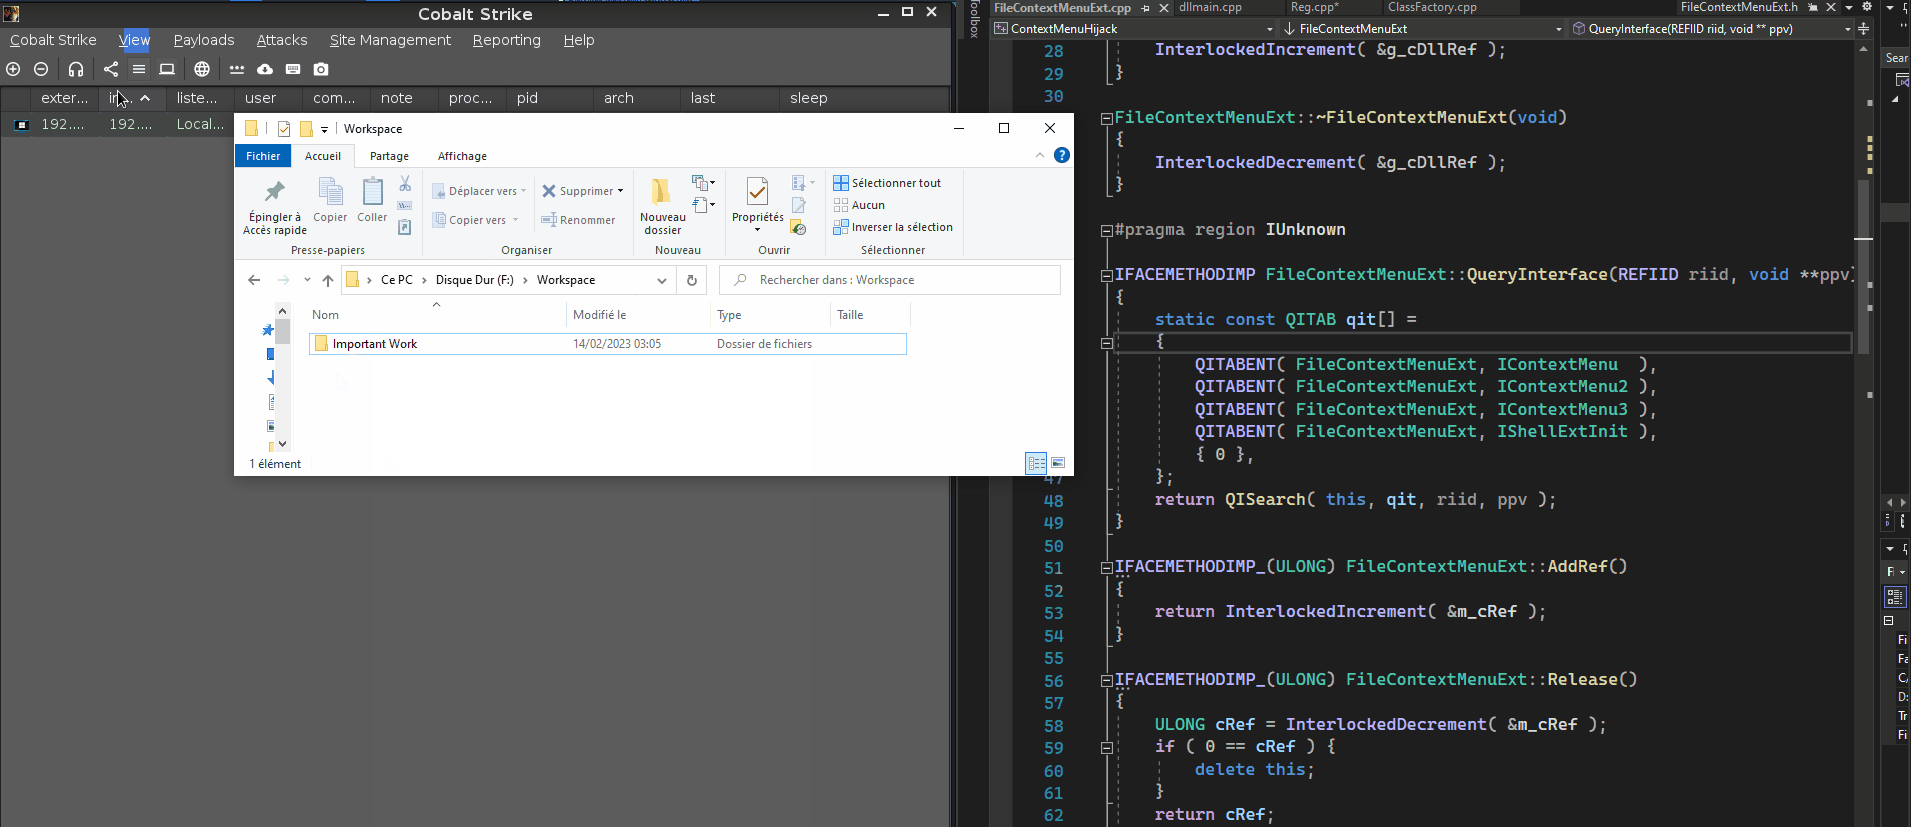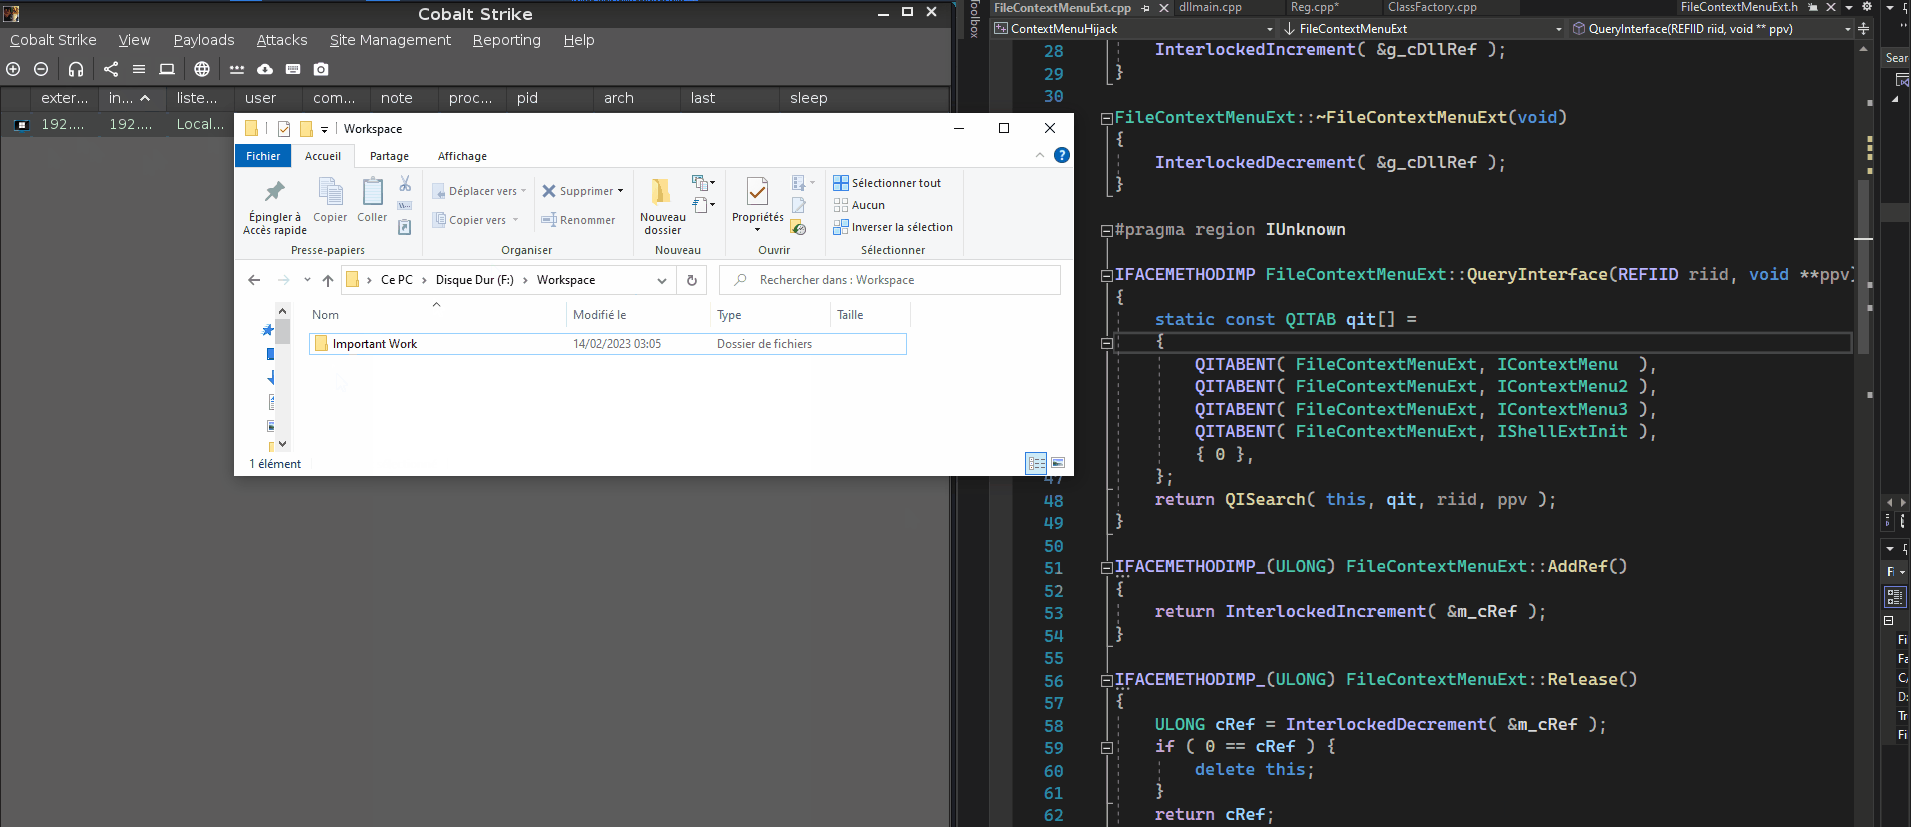 ristbs/contextmenuhijack
エクスプローラーのコンテキストメニューでファイル/フォルダーを右クリックするたびにペイロードを実行し、永続化を実現する
 nccgroup/gitpwnd
GitPwndは、侵害されたマシンのコマンド&コントロールにgitリポジトリを使用できるネットワークペネトレーションツールです。
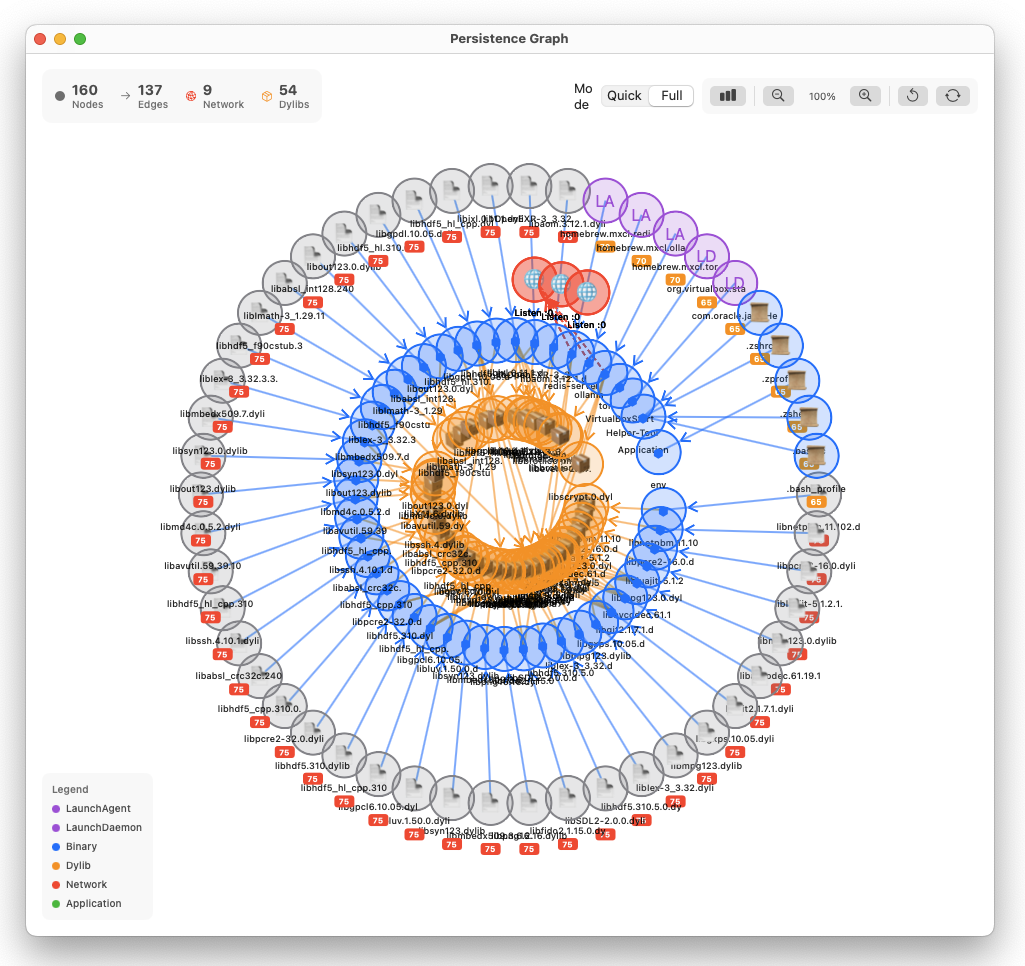 pinperepette/macpersistencechecker
コード署名検証とタイムライン追跡を備えたmacOS永続化メカニズムスキャナー
 nvisosecurity/cobaltwhispers
CobaltWhispersは、Cobalt Strike用のBeacon Object Files(BOF)コレクションを利用するアグレッサースクリプトで、プロセスインジェクション、永続化などを実行し、直接システムコール(SysWhispers2)を利用してEDR/AVをバイパスします。
 ustayready/casperstager
低レベルWindowsカーネルAPI呼び出しを使用して、Windows通知機能(WNF)ステート名に.NETペイロードを永続化するPoC。
 1135/1135-cobaltstrike-toolkit
CobaltStrikeについて









