
 #1
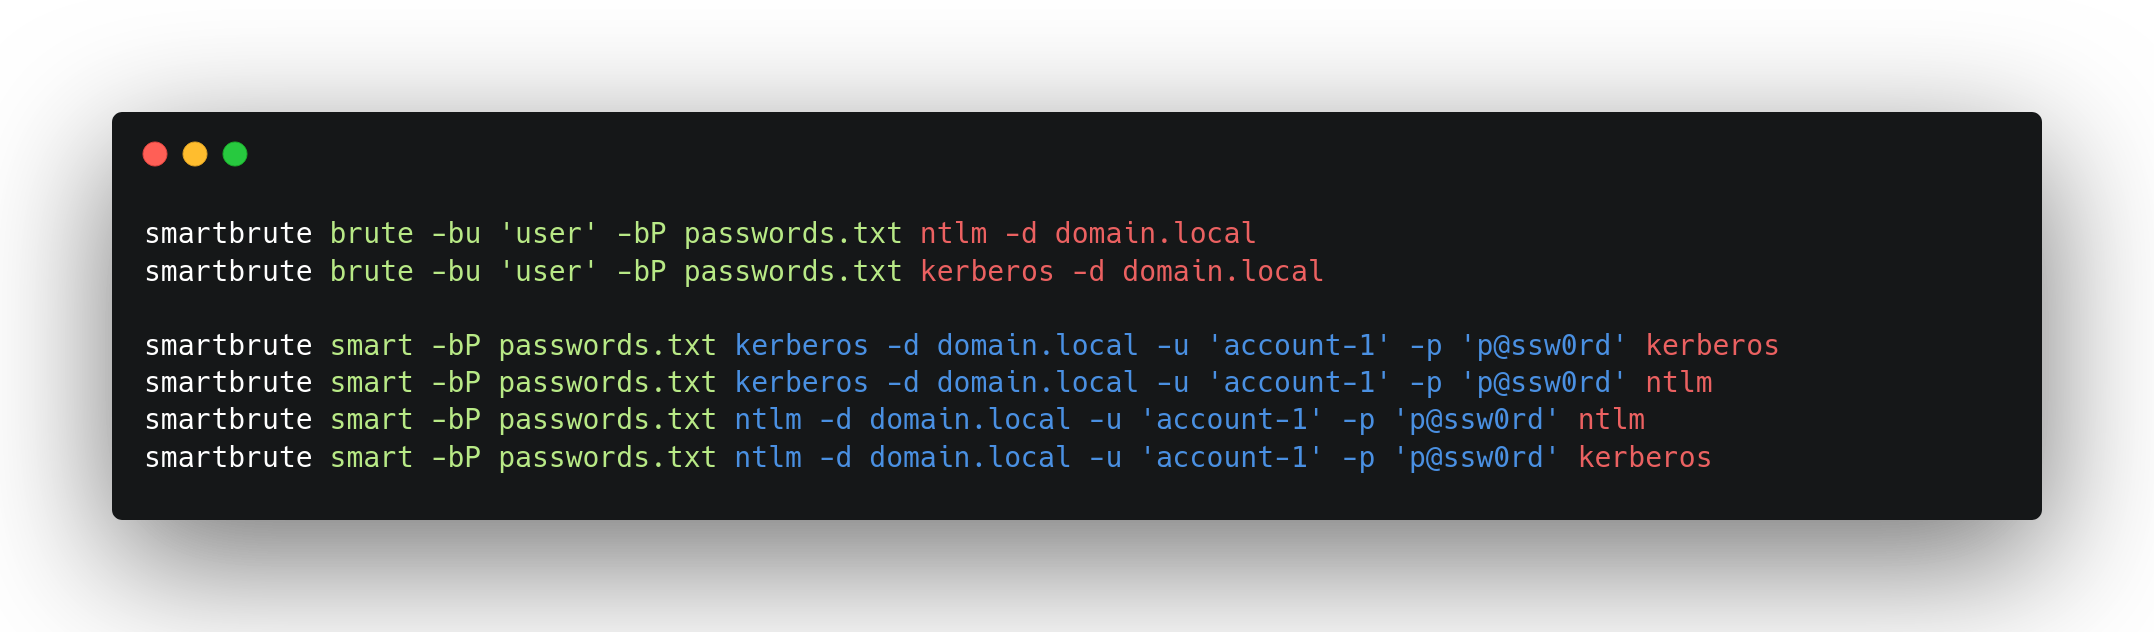
 shutdownrepo/smartbrute
Active Directory Domain Services向けのパスワードスプレーイングおよびブルートフォースツール
 zblurx/certsync
ゴールデン証明書を使用してNTDSをダンプし、UnPAC the hashを実行する
 johnhammond/cve-2021-34527
PowerShellスクリプトで、PrintNightmare(CVE-2021-34527)を介したローカル権限昇格を実行します。リモートRPC/SMBを使用せずにPrint Spooler APIを活用し、カスタムDLLペイロードを注入してローカル管理者ユーザーを追加します。
 revoltsecurities/shodanx
ShodanXは、shodan dorksを使用してターゲットの情報を収集するツールです⚡。
 m8sec/pymeta
組織からドキュメントのメタデータをダウンロードして抽出するユーティリティ。この手法は、ドメイン、ユーザー名、ソフトウェア/バージョン番号、命名規則を特定するために使用できます。
 crisprss/rasmanpotato
他のPotato系ツールと同様に、Impersonate Privilege権限を悪用してServiceからSYSTEMへ権限昇格する
 spiderlabs/scavenger
scavenger : は、マルチスレッドのポストエクスプロイテーションスキャンツールで、システムを探査し、最も頻繁に使用されるファイルやフォルダ、および機密情報を含む「興味深い」ファイルを検索します。
 arno0x/ntlmrelaytoews
Exchange Web ServicesへのNTLMリレー攻撃
 rmusser01/cheatsheets
ペネトレーションテスト/セキュリティチートシート
 post-cyberlabs/offensive_tools
ペネトレーションテスト、エクスプロイテーション、レッドチーミングのための攻撃的セキュリティツール集。Javaで実装され、攻撃シミュレーションとセキュリティ評価に使用されます。
 umutcamliyurt/pingrat
ICMPベースのコマンド&コントロールツールで、pingペイロードを使用してC2トラフィックをファイアウォール経由でトンネリングし、ほとんどのAV/EDRソリューションでは検出されません。
 synacktiv/nord-stream
Nord Streamは、悪意のあるパイプラインを展開することでCI/CD環境内に保存されたシークレットを抽出できるツールです。現在、Azure DevOps、GitHub、GitLabをサポートしています。
 jiangsir404/poc-s
POC-Tの強化版であるPOC-Sは、レッドブルーチームの対抗戦においてWebアプリケーションの脆弱性を迅速に検証するために使用されます。機能の強化とスクリプトの分類追加が行われており、dnslogなどを内蔵しています。また、vulhubターゲットマシンやその他のオープンソースプロジェクトからの高可…
 zhuowei/macdirtycowdemo
CVE-2022-46689(Dirty Cow バグの macOS 版)を利用して macOS 13.0.1 で root を取得し、Apple の XNU ソースから抽出したテストケースを使用します。
 raghavd3v/crlfsuite
最も強力なCRLFインジェクション(HTTPレスポンス分割)スキャナー。
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) エクスプロイトと検出の自動化









