
 #1


 h4x0r-dz/leaked-credentials
漏洩した資格情報を探す方法!
 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strikeの機能に関するいくつかのメモと例
 bishopfox/sj
公開された(Swagger/OpenAPI)定義ファイルで定義されたエンドポイントを監査するためのツール。
 arno0x/dnsexfiltrator
DNSリクエストの隠蔽チャネルを介したデータ流出
 cyberark/skyark
SkyArkは、AzureとAWSで最も特権的なエンティティを発見、評価、保護するのに役立ちます。
 joinchang/ghostlock-oneplus
GhostLock(CVE-2026-43499)は、ブートローダーがロックされたAndroidデバイス向けのカーネルエクスプロイトです。
 entropy1337/infernal-twin
ワイヤレスハッキング - これは自動化されたワイヤレスハッキングツールです
 breenmachine/rottenpotatong
RottenPotatoの新しいバージョン、C++ DLLおよびスタンドアロンC++バイナリとして - meterpreterやその他のツールは不要
 spinkham/skipfish
lcamtufがGoogle向けに作成したWebアプリケーションセキュリティスキャナー - 非公式ミラー
 ghostpack/sharpdpapi
SharpDPAPI は、Mimikatz の DPAPI 機能の一部を移植した C# 実装です。
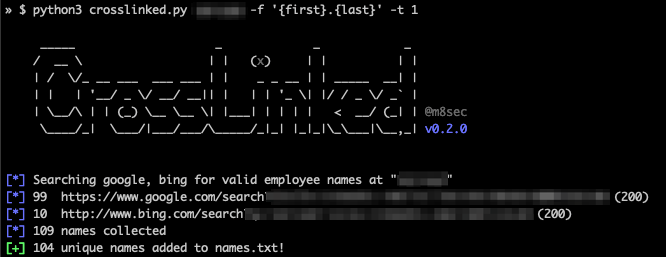 m8sec/crosslinked
LinkedInの列挙ツールで、検索エンジンスクレイピングを通じて組織から有効な従業員名を抽出します。
 krisnova/boopkit
Linux eBPFバックドア over TCP。リバースシェル、RCEを、事前の特権アクセス上で起動。Less Honkin, More Tonkin。
 fkasler/cuddlephish
ペネトレーションテスター向けの武器化されたBrowser-in-the-Middle (BitM)
 lachlan2k/react2shell-cve-2025-55182-original-poc
React2Shell (CVE-2025-55182) のオリジナル概念実証エクスプロイト。Webpackチャンク解析の脆弱性を介したNext.jsアプリケーションでのリモートコード実行を実証。
 nccgroup/pmapper
AWSのIAM権限を迅速に評価するツール
 0xinfection/xsrfprobe
Prime クロスサイトリクエストフォージェリ(CSRF)監査・悪用ツールキット









