
 #1

 bhassani/eternalbluec
C/C++で再作成されたEternalBlueスイート。これには以下が含まれます:MS17-010 Exploit、EternalBlue脆弱性検出器、DoublePulsar検出器、DoublePulsar Shellcode & DLLアップローダー
 saadahla/filelesspeloader
リモートのAES暗号化PEをメモリにロードし、復号化して実行する
 archstrike/archstrike
セキュリティ専門家と愛好家のためのArch Linuxリポジトリ。Arch Wayに従い、i686、x86_64、ARMv6、ARMv7、ARMv8に最適化されています。
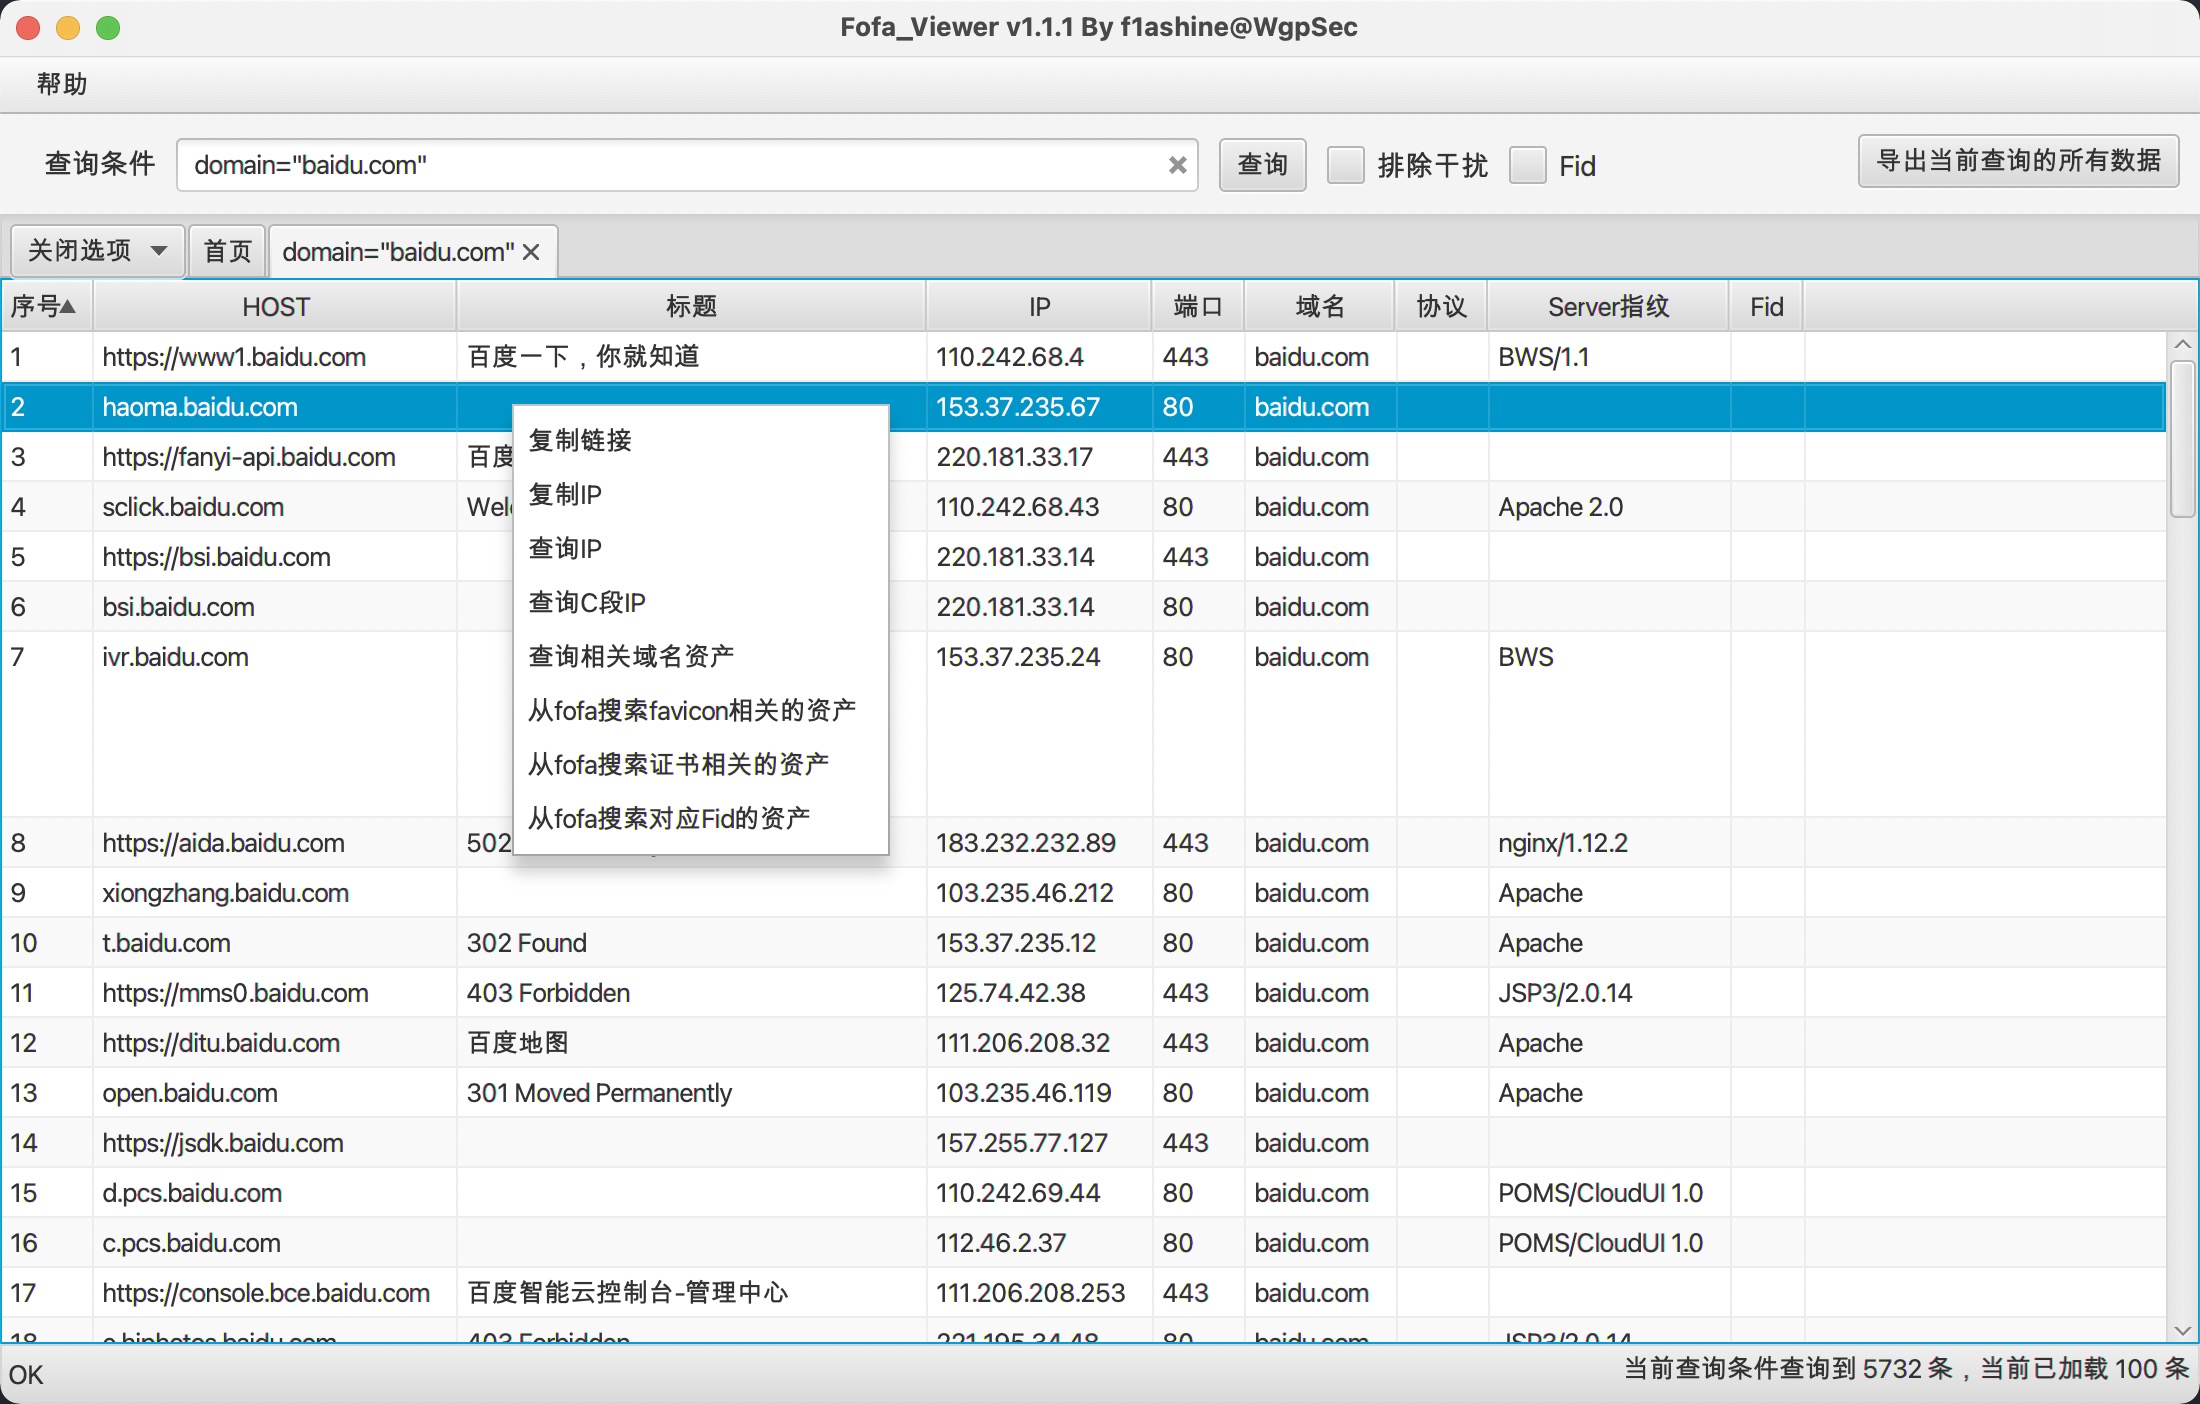 wgpsec/fofa_viewer
JavaFXで書かれたシンプルなFOFAクライアント。 WgpSecによる制作、 f1ashineによるメンテナンス。
 ajinabraham/cmsscan
CMS Scanner: Wordpress、Drupal、Joomla、vBulletin のウェブサイトをセキュリティ上の問題についてスキャンします。
 projectdiscovery/urlfinder
能動的スキャンを行わずに効率的かつ包括的なWebアセット発見に最適化された、URLを受動的に収集する高速ツール。
 xsscx/fuzz
コモディティインジェクションシグネチャ、悪意のある入力、XSS、HTTPヘッダーインジェクション、XXE、RCE、JavaScript、XSLT
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 k8gege/ladongo
Ladon for Kali 全プラットフォーム対応のオープンソース内部ネットワーク侵入スキャナーで、Windows/Linux/Mac/ルーターの内部ネットワーク侵入に対応。これを使用すると、Cセグメント、Bセグメント、Aセグメントの生存ホストの一括検出、MS17010やSmbGhostなどの高危…
 sensepost/det
(拡張可能な) データ流出ツールキット (DET)

 evilsocket/legba
最も高速かつ最も包括的なマルチプロトコル対応の認証情報ブルートフォース/パスワードスプレイヤーおよびエニュメレーター。 🥷
 p3nt4/powershdll
rundll32でPowerShellを実行します。ソフトウェア制限をバイパスします。
 viralmaniar/bigbountyrecon
BigBountyReconツールは、様々なGoogle dorkやオープンソースツールを使用した58の異なる手法を活用し、対象組織に対する初期偵察プロセスを迅速化します。
 almondoffsec/passthecert
Schannelを介して証明書を使用し、LDAP/Sサーバーに対して認証を行うProof-of-Conceptツール
 t3l3machus/powershell-obfuscation-bible
AV 回避を達成するために PowerShell スクリプトを手動で難読化するためのテクニック、例、および少しの理論のコレクションで、教育目的でまとめられています。このリポジトリの内容は、オンラインの資料を読んだり、ラボやペンテストで試行錯誤を繰り返したりするなど、個人の研究の結果です。
 rosesecurity/anti-virus-evading-payloads
ペンテストや倫理的ハッキングのエクスプロイテーション段階では、最終的にターゲットシステムのコンピュータ上でコードを実行させようとする必要があります。バックドアを作成する際にアンチウイルスソフトウェアを回避する簡単な方法を以下に示します。









