
 #1

 blackarrowsec/redteam-research
Collection of PoC and offensive techniques used by the BlackArrow Red Team
 hahwul/jwt-hack
JSON Web Token ハックツールキット
 horizon3ai/vcenter_saml_login
vCenterバックアップからIdP証明書を抽出し、Administratorとしてログインするためのツール
 ullaakut/nmap
ネットワークスキャナのバイナリを起動するための慣用的なGoライブラリで、セキュリティ監査のためのホスト検出、ポートスキャン、サービス/OS検出、スクリプト化された脆弱性チェックを可能にします。
 virtualabs/btlejack
Bluetooth Low Energy(BLE)のスイスアーミーナイフ
 wh1te4ever/super-tart-vphone-writeup
AppleのPCCファームウェアに含まれるVPHONE600APコンポーネントを用いて仮想iPhoneを構築するガイド。ファームウェアのパッチ適用、ブートチェーンの改変、カーネルデバッグを含み、iOSセキュリティ研究のためのものです。
 uber-common/metta
情報セキュリティの準備態勢を整えるための敵対的シミュレーションツール
 jxy-s/herpaderping
Process Herpaderping の概念実証、ツール、および技術的な詳細。Process Herpaderping はプロセスの意図を隠蔽することでセキュリティ製品を回避します。
 assetnote/nowafpls
ジャンクデータを挿入することでWAFをバイパスするBurpプラグイン
 pentoo/pentoo-overlay
セキュリティツール用のGentooオーバーレイであり、Pentoo Livecdの中核でもあります
 netlas-io/netlas-cookbook
このガイドの目的は非常にシンプルです - サイバーセキュリティに興味がある人なら誰でも、知識レベルに関係なく、Netlas.io を最大限に活用する方法を教えることです。
 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH 試験およびラボのレポート作成 / ノート作成ツール
 andresriancho/enumerate-iam
AWS 認証情報セットに関連付けられた権限を列挙する
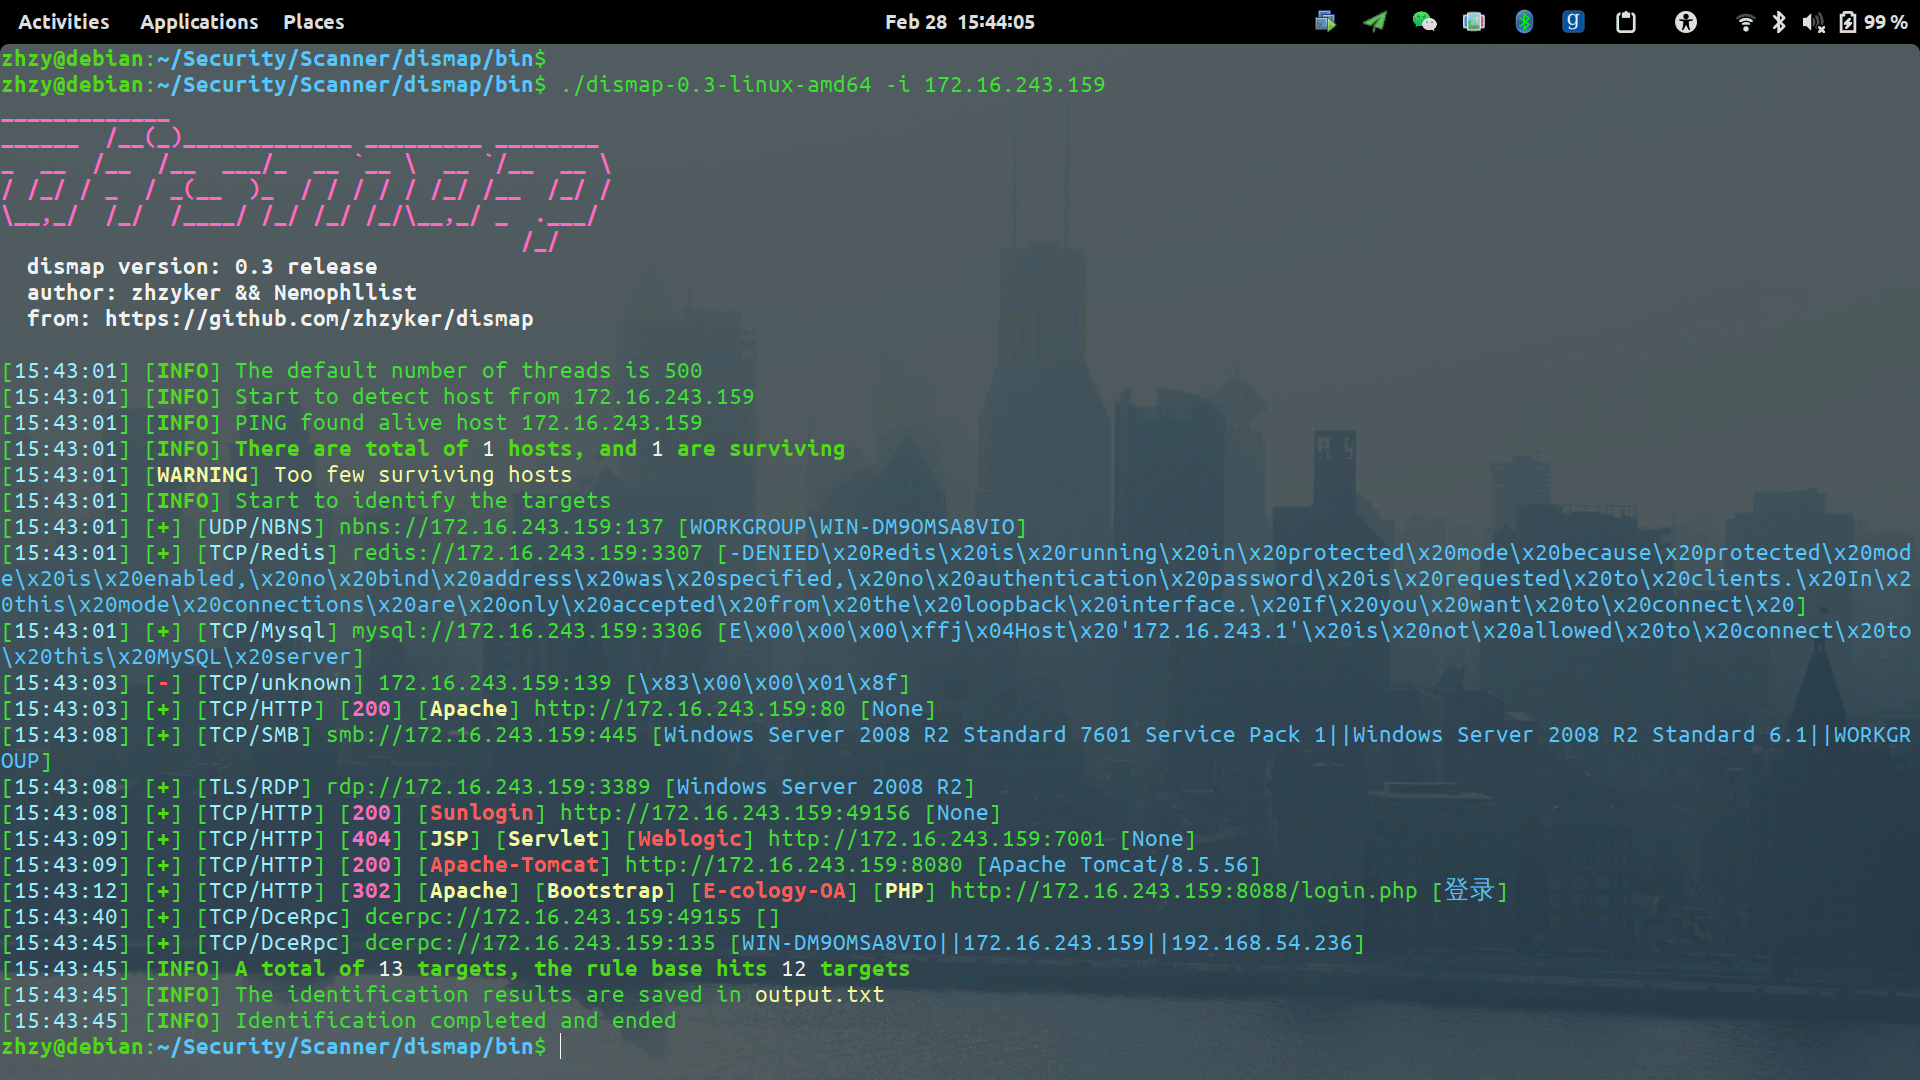 zhzyker/dismap
アセット発見および識別ツール Webフィンガープリント情報を迅速に識別し、資産タイプを特定します。レッドチームがターゲットの資産情報を素早く特定するのを支援し、ブルーチームが疑わしい脆弱性を発見するのを支援します。
 j3ssie/metabigor
ネットワーク発見、サブドメイン列挙、IPエンリッチメント、およびシークレット検出のためのOSINT偵察ツール。証明書ログ、Shodan、GitHubコード検索を介して動作し、すべてAPIキーを必要としません。
 fsociety-team/fsociety
モジュール式ペネトレーションテストフレームワーク
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)のエクスプロイト。sudo におけるヒープベースのバッファオーバーフローを利用し、ローカル権限昇格を可能にします。ターゲットリストとブルートフォースモードを含みます。









