#1
 swisskyrepo/ssrfmap
自動SSRFファザーおよびエクスプロイトツール
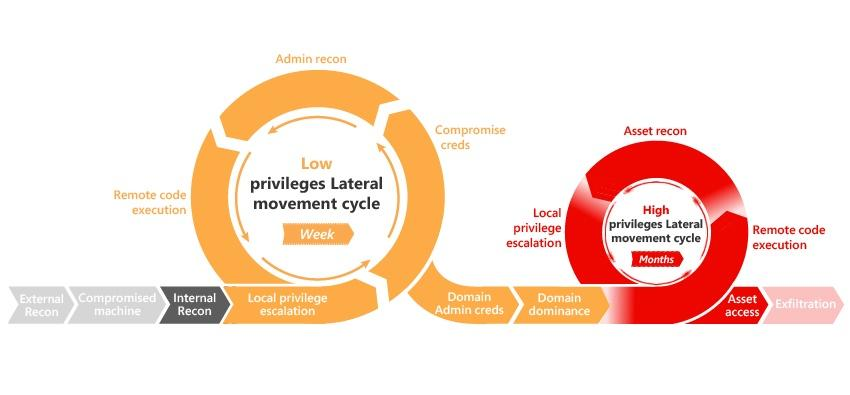 infosecn1nja/ad-attack-defense
最新のポストエクスプロイテーションにおける敵対者のトレードクラフト活動を用いてActive Directoryを攻撃・防御する
 hahwul/dalfox
高速なXSSスキャナーで、パラメータ分析、WAFフィンガープリンティング、DOM/AST検証を備えています。CLI、パイプライン、またはREST APIを介して、反射型XSS、ストアドXSS、DOMベースXSSの検出をサポートします。
 owasp/www-community
OWASPコミュニティページは、OWASPがセキュリティ関連コンテンツへのコミュニティからの貢献を受け入れることができる場所です。
 zan8in/afrog
バグ報奨金、ペネトレーションテスト、レッドチーミングのためのセキュリティツール。

 rawfilejson/awesome-osint-arsenal
OSINT & 偵察ツールキット // 100以上のツール、ワンコマンドインストーラー、SOCMINT、GEOINT、ネットワーク偵察、ダークウェブ、フォレンジックなど
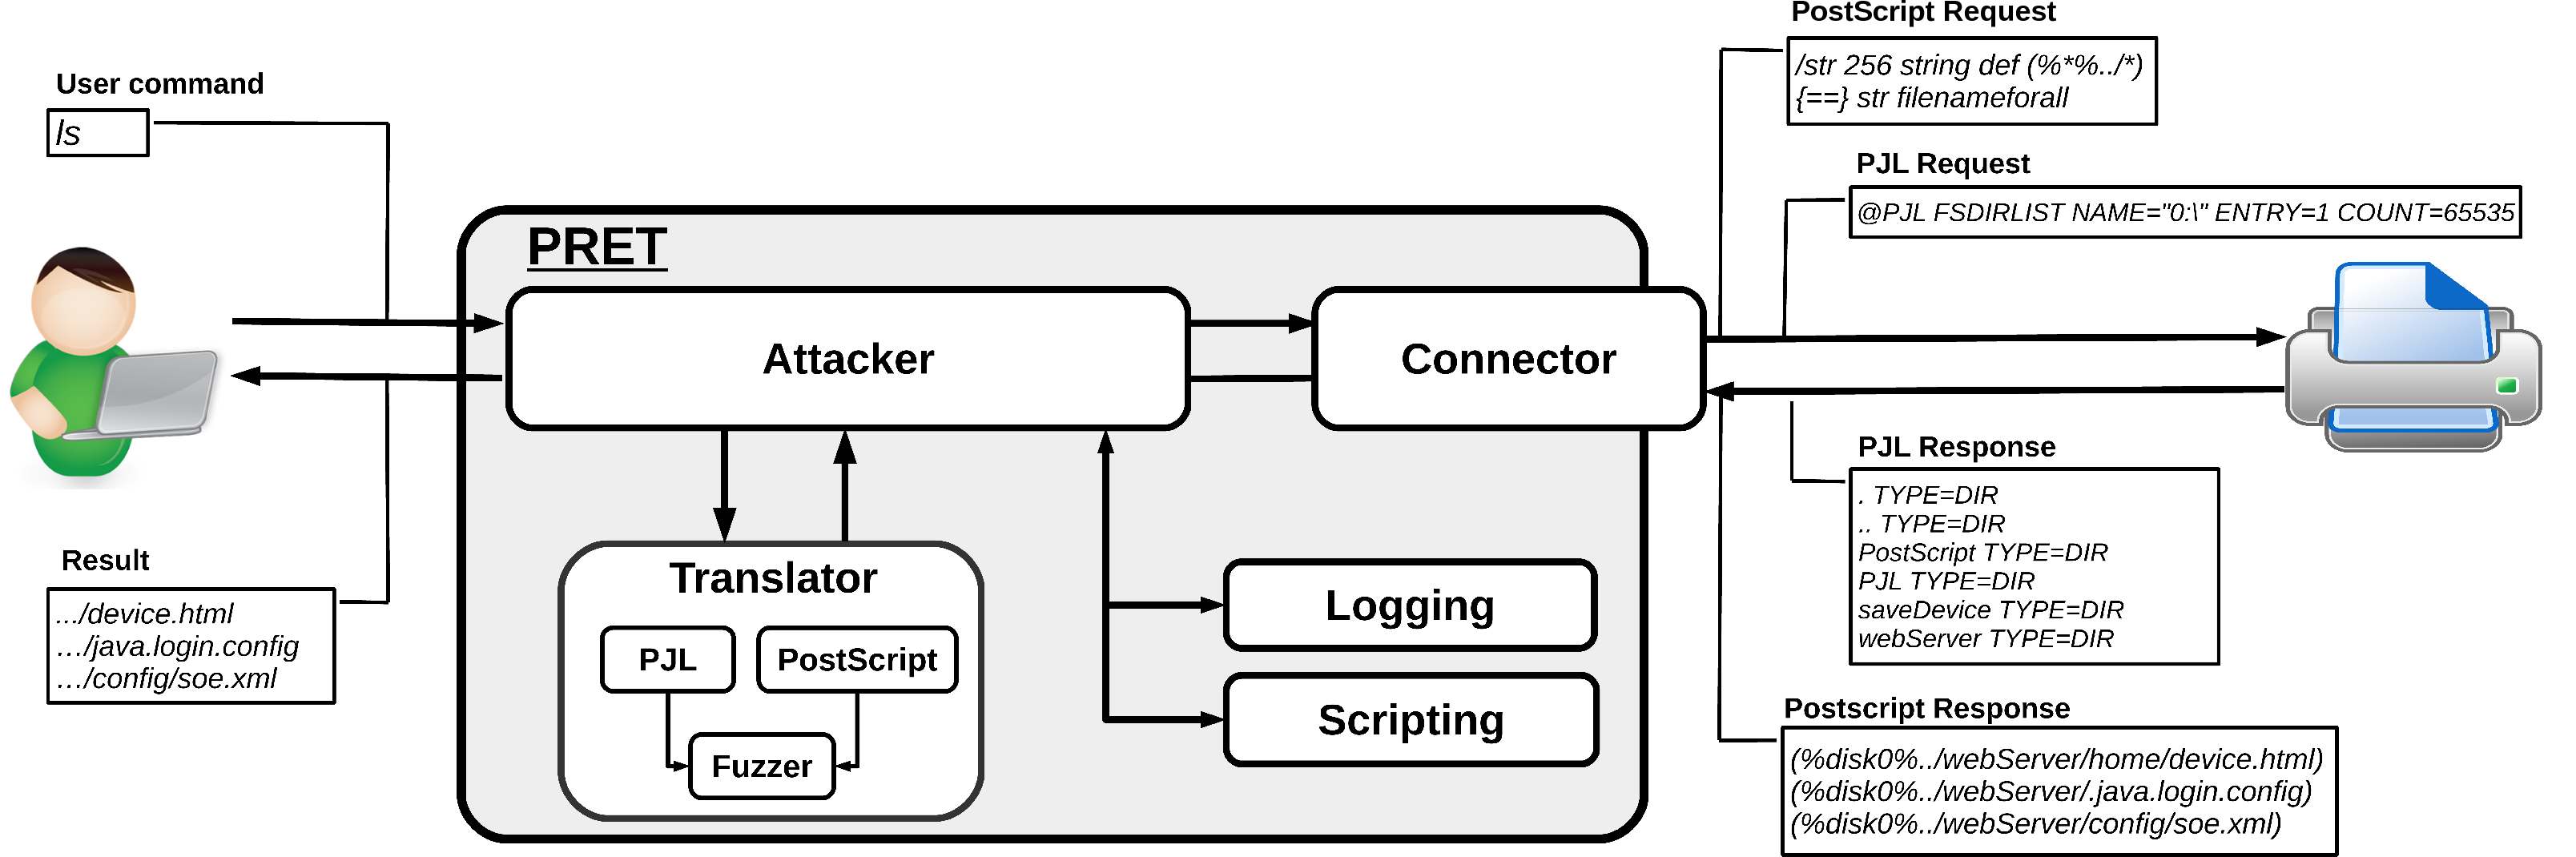 rub-nds/pret
Printer Exploitation Toolkit - ダンプスター・ダイビングを時代遅れにしたツール。
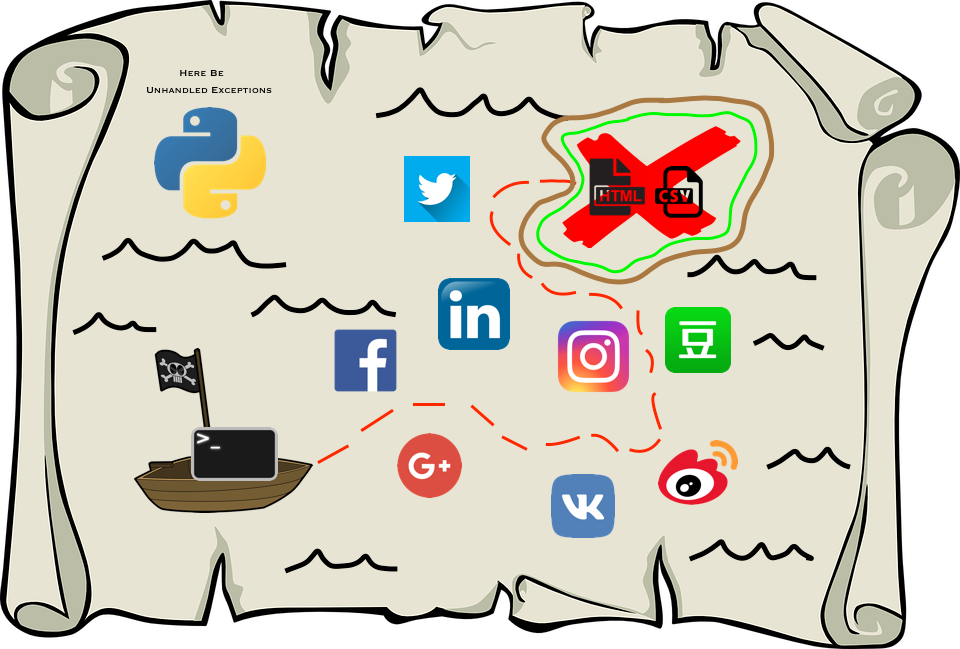 greenwolf/social_mapper
Jacob Wilkin(Greenwolf) によるソーシャルメディア列挙および相関ツール
 jonaslejon/malicious-pdf
ペネトレーションテスト、バグ報奨金ハンティング、レッドチーミング用の悪意のあるPDFテストファイルを生成します。PDFビューア、コンバーター、WebアプリケーションにおけるSSRF、XSS、XXE、NTLM資格情報の窃取、およびデータ外部送信をテストします。Burp…
 hhhrrrttt222111/ethical-hacking-tools
倫理的ハッキングに使用されるツールの完全な一覧と使用方法
 chybeta/web-security-learning
Webセキュリティ学習
 rhinosecuritylabs/cloudgoat
CloudGoat は Rhino Security Labs の "Vulnerable by Design" AWS デプロイメントツールです
 theori-io/copy-fail-cve-2026-31431
9年前のLinuxカーネルローカル権限昇格(CVE-2026-31431)を悪用。Ubuntu、Amazon Linux、RHEL、SUSE向けのテスト済みエクスプロイトロジックを提供。
 zhzyker/exphub
Exphub[脆弱性エクスプロイトスクリプトライブラリ] には、WebLogic、Struts2、Tomcat、Nexus、Solr、Jboss、Drupalのエクスプロイトスクリプトが含まれており、最新の追加としてCVE-2020-14882、CVE-2020-11444、CVE-2020-102…