
 #1

 garrettfoster13/pre2k
Windows 2000 より前のコンピューターオブジェクトの存在を照会するためのツール。
 bitplugg/kitsune
🦊 nine-tailed ペネトレーションテストフレームワーク — nmap + msf + aircrack + sqlmap を1つのCLIに統合 · 25モジュール · SQLiteセッション · TUI · REST API · pipx install
 thebadinteger/p2pwn
DahuaカメラのP2P経由セキュリティスキャナー
 abraxas/vaultwarden-ip-header-spoof
Vaultwarden 1.37.3 のデフォルト X-Real-IP trusted-local 設定により、Docker NAT 環境でログイン試行回数制限がバイパスされる
 hashcat/hashcat-utils
高度なパスワードクラッキングに役立つ小さなユーティリティ
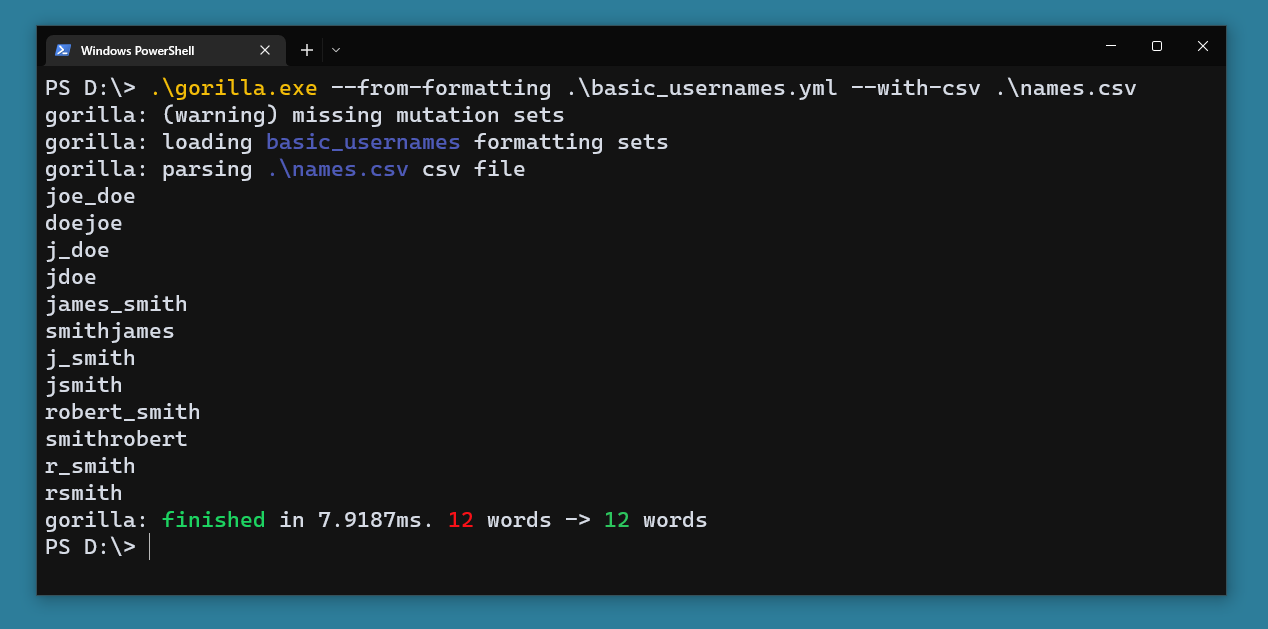 andreiverse/gorilla
ミューテーションを使用してワードリストを生成、または既存のワードリストを拡張するツール。
 blacklanternsecurity/offensive-azure
Microsoft Azureを対象とした攻撃ツール集
 wiire-a/pixiewps
オフラインのWi-Fi Protected Setupブルートフォースユーティリティ
 cloud-architekt/azuread-attack-defense
この出版物は、Microsoft Entra ID(旧称Azure Active Directory)に対するさまざまな一般的な攻撃シナリオと、それらを軽減または検出する方法をまとめたものです。
 jazzband/django-defender
ブルートフォースによるログイン試行をブロックする、シンプルで超高速なDjango再利用可能アプリ
 wgpsec/aboutsecurity
ペネトレーションテストのためのすべて。 | ペネトレーションテストのナレッジベース。AI Agent が実行可能な形式でセキュリティ手法を蓄積。
 guardicore/monkey
Infection Monkey - オープンソースのアドバーサリエミュレーションプラットフォーム
 karmanya03/overthrone
Rust製のオールインワンActive Directoryエクスプロイトフレームワーク: LDAP/SMB/Kerberos列挙、攻撃グラフのパス探索、Kerberoasting、NTLMリレー、チケット偽造、DCSync、レポート作成を単一の静的バイナリに統合。
 ibnaleem/rules
Hashcatパスワードクラッキングルールの厳選コレクションで、ベンチマークデータ付き。レッドチームやペネトレーションテスターが複雑なパスワードを効率的にクラックできるよう設計されています。
 mr-un1k0d3r/azureredops
Azure RedOpsは、Microsoft Entra IDのセキュリティ態勢を評価するためのオフェンシブセキュリティツールキットです。
 gwen001/pentest-tools
迅速なニーズに対応するカスタムセキュリティツールのコレクション。
 pauleprichna/cybersecurity
フランスのサイバーセキュリティラボの課題で、ネットワーク偵察、DDoS、ブルートフォース、フィッシング、Wi-Fi攻撃、マルウェア生成、MITM、およびlibrsvgのuse-after-free CVEの解説を扱っています。








