
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AzureAD-Attack-Defense — この出版物は、Microsoft Entra ID(旧称Azure Active Directory)に対するさまざまな一般的な攻撃シナリオと、それらを軽減または検出する方法をまとめたものです。 | Kitploit
ツール/GitHubGitHub/cloud-architekt/azuread-attack-defense
認証と認可防御ツールパスワード攻撃構成監査クラウドセキュリティアイデンティティ&アクセス管理 (IAM)学習と教育厳選リソース

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
GitHub
cloud-architekt/azuread-attack-defense

AzureAD-Attack-Defense

この出版物は、Microsoft Entra ID(旧称Azure Active Directory)に対するさまざまな一般的な攻撃シナリオと、それらを軽減または検出する方法をまとめたものです。

リポジトリを見る
2.5k3653714日前Kitploit レビュー済み

Microsoft Entra の攻撃と防御のプレイブック

本出版物は、Microsoft Entra に対するさまざまな一般的な攻撃シナリオと、それらをどのように緩和または検出できるかをまとめたものです。 含まれるすべてのシナリオ、洞察、コメントは、攻撃シミュレーション、ハンズオン、または実環境のシナリオにおける貢献者の経験に基づいています。

これは生きた文書と考えるべきであり、攻撃と防御の技術の実践と変化の進展に合わせて更新されます。 コミュニティの ID またはセキュリティの専門家の皆様に、本出版物に協力し、更新、フィードバック、コメント、またはさらなる追加事項を提供していただくようお願いします。

章

  • Password Spray
  • Consent Grant
  • Service Principals in Azure DevOps Pipelines
  • Microsoft Entra Connect Sync Service Account
  • Replay of Primary Refresh (PRT) and other issued tokens
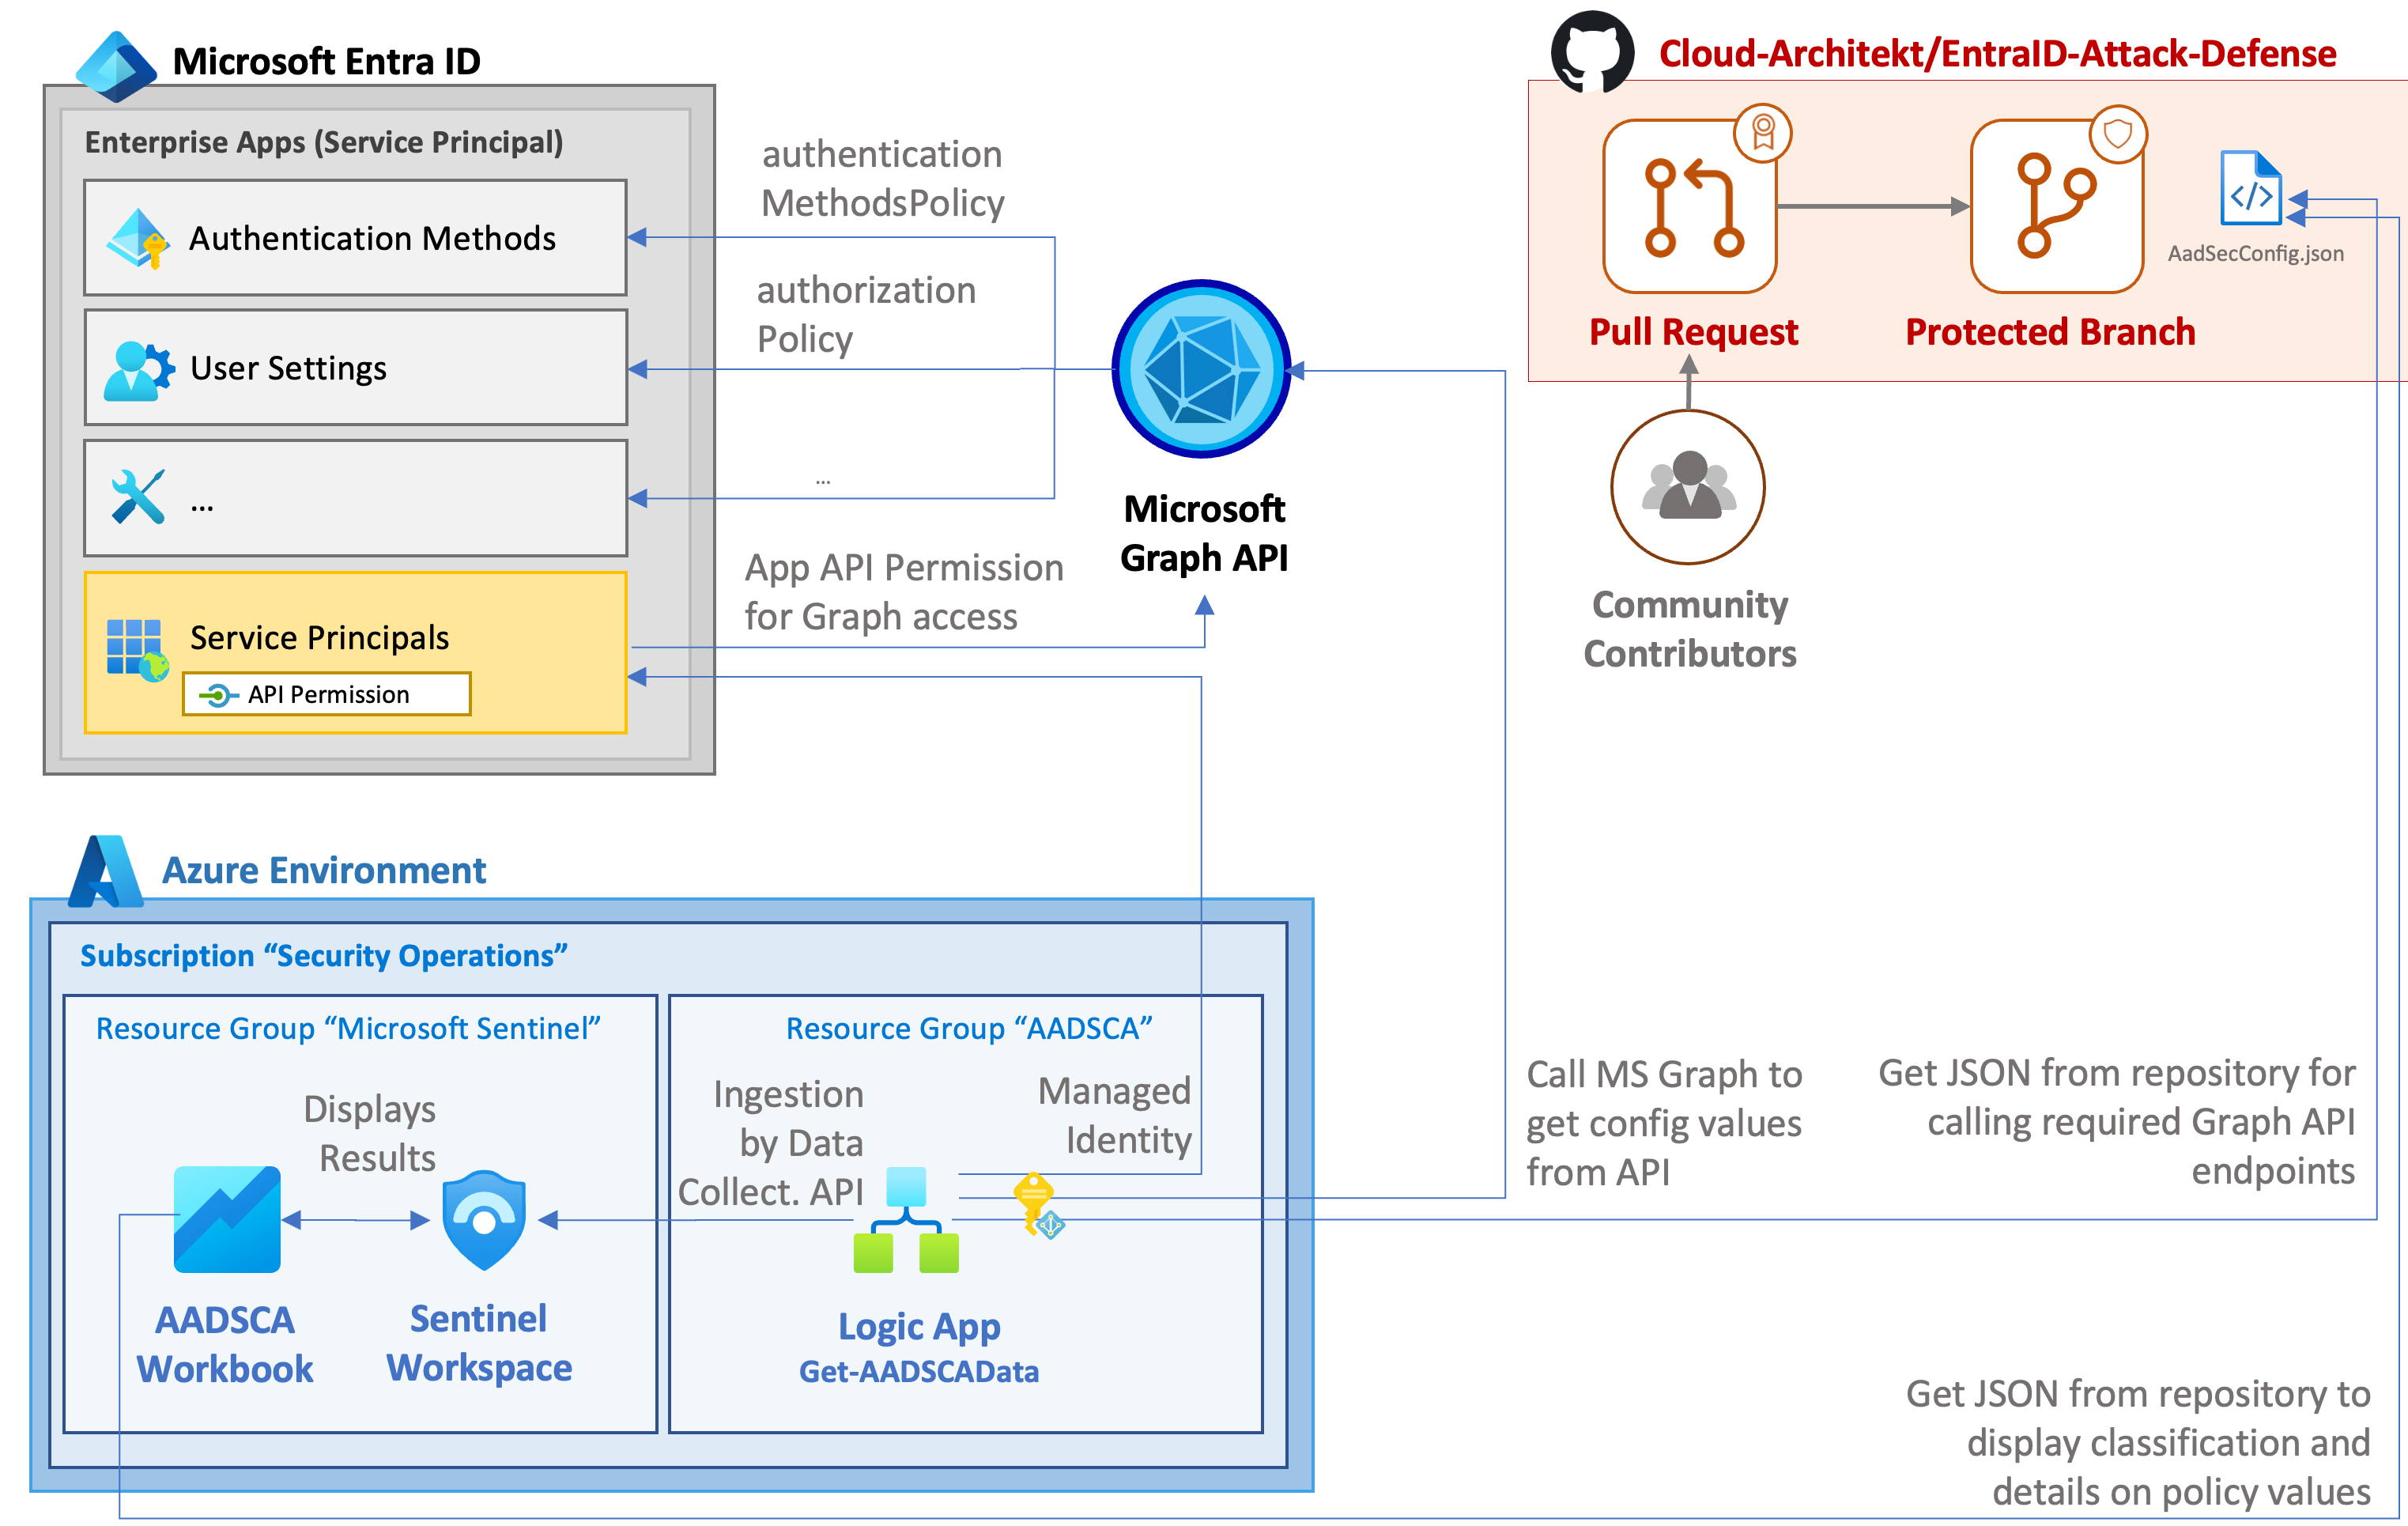
  • Entra ID Security Config Analyzer (EIDSCA)
  • Adversary-in-the-Middle (AiTM) Attacks
  • Microsoft Entra Connect Sync Application-based Authentication
  • Agent Identities
付録:
  • Overview of Identity Security Monitoring in Microsoft Cloud
  • How to prevent lateral movement to Entra ID when your Active Directory has fallen

すべての章で、章の構成に関する同じガイドラインに従っています。読む際には、以下が見つかることが期待できます:

  • 各シナリオにおける一般的な攻撃シナリオの説明
  • Microsoft セキュリティスタックを活用した攻撃の検出
  • 攻撃の緩和と、章の範囲に基づいて環境のセキュリティ体制を改善する方法の手順
  • 攻撃シナリオと検出機能の MITRE ATT&CK Framework の戦術、技術、手順 (TTP) へのマッピング

以下のセクションには、「Microsoft Entra の攻撃と防御のプレイブック」の各章の簡単な説明が含まれています。

背景

「Microsoft Entra の攻撃と防御のプレイブック」を作成する最初のアイデアは Thomas Naunheim から生まれました。最初の Teams 通話は 2020 年の秋頃で、Thomas がそのアイデアを提示し、すぐに採用されました。

最初の章は「Password Spray」攻撃に関するもので、「password spray」タイプの攻撃を検出するために Entra ID Protection (以前は Azure AD Identity Protection として知られていた) の検出メカニズムに重点を置きました。最初の章を通じて、研究の複雑さと研究に対するさまざまな視点のために、研究を完了するためのカレンダー時間が予想よりも大幅に長くなる可能性があることを学びました。スコーピングは、あらゆるプロジェクト型の作業と同様に、極めて重要です。
著者


Sami Lamppu

💬 📖

Thomas Naunheim

💬 📖

貢献者とレビュアー


Joosua Santasalo

💬 📖

Markus Pitkäranta

💬 📖

Christopher Brumm

💬 📖

Derk van der Woude

💬 📖

Fabian Bader

💬 📖

Nestori Syynimaa

💬 📖

Robbe Van den Daele

💬 📖

最新の章では、Joosua Santasalo、Fabian Bader、Christopher Brumm など、他のコミュニティメンバーをプロジェクトに巻き込むことができ、スパーリングパートナーおよびレビュアーとして参加していただきました。

MITRE ATT&CK Framework

MITRE ATT&CK Framework は、世界中の組織に対する敵対者の行動の戦術、技術、手順 (TTP) をマッピングし、防御をエミュレートするために一般的に使用されています。本プレイブックでは、すべての章で MITRE ATT&CK フレームワーク v11 を活用して、技術、戦術、手順 (TTP) を攻撃シナリオにマッピングしています。これは、ブルーチームが対応するシナリオの防御を構築するのに役立ちます。

戦術、技術、手順 (TTP)

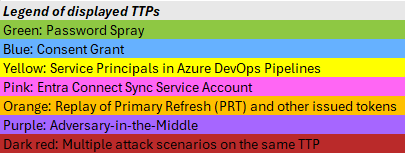
特定の攻撃シナリオに基づいて、個々の章から複数の検出ルールが見つかることが期待できます。プレイブックには多数の検出ルールがあるため、すべての攻撃シナリオを TTP にマッピングした可視化を作成することにしました。また、個々の章には対応する攻撃シナリオの可視化があることも考慮してください。

攻撃シナリオの TTP へのマップ


drawing
MITRE ATT&CK Navigator で開く

ツールをダウンロード