
 #1

 mrd0x/webview2-cookie-stealer
JavaScriptキーロガーをWebView2ページに注入し、キーストロークをキャプチャして、HTTP GETリクエストを介してMicrosoft認証セッションからクッキーを窃取します。
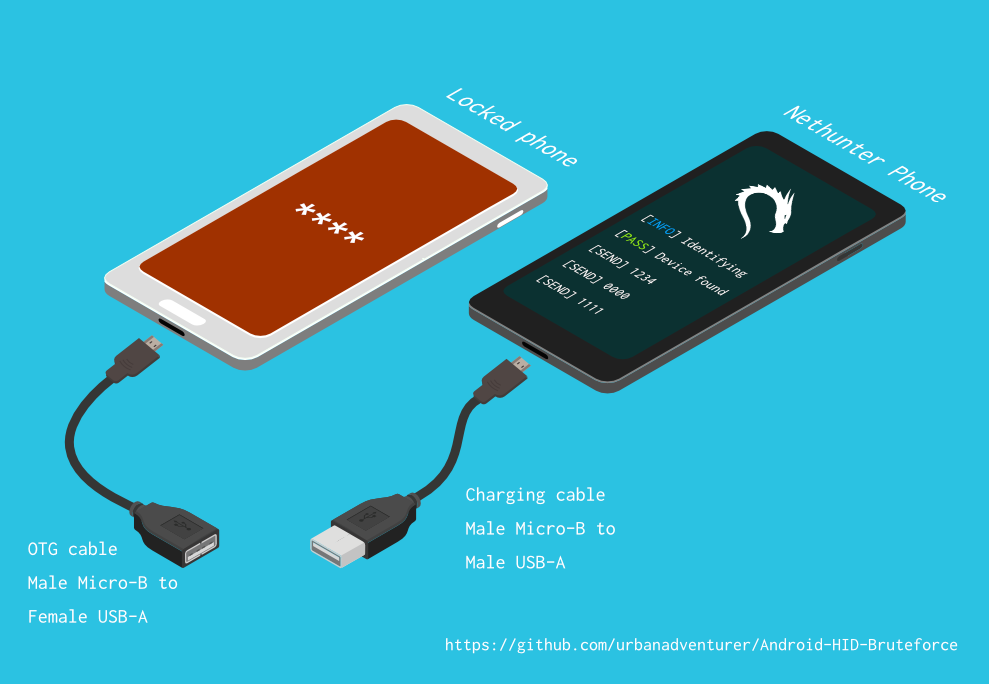 urbanadventurer/android-pin-bruteforce
Androidスマートフォン(またはデバイス)のロック画面PINをブルートフォースで解除します。お使いのKali Nethunterスマホを、Androidデバイス向けブルートフォースPINクラッカーに変身させましょう!(root不要、adb不要)
 hashcat/maskprocessor
高性能な、位置ごとに設定可能な文字セットを備えたワードジェネレーター
 whiteoaksecurity/goawsconsolespray
AWS Console IAMログインをスプレーするツール
 p4tq/hikvision_cve-2017-7921_auth_bypass_config_decryptor
Hikvision IPカメラの設定ファイルをCVE-2017-7921の認証バイパスを介して抽出し、復号化してユーザー資格情報とデバイス設定を明らかにします。

 am0nt31r0/password-analysis
パスワードリストのエントロピーと辞書に基づく脆弱なパスワードを分析するGo製スクリプト。ペネトレーションテストやフィッシングキャンペーンに有用。

 puzzlepeaches/msprobe
オンプレミスのMicrosoft環境において、パスワードスプレー攻撃や列挙のための全ての対象を見つけ出す。
 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
CVE-2018-9995のエクスプロイトツール。Google dorkingと直接IPアクセスを介して、脆弱なDVRデバイスから資格情報を抽出します。
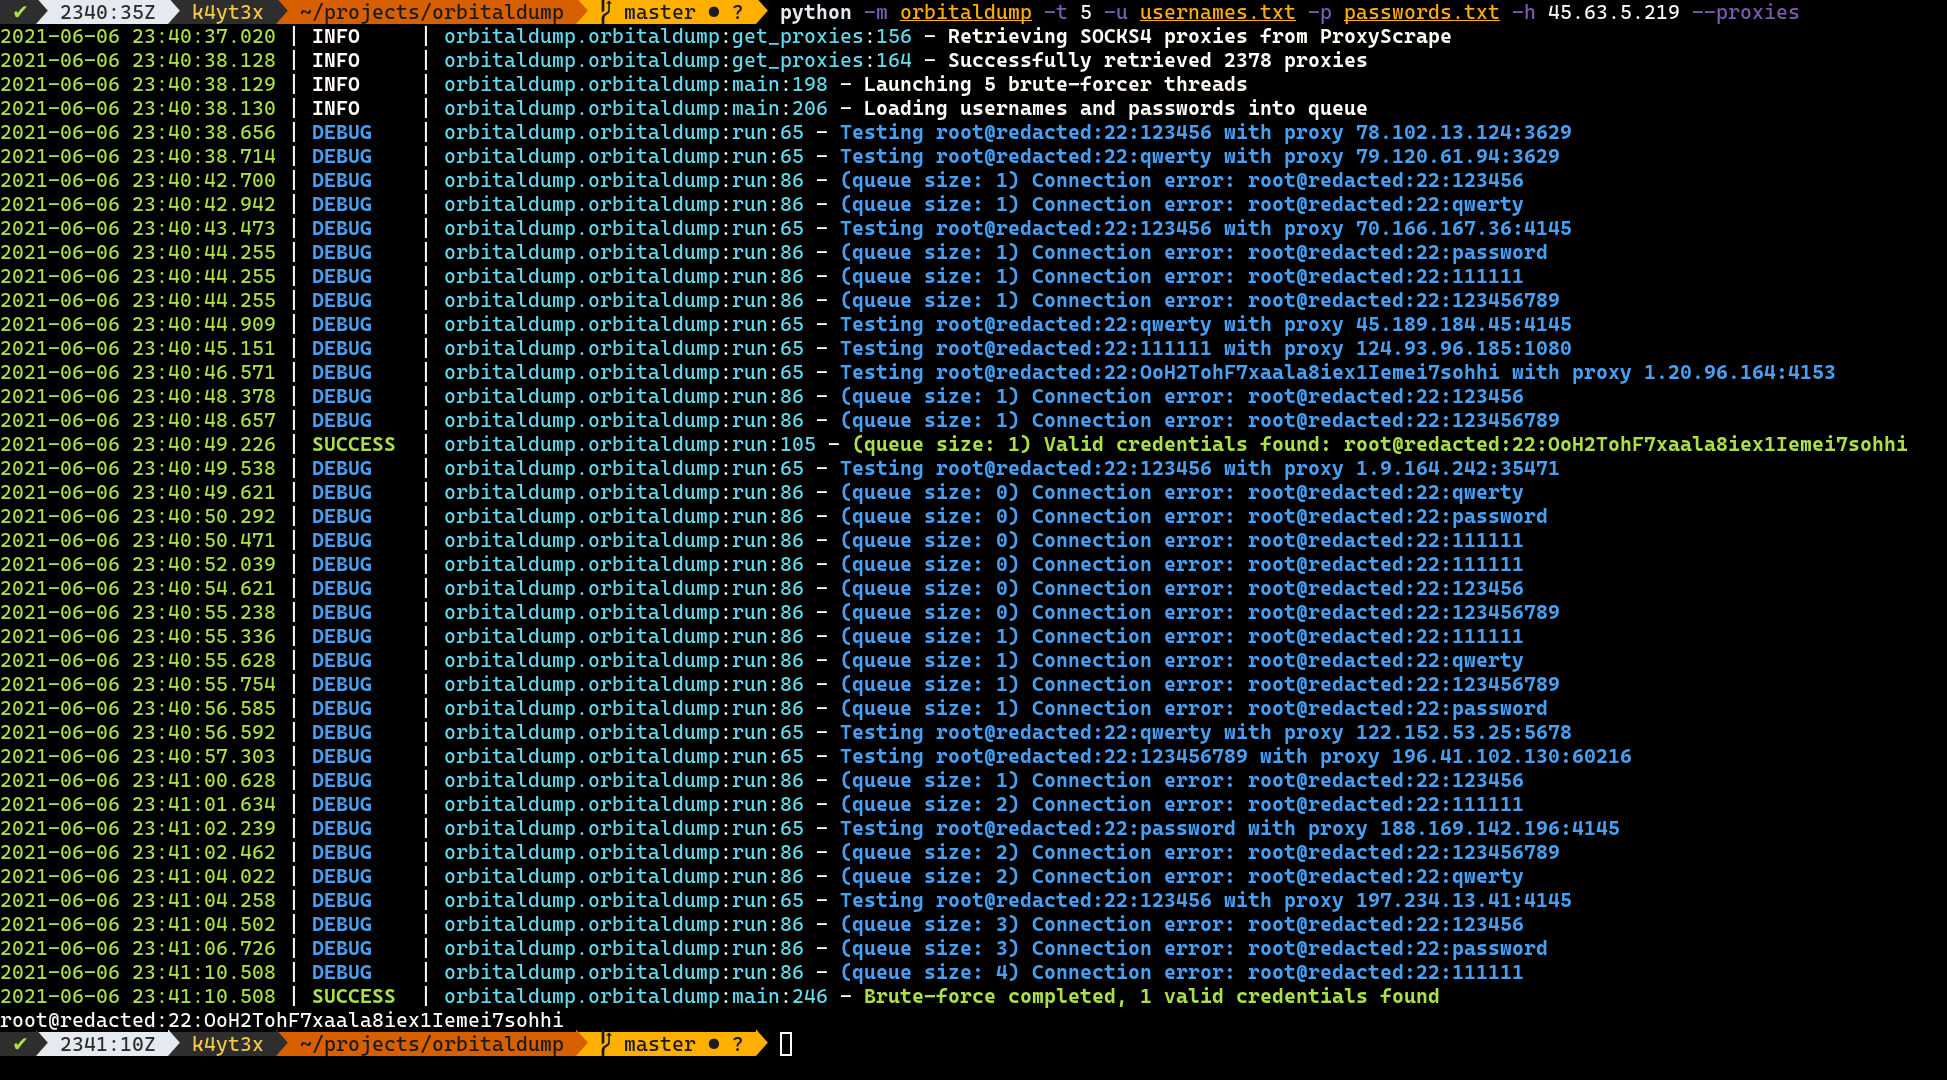 k4yt3x/orbitaldump
Pythonで書かれたシンプルなマルチスレッド分散SSHブルートフォースツール
 drpython3/mailripv2
プロキシ対応、受信トレイテスト、その他多数の機能を備えた改良版 SMTP Checker / SMTP Cracker。
 martinfrancois/cve-2021-36460
アドバイザリ:VeryFitProアプリ(<=3.3.7)におけるパス・ザ・ハッシュ脆弱性の詳細。認証にSHA-1パスワードハッシュが使用されており、元のパスワードなしでアカウント乗っ取りが可能になる。
 aahmad097/tritium
KerberosベースのActive Directory向けパスワードスプレー用フレームワークで、ロックアウト防止、ユーザー列挙統合、再帰的パスワードスプレー、キャンペーン再開機能を内蔵しています。
 sho-luv/zerologon
Zerologonチェックとエクスプロイト - SecuraのTom Tervoortによって発見され、また、@Dirkjanmのcve-2020-1472のコード例を基に拡張されました。このツールは、パスワードの確認、悪用、および元の状態への復元を行います。
 greenwolf/cve-2022-1162
CVE-2022-1162 のエクスプロイト: GitLab CE/EE の OmniAuth アカウントにおけるハードコードされたパスワードのバイパス。既知の認証情報を使用した不正ログインを可能にします。









