
 #1
 saisathvik1/windows-privilege-escalation-notes
Windowsの権限昇格の概念に関する私のハンドブック。私のプレイリストもチェックしてください。リンク: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
 aniqfakhrul/powerview.py
パワーアップしたPowerview
 reverseclabs/physmem2profit
Physmem2profitは、物理メモリをリモートで分析することにより、ターゲットホストのLSASSプロセスのミニダンプを作成するために使用できます。
 flangvik/sharpcollection
一般的なC#攻撃用ツールのナイトリービルドです。各ツールのマスターブランチからビルドされ、Azure DevOpsリリースパイプラインを使用してCDI方式で公開されています。
 otterhacker/labs4u2self
AWS上にデプロイ可能なActive Directoryペンテストラボ。ドメインコントローラと脆弱性のあるMSSQLを備え、S4U2Selfの悪用、SQLブルートフォース、RCEの練習が可能です。
 trustedsec/cs-remote-ops-bof
Beacon Object Filesを使用して実装されたリモート操作コマンド

 x-c3ll/sharpntlmrawunhide
NTLMRawUnHideのC#版
 skelsec/aardwolf
Python向け非同期RDPクライアント(ヘッドレス)
 xforcered/sqlrecon
攻撃的偵察とポストエクスプロイテーション用に設計されたC# MS SQLツールキット。
 d3lb3/keefarcereborn
KeePassプロセスにインジェクションされると、データベースを平文でエクスポートするスタンドアロンDLL。
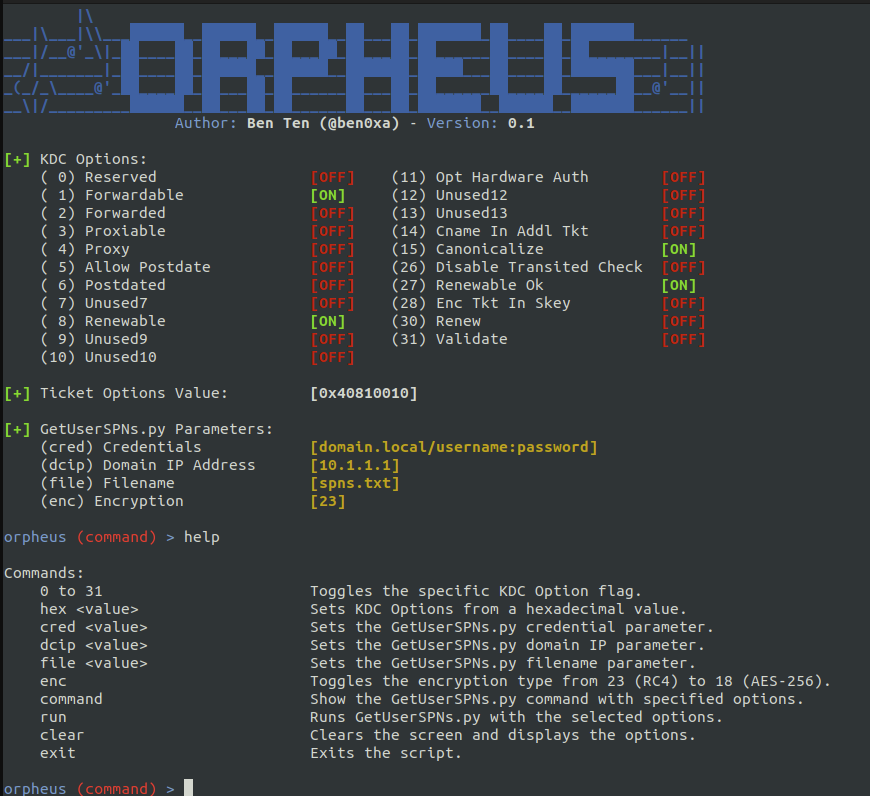 trustedsec/orpheus
Kerberoast検出を回避する:変更されたKDCオプションと暗号化タイプ
 postmodern/wordlist.rb
ワードリストの生成と操作のためのRubyライブラリおよびCLI。
 0xdea/tactical-exploitation
モダンな戦術的エクスプロイテーションツールキット。
 ignis-sec/pwdb-public
インターネット上の10億件の流出認証情報から抽出できたすべてのデータのコレクション。
 wh0amitz/bypasscredguard
Wdigest メモリへのパッチ適用による Credential Guard バイパス
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016以降において、管理者権限でETWを使用してNetNTLMv2ハッシュを取得します。









