

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
RITM — 中间烤肉 | Kitploit
ツール/GitHubGitHub/tw1sm/ritm
パケットスニッフィングと分析パスワード攻撃エクスプロイトネットワークセキュリティペネトレーションテスト
GitHubtw1sm/ritm

RITM

中间烤肉

リポジトリを見る
29529432ヶ月前Kitploit レビュー済み
共有

RITM

これは、Charlie Clark(@exploitph)が彼の投稿 New Attack Paths? AS Requested Service Tickets で説明し、彼の概念実証 Roast in the Middle で実証した中間者攻撃のPython実装です。

簡単に言うと、このツールは:

  1. ターゲットとゲートウェイの間でARPスプーフィングを実行し、中間者攻撃のポジションを獲得します
  2. PA-ENC-TIMESTAMP データを含むAS-REQをトラフィックからスニッフィングします(はい、事前認証が不要な有効なAS-REQは見逃します)
  3. スニッフィングしたAS-REQを、ファイルで指定したユーザー名/SPNにSPNを変更した後、DCへリプレイします
  4. ローストされたアカウントハッシュを出力します

RITMに関する投稿. より詳細な技術情報については、Charlieのブログを読むことをお勧めします。

WARNING: あまりに多くのターゲットに対して中間者攻撃を試みると、被害者のマシンに遅延の問題を引き起こす可能性があります。RITMは一度に5ターゲット未満でしかテストされていません。-t/--targets でネットワーク機器をターゲットに指定し、それに対してARPスプーフィングを行うと、ネットワークに悪影響を及ぼす可能性があります。

RITMは、完了時または Ctrl-C のときにターゲットマシンのARPキャッシュを復元します。捕捉されないエラーがスローされてRITMがエラー終了した場合は、RITMを再起動してすぐに Ctrl-C を押すとARPキャッシュを復元できます。

インストール

RITMは、このリポジトリをクローンして pip3 install . を実行することでインストールでき、その後はPATHから ritm または roastinthemiddle のいずれかで実行できます。
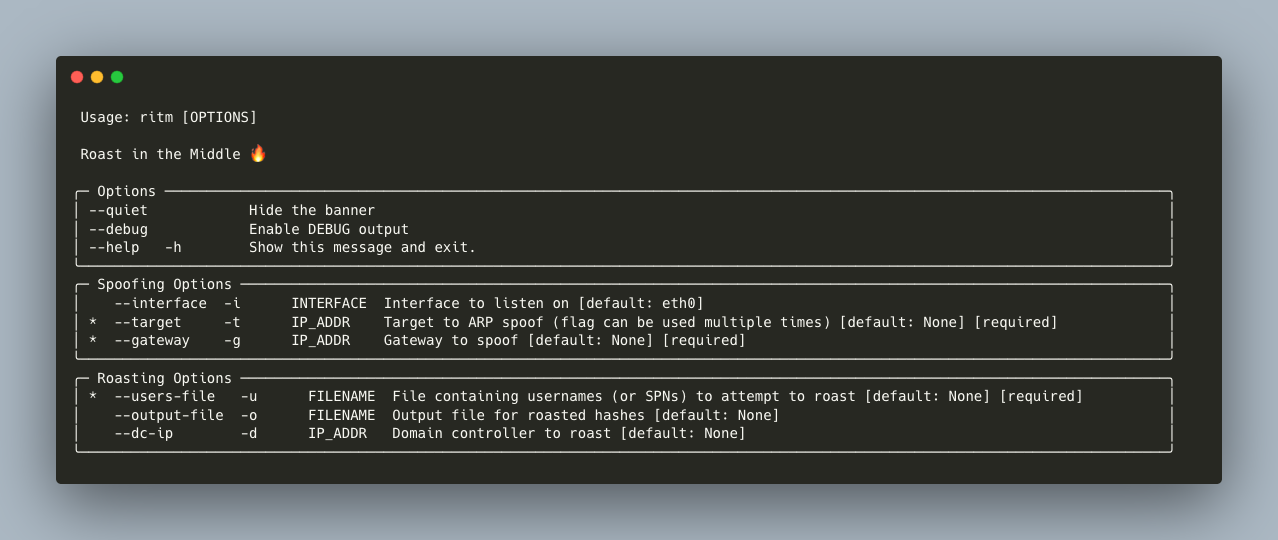
使用方法

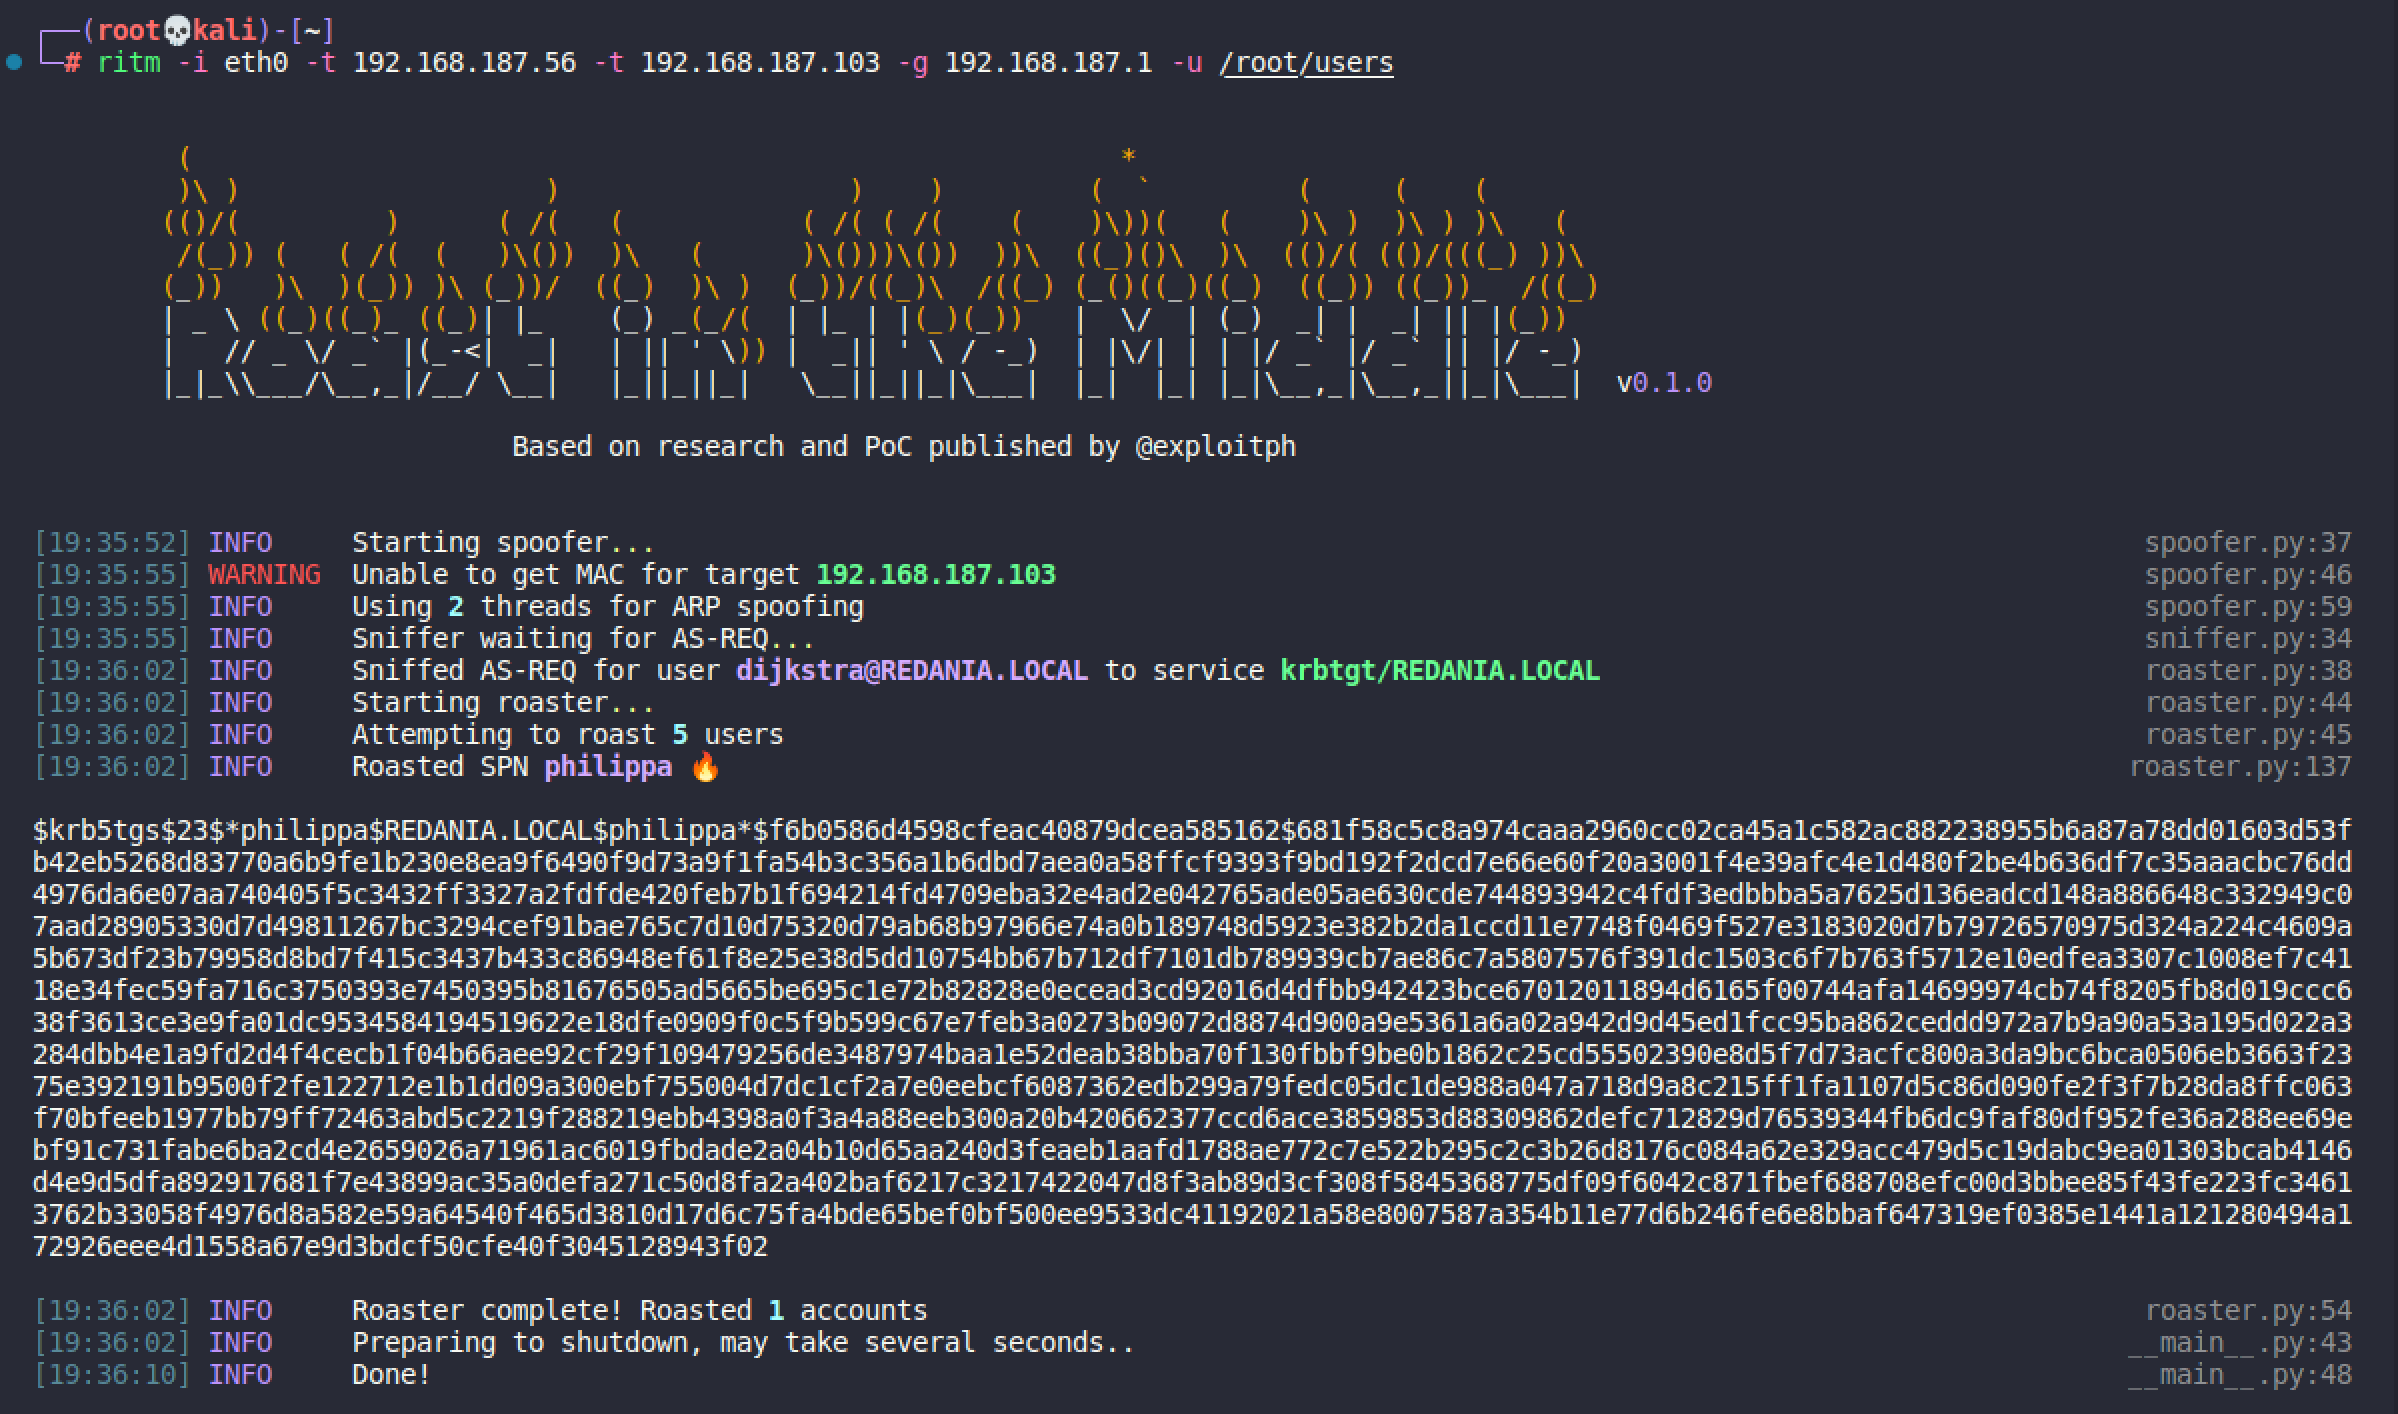
例

  • ロースティング対象のドメインコントローラを --dc-ip で指定することを強くお勧めします
  • ターゲットとDCが同一サブネット上にある場合は、--gateway/-g にDCのIPを指定してください

開発

RITMは依存関係の管理にPoetryを使用しています。ソースからインストールして開発用にセットアップするには:

git clone https://github.com/tw1sm/ritm
cd ritm
poetry install
poetry run ritm --help

貢献者

コードベースへの貢献に感謝します!

  • @snovvcrash

クレジット

  • Charlie Clark (@exploitph) - このツールは、彼の研究と概念実証コードに完全に基づいています
  • Impacket - Kerberos構造とAS-REQ/AS-REPの送受信・解析コードを提供しています
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    420
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







