
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 murrez/cve-2026-89079
CVE-2026-89079 の Python PoC:WordPress マルチサイト上で Theme My Login <=7.2.1 をフィンガープリントし、lost-password を介した未認証のパスワード上書きを悪用して、ログインを検証します。
 pauleprichna/cybersecurity
フランスのサイバーセキュリティラボの課題で、ネットワーク偵察、DDoS、ブルートフォース、フィッシング、Wi-Fi攻撃、マルウェア生成、MITM、およびlibrsvgのuse-after-free CVEの解説を扱っています。
 kobukovui/cve-2026-84473
ownCloud ONLYOFFICE Integration アプリのセキュリティ研究および脆弱性開示。技術分析、PoC、影響、および修復を含む。
 saykino/cve-2026-78823
CVE-2026-78823 に関するアドバイザリ: Totara Mobile App <=3.2.1 は login_setup.php を介して loginsecret を露出し、ユーザー認証情報に対する未認証のブルートフォース攻撃を可能にします。
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
ポート偵察、CMSスタックの検出、VulnCMS、CVE-2026-58225、シェルからrootへの経路、Python、sudo、ユーザー切り替え、パスワード、ポストエクスプロイテーションを扱う実践的なサイバーセキュリティおよびCTFラボ。
 llcforge/cve-2026-124020
CVE-2026-124020 の Python PoC: Control Web Panel < 1.30.6 における Host ヘッダーを利用したパスワードリセットポイズニング、リカバリーコードの窃取、File Manager と Crontab を経由したアカウント乗っ取りおよび RCE。
 llcforge/cve-2026-124194
Python PoC for CVE-2026-124194: crafts Outlook .msg files with RTF INCLUDEPICTURE UNC paths to capture NetNTLMv2 hashes, with SMB server, relay, and…
 ghost-bx1/cve-2026-124194-outlook-ntlm-hash-leak
CVE-2026-124194のPoCおよびエクスプロイト:UNC INCLUDEPICTURE参照を含む細工されたOutlook .msgファイルを生成し、SMBリスナーを実行してNTLMv2ハッシュをキャプチャし、オフラインクラッキングを行います。
 amesianx/cve-2026-124194-poc
CVE-2026-124194 の Outlook スプーフィング/NTLM 漏洩に関する概念実証(PoC):UNC リマインダーパスを含む .msg ファイルを作成し、ラボ検証用の NTLMv2 ハッシュ収集ツールを同梱しています。
 mattifinder/rpmc_attacks
RPMC攻撃のための研究コードとハードウェア:電圧グリッチ、SPIインター�ポーザファームウェア、NVステートロールバックによるWindows HelloとBitLocker PINのブルートフォース。
 darkrx1/rx-100
サイバーセキュリティのプロジェクト100本 — 一度に1つずつ構築。現在10/100。
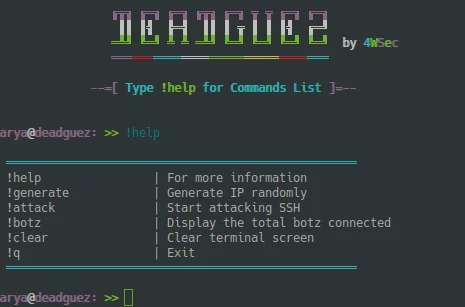 drau6/deadguez
sshpassを使用してSSHログインをブルートフォースする高速なSSH認証情報スキャナーで、ペネトレーションテスターが公開ホスト上の弱い認証情報やデフォルト認証情報を特定できるようにします。

 novacode1337/security-toolkit
ハッシュクラッキング、マルチスレッドTCPポートスキャン、パスワード強度分析、SHA-256ファイル整合性監視のためのPythonセキュリティユーティリティ集。
 entropq2/security-toolkit
ハッシュクラッキング、マルチスレッドTCPポートスキャン、パスワード強度分析、SHA-256ファイル整合性監視のためのPythonセキュリティユーティリティ。教育および許可されたテスト向けに構築されています。
 cybersecurity91/redforge
ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。
 synacktiv/cerber4rc
ASREQroastingを利用してRC4ハッシュをステルス的に収集するツール
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.
 nxploited/cve-2026-124450
OpenEMR 8.3.0より前のバージョンにおけるdisposeDocumentを介した任意ファイルの読み取り/書き込み








