
 #1
 gl1tch0x1/ghost-cms-exploit
Ghost CMS の資格情報をブルートフォースし、CVE-2024-23724 をチェックし、確認された脆弱なターゲット用の SVG エクスプロイトペイロードを生成する Python スクリプト。
 ethancunt/cve-2022-45599
CVE-2022-45599 の概念実証:Aztech WMB250ACルーターのlogin.phpにおけるPHP型ジャグリング脆弱性により、細工されたMD5ハッシュで管理者認証をバイパスできる。
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMBレッドチームラボ — LLMNRポイズニングによるNTLMリレー、CVE-2007-2447、NTLMv2ハッシュクラッキング、Windows 10上のNT AUTHORITY\SYSTEM
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
Digisol DG-GR1321ルーターにおける平文パスワード保存の脆弱性を実証する概念実証で、認証情報の漏えいや不正アクセスを可能にします。
 logangoins/cable
Active Directoryの偵察・悪用のための.NET製ポストエクスプロイテーションツールキット
 mrd0x/webview2-cookie-stealer
JavaScriptキーロガーをWebView2ページに注入し、キーストロークをキャプチャして、HTTP GETリクエストを介してMicrosoft認証セッションからクッキーを窃取します。
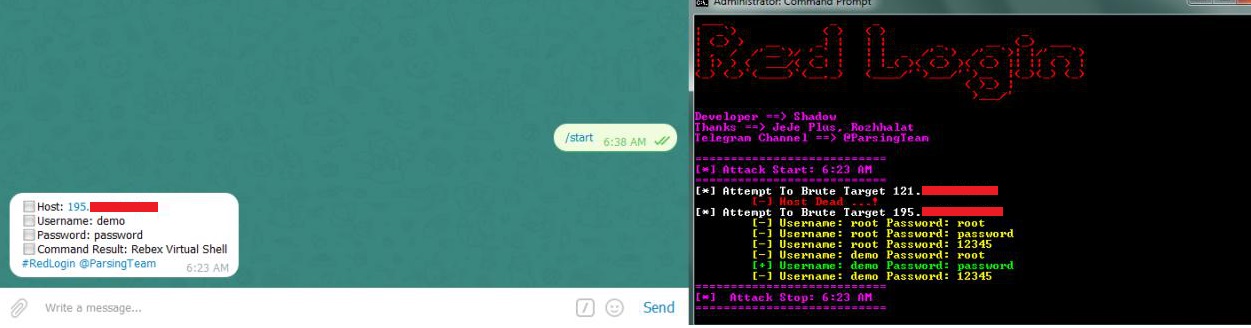
 lazorfuzz/python-hacklib
hacklib - Pythonを使ったペンテスト、ポートスキャン、そしてどこにでもログイン
 hook-s3c/cve-2018-18852
CERIO ルーター (DT300N、DT100G、AMR-3204、WMR-200N) の認証済みリモートコード実行エクスプロイト。ベンダーのデフォルト認証情報を使用します。MIPS アーキテクチャを標的とした Python PoC。
 alcaparra/cve-2022-26138
Atlassian Questions のハードコードされたパスワード (CVE-2022-26138)
 synacktiv/cachedata_decrypt
Windows EntraId CacheData をブルートフォースおよび復号化するためのシンプルなツールキット
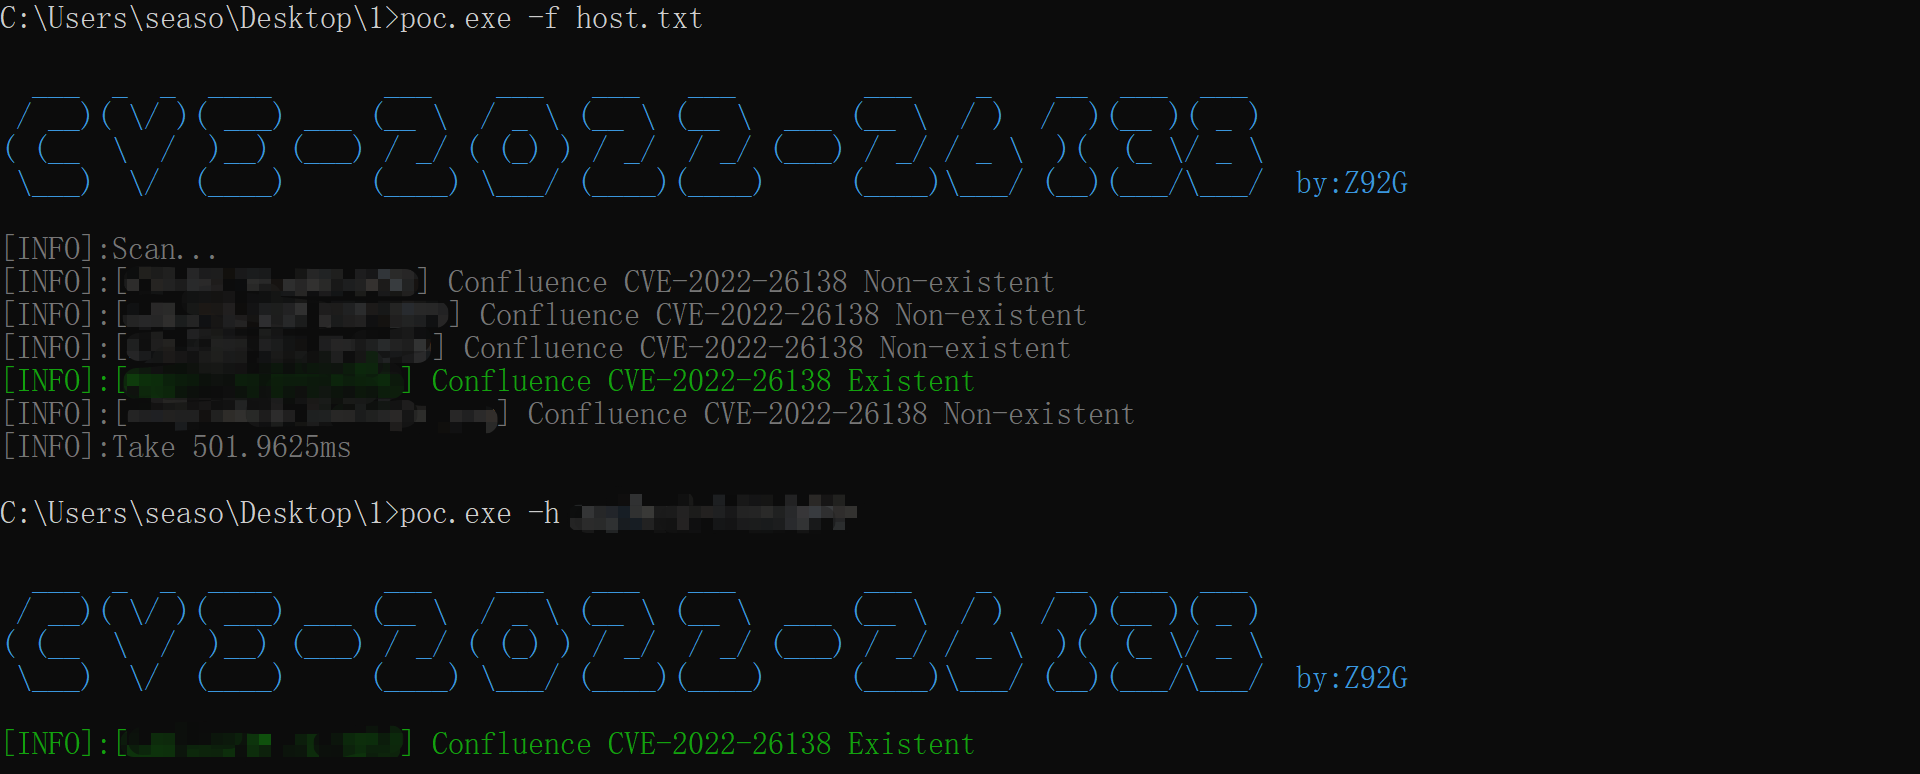 z92g/cve-2022-26138
Confluence ハードコードパスワード POC
 an00byss/godehashed
dehashed.com の API を使用して侵害された資産を検索する Golang ツール。
 nathunandwani/cve-2020-24227
Playground Sessions - ユーザー資格情報の平文保存
 imthoe/cve-2019-14314
Python製のCVE-2019-14314エクスプロイト:WordPressプラグインNextGEN Gallery 3.2.10における認証済みSQLインジェクションを利用し、データベースからパスワードハッシュを抽出します。
 tegal1337/whorepress
Wordpress ログインチェッカー - Selenium / Puppeteer不使用
 zzh217/cve-2018-9995_batch_scanning_exp
CVE-2018-9995_Batch_scanning_exp









