
 #1

 vozec/cve-2023-7028
このリポジトリはCVE-2023-7028の概念実証を示しています
 3lp4tr0n/remotemonologue
NTLM認証強制のためのDCOMの武器化
 0xsyr0/vx-underground-wordlist
.zipファイルのパスワードをクラックするためのワードリスト
 ad0nis/ntlm_relay_gat
ntlmrelayx.pyを使用して、SMB共有の列挙、シェル実行、シークレットダンプ、およびマルチスレッドセッションによるMSSQLコマンド実行を自動化するNTLMリレー攻撃ツールです。
 d0ge/sign-saboteur
SignSaboteurは、様々な署名付きWebトークンの編集、署名、検証を行うためのBurp Suite拡張機能です。
 securityriskadvisors/msspray
AzureおよびOffice 365のさまざまなエンドポイントに対するパスワード攻撃とMFA検証
 xhcoding/sshpass-win32
http://sourceforge.net/projects/sshpass/ のWindows版
 synacktiv/rulesfinder
機械学習によるパスワードマングリングルール
 mwr-cybersec/veeamdumper-bof
Veeam Backup and Replication および Veeam One 向けの資格情報抽出 BOF
 3gstudent/passwordfilter
パスワードフィルターDLLを使用して平文パスワードを記録する2つの方法
 tylous/auto_eap
EAPネットワークに対する自動化されたブルートフォースログイン攻撃。
 otterhacker/labs4u2self
AWS上にデプロイ可能なActive Directoryペンテストラボ。ドメインコントローラと脆弱性のあるMSSQLを備え、S4U2Selfの悪用、SQLブルートフォース、RCEの練習が可能です。
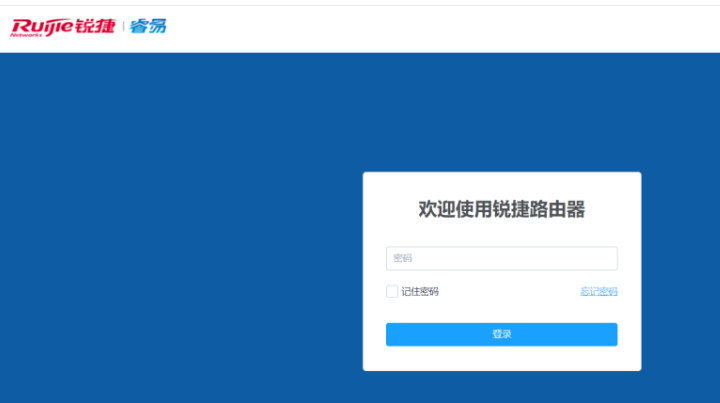 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415
 e-renna/cve-2019-9053
CVE-2019-9053 の Python 3 用エクスプロイト
 ianxtianxt/sharpdecryptpwd
Windows常用プログラムのパスワード読み取りツール:SharpDecryptPwd
 xewdy444/netgrave
Netwave IPカメラからメモリダンプの脆弱性(CVE-2018-17240)を利用してログイン認証情報を取得するツール
 j4k0m/cve-2019-5420
脆弱性により、攻撃者が自動生成された開発モードの秘密トークンを推測できる可能性があります。









