
 #1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
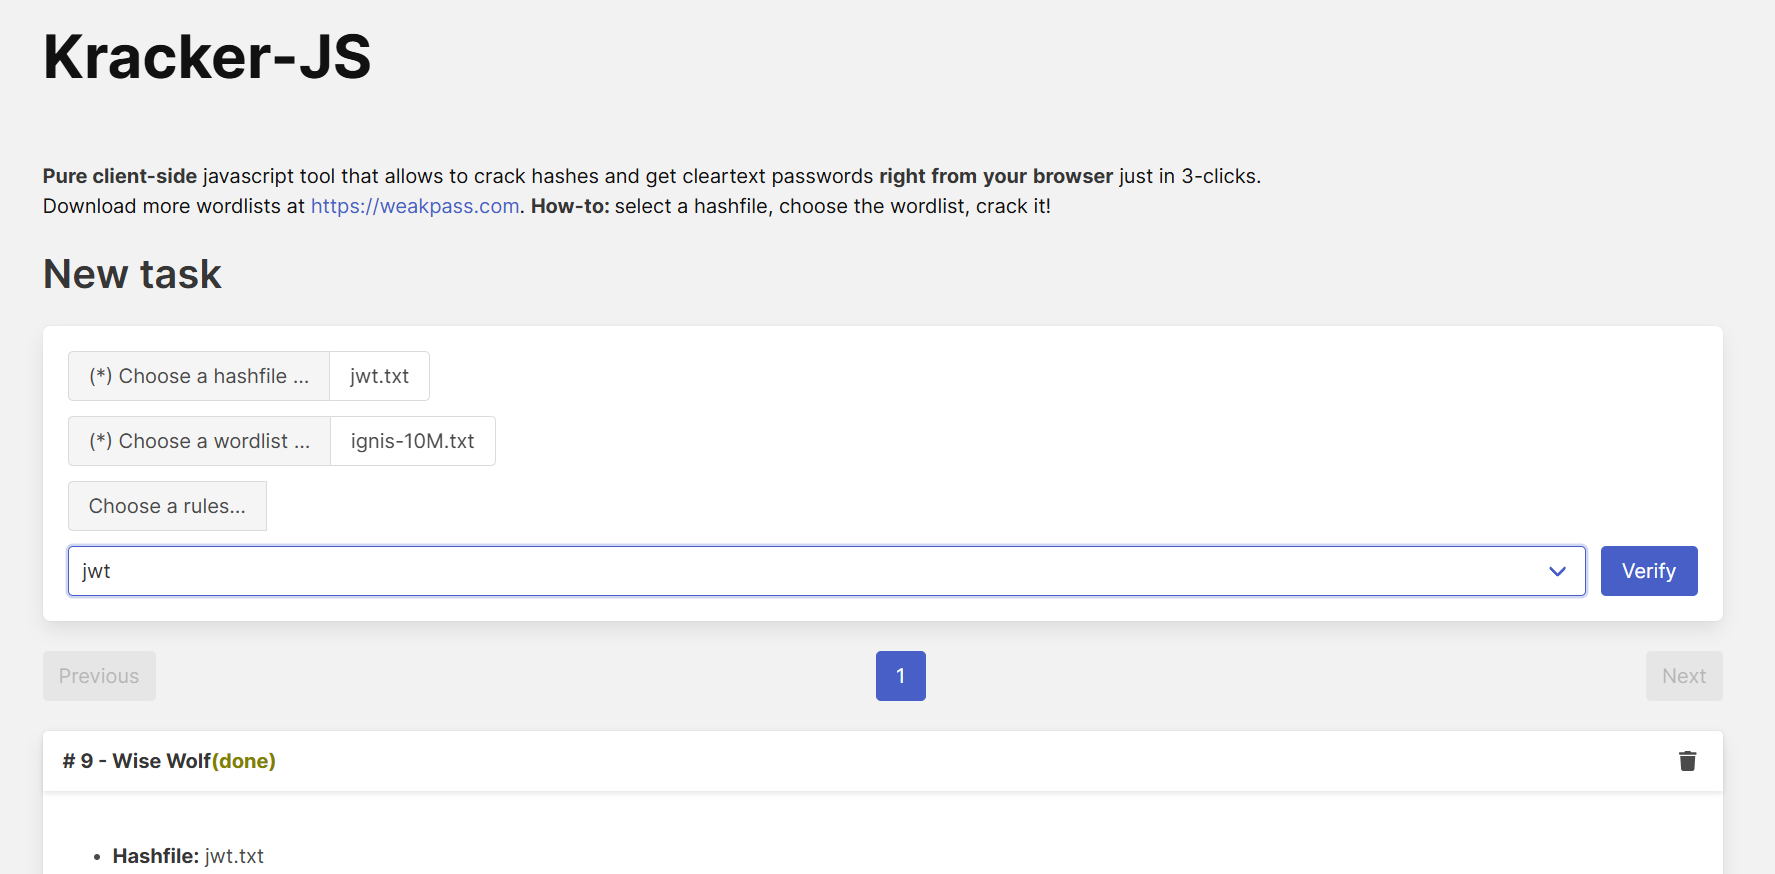 zzzteph/weakpass
ブラウザベースのパスワードクラッキングツールキット。ハッシュルックアップ、ワードリスト生成、ルールベースの攻撃シミュレーション、およびクライアントサイドのハッシュクラッキングによるペネトレーションテストに対応。
 infosecmatter/minimalistic-offensive-security-tools
制限された隔離環境におけるペネトレーションテスト用ツールのリポジトリ。

 hashcat/maskprocessor
高性能な、位置ごとに設定可能な文字セットを備えたワードジェネレーター
 optiv/talon
Windows Active Directory環境内のKerberosおよびLDAPサービスを標的とするパスワード推測ツール。
 tpt11fb/attacktomcat
Tomcatの一般的な脆弱性をGUIで悪用するツール。CVE-2017-12615 PUTファイルアップロードの脆弱性、tomcat-pass-getshell 弱い認証によるwarパッケージのデプロイ、弱いパスワードのブルートフォース、CVE-2020-1938 Tomcat…
 paradoxis/adsyncdump-bof
ADSyncDump BOFは、Dirk-Jan Mollemaのadconnectdump.py / ADSyncDecryptを、依存関係ゼロのBeacon Object File (BOF)に移植したものです。
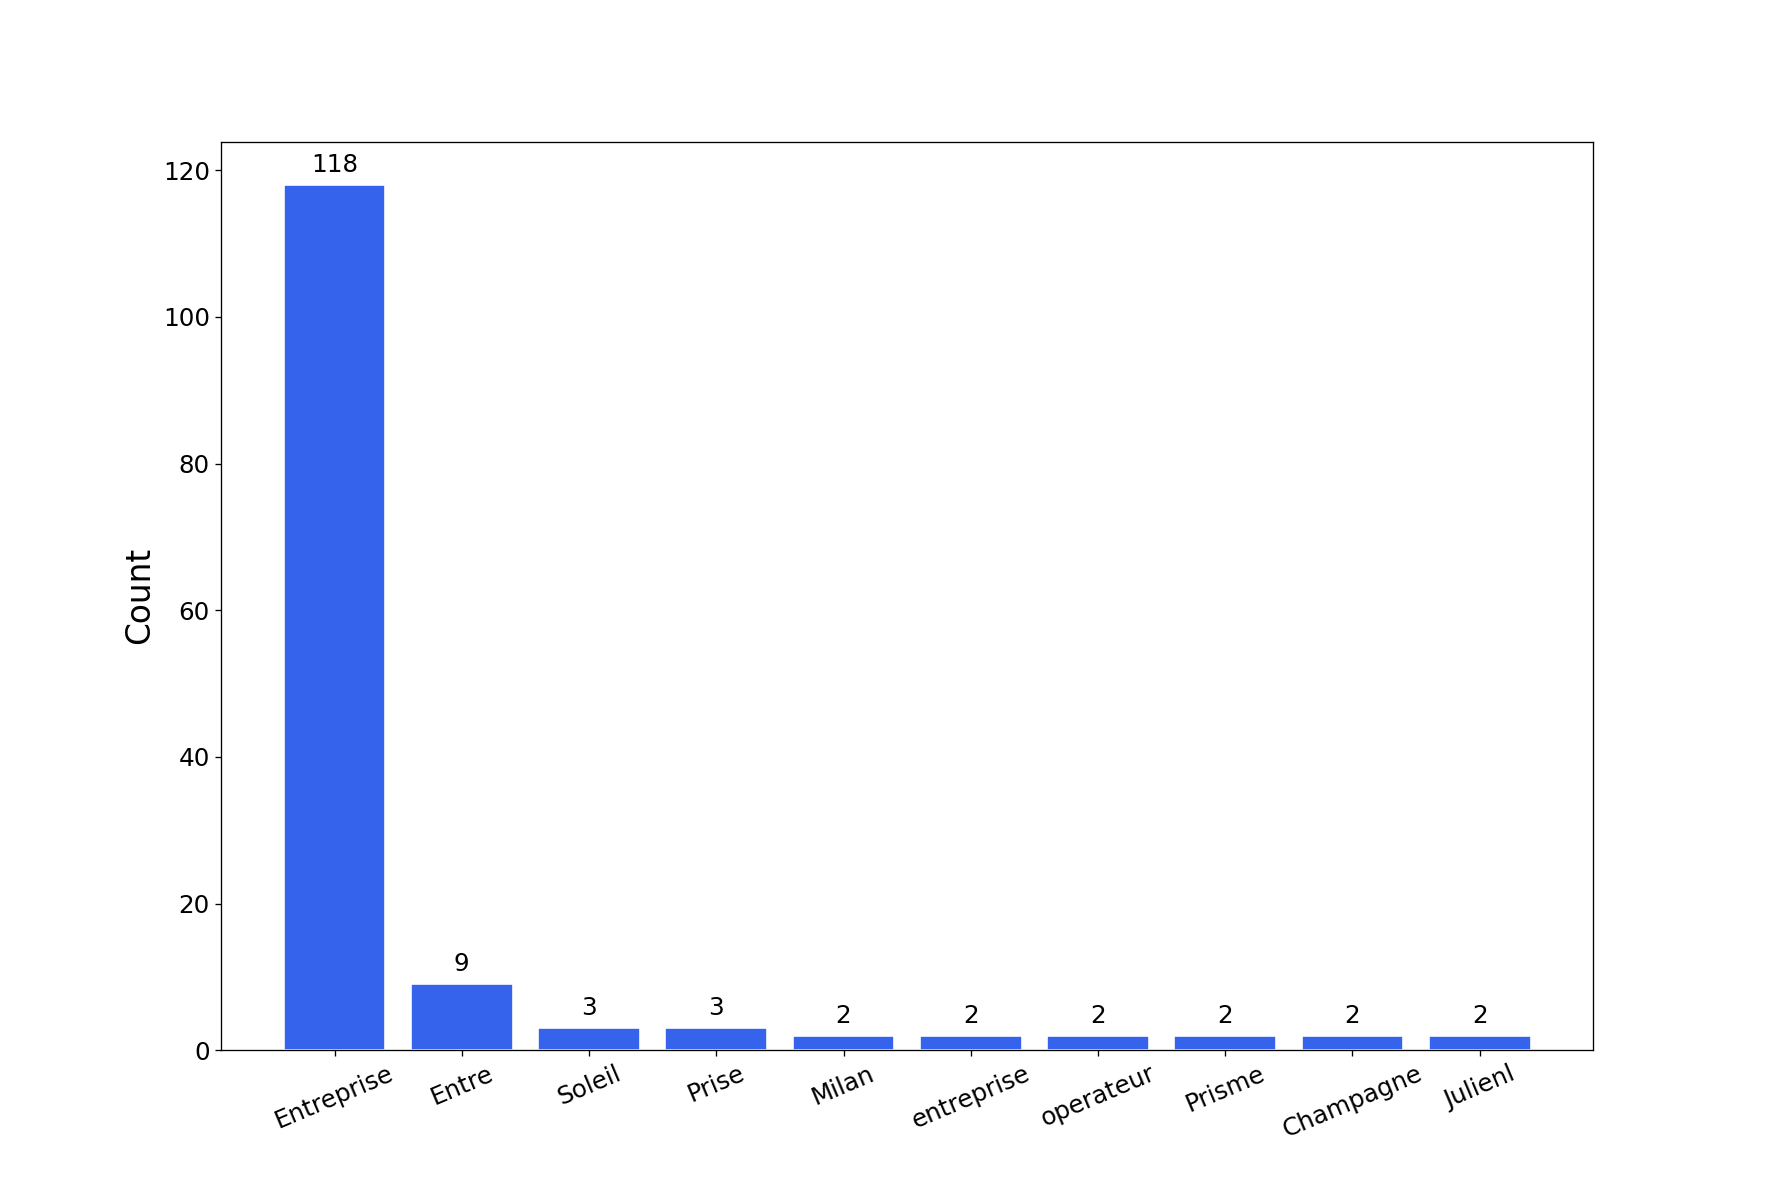 orange-cyberdefense/graphcat
パスワードクラッキング結果に基づいてグラフやチャートを生成します
 aron-tn/mega-bot
[新着] : Mega Bot ☣ スキャナー & 自動エクスプロイター
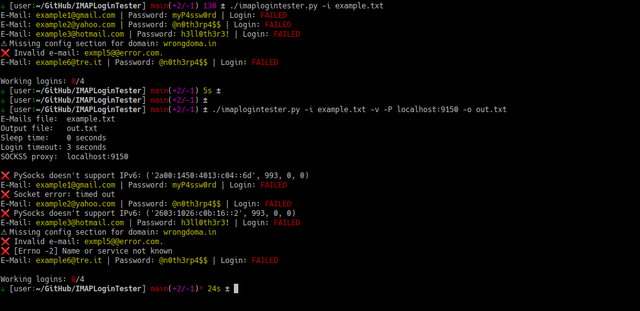 rm1984/imaplogintester
多くのメールアドレスとパスワードが含まれたテキストファイルを読み取り、IMAPサーバーにログインしてそれらの認証情報が有効かどうかを確認するシンプルなPythonスクリプト。
 luisgg/ophcrack
タイムメモリトレードオフとレインボーテーブルを使用したWindowsパスワードクラッカー。Windows、macOS、Linux上でGUIを介してLMおよびNTハッシュをサポートします。

 woolf/rtspbrute
RTSP用のツールで、ルートと認証情報をブルートフォースで攻撃し、スクリーンショットを撮ります。
 wkovacs64/pwl
パスワードレンズ:パスワード内の文字種を明らかにする
 10toothhtoot01/hiya
Linuxにパスキーサポートも追加する指紋モジュール
 7megaumka7/foskiller
FOSSBilling CVE-2026-53647 & CVE-2026-53646 PoC — 未認証のAPIキー開示とパスワードリセットトークンの再利用









