
 #1

 oxstussz-eng/kerberos-cve-2026-27912
CVE-2026-27912 のPoC - Windows Kerberos の特権昇格 (ResetNightmare)。Kerberos の脆弱性を介した不正なパスワードリセット。セキュリティ研究のみを目的としています。
 dafthack/msolspray
Microsoft Onlineアカウント(Azure/O365)向けのパスワードスプレー攻撃ツールです。このスクリプトは、ユーザー認証情報が有効か、アカウントでMFAが有効化されているか、テナントが存在しないか、ユーザーが存在しないか、アカウントがロックされているか、またはアカウントが無効化されて…

 nicholasaleks/crackql
弱いレート制限とコスト分析を悪用し、バッチエイリアスクエリを通じて認証情報の総当たり、2FAバイパス、ユーザーの列挙、操作のファジングを行うGraphQL侵入テストツール。
 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 脆弱性)の概念実証エクスプロイト。TCP/IP またはレイヤー 2 MAC サーバーを介した任意のファイル読み取りと平文パスワード抽出を可能にします。
 emrekybs/wifi-purple
ハンドシェイクをキャプチャし、airmon-ngとwifiteを使用して認証解除攻撃を実行し、無線侵入テストを行う自動化されたWiFiセキュリティテストスクリプト。
 adrmxr/kithack
ハッキングツールパック&バックドアジェネレーター。
 0xzdh/o365spray
Microsoft O365を標的にしたユーザー名列挙とパスワードスプレー攻撃ツール。
 matrix07ksa/evilnet
ネットワーク攻撃 Wi-Fi攻撃 VLAN攻撃 ARP攻撃 MAC攻撃 攻撃の暴露 など
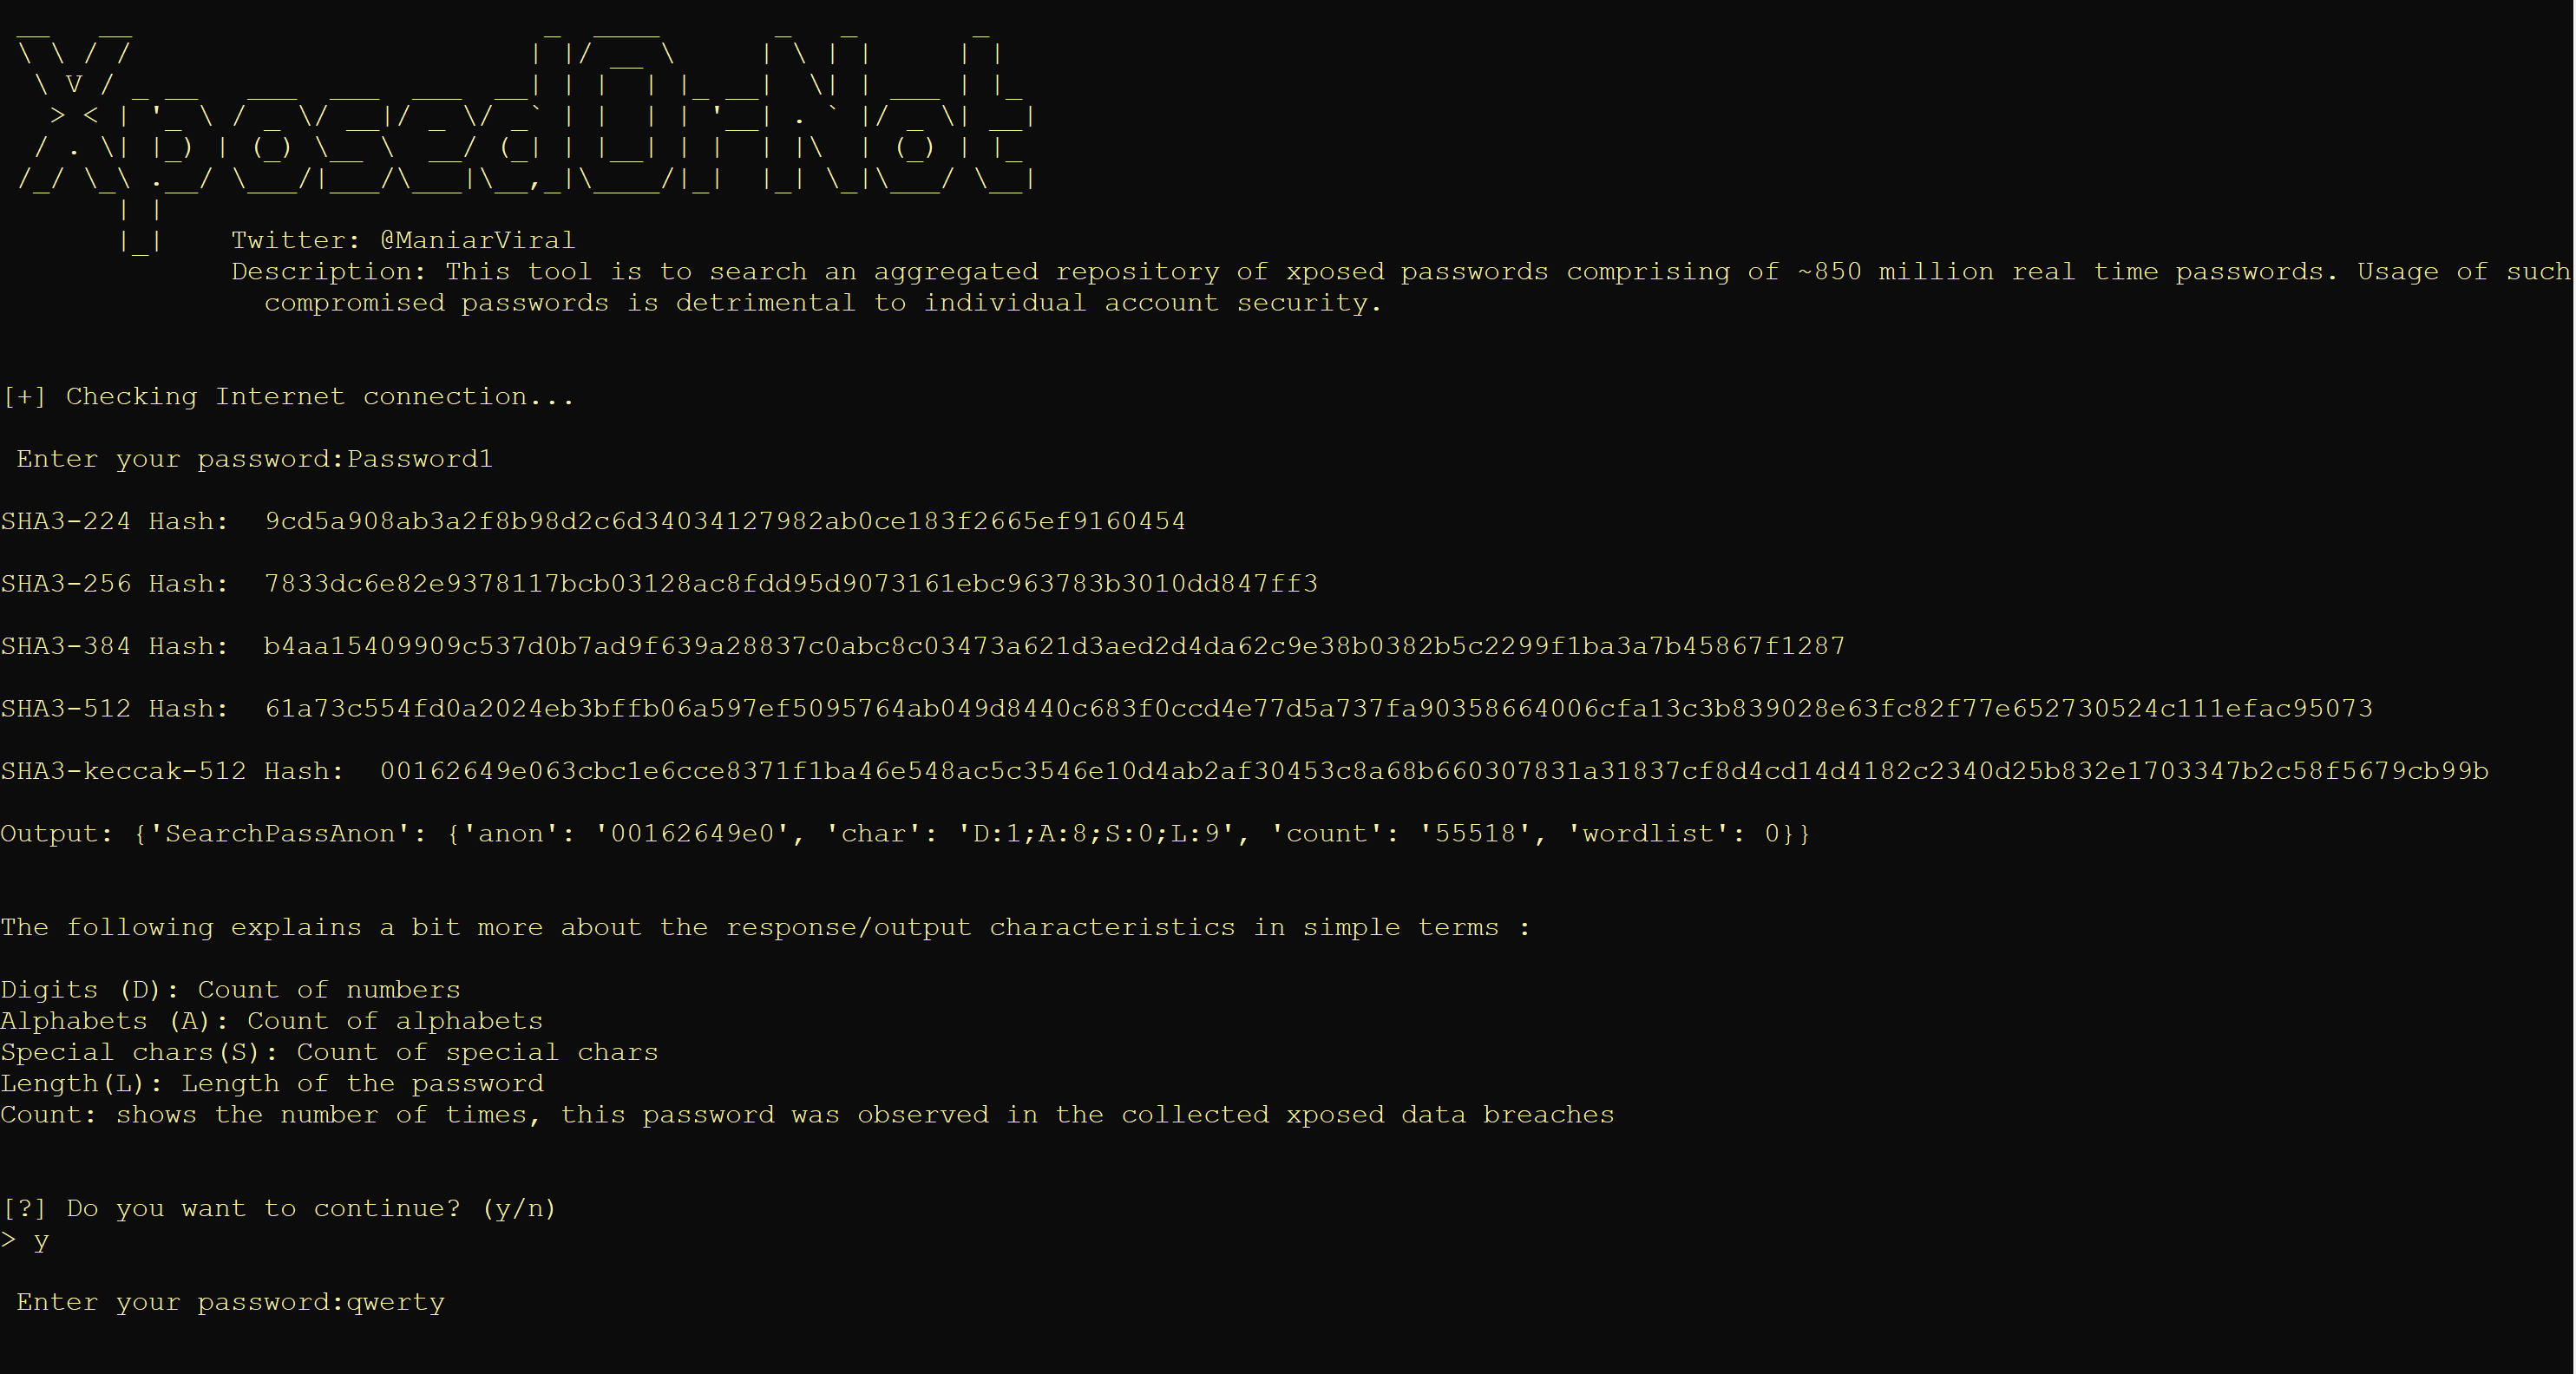 viralmaniar/xposedornot
XposedOrNot (XoN) ツールは、約8億5000万件の実際のパスワードで構成される露出されたパスワードの集約リポジトリを検索するためのものです。そのような漏洩したパスワードの使用は、個人のアカウントセキュリティに有害です。
 synacktiv/ipspinner
IPSpinnerはローカルプロキシとして動作し、外部サービス経由でリクエストをリダイレクトします。
 mazx0p/mssqlbof
Microsoft SQL Server向けのBeacon Object Fileスイートで、TDS 7.4をワイヤ上で直接実装しています。
 sinichi449/python-mikrotikloginexploit
シンプルなスクリプトを使用したCVE-2018-14847 Mikrotik脆弱性のPoC
 ivancabrera02/whfb-pincapture
LogonUI.exe に DLL を注入して NgcSerializeConvenienceCredential に CPU ハードウェアブレークポイントを設定することで、入力時の Windows Hello PIN をキャプチャするツール。さらに WHFB/NGC/TPM…
 faceless0x7/cve-2026-93453
CVE-2026-93453 の Python PoC。攻撃者が制御する Origin ヘッダーを介した SOGo のパスワードリセットリンクポイズニング脆弱性で、リセットトークンの傍受とアカウント乗っ取りを可能にします。
 guardicore/monkey
Infection Monkey - オープンソースのアドバーサリエミュレーションプラットフォーム
 cloud-architekt/azuread-attack-defense
この出版物は、Microsoft Entra ID(旧称Azure Active Directory)に対するさまざまな一般的な攻撃シナリオと、それらを軽減または検出する方法をまとめたものです。
 1n3/brutex
ターゲット上で動作しているすべてのサービスを自動的にブルートフォースする。








