
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
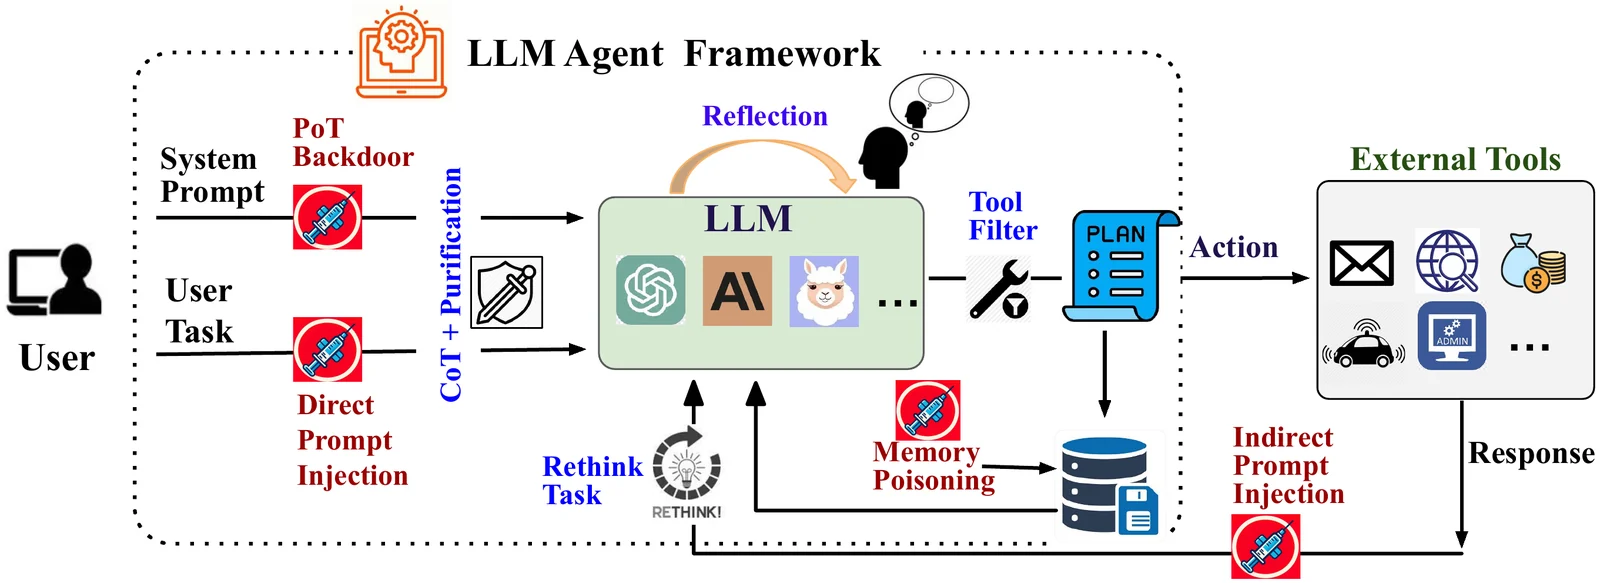
 xiaoyan-lisa/defenses-for-tool-integrated-llm
ツール統合型LLMエージェントを敵対的攻撃から防御するための研究コードと実験。Agent Security Benchを新しい防御戦略と攻撃シナリオで拡張する。
 trinadh465/linux-4.1.15_cve-2023-4128
CVE-2023-4128に焦点を当てたLinuxカーネル4.1.15ソースコード。カーネルセキュリティの脆弱性分析と教育研究を目的とする。
 esistferry/cve-2022-24992
CVE-2022-24992の概念実証。QRCDRのQRコード生成スクリプトにおけるパストラバーサル(ディレクトリトラバーサル)の脆弱性であり、技術的な解説と悪用の詳細を含む。
 trinadh465/linux-4.1.15_cve-2022-3564
カーネルのネットワークサブシステムの脆弱性であるCVE-2022-3564を分析および研究するためのLinuxカーネル4.1.15ソースコードスナップショット。
 mauricioportela/cve-2026-31431-analysis
Linuxカーネルにおける隔離障害の悪用に関する技術分析レポート(CVE-2026-31431)
 jodonnel/copyfail-briefing
CVE-2026-31431(コピー失敗)— セキュリティブリーフィングと是正措置の比較
 ohexa/py_trustwallet_wasm
(CVE-2023-31290) Trust Wallet Core 3.1.1より前のバージョン(Trust Walletブラウザ拡張機能0.0.183より前で使用)は、エントロピーが32ビットであるため資金の盗難を可能にします。これは2022年12月と2023年3月に実際に悪用されました。
 zpxlz/cve-2024-3094
CVE-2024-3094に関するObsidianノート
 bunbuncodes/cpsc253_cybersecurityfinalprojectreports
CVE-2024-38112に関するレポート
 get-xor/coreweave-demo-2026-05
CVE-2025-8110(Gogs)およびCVE-2025-3248(Langflow)の検証済み脆弱性ジャーニー — リスクトリアージ、悪用可能性の検証、検証済みパッチ。
 walidriouah/cve-2026-30691
CVE-2026-30691: @cyntler/react-doc-viewer における保存型クロスサイトスクリプティング (XSS)
 henryvhuang/cve-2015-3864
ちょっとした研究ノート
 yafiah-darwesh/cs50-cyber-paloalto-oauth
CS50 サイバーセキュリティ最終プロジェクト — Palo Alto OAuthトークン侵害 (CVE-2024-3400)
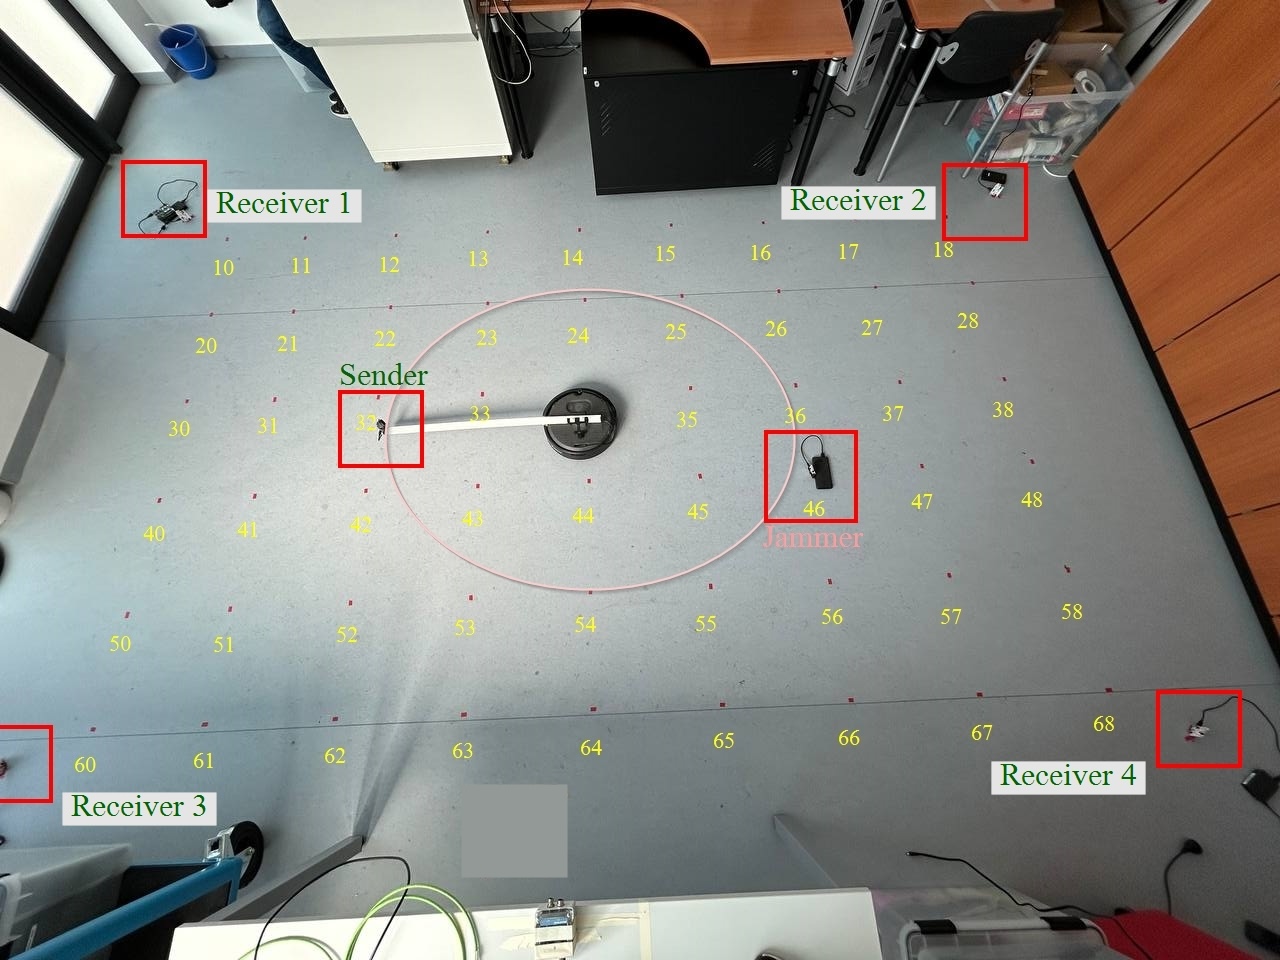 afbf4c8996f/jammer-loc
屋内UWBジャマーの位置特定のために機械学習および深層学習手法を実装。ハイパーパラメータ最適化、分類、および実世界データセットに対する回帰を含みます。
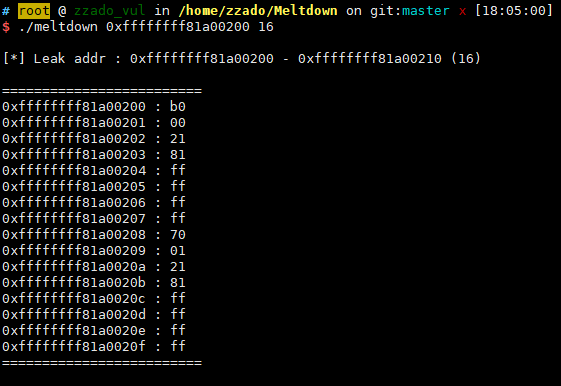 zzado/meltdown
Linux における Meltdown (CVE-2017-5754) の PoC
 r3db34rdh4x/cve-2025-11391
WordPress PPOM for WooCommerce プラグイン <= 33.0.15 は SQL インジェクションに対して脆弱です
 dom4570/cve-2022-2588
CVE-2022-2588に関する詳細な解説とエクスプロイトコード。Linuxカーネルのroute4_changeにおけるuse-after-free脆弱性で、二重解放と認証情報の交換を介して権限昇格に至る。
 hyperps/cve-2026-0897
Google Keras 3.0.0 から 3.13.0 の全プラットフォームにおける HDF5 重み読み込みコンポーネントのリソース割り当てには制限またはスロットリングがないため、リモートの攻撃者が巧妙に細工された .keras ファイルを介してメモリ枯渇と Python…








