
 #1

 0xmrma/cve-2026-33146
公開共有はページツリー上では問題なく見えましたが、検索エンドポイントは別の話を明らかにしました。Docmostでは、公開共有の閲覧者から隠された制限付き子ページが、公開共有検索結果を通じて漏洩する可能性がありました。
 hohn/codeql-sample-polkit
polkitのCVE-2021-4034をcodeqlを使って調査する全段階
 firstlax6t/cve-2026-36669-fengoffice
CVE-2026-36669に関する詳細なセキュリティアドバイザリ:Feng Officeにおける認証なしの任意ファイルアップロード。これにより、保存型XSSとセッションハイジャックが可能になります。技術分析、PoC、および修復手順が含まれています。
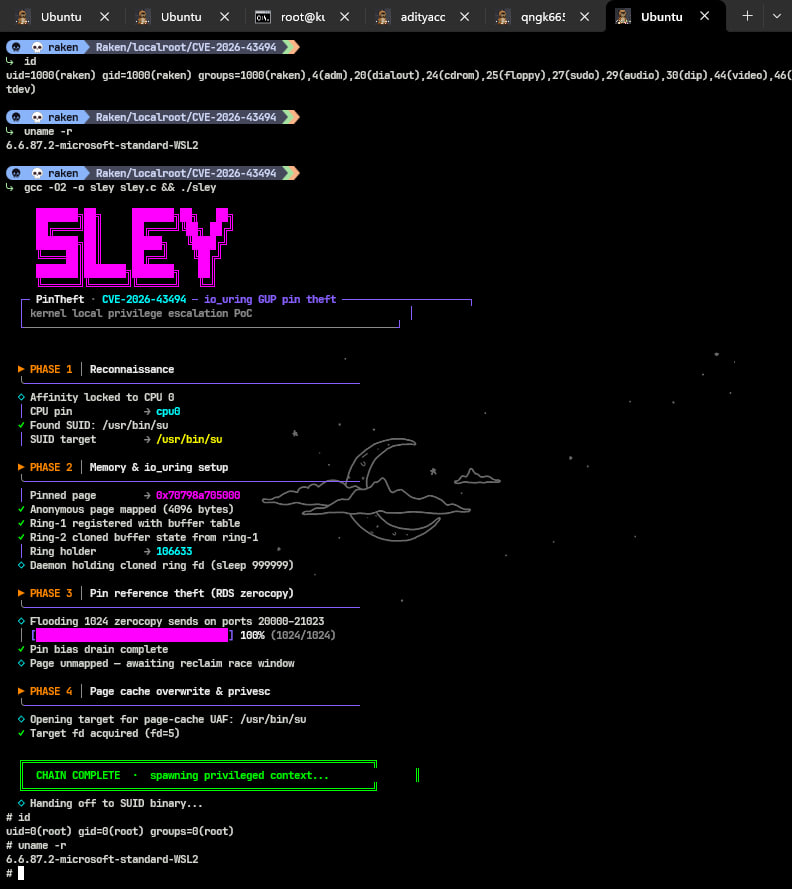 tanzz1337/cve-2026-43494-pintheft-poc
CVE-2026-43494 (PinTheft) の Proof-of-concept: RDS zerocopy の refcount バグ + io_uring 固定バッファを介した Linux LPE → SUID page-cache の上書き。認可された研究のみ。
 kryptoenix/cve-2025-47987_poc
CVE-2025-47987 の概念実証エクスプロイト。技術的分析とバイナリエクスプロイト技術による脆弱性検証およびセキュリティ研究用。
 zvckster/cve-2025-63353
多言語PoC(Python · Go · JS · C)およびCVE-2025-63353(FiberHome HG6145F1 GPON ONTデバイスにおける重大な予測可能なデフォルトPSK脆弱性)の技術文書。
 zzzm0919/cve-2026-44648
CVE-2026-44648の概念実証エクスプロイトおよびアドバイザリであり、脆弱性を実証し、評価のための技術的詳細を提供します。
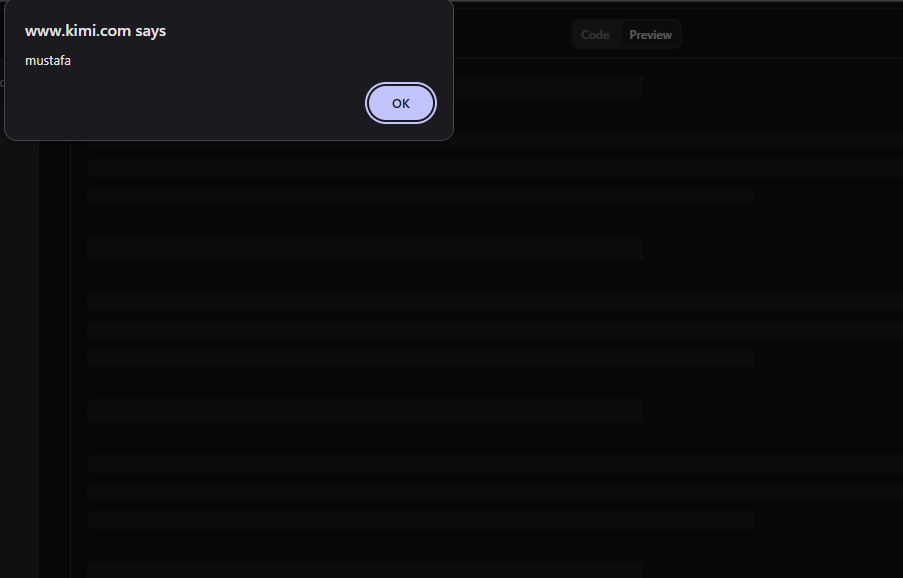 mgtx2/cve-2026-39107
Kimi AI v1.0のPreviewタブにおける格納型XSS脆弱性の詳細な開示。攻撃シナリオ、PoC、およびセキュリティ研究者向けの是正ガイダンスを含みます。
 mrk336/cve-2024-3094
CVE-2024-3094 は XZ 圧縮ライブラリにバックドアを仕掛け、認証をバイパスしてリモート SSH アクセスを可能にしました。これは Linux システムに影響を与える大規模なサプライチェーン攻撃であり、信頼されているオープンソースコンポーネントのリスクを浮き彫りにしています。
 dharmstm/cve-2026-30503-openkm-6.3.12-stored-xss
CVE-2026-30503の詳細な開示。OpenKM v6.3.12の格納型XSS脆弱性。根本原因分析、PoCペイロード、影響評価、セキュリティ研究者とペネトレーションテスター向けの修復推奨事項を含む。
 anandjogawade/cve-2026-48849-roundcube-webmail-stored-xss
このリポジトリは、CVE-2026-48849、すなわち Roundcube Webmai で発見された格納型クロスサイトスクリプティング (XSS)、HTMLインジェクション、CSSインジェクションの脆弱性について文書化しています
 hawkeye-bd/cve-2025-43537
サイバーセキュリティ研究者 | Apple セキュリティクレジット (CVE-2025-43537) | 脆弱性研究と責任ある開示
 sparshbiswas-ai/cve-2026-0596-reproduction
MLflow および MLServer におけるデシリアライゼーション動作を評価するための研究環境と検証スクリプト。
 ktauchathuranga/cve-2025-70994
EV1527固定コードプロトコル用パッシブRF信号アナライザ。Yadea T5キーレスエントリーシステムにおけるCVE-2025-70994リプレイ脆弱性を実証します。ESP8266/CC1101用のPoCコードを含みます。
 john-jung/cve-2026-26903-poc
CVE-2026-26903 の実証用 PoC
 ghostn4444/poc-cve-2025-6554
CVE-2025-6554の概念実証エクスプロイト。V8 JavaScriptエンジンの脆弱性で、オプショナルチェーンを介して未初期化の「Hole」値への不正アクセスを可能にし、型混乱とメモリ操作を引き起こします。
 h4zaz/cve-2025-60503
ultimatefosters における XSS 脆弱性
 oscerd/cve-2026-40858
CVE-2026-40858 の再現コード — Apache Camel camel-infinispan のリモート集約リポジトリにおける安全でないデシリアライゼーション (RCE)








