
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 harbingerse7en/cve-2024-20154
CVE-2024-20154の技術解説記事。MediaTek MT6769 NB-IoTベースバンドファームウェアにおけるスタックベースのバッファオーバーフローを分析し、リバースエンジニアリングとエクスプロイトチェーンを扱う。
 shreyas-challa/cve-2026-46394-haxcms-git-command-injection
CVE-2026-46394 の PoC および writeup: HAXcms Git.php における OS コマンドインジェクション (CWE-78)。認可されたセキュリティ研究のみを対象としています。
 michaeladamgroberman/cve-2026-25197
CVE-2026-25197: IDORによる認証バイパス — Gardyn Home Kit (ICSA-26-055-03)
 vesjolyjd/kaspersky_cve-2024-3094
CVE-2024-3094(XZ Utils バックドア)のセキュリティレビュー。脅威モデリング、静的/動的コード解析、AFL++を使用したファジング、および概念実証エクスプロイトを含みます。再現可能な分析のためのDocker環境を含みます。
 0xmrma/cve-2026-34213
低権限のDocmostユーザーが、被害者のattachmentIdを汎用アップロードエンドポイントに指定し、同じワークスペース内の別のページに保存された添付ファイルを上書きする可能性があります。
 nishant-kumar-5173/cve-2024-5932
CVE-2024-5932の概念実証エクスプロイトです。GiveWP WordPressプラグインのPHPオブジェクトインジェクション脆弱性で、POPチェーンを利用した認証なしのリモートコード実行と任意ファイル削除を可能にします。
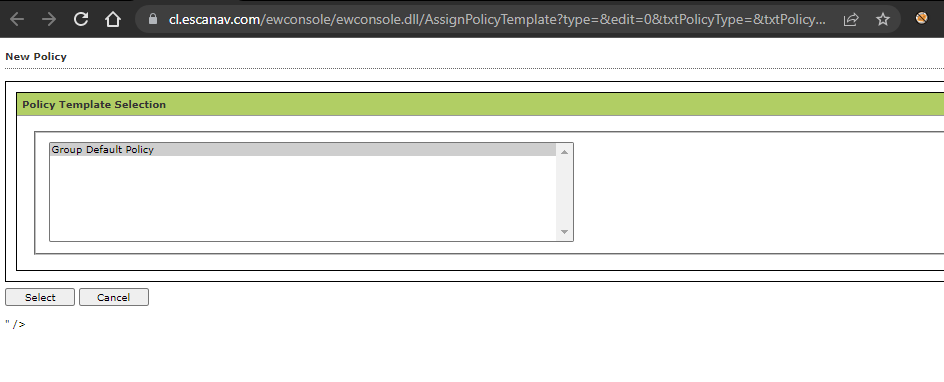 sahiloj/cve-2023-33732
CVE-2023-33732 は、Microworld Technologies の eScan Management Console バージョン 14.0.1400.2281 で発見された反射型クロスサイトスクリプティング(XSS)脆弱性です。
 f0xox/cve-2026-32202
CVE-2026-32202の技術分析。Windows Explorerにおける細工された.lnkコントロールパネルアプレット項目を介したゼロクリックNTLM資格情報強制。
 joakimbulow/cve-2026-48962
CVE-2026-48962 - IO::Compress - コード実行
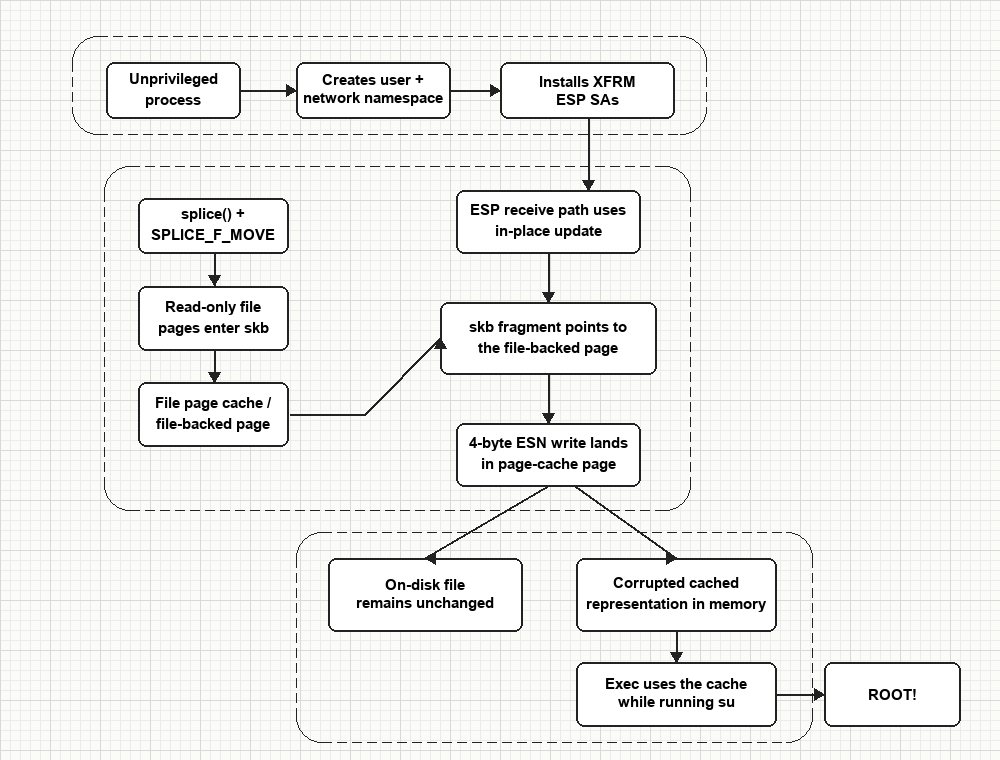 chernstepanov/dirtyfrag-for-dummies
CVE-2026-43284(Dirty Frag)の技術解析とクリーンアップされたPoC。splice()とインプレースリプレイウィンドウ書き込みによるページキャッシュ破損を可能にするLinuxカーネルxfrm-ESPの脆弱性。
 syntaxsaiyan/cve-2026-36851
UnPoller 2.33.0 におけるファイルパストラバーサルの脆弱性(CVE-2026-36851)のウォークスルーとPoC
 0xmrma/cve-2026-46558
PlaneのV2アセットサブシステムは、適切なメンバーシップチェックを実施せずにワークスペーススラッグとアセットUUIDを信頼していたため、認証されたユーザーが他のワークスペース内のアセットを読み取り、コピー、削除、上書きすることが可能でした。
 mein-0/cve-2025-7771
CVE-2025-7771の概念実証エクスプロイト。ThrottleStop.sysのWindowsカーネルドライバの脆弱性により、任意の物理メモリの読み取り/書き込みとSYSTEMへのローカル権限昇格が可能になります。
 artur-augustyniak/class_struggle
CERT Polska警告リストデータを使用したフィッシングドメイン識別のためのオートエンコーダベースの異常検知。研究および教育用のJupyterノートブック付き。
 luisbuilds-data/cve-2024-1086-writeup
CVE-2024-1086 の根本原因分析と概念実証エクスプロイト。ヒープスプレーによる任意メモリ書き込みを可能にする Linux カーネル netfilter の二重解放の脆弱性。
 born0monday/teamspeak3-vulnerabilities
CVE-2026-4390、CVE-2026-4391、CVE-2026-4392 の概念実証エクスプロイト (TeamSpeak 3 サーバー 3.13.7 用)
 tfawnies/cve-2026-31431
CVE-2026-31431の概念実証エクスプロイト。複数のディストリビューションに影響するLinuxカーネルの脆弱性で、テスト済みバージョンと技術解説書を備えています。
 hunt-benito/zephyr-lwm2m-firmware-update-oob-read-cve-2026-10672-truncated-package-uri
CVE-2026-10672の概念実証(PoC)エクスプロイト。Zephyr RTOSのLwM2Mファームウェア更新プルクライアントにおける領域外読み取り(out-of-bounds read)の脆弱性です。スタンドアロンのC再現コードと、テスト用の悪意あるCoAP/LwM2Mサーバーが含まれます。








