
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
 eynaexp/copy-fail-cve-2026-31431-modernized
CVE-2026-31431の概念実証エクスプロイト。元のCopy Fail PEエクスプロイトから近代化されたものです。教育目的で脆弱性を実証します。
 squeeze440/linux-entra-sso-poc
PoC — linux-entra-sso における Entra ID PRT SSO クッキー窃取を可能にするオリジン検証エラー(GHSA-g9vc-5j77-f2cm、CVE-2026-87005、CVSS 5.3)。
 squeeze440/code-graph-rag-poc
PoC — code-graph-rag におけるプロジェクトルート外へのシンボリックリンク追従による任意ファイル読み書き (GHSA-85gg-2gfq-q95m, CVE-2026-87008, CVSS 7.1)。
 oscerd/cve-2026-63621
Apache Camelのcamel-knative構造化CloudEventヘッダーインジェクション(CVE-2026-63621)の概念実証(PoC)リプロデューサー。Spring…
 vinukalana/dirtypipe-cve-2022-0847
このリポジトリは、DirtyPipeエクスプロイトCVE-2022-0847を分析し、理解するために開発されました。
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
CVE-2025-59287の技術的分析と概念実証エクスプロイト。Windows Server Update Servicesにおける安全でない逆シリアル化による重大なRCEであり、影響を受けるビルドと緩和策を含む。
 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 動作するPoC — Linuxカーネルのcsum_startバグに対する実際のVMエスケープ(CVSS 9.3)。ゲストからホストへのヒープリーク。関連項目:CVE-2026-99999-analysis(教育目的)。
 bombobombone/cve-2026-73312
# CVE-2026-73312 の概念実証と技術解説 XenForo 2.3.13 より前のバージョンに存在する OAuth2 リフレッシュトークン再生の脆弱性に関する概念実証と技術解説です。この問題をテストするための Python スクリプトが含まれています。
 oscerd/cve-2026-71300
Apache Camel の camel-atmosphere-websocket ディスパッチヘッダーインジェクション (CVE-2026-71300) 用の概念実証リプロデューサー。注入されたヘッダーが WebSocket メッセージを攻撃者が選択した受信者にリダイレクトできることを実証します。
 oscerd/cve-2026-46590
CVE-2026-46590 の再現コード:Apache Camel camel-pqc キーライフサイクルにおける安全でないデシリアライゼーション(FileBasedKeyLifecycleManager のレガシー .key マイグレーション、ObjectInputStream…
 romain-deperne/cve-2026-34975
Plunkの生のMIME構築におけるCRLFメールヘッダーインジェクションの概念実証と技術分析であり、Python PoCを用いてBccインジェクションやその他の攻撃ベクトルを実証する。
 amnsecurity/litellm-command-injection-security-assessment
LiteLLM のコマンドインジェクションリスクに関する専門的な脆弱性評価レポート。エグゼクティブサマリー、技術的影響、是正措置、および緩和戦略を含みます。
 itssixtyn3in/cve-2023-42222
WebCatalogにおけるCVE-2023-42222の概念実証エクスプロイト。Electronのshell.openExternalを介して任意のURL実行を示し、セキュリティ保護を回避してコードを実行する。
 vudangducminh/cve-2022-0847
CVE-2022-0847(Dirty Pipe)の概念実証エクスプロイト。読み取り専用ファイルへの非特権書き込みと権限昇格を可能にするLinuxカーネルの競合状態。
 squeeze440/terrapod-poc
PoC — Terrapod のプラットフォーム全体の GPG トラストアンカーストアにおける認可の欠如 (GHSA-6qrc-597p-mrp9、CVE-2026-87006、CVSS 6.5)。
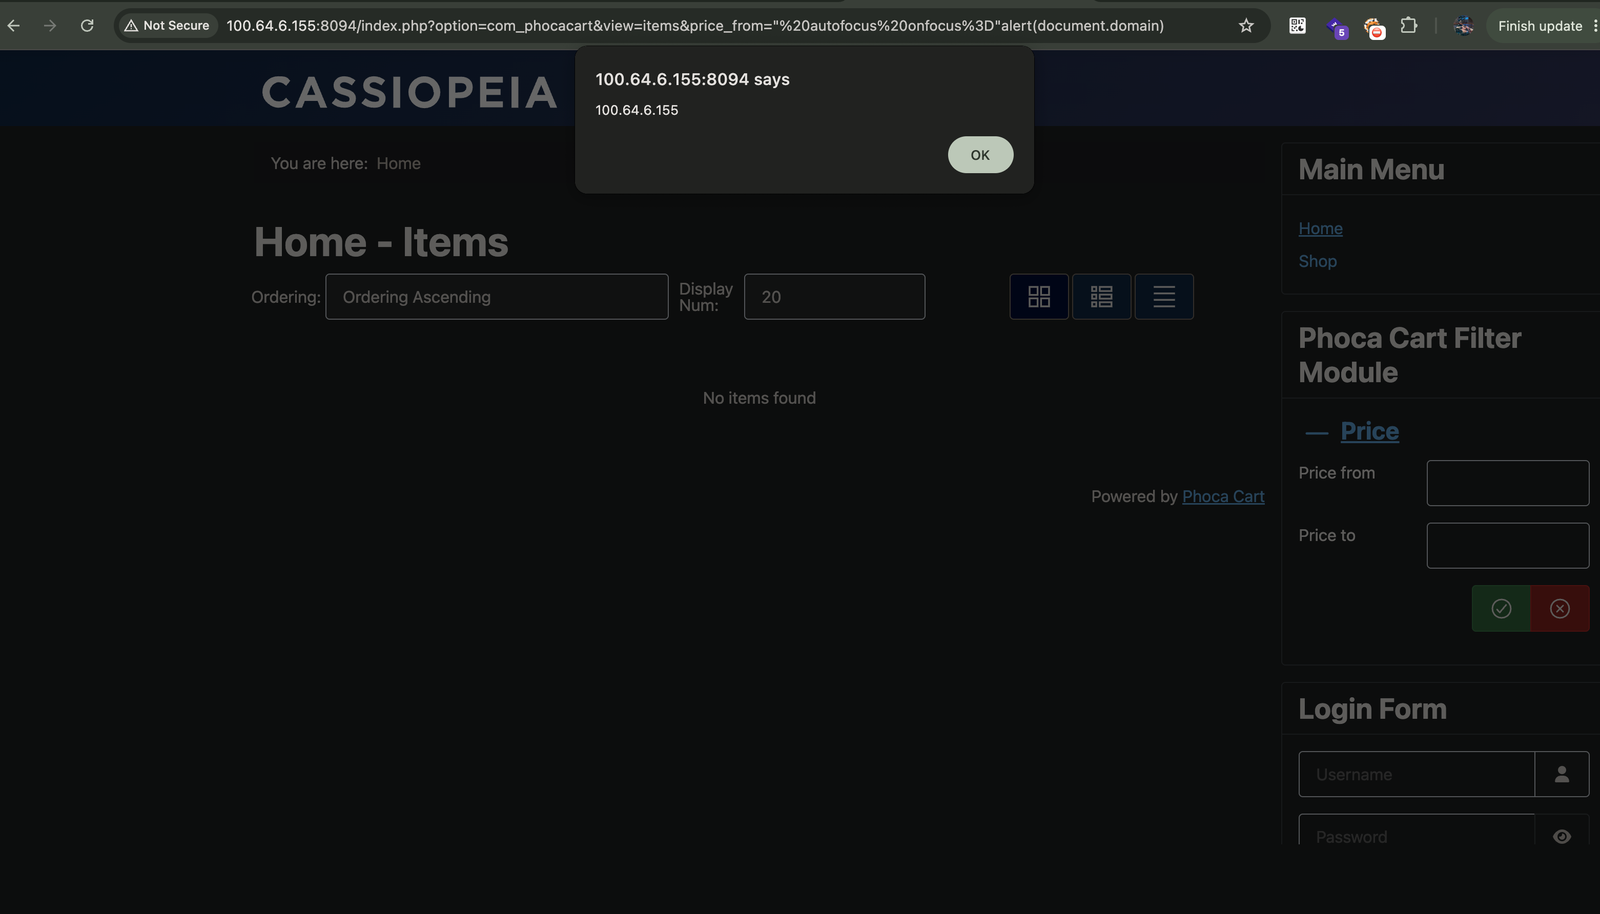 toanln-cov/cve-2026-76565
PhocaCart の price_from & price_to フィルターパラメータによる反射型XSS
 oscerd/cve-2026-46584
CVE-2026-46584 の再現ツール: Apache Camel camel-mail の mail.smtp.* ヘッダインジェクションにより、パス上の SOCKS インターセプションを介した認証情報の窃取を可能にする (4.14.8/4.18.3/4.21.0 で修正済み)
 atsukisato/pgm-attack
PGMインデックスに対するポイズニング攻撃の研究コードで、学習型インデックスの性能を低下させる敵対的データを生成する方法を示しています。








