
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 hibanitt/cve-2024-38063
CVE-2024-38063(Windows IPv6 カーネルにおける重大なリモートコード実行)に関する詳細な技術分析と概念実証。根本原因の分析、Scapy ベースの PoC、および教育目的の研究のための隔離されたラボガイドを含みます。
 oscerd/cve-2026-59230
Apache Camel の camel-mail MimeMultipart ヘッダーインジェクション(CVE-2026-59230)の概念実証(PoC)再現コード。Spring Boot および Quarkus ランタイムにおける CamelHttpUri インジェクションによる SSRF…
 dingo97/cve-2026-20516
CVE-2026-20516 の Write-up と ADB 実証コード。MediaTek Android TV の MiracastService における confused deputy 脆弱性で、ローカルでの Wi-Fi Direct 状態変更を可能にする。
 oscerd/cve-2026-60093
Apache Camel の camel-azure-storage-datalake におけるパストラバーサル脆弱性(CVE-2026-60093)の Proof-of-concept 再現コード。downloadToFile を介した任意のファイル書き込みを実証します。
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
Huawei P10 VTR-L29C432B151 CVE-2017-8890 エクスプロイト研究とブートローダーアンロックの道のり
 ak777177/dirty-frag-analysis
Dirty Frag (CVE-2026-43284/43500) - BombによるLinuxカーネルLPEの詳細な技術分析
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
セキュリティアドバイザリ: facil.io MIMEパーサーにおける無限ループ DoS(部分的なバウンダリ)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
CVE-2026-86547(mrubyc 4.0.0までのop_enter()におけるNULLポインタ参照)のスタンドアロンな概念実証。
 brunoteixeira1996/cve-2023-36250
GNOME Time Tracker 3.0.2のCSVインジェクションの概念実証。巧妙に細工された.tsvファイルと数式インジェクションによる任意コード実行を示します。
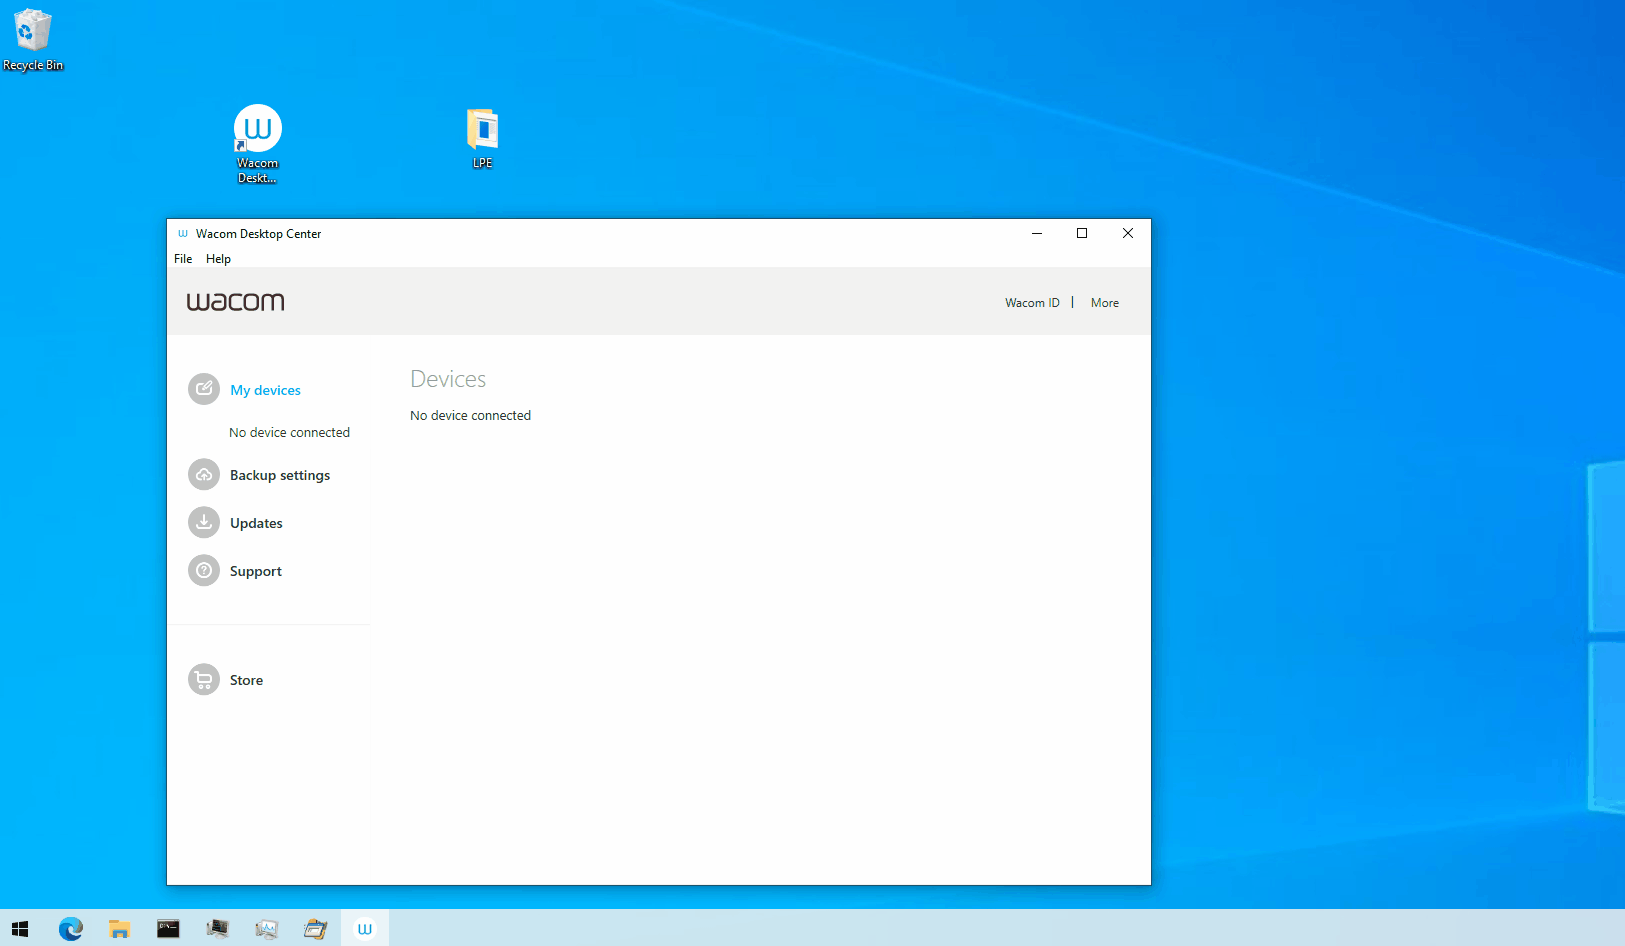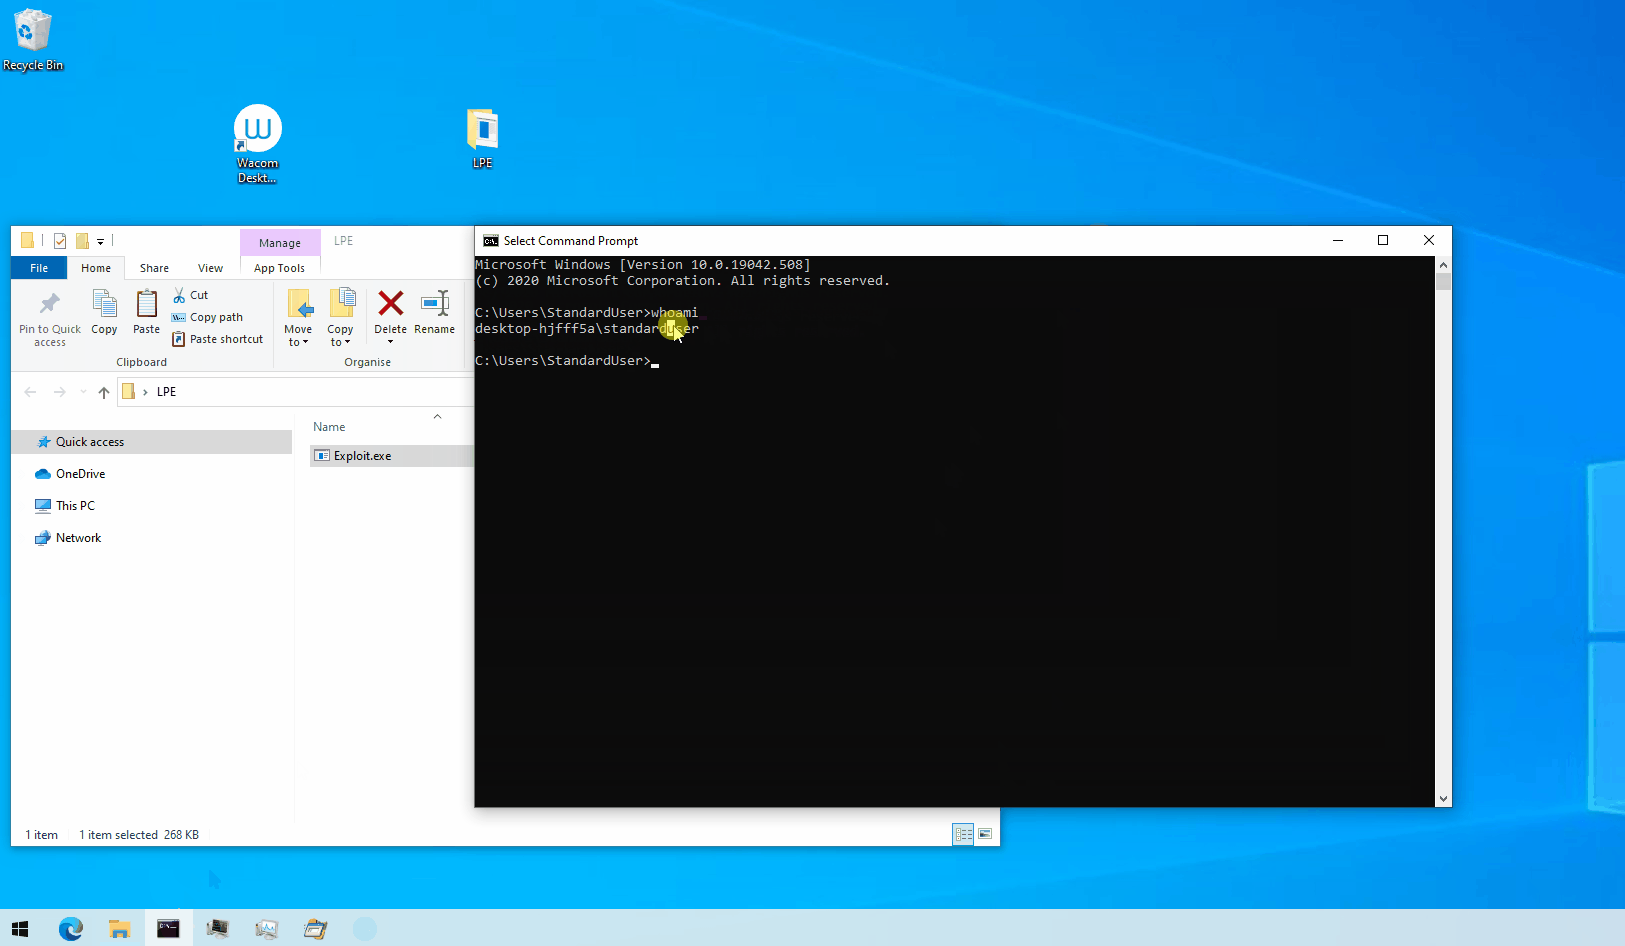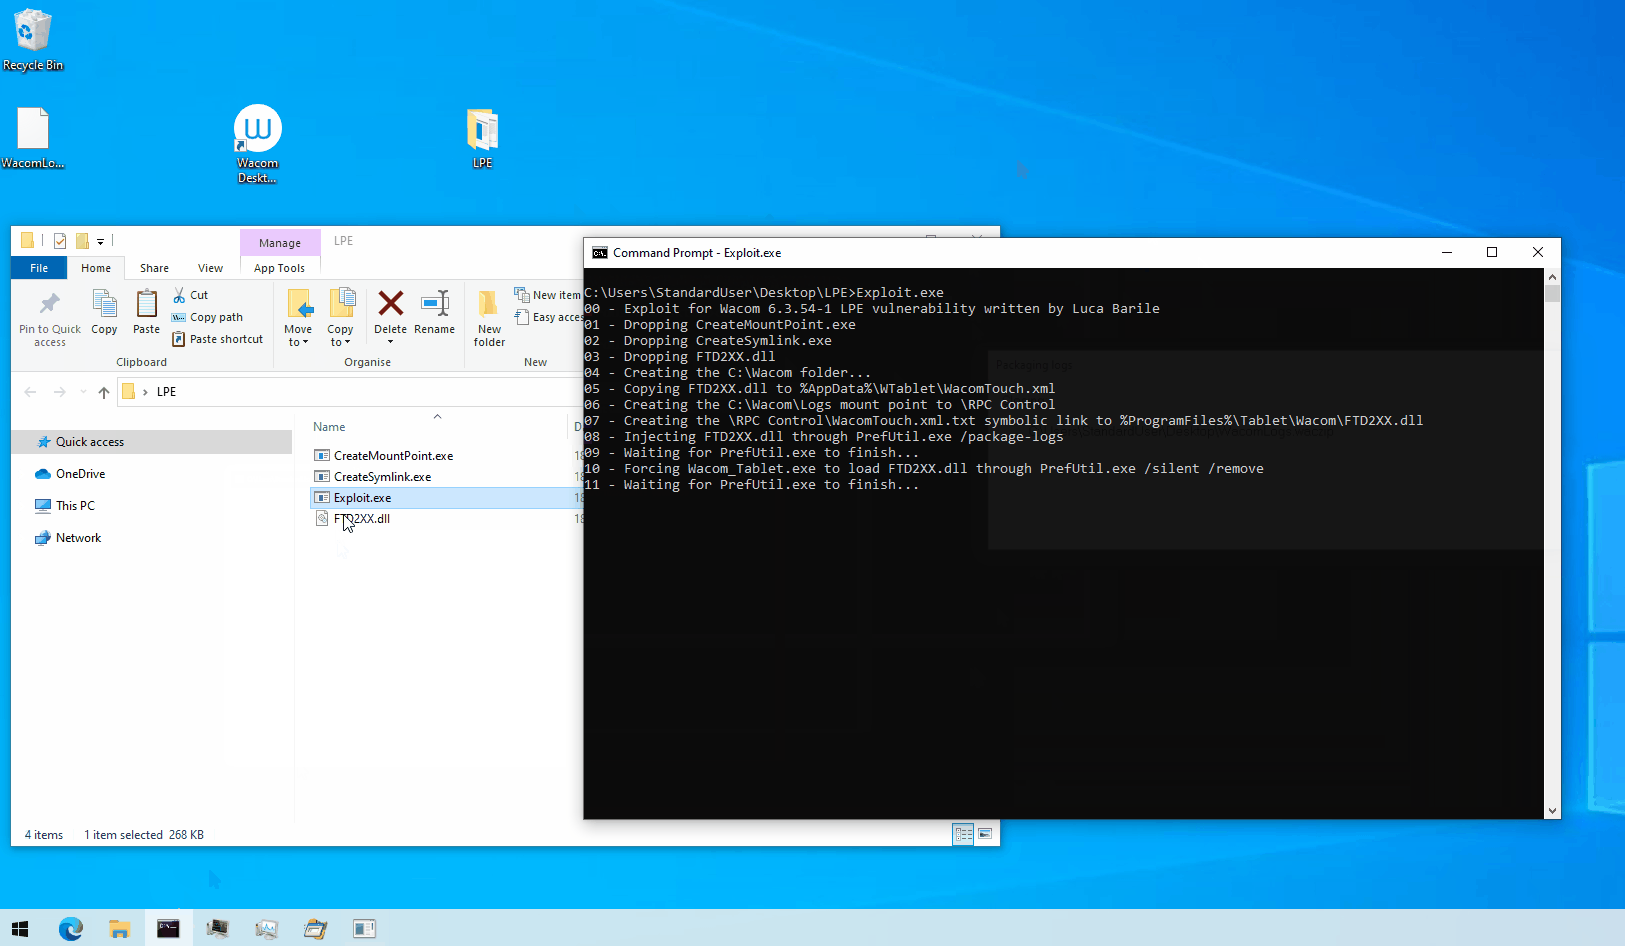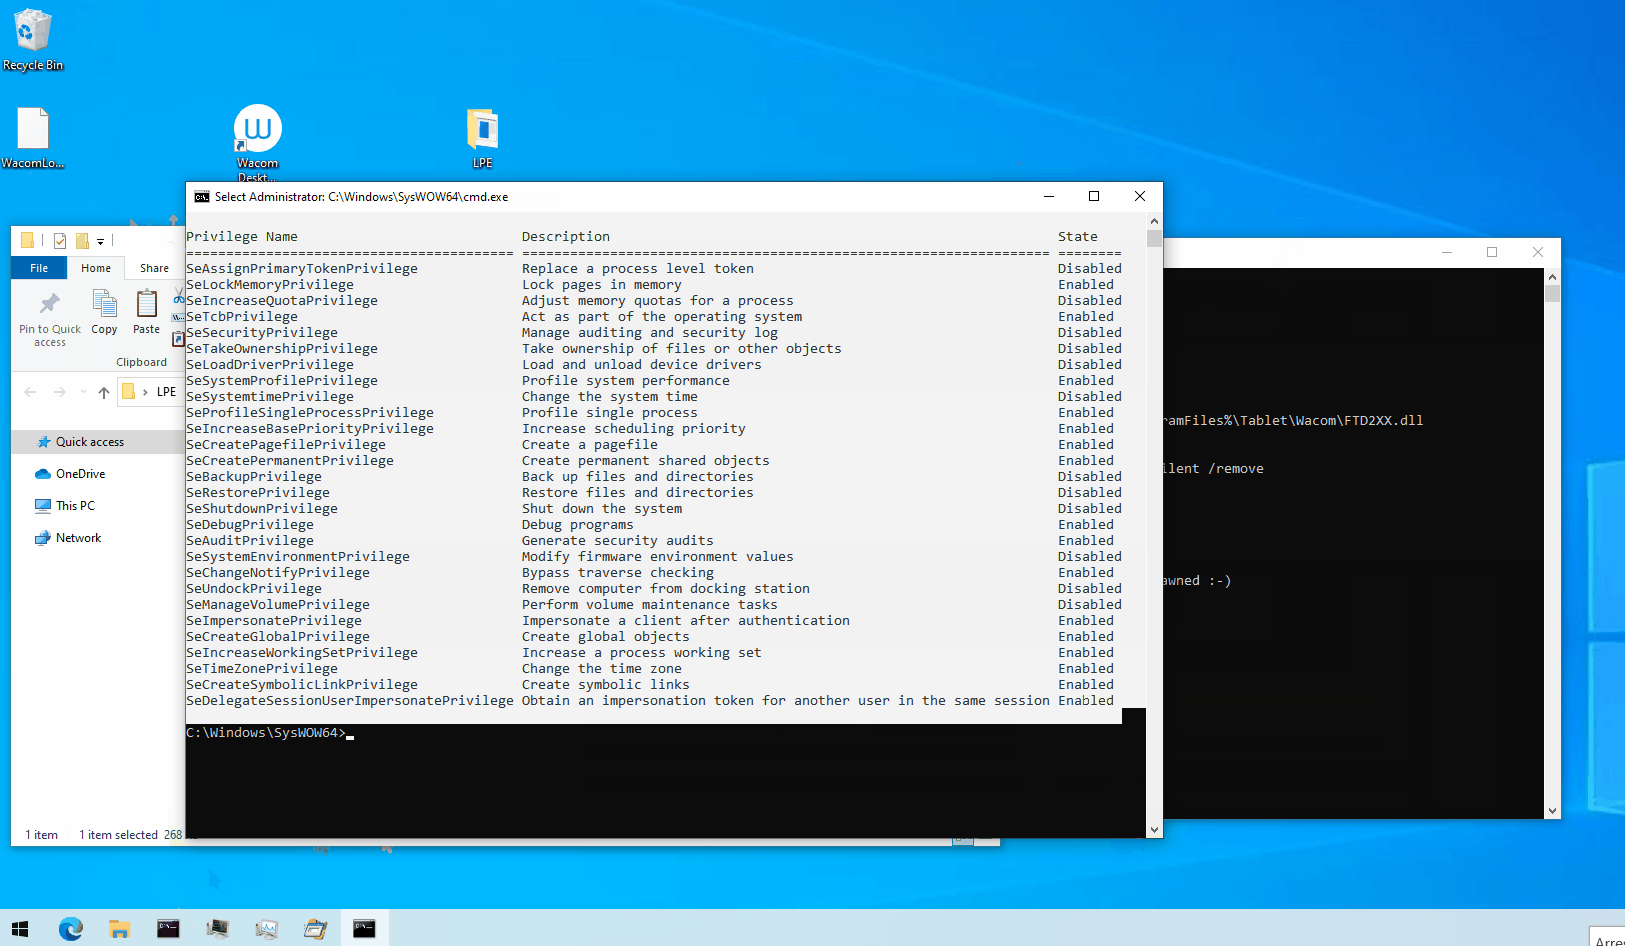 lucabarile/zdi-can-16857
CVE-2023-32163 用のエクスプロイトとレポート
 velessecurity/cve-2021-1675-printnightmare-analysis
PrintNightmare (CVE-2021-1675 / CVE-2021-34527) の技術解説と分析。RCE/LPE の悪用、Windows イベントログによる検出、Print Spooler の緩和策を網羅しています。
 itres-labs/cve-2023-3350
IBERMATICA RPS の暗号問題の脆弱性に対するエクスプロイト [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - TripSpark VEO Transportation / NovusEDU の editOEN パラメータにおけるブラインドSQLインジェクション。認証不要で、インターネットに公開された環境から悪用可能。ペイロード、注釈付きリクエスト、および証跡を含む。
 skoveit/cve-2026-34200
Nhost MCP Server に対する未認証のクロスオリジン乗っ取りを実証する Proof-of-concept であり、データベースの外部流出、テーブルの削除、権限の書き換えを可能にします。
 k0nnect/cve-2026-21440-writeup-poc
poc と writeup for cve-2026-21440: @adonisjs/bodyparser における任意のファイル書き込みを可能にする重大なパストラバーサル脆弱性
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor と load_weights は h5py の ExternalLinks を追跡し、keras ≤ 3.14.0 において任意のローカル HDF5 ファイルの内容を開示します。アドバイザリ + 検証済み PoC。
 gabrielftanaka/cve-2026-82221-poc
PoC for 未認証のリフレクション型クロスサイトスクリプティング(XSS)in RegistrationMagic WordPress Plugin
 oscerd/cve-2026-63039
CVE-2026-63039 の Proof-of-Concept。orderField/orderType を介した Apache InLong の AuditAlertRule における ORDER BY SQL インジェクションを実証し、Docker…








