
 #1

 sangsheng2026/honor-90gt-mag-an00-root-research
Honor 90 GT向けAndroidカーネルrootリサーチツールキット:SELinuxデバイスプロービング、slab sprayプリミティブの検証、オフセットとパッチチェックのためのAArch64カーネルImage逆アセンブル。
 sanjith1236/cve-2026-8206-kirki-exploit-analysis
CVE-2026-8206(WordPress Kirki プラグインにおける未認証のアカウント乗っ取り)の技術的再現と概念実証、および検出と緩和のガイダンス。
 0xblackash/cve-2026-98432
CVE-2026-98432(LinuxカーネルIPv4 TCPのuse-after-free)に関する技術アドバイザリと防御的分析。影響を受けるバージョン、検出コマンド、パッチ適用のガイダンスを掲載。
 ryh1218/occ
オクルージョン認識バイレイヤーモデリングによる禁止物品セグメンテーション(ICME 2025)
 dmitry-matvienko/malware-analysis-fake-hwmonitor
HWMonitorを装ったDLLサイドローディングキャンペーンの技術分析、ライトアップ、およびYARAルール
 686f6c61/poc-wp-core-cve-2026-93485
CVE-2026-93485(Comment2Shell)の教育用ラボ:wpautop経由のWordPressコアにおける未認証の格納型XSS -> RCE。自動検証済みの根本原因のデモ、コントロール7.1.1、およびPost2Shell経由の攻撃手法を収録
 uiuc-kang-lab/persistbd
LLMエージェントのバックドアが良性のファインチューニングを生き延びるようにするアダプタを学習するための研究用コード。トリガー率スコアリング、SWE-bench評価、データセットビルダーを備える。
 0xblackash/cve-2026-76461
CVE-2026-76461 の研究リポジトリ。Cisco Secure Email Gateway における root RCE につながる重大な SQL インジェクションで、検出ルール、緩和ガイダンス、ラボ検証を含む。
 sbamit/exponentiated-gradient-descent-llm-attack
Exponentiated Gradient Descent に基づくLLMに対する新たな敵対的攻撃。
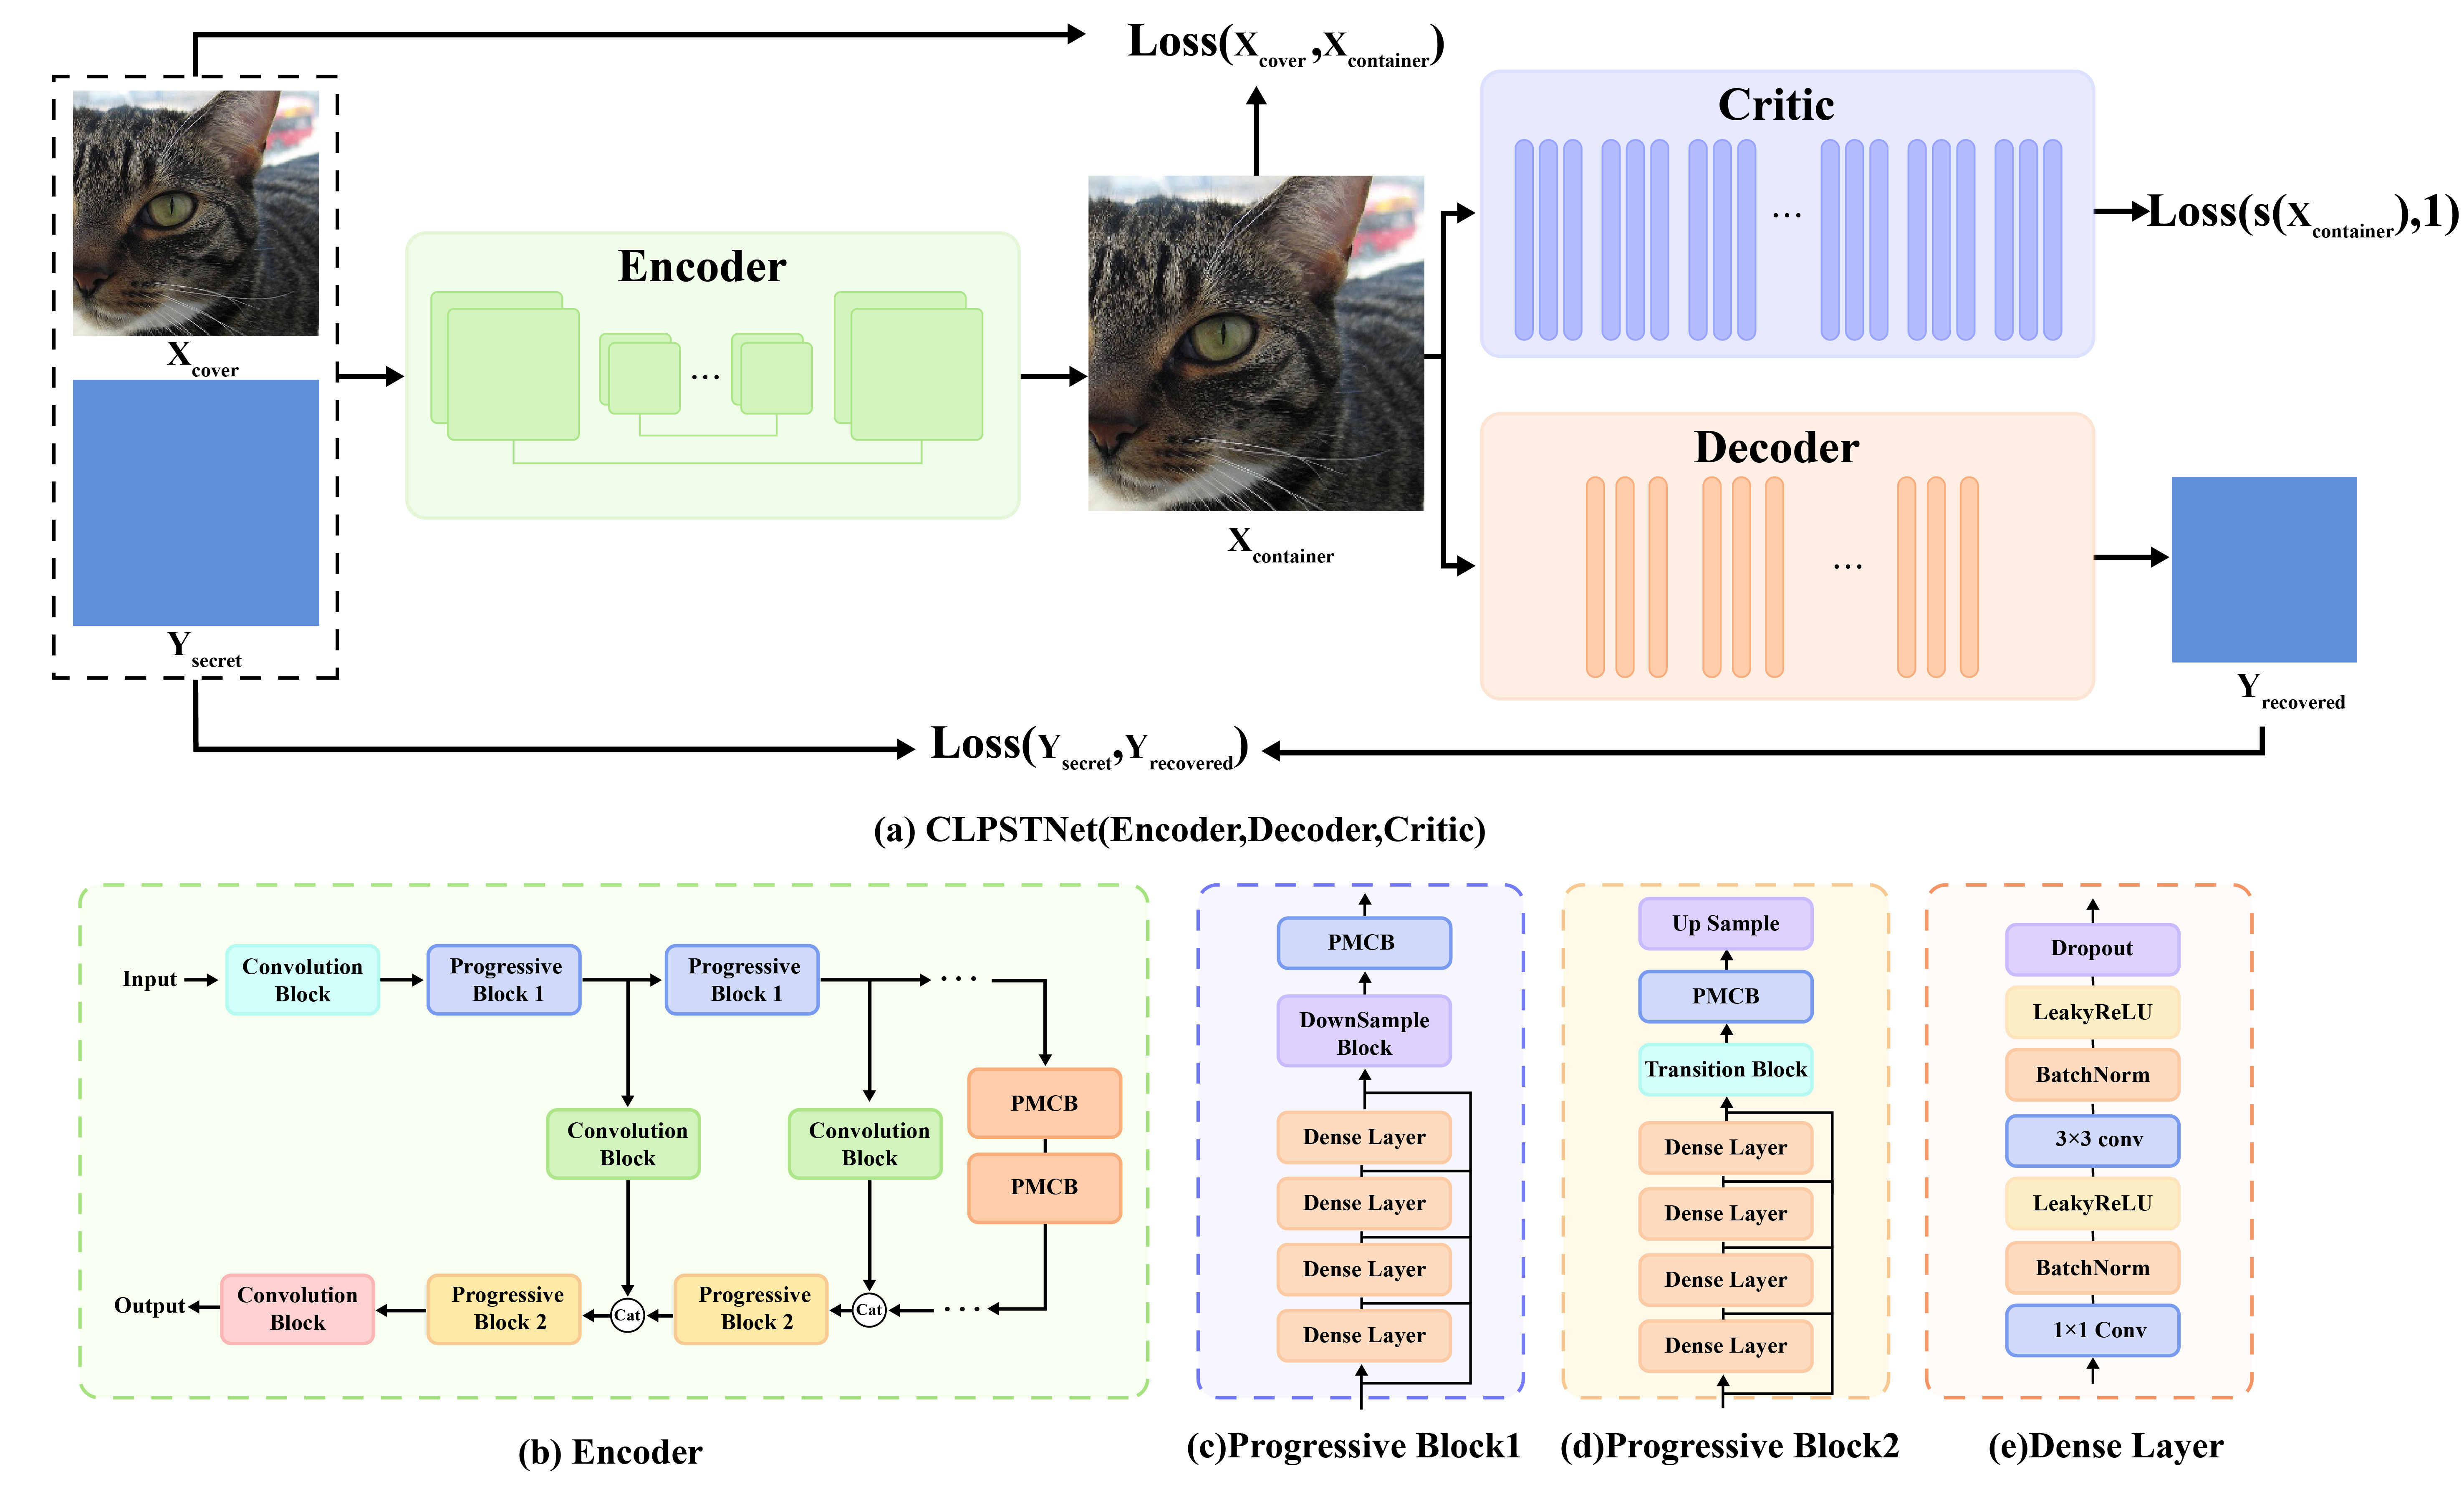 chaos-boops/clpstnet
CLPSTNet: カリキュラム学習を統合した段階的マルチスケール畳み込みステガノグラフィーモデル
 jawh3/striatum-ctf
MCPベースのLLMエージェントがCTFチャレンジを自律的に解決するための研究成果物。アブレーションデータ、分析スクリプト、6サーバーのMCPスタックを含む。
 j-dahl7/mcp-attack-detection-sentinel
Sentinel検出ラボ:MCP攻撃チェーン(CVE-2026-26118 SSRFによるトークン窃取、ツールポイズニング、サーバー間データ外部漏えい、アイデンティティのポストエクスプロイテーション)を対象とし、OWASP Agentic Top 10…
 xh4h/cve-2023-34840
angular-ui-notification における XSS
 ife-ella/cve-vulnerability
CVE-2026-0322を参照しているリポジトリ。内容や目的を説明するREADME、ドキュメント、コードの詳細は利用できません。
 vettrivel007/cve-disclosures
VETTRIVEL U によって Free and Open Source Software (FOSS) において発見されたセキュリティ脆弱性を記録するリポジトリ
 dinosn/proftpd-cve-2026-42167-analysis
CVE-2026-42167(ProFTPD mod_sql is_escaped_text() バイパス)に関する独立した再現、コードレベルの根本原因分析、および現実的な曝露レポート。
 snailsploit/cve-2026-3288
ウォークスルー: rewrite-target アノテーションを介した ingress-nginx 設定インジェクション









