#1
リアルタイムまたはキャプチャファイルからネットワークトラフィックをキャプチャ、検査、および分析するためのツール。
Kitploit おすすめ
 jlinebau/cve-2025-55315-scanner-monitor
脆弱なサーバーをスキャンするための簡単なスクリプトとパケットレベルモニター
 initconf/cve-2020-16898-bad-neighbor
CVE-2020-16898-"Bad Neighbor"のZeek検出
 jenderal92/ddos-traffic-monitor
リアルタイムのトラフィック監視ツールで、IPアドレスごとのネットワークトラフィック量を検出・表示し、潜在的なDDoS攻撃を特定します。
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Apache ActiveMQのOpenWireを介したCVE-2023-46604の悪用を分析するインシデントレスポンスのウォークスルー。PCAP分析、IOC識別、リバースシェルペイロードの抽出を含みます。
 ivoalbacete/kali-metasploitable
脆弱性スキャン、Wiresharkによるトラフィック解析、安全なネットワーク環境におけるCVE-2011-2523(vsftpd 2.3.4)の管理されたエクスプロイト実行。
 themson/shellshock
Bourne ShellのEVN関数解析の脆弱性CVE-2014-6271に関連するスクリプト
 alexanderortizscript/evillcode
Kali Linux用のネットワーク監査・分析ツール。
 aidilzlkfli/scanning
ネットワークスキャン結果、サービス脆弱性、OSフィンガープリンティング、およびGhostcat(CVE-2020-1938)を含む重要なNessus発見の分析
 nicholasc03/dns-poisoning-triage-lab
フォレンジックトリアージによるレガシーハードウェアにおけるDNSキャッシュポイズニング。839バイトの未承諾レコードインジェクションのPCAP解析、CVE-2025-40778のマッピング、およびArch Linux上の強化されたUnbound(DoT)による修復を含む。
 jip-0-0-0-0-0/cve-2024-38063-scanner
ShodanとScapyを活用し、CVE-2024-38063の脆弱性を持つWindowsシステムを特定・悪用して、標的型サービス拒否攻撃を可能にするPythonツール
 lixiang957/cve-2021-33959
CVE-2021-33959 の概念実証エクスプロイト。ポート 32410 および 32414 で細工された M-SEARCH パケットを介して、Plex Media Server に対する UDP リフレクション増幅攻撃を実証します。
 siddharth2440/network-detection-engine
ライトウェイトなネットワーク侵入検知エンジンで、libpcapを使用してライブトラフィックをキャプチャします。SYN/ICMPフラッド、ポートスキャン、およびシグネチャベースのWeb攻撃(SQLi、XSS、コマンドインジェクション)をリアルタイムで検出します。
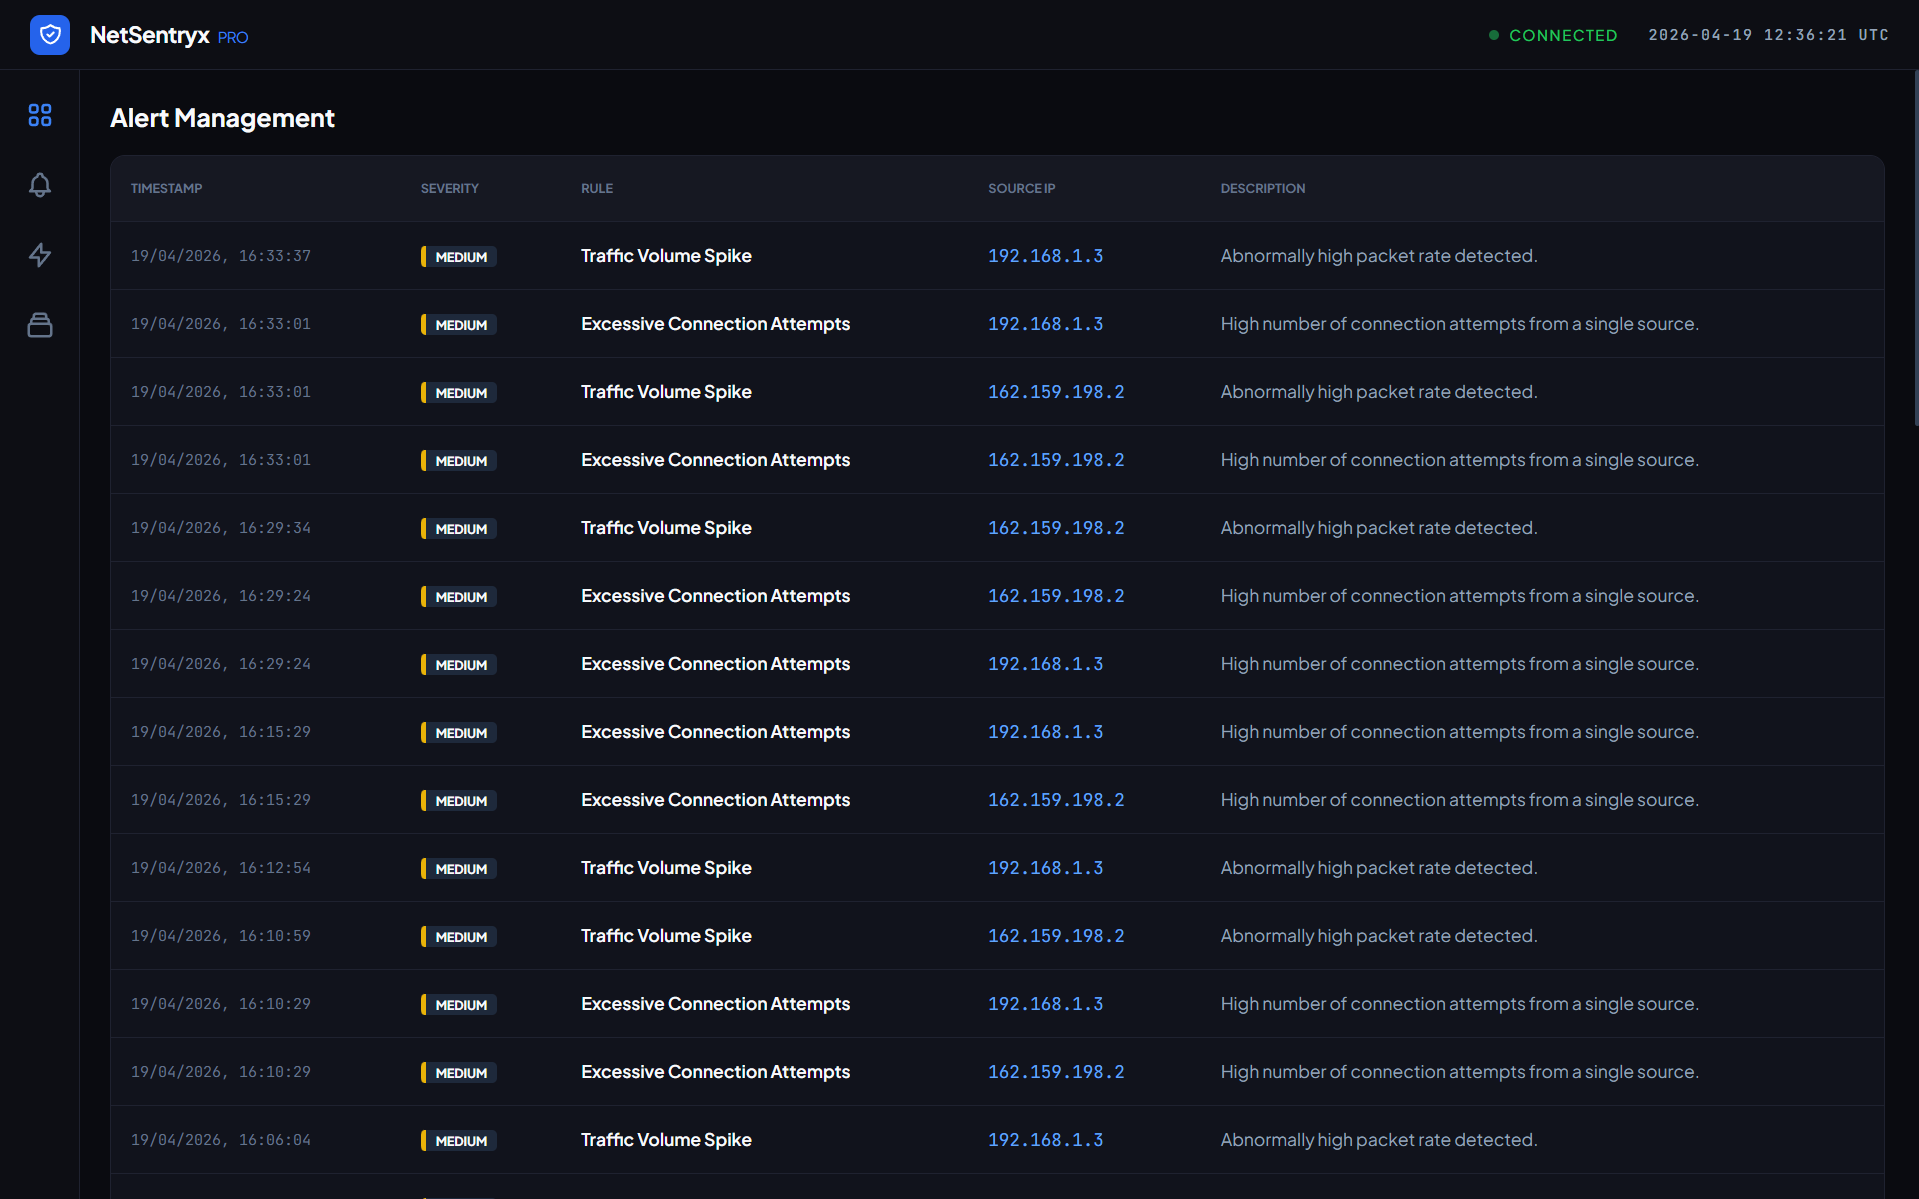 aman-sharma-dev/netsentryx
Npcapによるライブパケットキャプチャ、低遅延トラフィック分析、PyTorchオートエンコーダを用いた教師なし脅威検出を実行し、非同期マルチチャネルアラートエンジンを備えたイベント駆動型ネットワーク監視プラットフォーム。
 s_r_e_e_r_a_j/netraptor
NetRaptorは、Pythonで構築されたGUIベースのARPポイズニングツールで、ネットワークをスキャンし、ターゲットとゲートウェイを選択し、Man-in-the-Middle(MITM)攻撃を実行できます。
 apipia/log4j-pcap-activity
log4jエクスプロイト(CVE-2021-44228)のパケットキャプチャファイルを使った楽しいアクティビティ
 emilebarnard242/pentest-metasploitable2
構造化されたペネトレーションテストラボで、ネットワーク偵察からvsftpd 2.3.4バックドアのルート権限奪取までの完全な攻撃チェーンを文書化し、ブルーチームの検知ノートとMITRE ATT&CKマッピングを含む。
 d0rb/packetpirate
Windows システム上でネットワークトラフィックの傍受、分析、変更を目的とした、ヘッドレスでスクリプト可能なコマンドラインベースの MITM プロキシ。
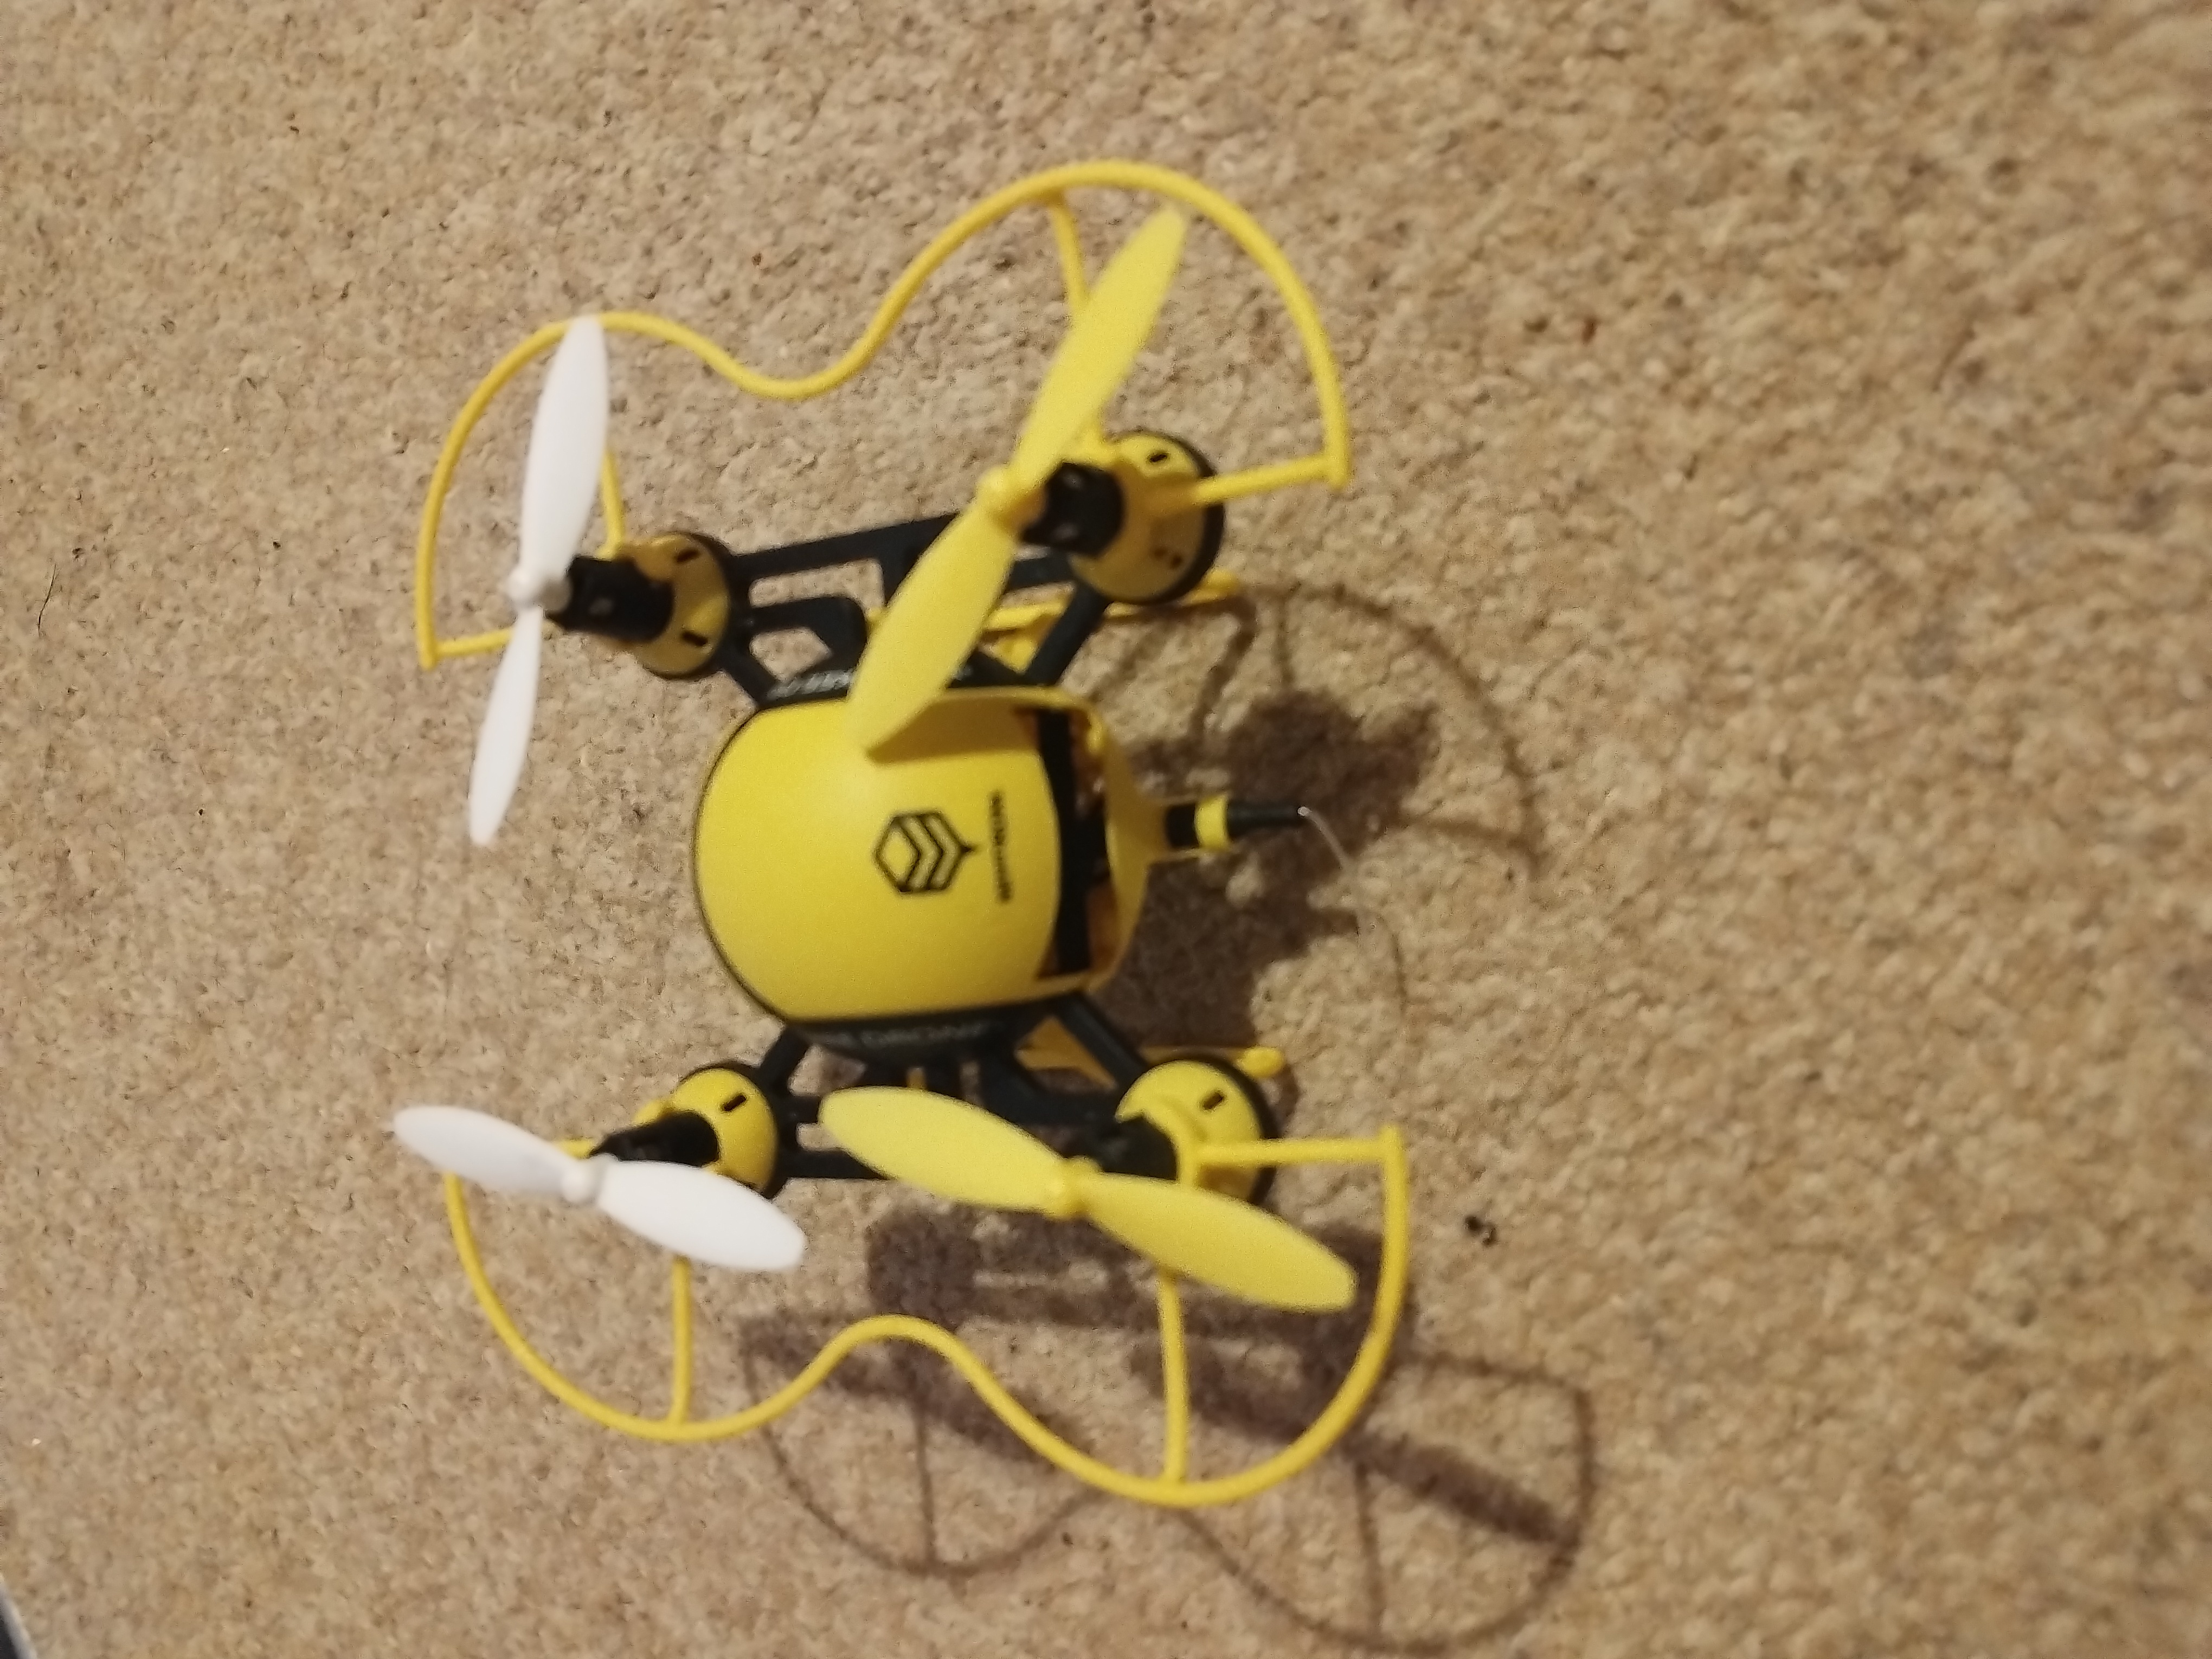 mretallack/dronecamera
ドローン HASAKEE FPV ビデオアプリ Android向け