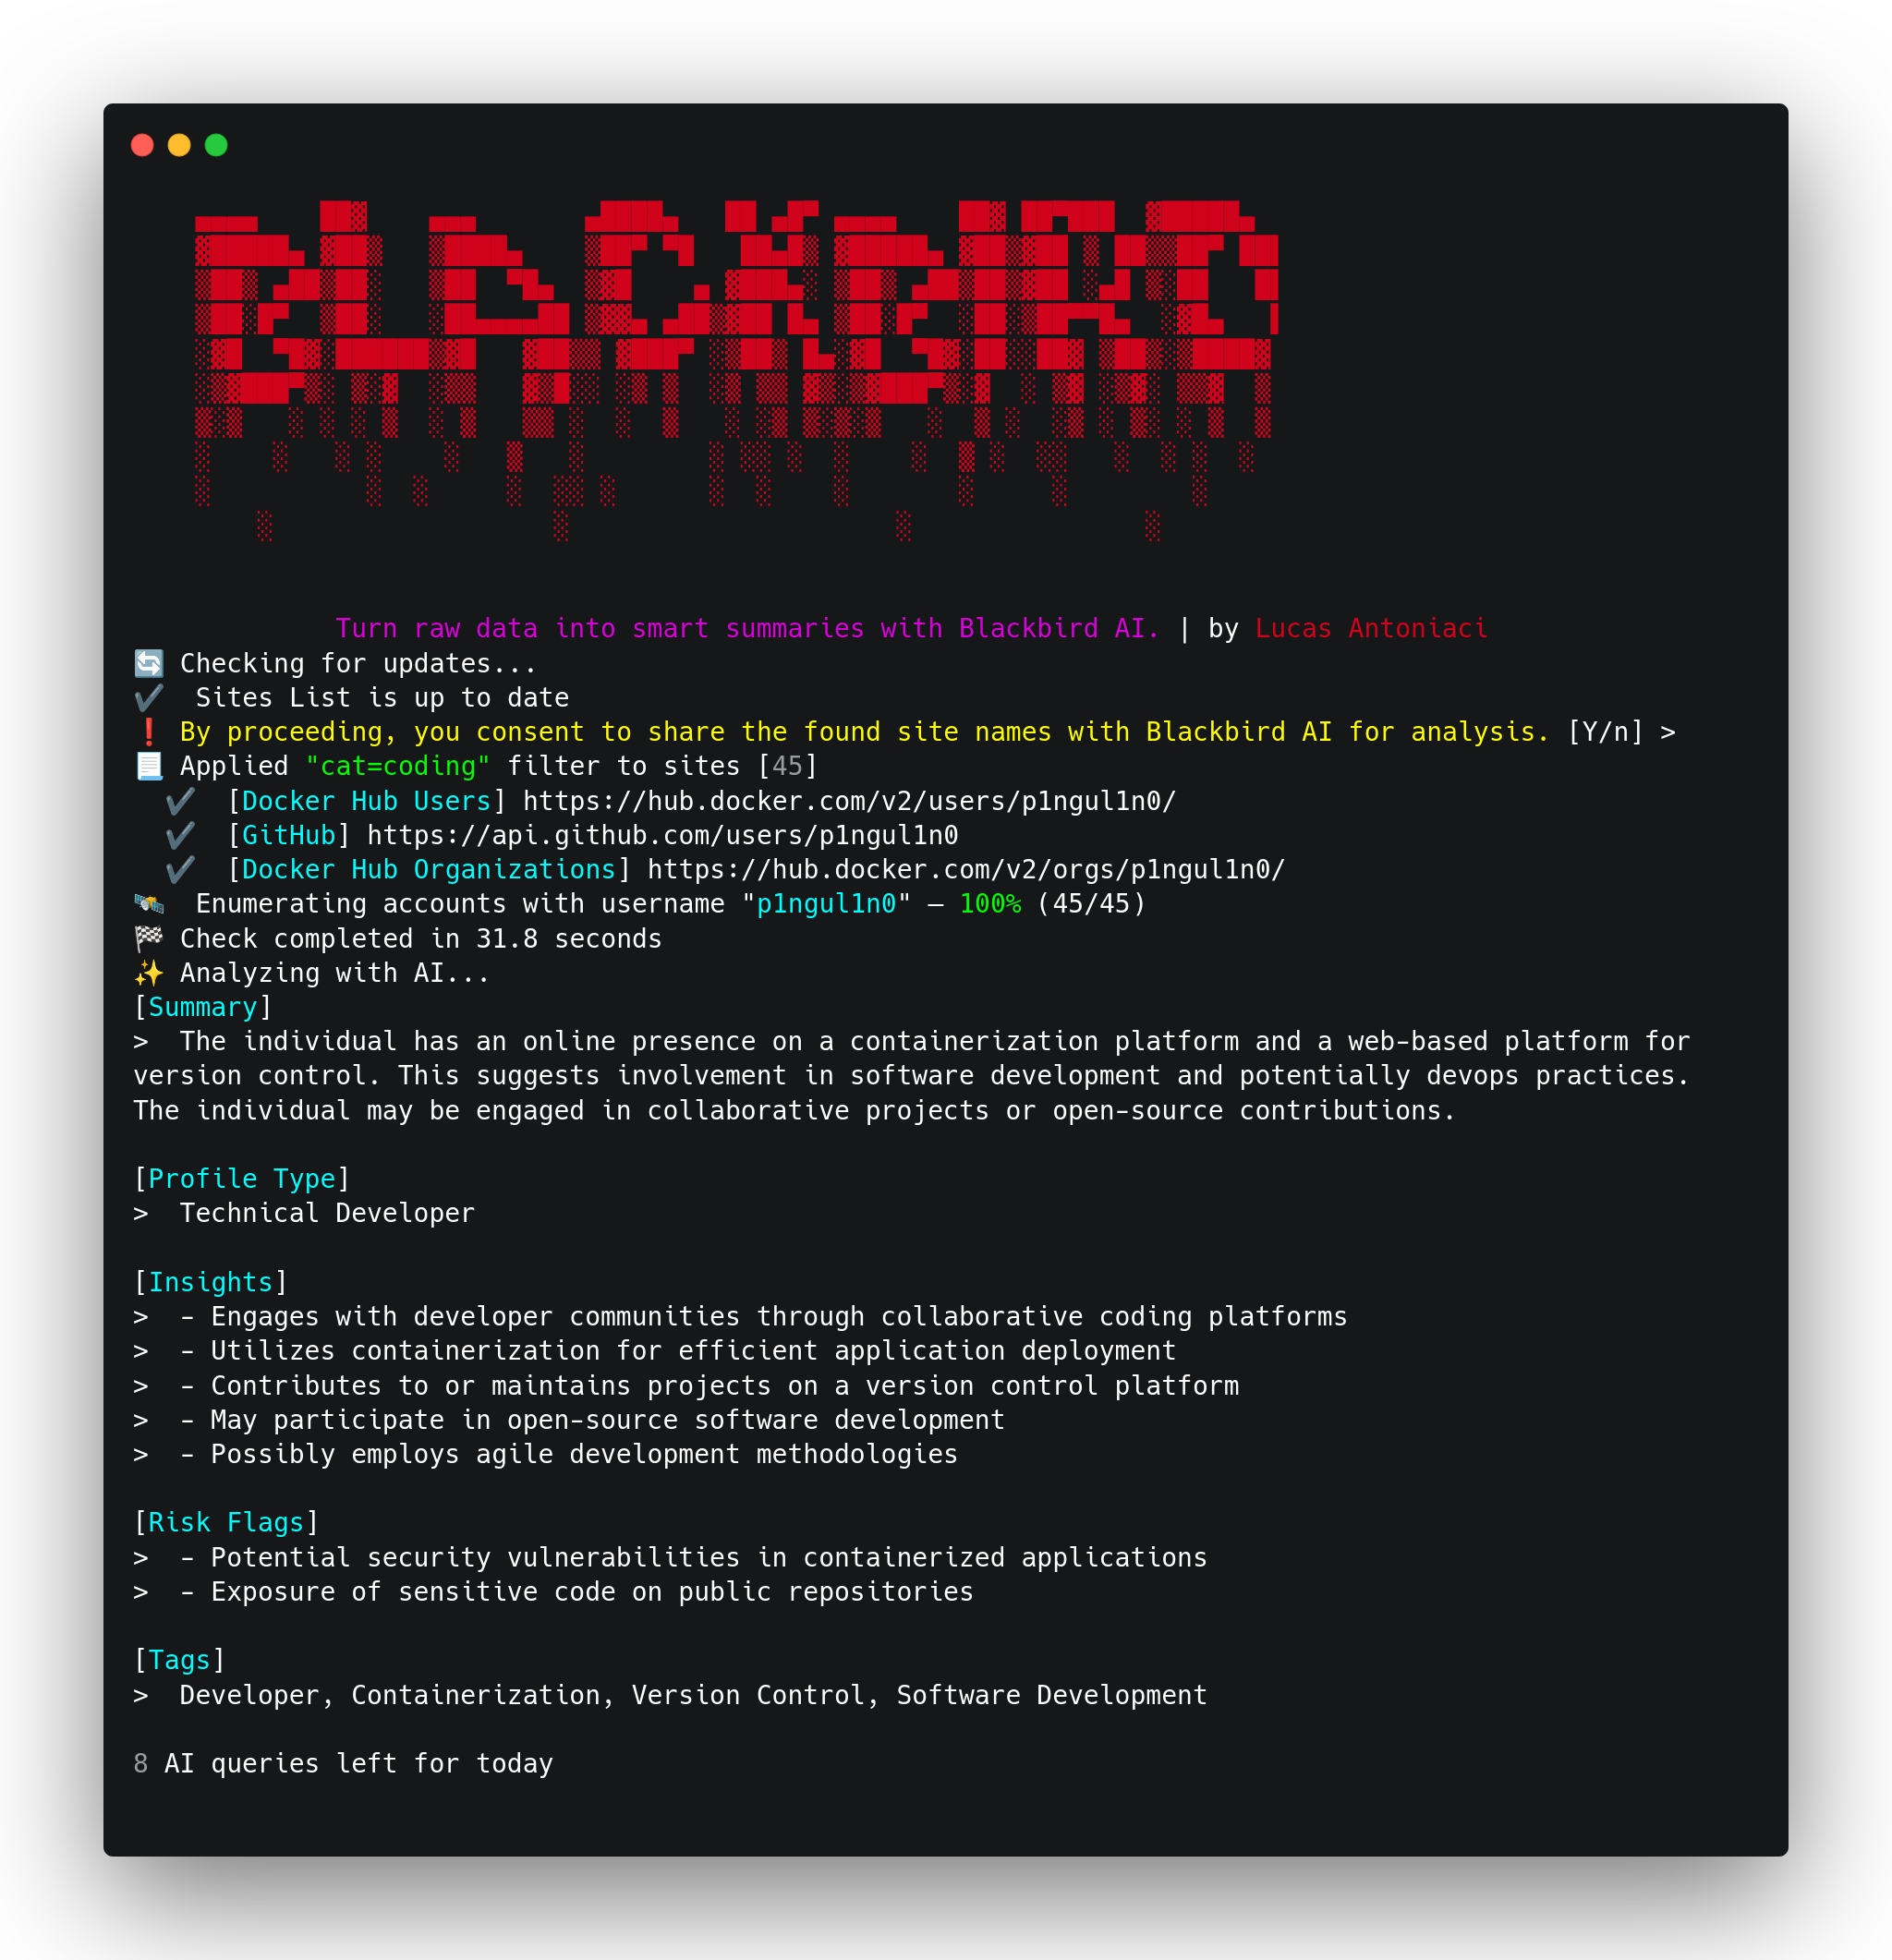
#1
 redhuntlabs/redhunt-os
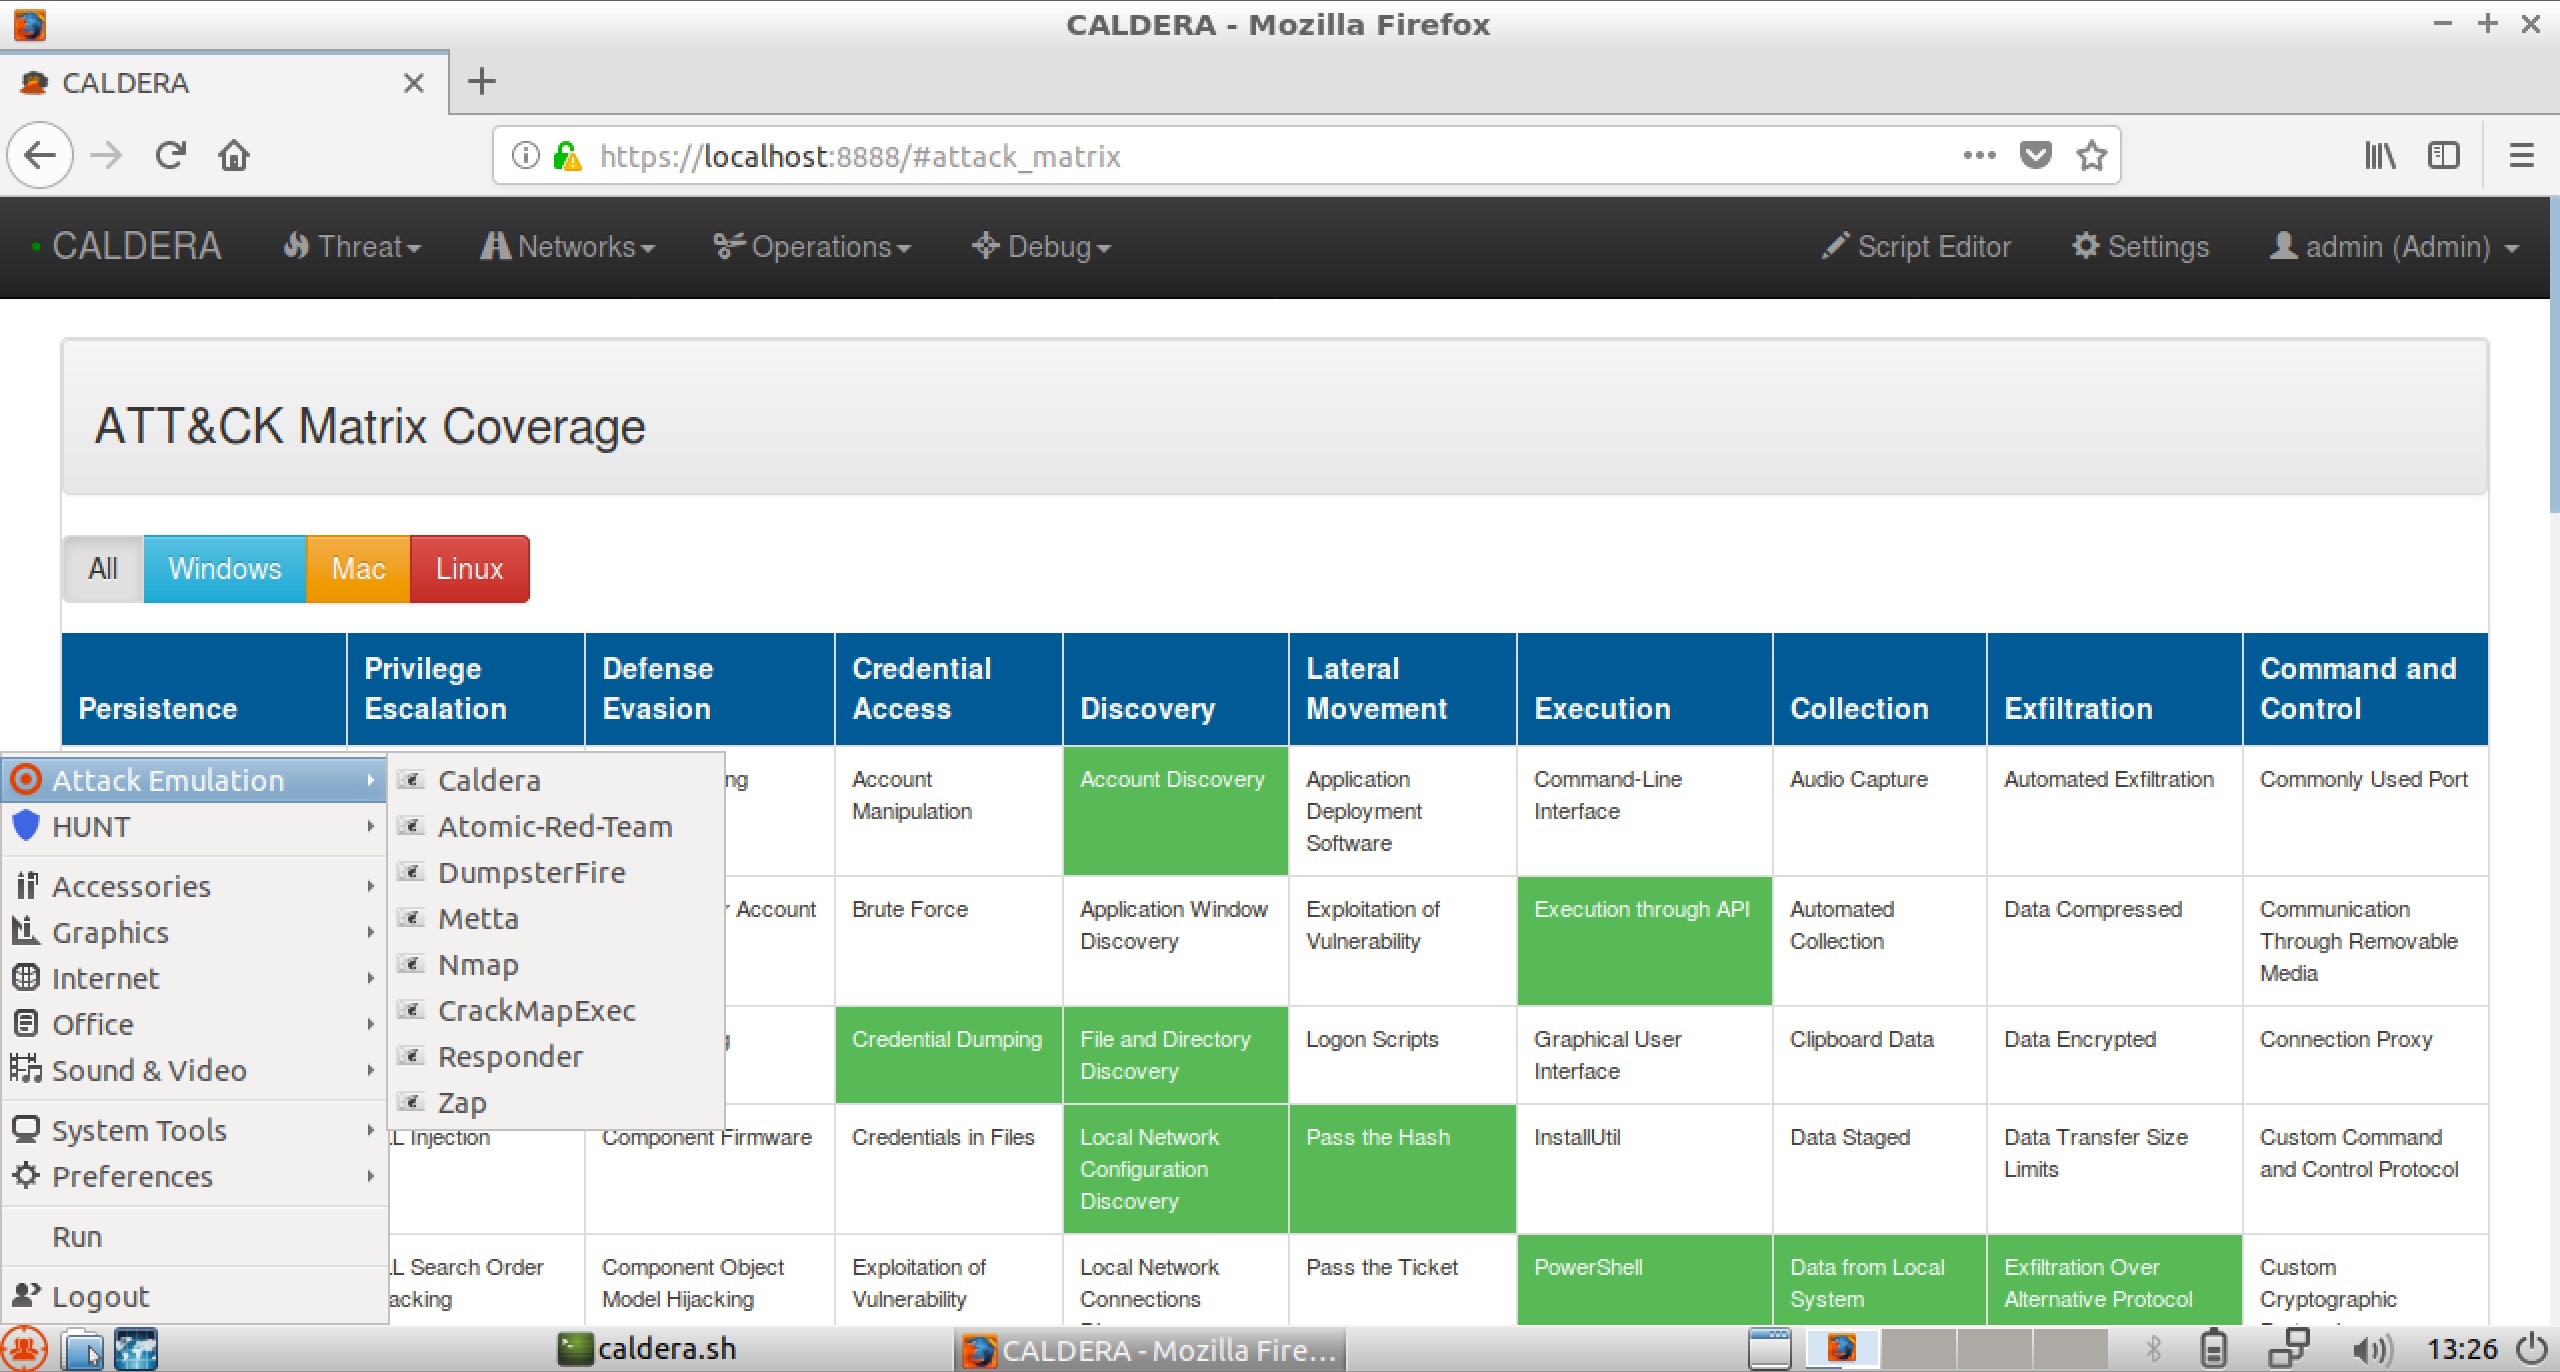
敵対エミュレーションと脅威ハンティングのための仮想マシン
 jsvine/waybackpack
指定されたURLのWayback Machineアーカイブ全体をダウンロードします。
 specterops/azurehound
Azureテナントデータ(ユーザー、グループ、ロール、リソース)を収集し、クラウドペネトレーションテストやレッドチーム運用におけるBloodHound攻撃経路分析のためにエクスポートします。
 zakirkun/guardian-cli
Guardianは、Google GeminiとLangChainを活用して、倫理的ハッキング基準を維持しながらインテリジェントなステップバイステップのペネトレーションテストワークフローを統制する、プロダクションレディなAI駆動ペネトレーションテスト自動化CLIツールです。
 0xinfection/tidos-framework
攻撃的手動Webアプリケーションペネトレーションテストフレームワーク。
 soxoj/socid-extractor
⛏️ Maigretの背後にある抽出エンジン:あらゆるプロフィールURLを150以上のサイトにわたる構造化されたOSINTレコードに変換します
 deadshot0x7/007-thebond
このスクリプトは、被害者または友人の情報を収集するのに役立ちます。
 specterops/skills
再利用可能な攻撃的セキュリティスキルとAIエージェント向けプラグイン。偵察、エクスプロイト、C2、ペイロード開発、レポート作成を、Windows、Linux、macOS、およびクラウド環境にわたって網羅します。
 0xdea/tactical-exploitation
モダンな戦術的エクスプロイテーションツールキット。
 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 kinghacker0/whatsapp-osint
WhatsApp OSINTツール。RapidAPIを介してプロフィール写真の取得、ビジネスアカウントの確認、ユーザーステータスのチェック、リンクされたデバイスの分析、プライバシー設定の確認を実行。自動番号検証付きの6つのエンドポイントをサポート。
 matrixleons/evilwaf
evilwafは、一般的なWebアプリケーションファイアウォール(WAF)を検出してバイパスするように設計されたペネトレーションテストツールです。