#1

 ivancabrera02/r2socks
Cloudflare R2オブジェクトストレージを経由してトンネルされたSOCKS5プロキシ。Pythonおよび依存関係のないC++エージェントが、暗号化されたR2オブジェクトを介してTCPトラフィックを中継し、隠密アクセスを実現します。
 mitmproxy/mitmproxy
ペネトレーションテスターとソフトウェア開発者のための、TLS対応のインタラクティブなインターセプトHTTPプロキシ。
 droe/sslsplit
透過型の中間者プロキシで、SSL/TLS接続を終端し、その場で証明書を偽装し、復号化したトラフィックをログに記録して、ネットワークフォレンジックやペネトレーションテストに利用します。
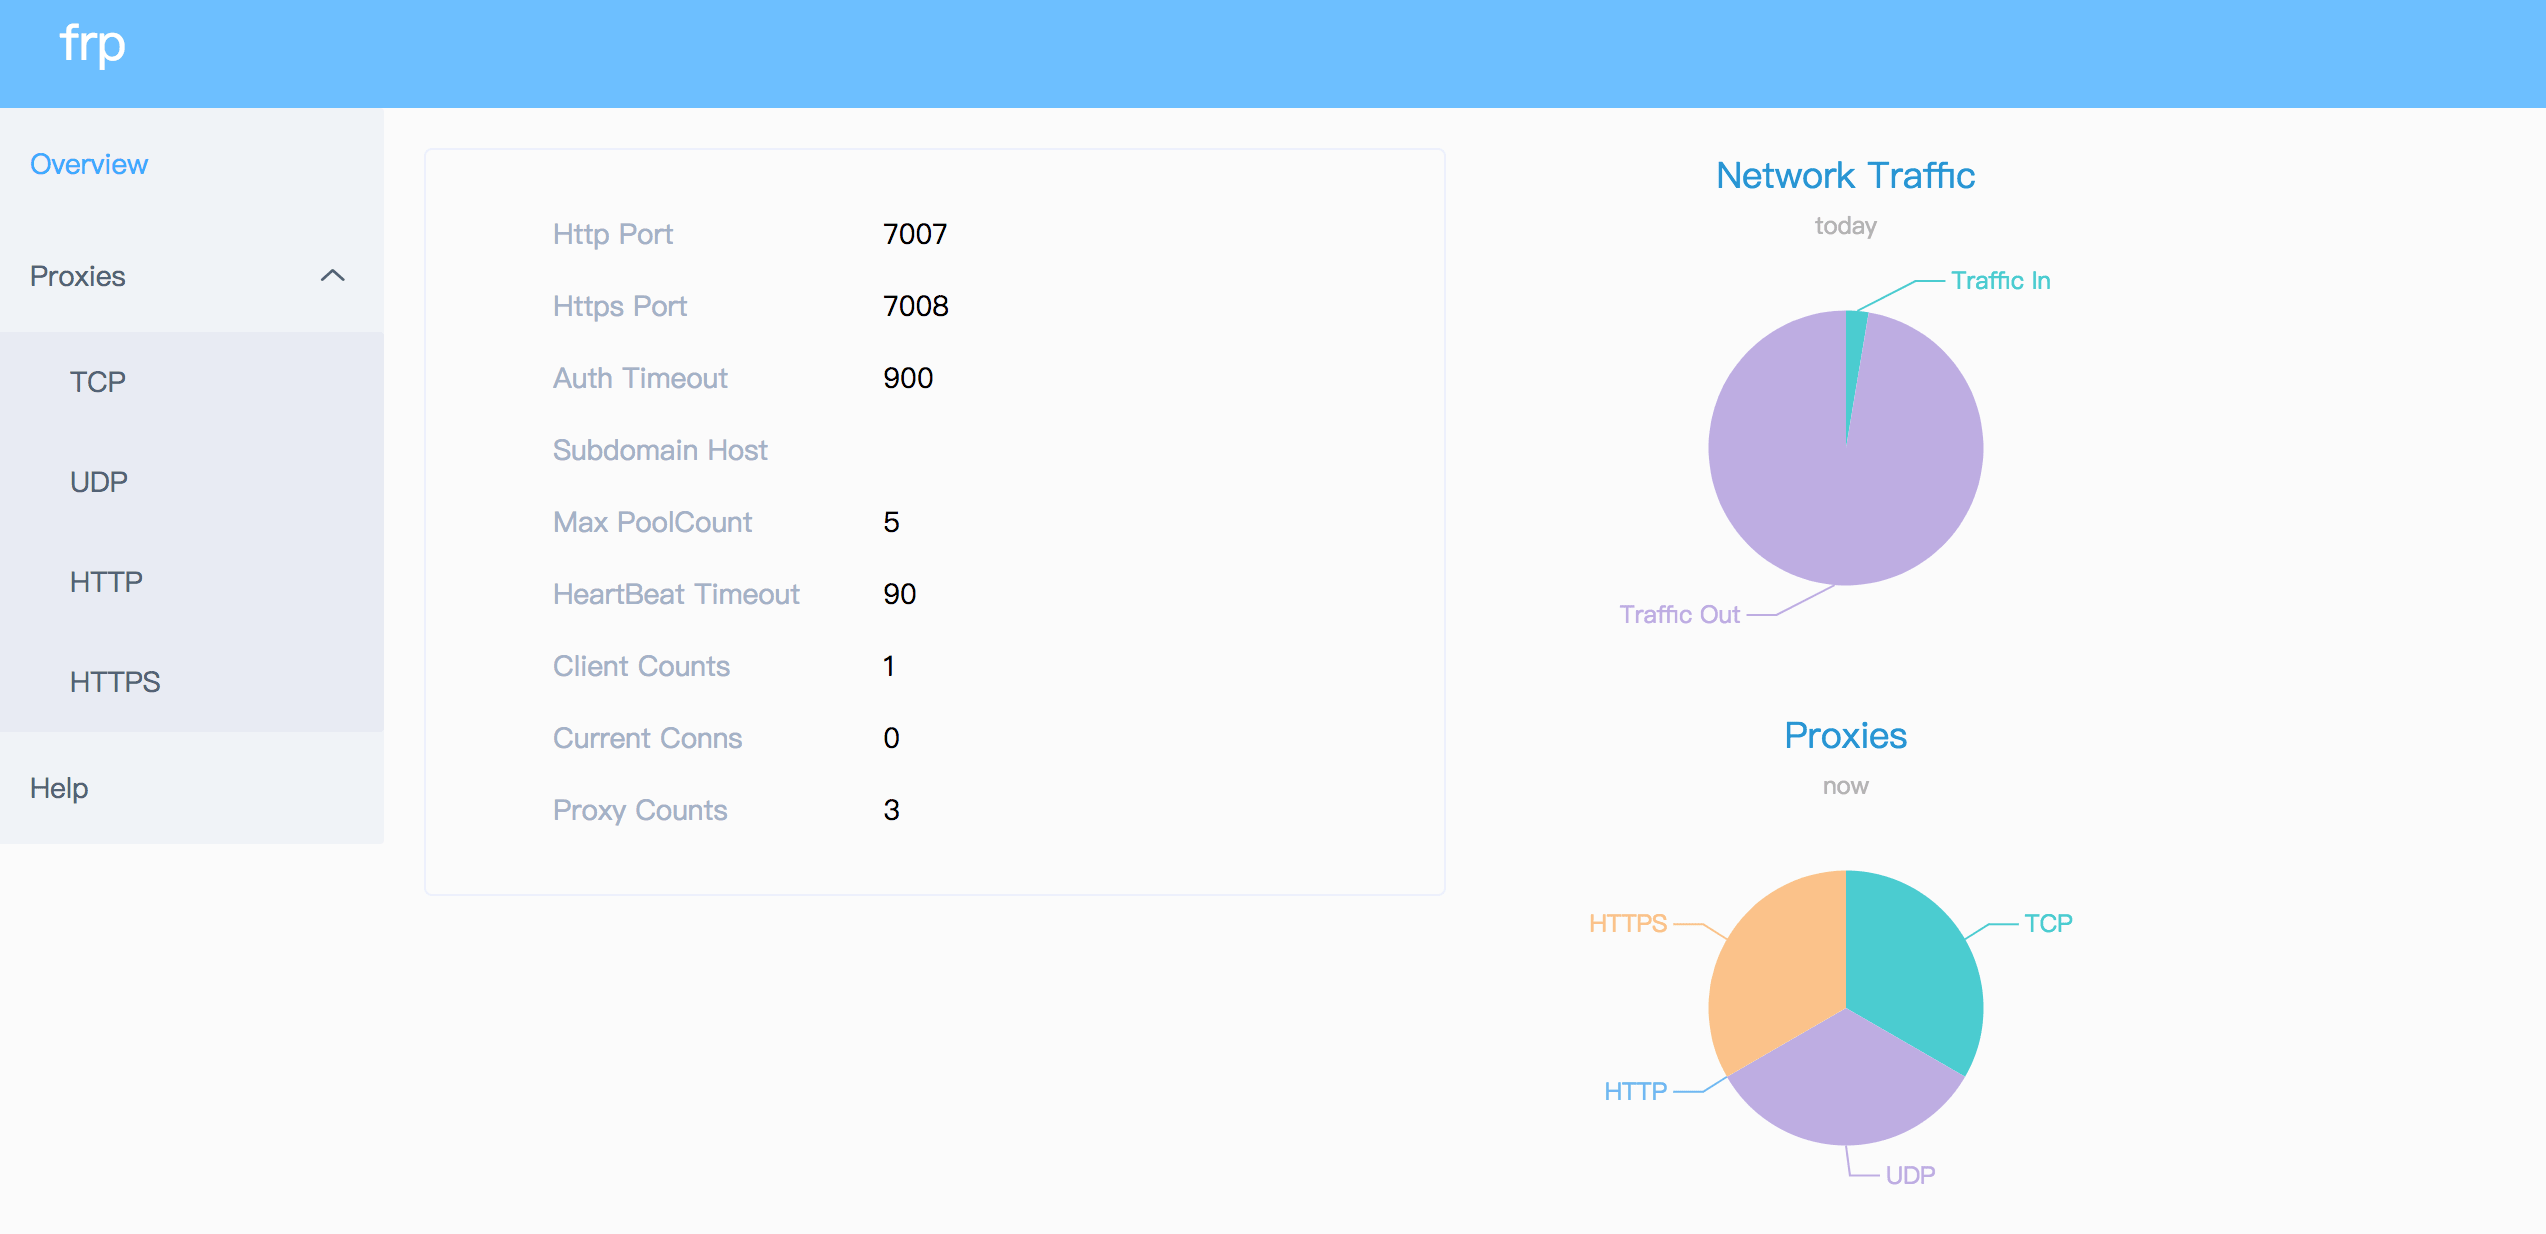 fatedier/frp
A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.
 thakur2309/pagasus-pro
Python ADBベースのAndroidデバイス管理およびセキュリティ監査ツールキット。root検出、パーミッションダンプ、デバッグ可能アプリのスキャン、ログおよび連絡先の抽出のためのインタラクティブメニューを備えています。
 ghostesp-revival/ghostesp
ESP32向けのオープンソースワイヤレス研究プラットフォーム。
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
 jpillora/chisel
高速なTCP/UDPトンネルをHTTP上で提供し、SSH暗号化をサポート。リバースポート転送、SOCKS5プロキシ、クライアント認証により、安全なネットワーク経路確保とファイアウォール回避を実現します。
 gojue/ecapture
eBPFでSSL/TLSの平文をキャプチャ—MITMプロキシやカスタムCAのインストールは不要。x86_64とarm64のLinuxおよびAndroidをサポート。
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 freerdp/freerdp
FreeRDPは、フリーのリモートデスクトッププロトコルライブラリおよびクライアントです。
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 mmarting/unwaf
WAF/CDNの背後にある実際のオリジンIPを、複数のOSINTソースを用いてパッシブに発見し、HTML類似度、SSL証明書フィンガープリント、HTTPヘッダーによって候補を検証するGoツールです。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 karim852/kumo-domain-recon-tool
ドメインOSINTおよびセキュリティ偵察フレームワーク。DNS、ポート、サブドメイン、漏洩した認証情報、公開されたエンドポイント、CVE、テクノロジーフィンガープリンティングのための26の並列モジュールを実行します。
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 shredzwho/ig-detective
IGハンドルを追跡するために研究・設計されたOSINTツール