#1
 purehate/cve-2025-64459-hunter
CVE-2025-64459-hunter
 vig9610/exploiting-samba-on-metasploitable-2
Kali LinuxマシンからMetasploitを利用して、よく知られたSambaの脆弱性(CVE-2007-2447)を悪用します。これは、Metasploitable 2マシンにリバースシェルで侵入し、ルートフォルダにアクセスするために行われます。このフォルダにアクセスすると、/etc/sha…
 seifeldienahmad/penetration-testing-on-metasploitable2
ハンズオンペンテストプロジェクト(Kali Linux vs Metasploitable2)。完全なワークフローを含む:Nmapスキャン、列挙、Metasploitによるエクスプロイト(Samba…
 olimpiofreitas/cve-2025-5349-scanner
HTTP/HTTPSポートのIP範囲とホストをプローブして、脆弱なCitrix NetScalerインスタンスを検出するCVE-2025-5349用のPythonベースのスキャナー。
 rinaliyeva/metasploitable2-vsftpd-exploitation
プロジェクト: Metasploitable 2 における vsFTPd 2.3.4 バックドアの悪用 (CVE-2011-2523)
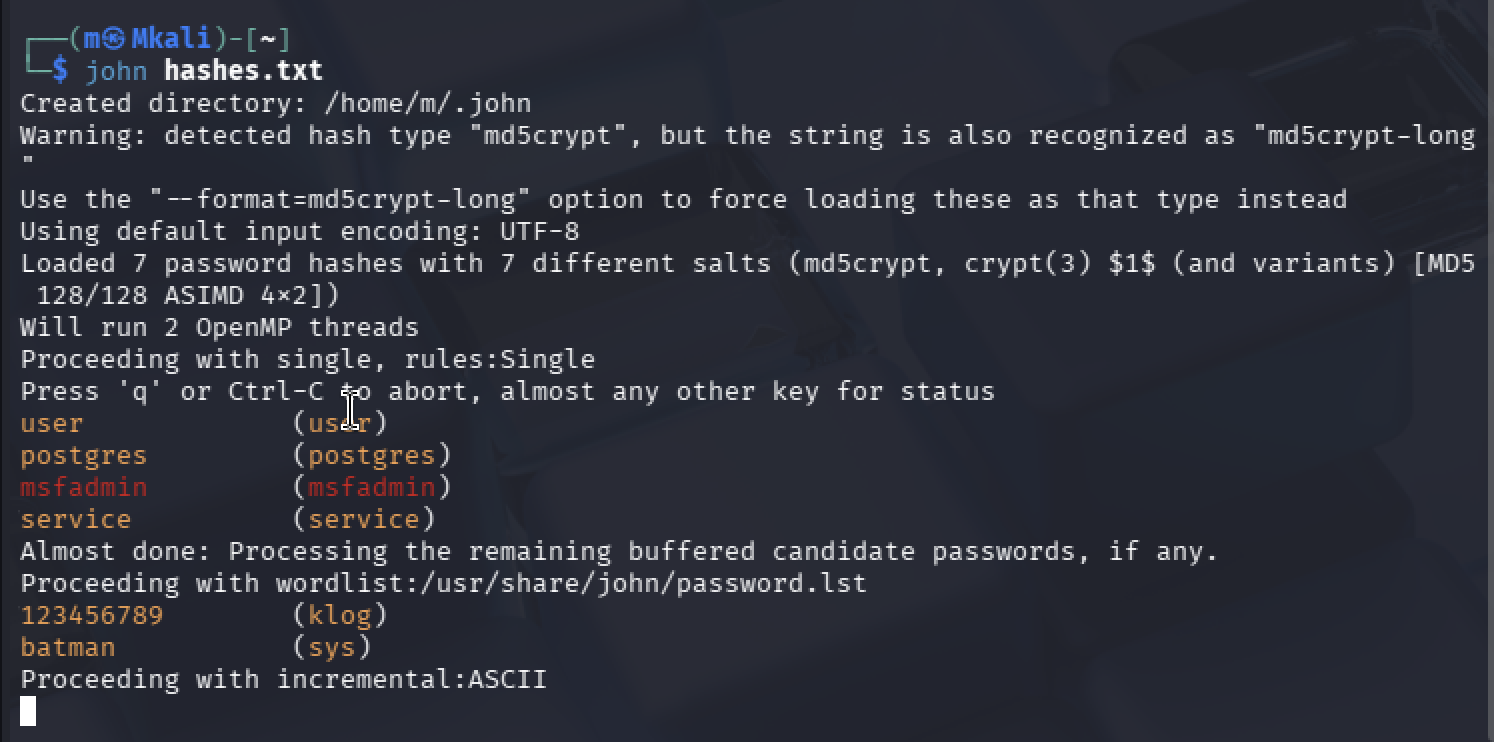 mirza-22144/vulnerability-assessment-exploitation-lab
Apple Silicon上でエミュレートされたレガシーLinux環境(Metasploitable 2)のフルライフサイクル侵入テスト。ネットワーク偵察、サービスバックドア経由のRCE(CVE-2011-2523)、および暗号化された認証情報の復元を実証。
 yagnikkrish/metasploitable-penetration-testing-lab
制御されたペネトレーションテストラボで、CVE-2011-2523の悪用と緩和技術を実証します。
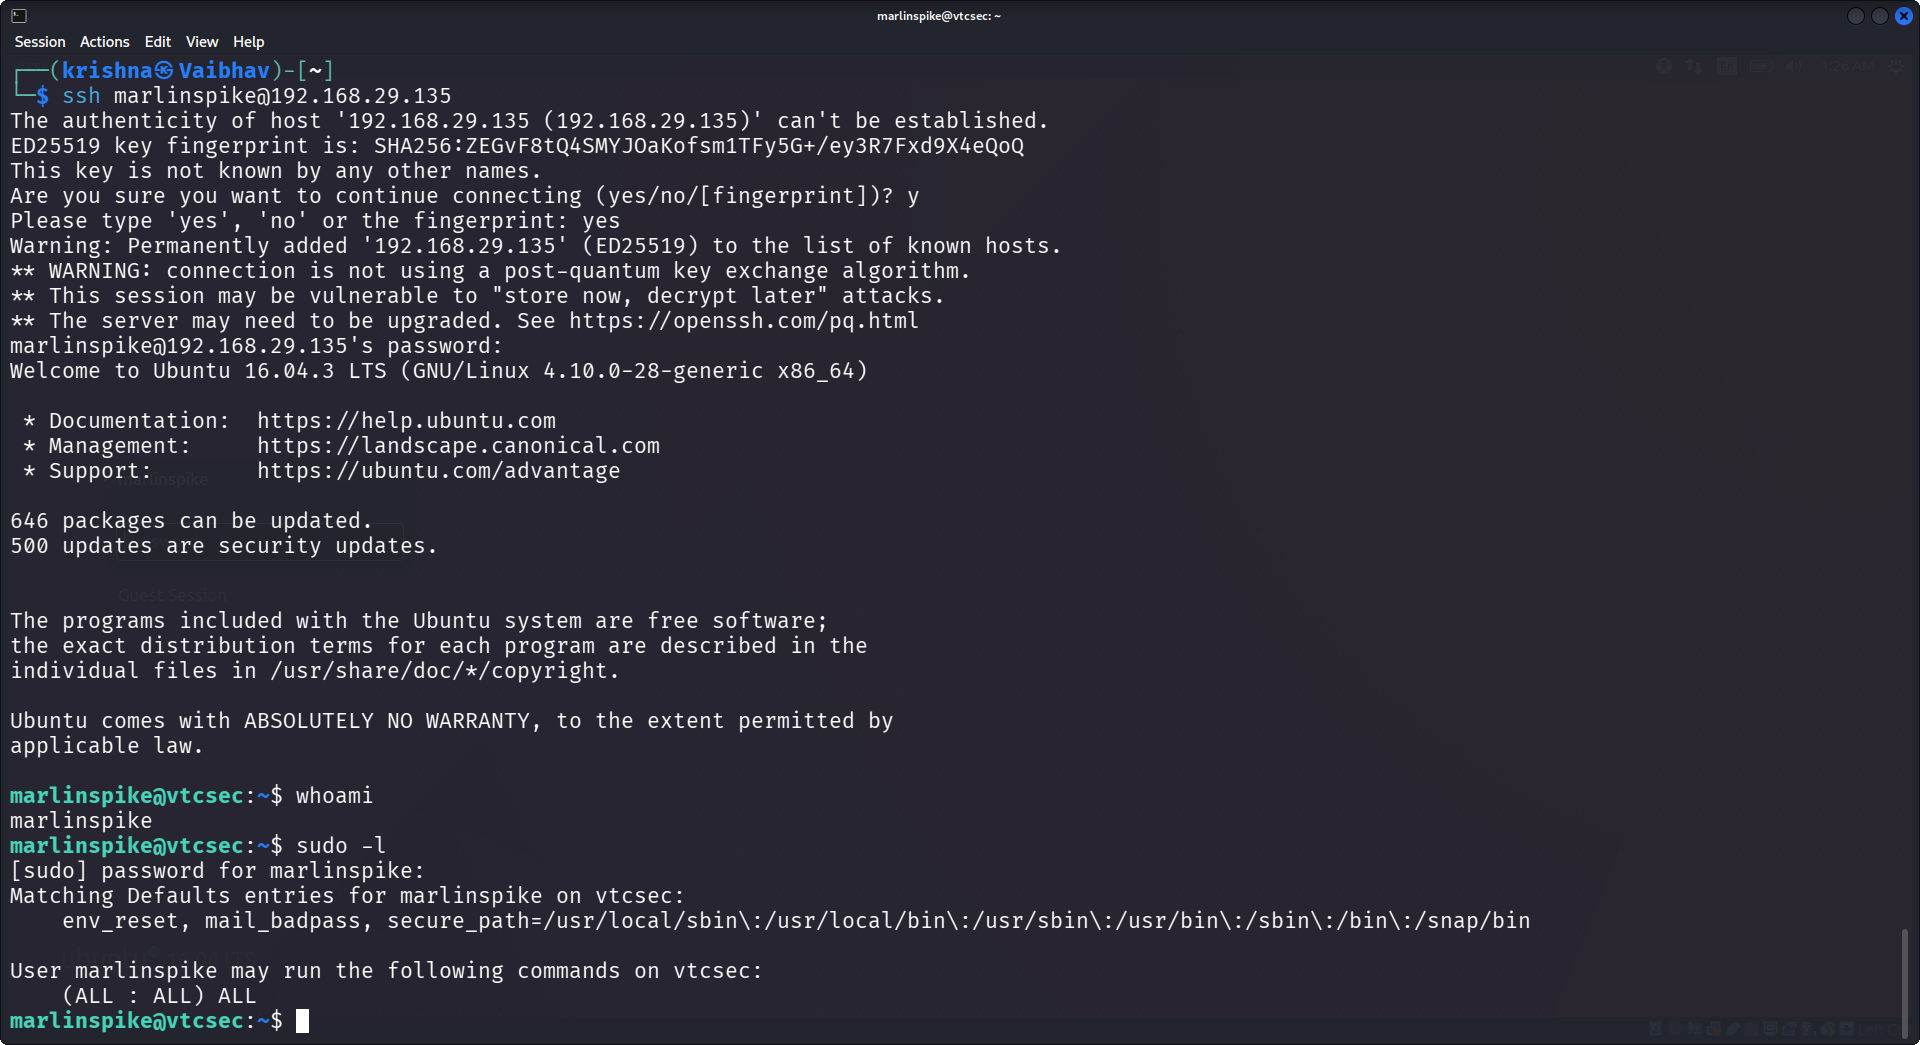 vaibhavkrishna12004/ubuntu-privesc-lab
完全なペネトレーションテストのワークフロー: 認証情報のブルートフォース、SSHアクセス、特権昇格 (CVE-2021-4034)
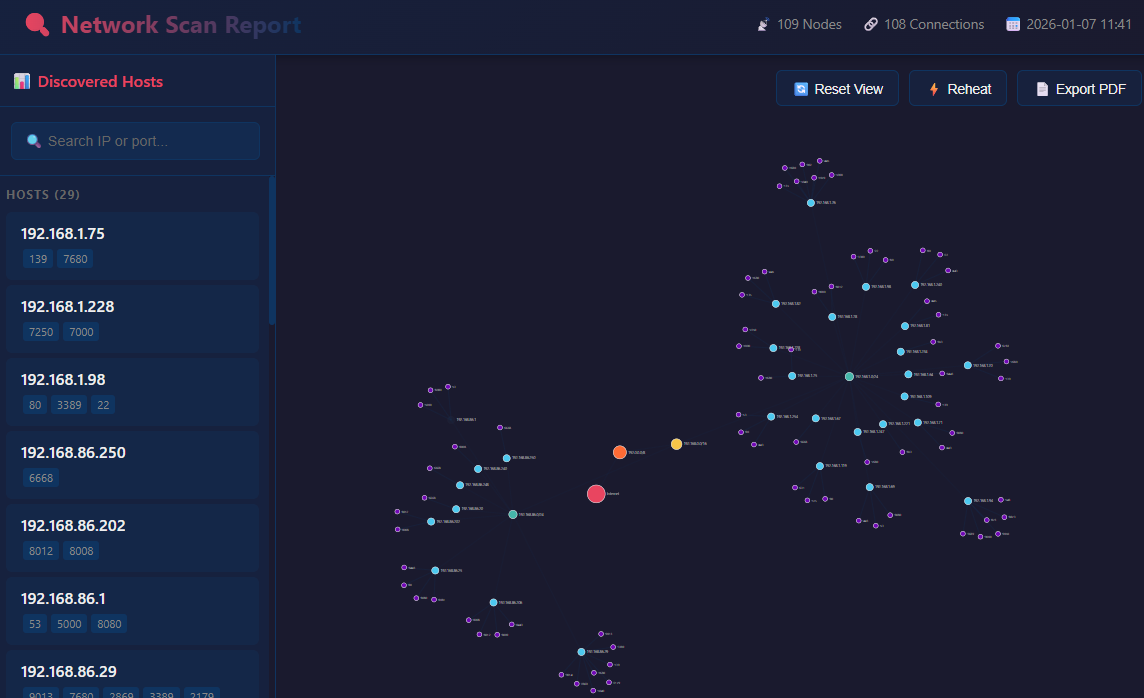 artofscripting/masscan-report
masscanのJSON出力から対話的なReactベースのHTML可視化を生成するPythonツール。D3.jsのフォース指向ネットワークグラフを備えています。
 gmh5225/domain-enumeration-sicarius
サブドメイン列挙のための、ちょっとした魔法付きのもう一つのツール 🧙🏻♂️
 appliedi/telerik_cve-2019-18935
TelerikUI脆弱性スキャナー (CVE-2019-18935)
 securityanalysts/cve-2021-37152
ワイヤレスTP-LINKにパケットを送信してネットワーククライアントにアクセスし、MITM攻撃の準備をするエクスプロイト
 btnz-k/emby_ssrf
Emby Media Server のバージョンを特定し、CVE-2020-26948 の SSRF 脆弱性を悪用して内部ネットワークサービスをスキャンする Metasploit 補助モジュール。
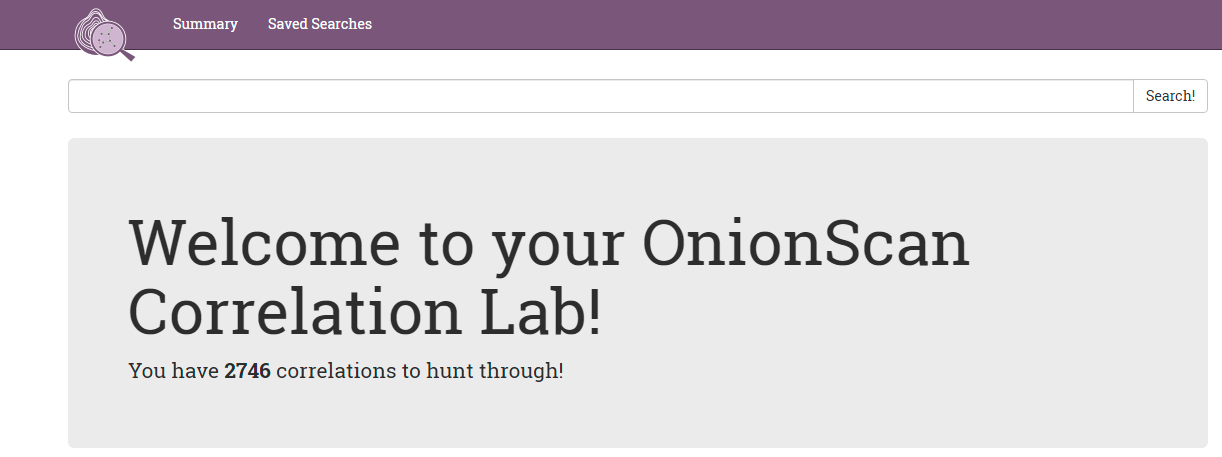
 n3ph0s/onionscan
Torの隠れサービス(.onion)をスキャンして分析し、メタデータ、SSHバナー、メールアドレス、およびmod_status経由の潜在的なIP漏洩を抽出し、可視化のための相関ラボを備えています。
 zhaoyukai/cve-2019-0708-batch-blue-screen
ある大佬が書いた0708ブルースクリーンスクリプトを書き換え、ネットワークセグメント一括ブルースクリーンに変更
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
# Nessus、OWASP ZAP、Wiresharkを用いたマルチVLANエンタープライズネットワークの脆弱性評価。WebGoat上のStored XSSと、PCAP検証によるMetasploitable 3上のEternalBlue(CVE-2017-0144)を確認。