#1
 b0b0505/cve-2016-0846-poc
CVE-2016-0846の概念実証エクスプロイト。Androidの権限昇格の脆弱性であり、セキュリティ研究のための悪用技術を実証する。
 hasan-al-hussein/android-workprofile-exploit
CVE-2025-22442 のワークプロファイルのプロビジョニング、ポリシーのタイミング、およびエンタープライズ分離に関する管理された防御的分析。
 lewason/mhl-off-hook-writeup
Mobile Hacking LabのOff-Hook Androidチャレンジ向けのWriteupとエクスプロイト成果物。DOM-XSS、パストラバーサル、悪意あるプラグインを連鎖させてsystem_serverのコード実行を獲得します。
 skorpion96/cve-2026-40000
ZTE File Manager(zte.com.cn.filer)の脆弱性に対するPoC。このファイルマネージャーの権限を利用して、他のアプリの任意のファイルを読み取ることができます。
 lienby/pssroot
CVE-2016-5195 に基づく One-Click-Root プログラムで、古い 'PlayStation Certified' Android デバイスで動作します。
 brodsbytes/cyberpup
技術に詳しくない人向けの、無料でオープンソースのサイバーセキュリティアプリ。
 george0papasotiriou/cve-2026-22012-diameter-protocol-credit-control-bypass-in-5g
CVE-2026-22012のPythonシミュレーション。Diameter Credit-ControlにおけるFinal-Unit-Indicationの欠落により、5Gネットワークで無制限のクォータとサービス迂回が可能になる仕組みを示しています。
 imeiplus/galaxy-a37-root
Samsung Galaxy A37(A376BXXS4AZG4、カーネル 6.1.138-android14-11)向けの CVE-2026-43499 エクスプロイトペイロード
 miapatsune/cve-2026-43499
Redmi Pad Pro (dizi) / POCO Pad 5G 向けカーネルエクスプロイト。ブラウザベースのアップロード・実行インターフェース、ログ管理用管理パネル、プリコンパイル済み共有オブジェクトペイロードを備えています。
 darioi/droidcarve
Android リバースエンジニアリングフレームワーク
 gimminse/firmware-analysis
再発見されたCVE-2020-25279、Samsung Exynosチップセットで使用されているShannonベースバンドの重大な脆弱性
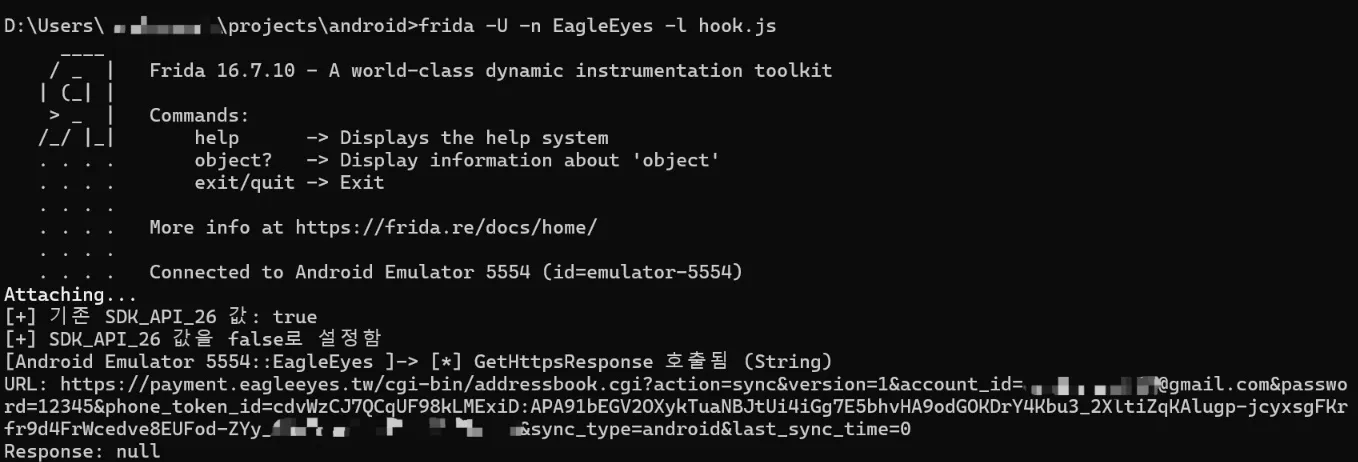 shinycolumn/cve-2025-46408
EagleEyes Lite Androidアプリケーションにおける不適切なホスト名検証
 sgswzglwlx/vivo-root-build
vivo/iQOOデバイス向けのルートエクスプロイトを構築し、CVE-2026-43499を標的として、KASLRバイパスやCFI操作などのカーネル技術を活用して権限昇格を実現します。
 nictjh/threatdemos
CVE-2017-13156(Janus)をはじめとする包括的なAndroidセキュリティ脆弱性デモンストレーション。ブロードキャストレシーバの悪用、外部ストレージの脅威、ルート化デバイスへの攻撃を網羅。動作するコード、エクスプロイトスクリプト、セキュリティ対策を含む教育用PoCで、開発者と研究者向…
 gmh5225/frida-vmprotect-bypass
Fridaスクリプト。モバイルプラットフォーム上のVMProtectランタイム保護をバイパスし、保護されたバイナリの動的インストルメンテーションと解析を可能にします。
 fredevsec/cve-2026-0073
0-Click RCE Android Adb TLS ワイヤレスデバッグ
 ariyanpegu/ghostlock-app
GhostLock ワンタップ実行アプリ (CVE-2026-43499)