
 #1
モバイルアプリケーションとデバイス(Android、iOS)を評価、テスト、および悪用するためのツール。
Kitploit おすすめ

 feiguang-ai/plz110-6.12.69-cve-2026-64560-ksu
OnePlus 15T(PLZ110)の一時的な root + KernelSU per-boot 引き継ぎ:CVE-2026-64560 の移植、パーティションへの書き込みなし、再起動で無効化。カーネル 6.12.69-android16-6-g242e1a07f878。
 spiralbl0ck/remote-buffer-overflow-over-wifi_stack-in-wpa_supplicant-binary-in-android-11-platform-samsung-a20e
Android 11 の wpa_supplicant バイナリ内の wifi_stack におけるリモートバッファオーバーフロー。プラットフォーム: samsung a20e。標準設定のままで、そのまま動作します。
 reverseclabs/cve-2021-25374_samsung-account-access
このスクリプトは、被害者のSamsungデバイスに特定のバージョンのSamsung Membersがインストールされており、かつ被害者のデバイスが米国または韓国地域のものである場合に、被害者のSamsungアカウントにアクセスするために使用できます。
 owasp/mas-crackmes
MAS Crackmes(別名: UnCrackable Apps)は、OWASP MASプロジェクトの一部であるモバイルリバースエンジニアリングチャレンジのコレクションです。
 shinyquagsire23/cve-2020-12753-poc
CVE-2020-12753 の概念実証
 sarabpal-dev/cheese-cake
CVE-2025-21479 の概念実証 (PoC) で、Dirty Pagetable テクニックと連鎖させたものです。
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17 における CVE-2026-43499 のカーネルエクスプロイト。KDPバイパス、KASLR復元、偽造workqueue実行によりroot権限を取得し、永続的なシェルを実現します。
 kasif-dekel/whatsapp-rce-patched
cve-2019-11931
 polo35/cve-2020-0022
CVE-2020-0022 脆弱性の悪用(Bouygues BBox Miami、Android TV 8.0 - ARM32 Cortex A9)
 omerporze/brokentooth
CVE-2018-4327 の PoC
 xianwan1314/cve-2026-43499-poc-analysis
Xiaomiデバイスに影響するCVE-2026-43499の脆弱性分析と概念実証(PoC)。教育および研究目的のみを対象としています。
 derrumbe/ruse
モバイルカメラベースのアプリケーションで、写真を人間にとっての有用性を保ちつつ、顔認識システムでは使用不能にするように改変することを目的としています。
 0xbinder/android-kernel-exploitation-lab
このラボでは、Androidカーネルのバインダーサブシステムにおける重大な脆弱性であるCVE-2019-2215を調査するための環境構築を案内します。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass CageはiOS 18.2.1におけるゼロクリックPNGベースのRCEチェーンで、LockDownモードの保護をバイパスします。ImageIO(CVE-2025-43300)、WebKit(CVE-2025-24201)、Core…
 lw5959/xring-cve-2026-98260
CVE-2026-98260(fs/exec.c POSIX CPU timer UAF)XRING O1 / Android 17 / 6.18.21 研究记录与 PC 一键流程(授权设备安全研究)
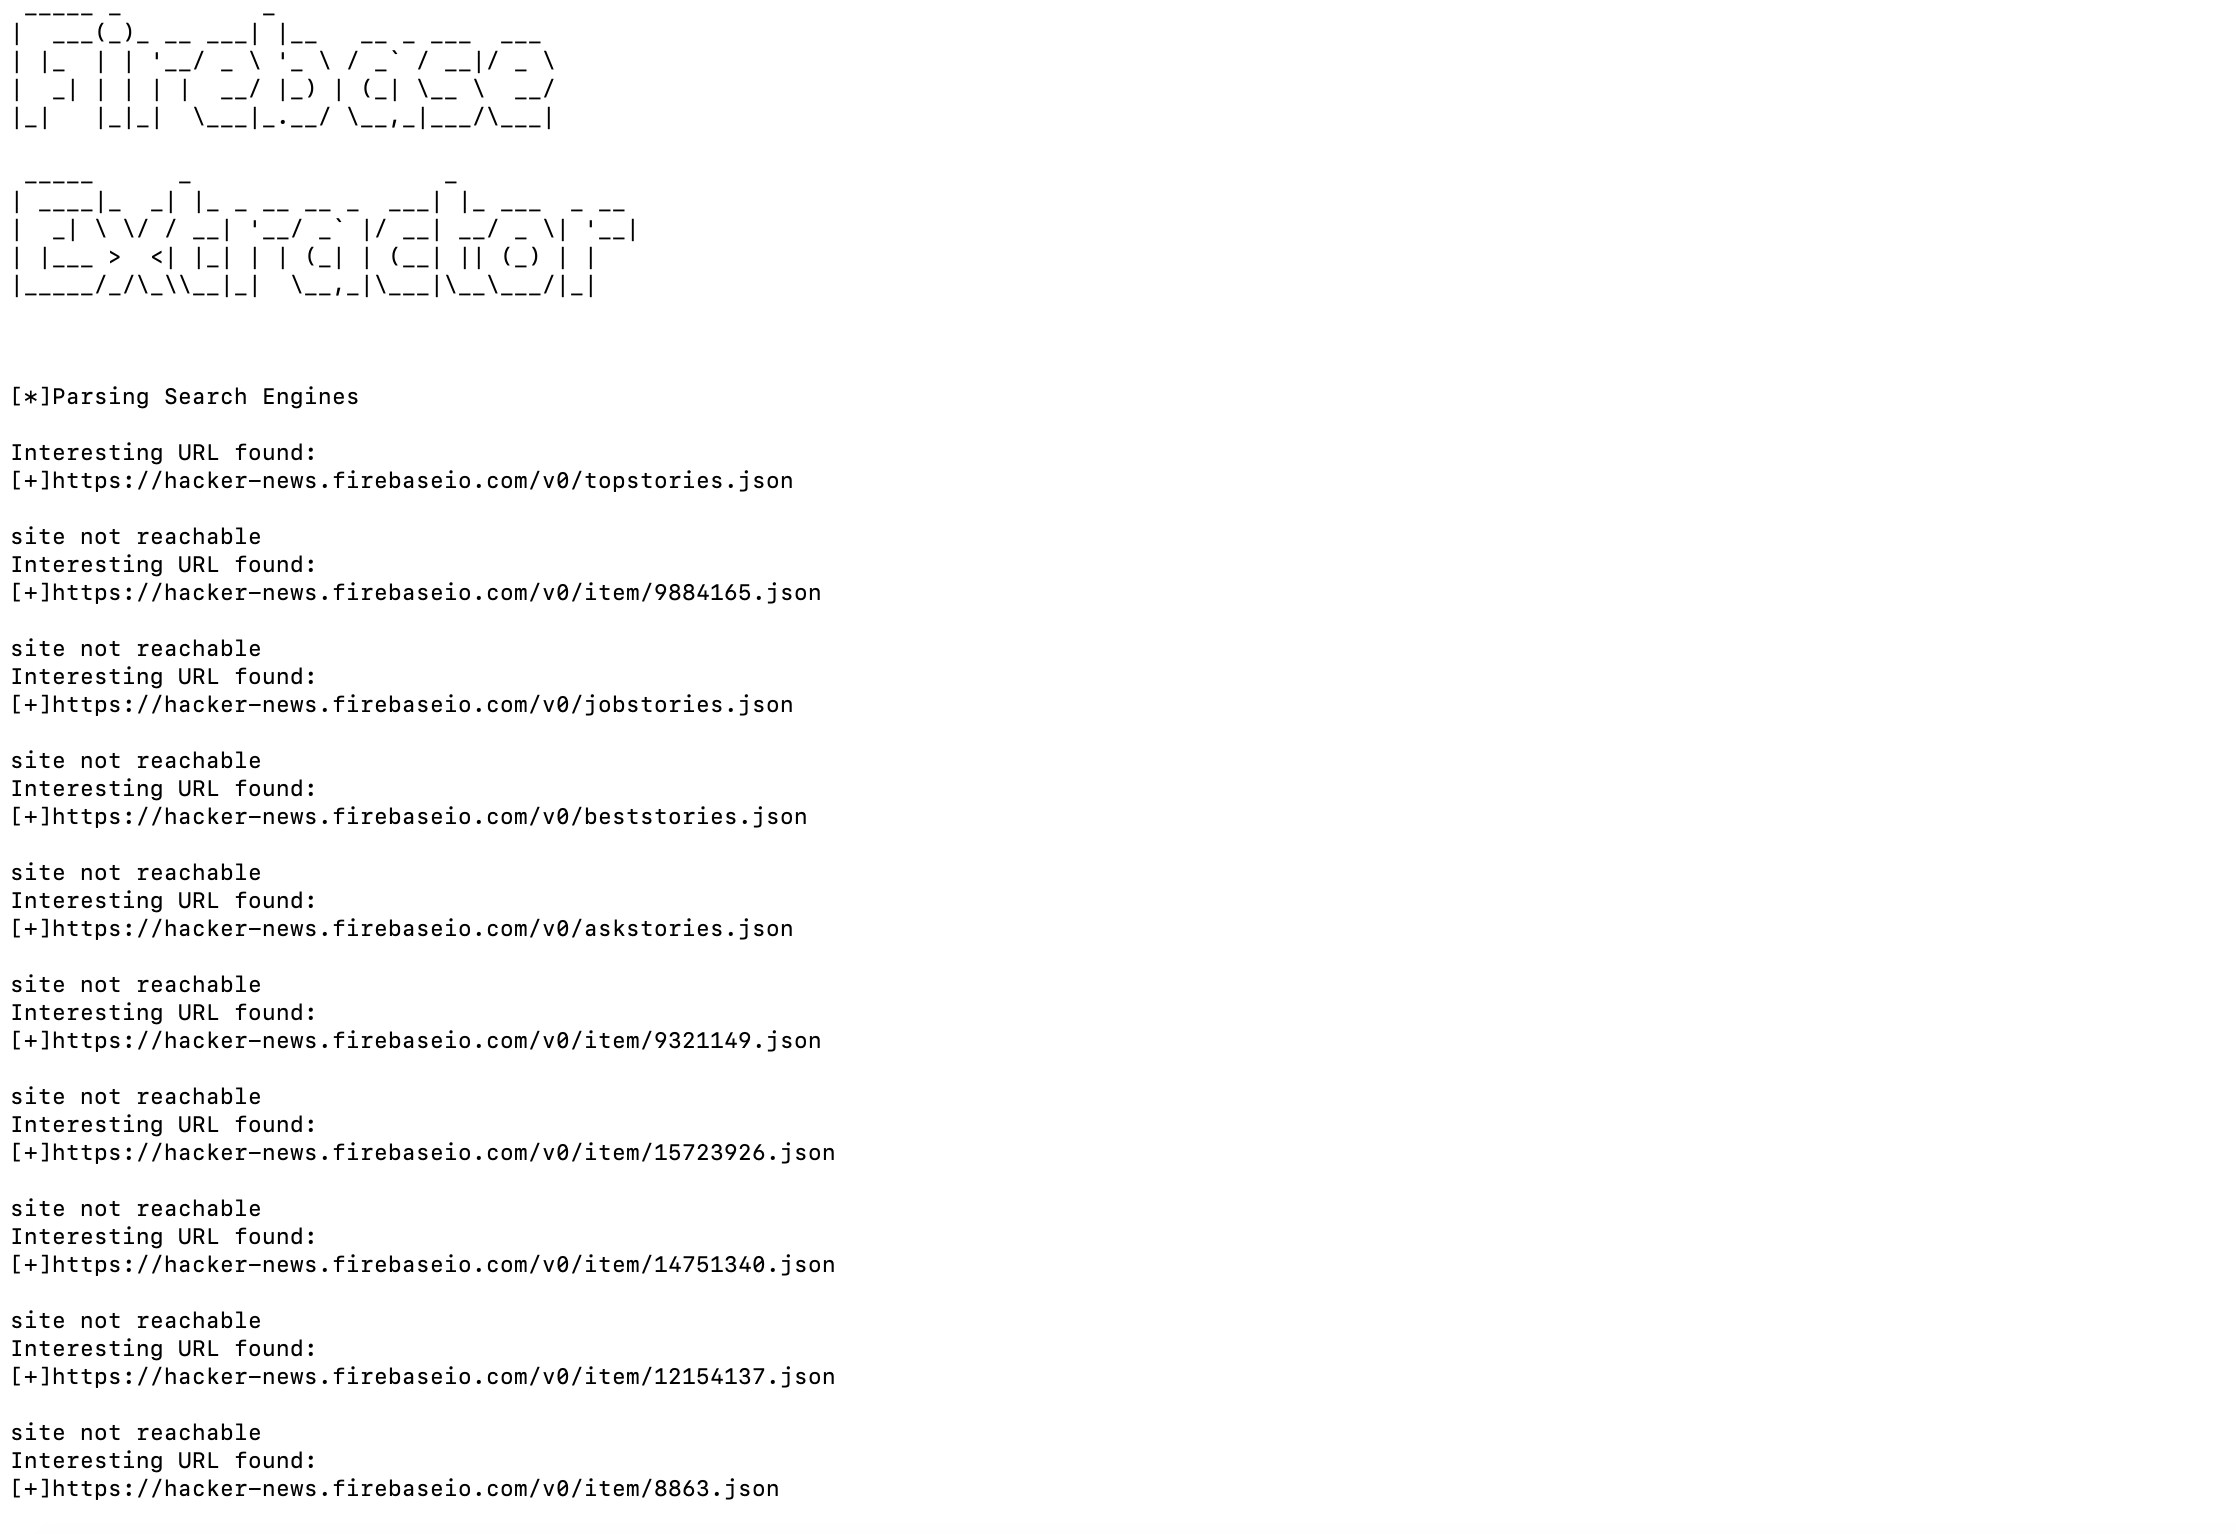 viperbluff/firebase-extractor
Pythonで書かれたFirebaseデータをスクレイピングするためのツール
 suffixing/apkscope
Android reverse engineering for humans and AI agents: typed Java in milliseconds, xrefs, API and secret recon, APK diff, re-signing, a native viewer…
 anasfik/flutterguard
See what ships inside a Flutter app. On-device, offline audits for Flutter APKs: libraries, endpoints, exposed strings and package policy. No root,…








