
 #1

 webldix/cve-2024-31317-poc-deployer
Android 9-13 向け CVE-2024-31317 PoC の自動デプロイツール。Zygote インジェクションとリバースシェル実行を通じた権限昇格を可能にします。
 cybersecsi/robodroid
Cyber Range環境向けに事前定義された動作を持つAndroidマシンを管理します。
 yijiacloud/ghostlock-cve-2026-43499-4.19-k40
CVE-2026-43499 (GhostLock) rtmutex remove_waiter() UAF ローカルルート PoC(Qualcomm Android 4.19 カーネル向けに適合、Redmi K40 / Snapdragon 870 クラス)、LD_PRELOAD ベース
 hadesscs/artemis
APKファイルからインフラストラクチャ(IP、ドメイン)を抽出・調査し、マニフェスト解析とWHOIS検索によるモバイルアプリケーション偵察を行います。
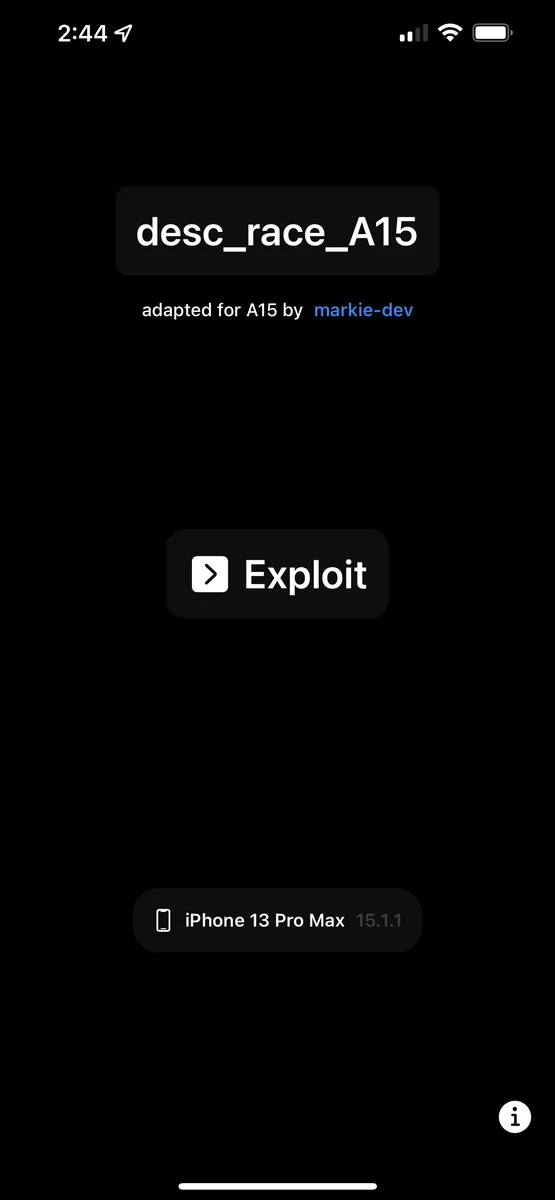 markie-dev/desc_race_a15
CVE-2021-30955 iOS 15.1.1 の6GB RAMデバイス(A14-A15)向けPOC
 ashujaiswal109/cve-2019-11932
libpl_droidsonroids_gif の decoding.c 内の DDGifSlurp における WhatsApp の double-free バグを悪用するためのシンプルな POC
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 blacksnufkin/geckodroid
Adaptix C2フレームワーク用のAndroidクライアント。モバイルデバイスからのリモートエージェント管理、対話型コマンドシェル、リスナー制御、ペイロード生成、資格情報収集を可能にします。
 valbrux/cve-2019-11932-supportapp
このネイティブコードファイルは、Awakenedによって公開されたWhatsApp GIF RCEエクスプロイトを補完することを目的としており、異なる種類のデバイスに対応したsystem()関数アドレスとROPガジェットアドレスを計算することで、脆弱性を正常に悪用することを可能にします。
 owasp/mas-website
OWASP Mobile Application Security ProjectのWebサイトは、業界をリードする標準規格、ガイド、リソースの中心的なハブであり、開発者とセキュリティ専門家がモバイルアプリケーションを構築、テスト、保護するのを支援します。
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
Xiaomi 15 dada OS4.0.0.8向けデバイスバインドCVE-2026-64560適応
 people-11/cve-2025-10184_poc
CVE-2025-10184 の Android APK 概念実証 (PoC)、OPPO/OnePlus 電話プロバイダーにおける SMS 読み取り許可バイパスを示す。ソースコード、検証詳細、脆弱性の手動修正を含む。
 xtiankisutsa/twiga
Androidデバイスを列挙し、その内部構造の理解やエクスプロイト開発に役立つ情報を収集するツール。android 4.2からandroid 7.1.1まで対応。

 theshinigami/mafrida
A Magisk module that simplifies running the Frida server on Android, with easy management commands to download specific versions, enable or disable…
 cellebrite-labs/pplorer
PPL呼び出しを実際の基盤となるPPL関数に解決するIDAプラグイン。
 dimitrifourny/cve-2019-2215
binder.cにおけるuse-after-free脆弱性を利用したAndroidの特権昇格









